当我们安装一个.apk文件时,有时会遇到提示无任何证书的情况。这种情况通常是因为.apk文件没有经过数字签名。
数字签名是在软件开发过程中常用的一种安全机制,它用于验证软件的真实性和完整性。通过数字签名,我们可以确定软件的开发者,防止篡改和冒名行为,保证用户安全使用。
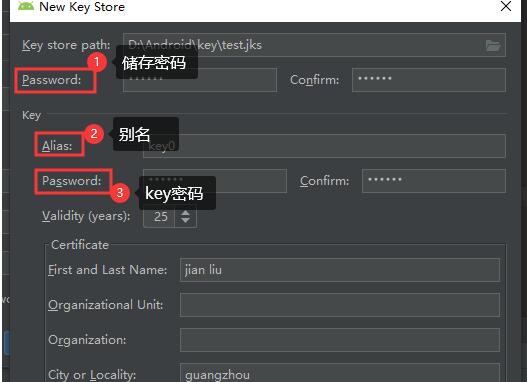
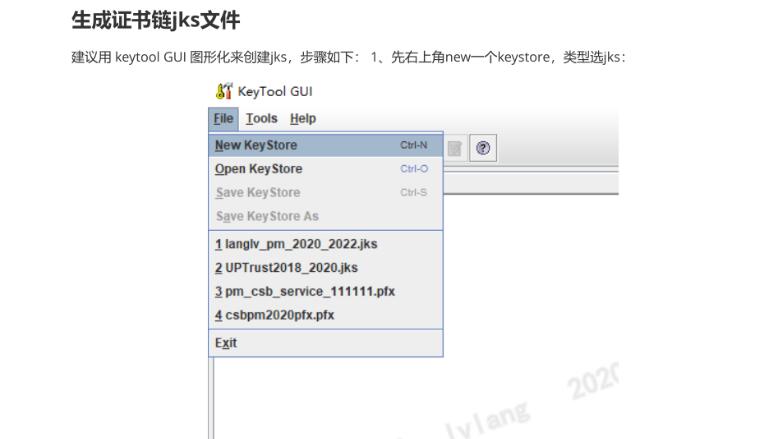
在Android应用的开发过程中,开发者可以使用Java开发工具包(Java Development Kit)中的keytool命令生成一个数字证书。数字证书由公钥和私钥组成,其中私钥由开发者保留,而公钥则会嵌入到.apk文件的Manifest文件中。
数字证书的生成过程如下:
1. 打开终端(Windows命令提示符或Linux终端);
2. 输入以下命令生成一个数字证书:
```shell
keytool -genkey -v -keystore my-release-key.jks -alias my_alias -keyalg RSA -keysize 2048 -validity 10000
```
解释一下上面命令中的参数:
- `-genkey`:生成一个证书;
- `-v`:显示证书生成的详细信息;
- `-keystore`:指定生成的证书的存储路径和文件名,比如上面的例子中生成的证书保存为`my-release-key.jks`;
- `-alias`:指定生成的证书的别名,可以自定义;
- `-keyalg`:指定使用的算法,RSA是一种常用的非对称加密算法;
- `-keysize`:指定密钥的长度;
- `-validity`:指定证书的有效期,单位为天。
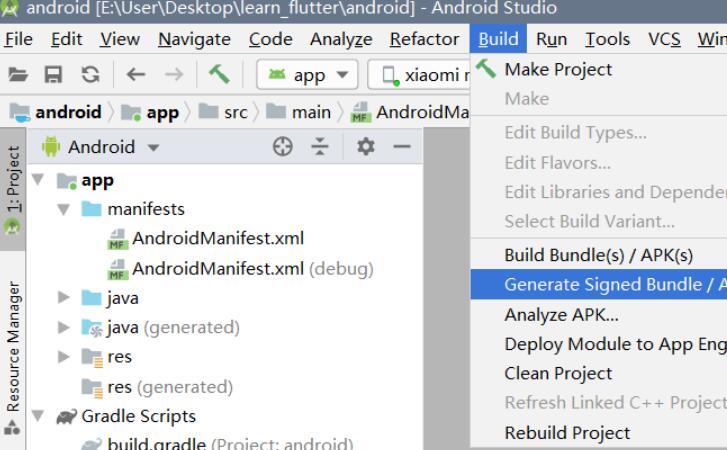
3. 生成证书后,我们需要将这个证书和.apk文件进行关联。打开终端,进入到.apk文件所在的目录下,输入以下命令:
```shell
jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore my-release-key.jks my_application.apk my_alias
```
解释一下上面命令中的参数:
- `-verbose`:显示生成的详细信息;
- `-sigalg`:指定签名算法,常用的有SHA1withRSA、SHA256withRSA等;
- `-digestalg`:指定摘要算法,常用的有SHA1、SHA256等;
- `-keystore`:指定证书的存储路径和文件名;
- `my_application.apk`:需要签名的.apk文件的路径和文件名;
- `my_alias`:生成证书时设置的别名。
4. 完成签名后,我们可以通过以下命令验证.apk文件的签名:
```shell
jarsigner -verify -verbose -certs my_application.apk
```
如果.apk文件经过签名,执行结果会显示证书的详细信息。
总结:
无证书的安装提示通常是由于.apk文件没有经过数字签名所致。通过生成证书和对.apk文件进行签名,可以保证软件的真实性和完整性,提高用户安全性,避免被篡改的风险。