A:安卓签名伪造是一种黑客攻击技术,它利用了安卓应用程序在安装和运行时对签名的验证机制漏洞。通过伪造应用程序的签名,攻击者可以将恶意代码注入到合法应用程序中,从而获取用户的敏感信息、控制用户设备,或进行其他非法活动。安卓应用程序的签名是由开发者使用密钥对对应用 详情
A:在安卓手机上,签名认证设备是指已经通过了数字签名验证的设备,它们可以通过验证设备身份,确保设备的安全性和可信度。然而,有时用户可能希望取消签名认证设备,比如安装一些未经认证的应用程序,或者测试一些没有通过认证的设备。取消签名认证设备的方法有多种,下面将介绍 详情
A:Android应用程序在发布前都需要进行签名,以确保应用程序的完整性和安全性。Android应用程序签名的原理是使用用户或开发者的私钥对应用程序进行数字签名,以生成签名文件。在Android系统中,签名文件即为应用程序的.apk文件中的META-INF文件 详情
A:Flutter APK打包后需要进行签名才能在安卓设备上安装和运行。签名是为了确保APK文件的完整性和安全性,防止被篡改或恶意使用。因此,没有进行签名的APK文件是无法正常使用的。签名的过程可以简单地理解为对APK文件进行数字签名,将开发者的身份信息和公钥 详情
A:Android应用程序在发布前都需要进行签名,以确保应用程序的完整性和安全性。Android应用程序签名的原理是使用用户或开发者的私钥对应用程序进行数字签名,以生成签名文件。在Android系统中,签名文件即为应用程序的.apk文件中的META-INF文件 详情
A:Flutter APK打包后需要进行签名才能在安卓设备上安装和运行。签名是为了确保APK文件的完整性和安全性,防止被篡改或恶意使用。因此,没有进行签名的APK文件是无法正常使用的。签名的过程可以简单地理解为对APK文件进行数字签名,将开发者的身份信息和公钥 详情
注册成为一门APP开发者
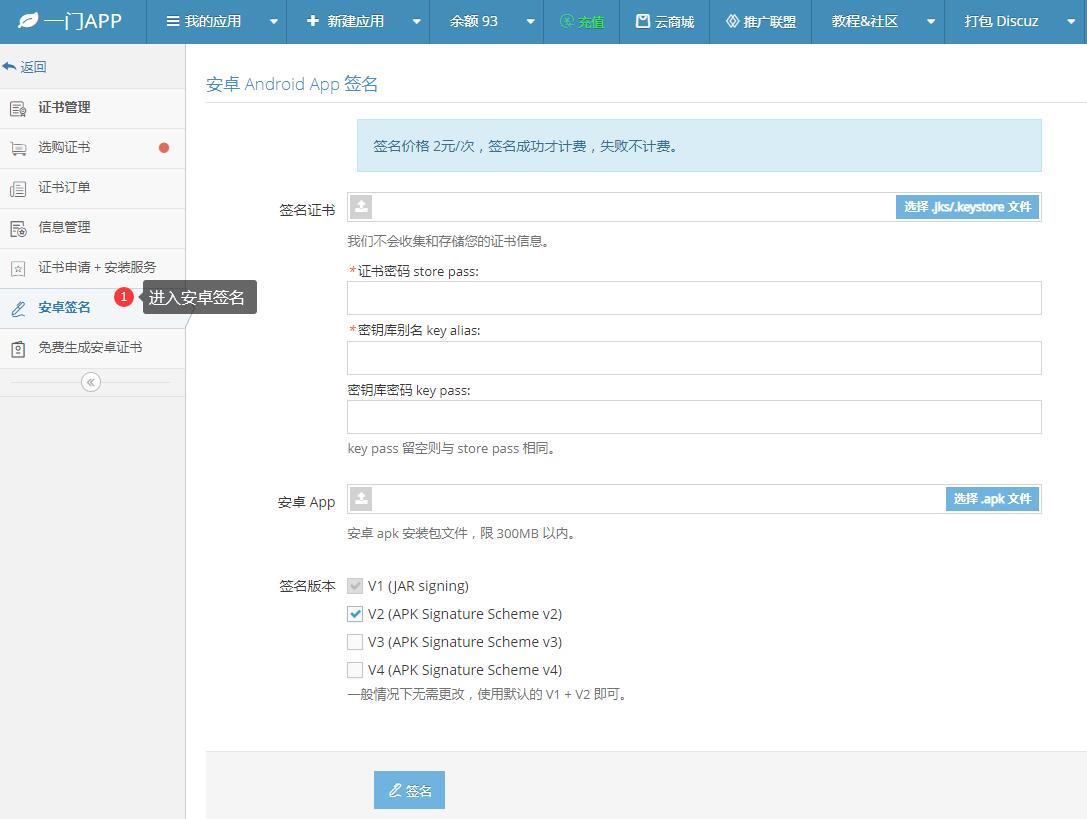
进入安卓重签名工具
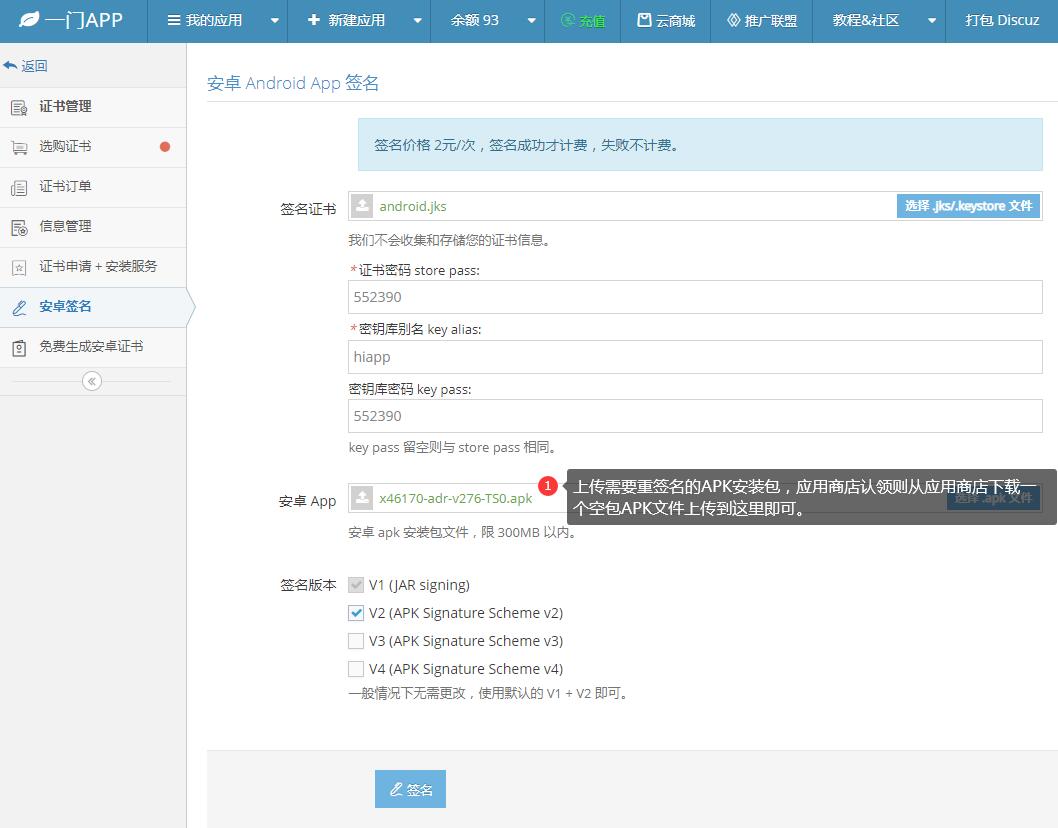
上传安卓证书、APK文件
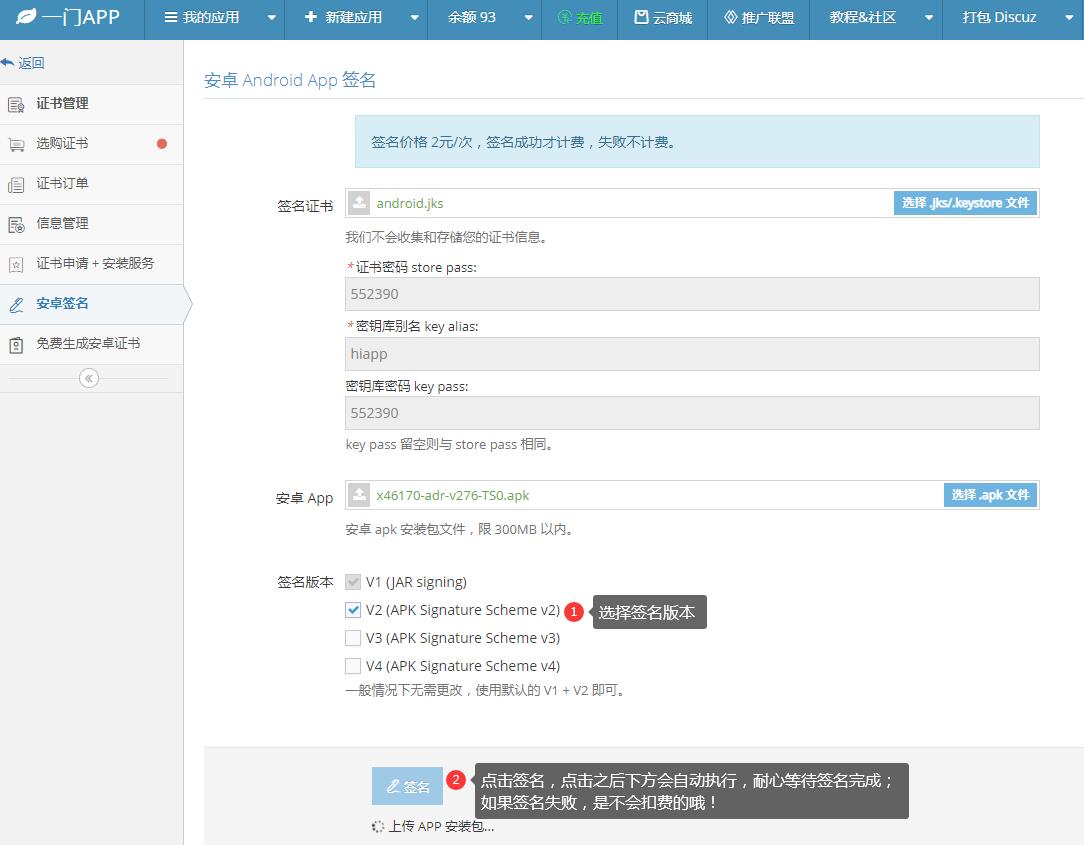
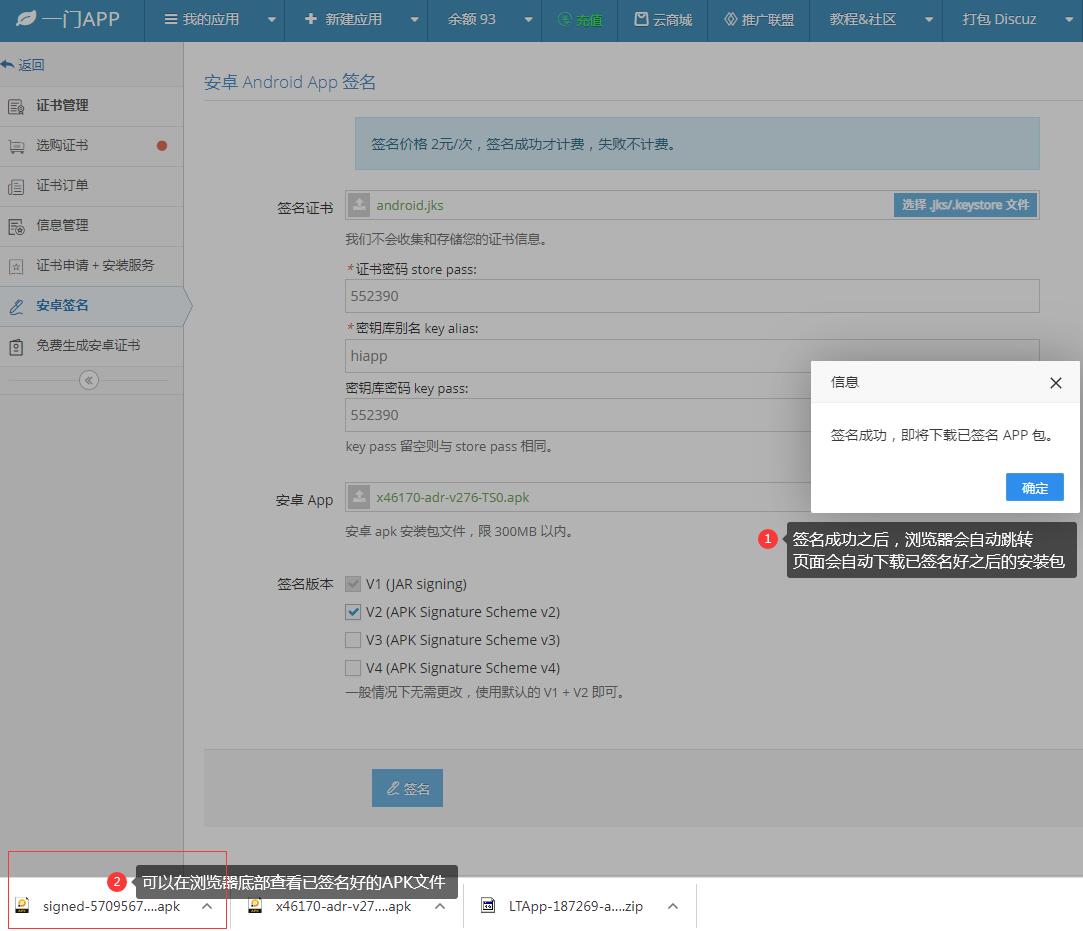
在线一键重签名APK文件