A:APK签名是Android应用程序打包过程中的一个重要步骤。它用于验证应用程序的完整性和真实性,确保应用程序没有被篡改或修改。在Android平台上,APK签名是由数字证书实现的。数字证书是一种用于验证身份和加密通信的安全工具。在APK签名中,数字证书用于 详情
A:在Android开发中,签名是一项重要的安全机制,用于确保应用程序的完整性和真实性。每个Android应用程序都必须经过数字签名,以确保只有经过授权的开发者才能修改应用程序,并使用户能够验证应用程序的来源和完整性。如果应用程序的签名不同,将无法安装该应用程 详情
A:安卓文件签名工具是用于对Android应用程序进行数字签名的工具,它主要用于保证应用程序的安全性和完整性。下面我将详细介绍安卓文件签名工具的原理以及使用方法。1. 数字签名的原理数字签名是利用非对称加密算法对文件进行加密和验证的过程。在Android系统中 详情
A:在Android开发中,获取应用程序的SHA1签名是非常重要的。SHA1签名在应用程序发布到Google Play商店时使用,用于验证应用程序的身份和完整性。以下是获取应用程序的SHA1签名的原理和详细介绍。1. 原理:每个Android应用程序都有一个数 详情
A:安卓签名自检,是指在安卓应用程序的发布过程中,对应用程序的签名进行自我验证和验证其完整性的过程。签名自检是确保应用程序的来源可信和完整性的重要环节,能够防止恶意篡改和未经授权的改动。安卓应用程序在构建和发布时,都会生成一个签名文件,即.keystore文件 详情
A:在Android开发中,混淆是一种通过修改代码、类和成员命名的技术,使其更加难以理解和逆向工程的过程。混淆可以提高应用程序的安全性,以防止恶意用户对代码进行反编译、调试或篡改。Android应用程序在发布之前通常会进行签名,签名是通过将应用程序的私钥与其数 详情
注册成为一门APP开发者
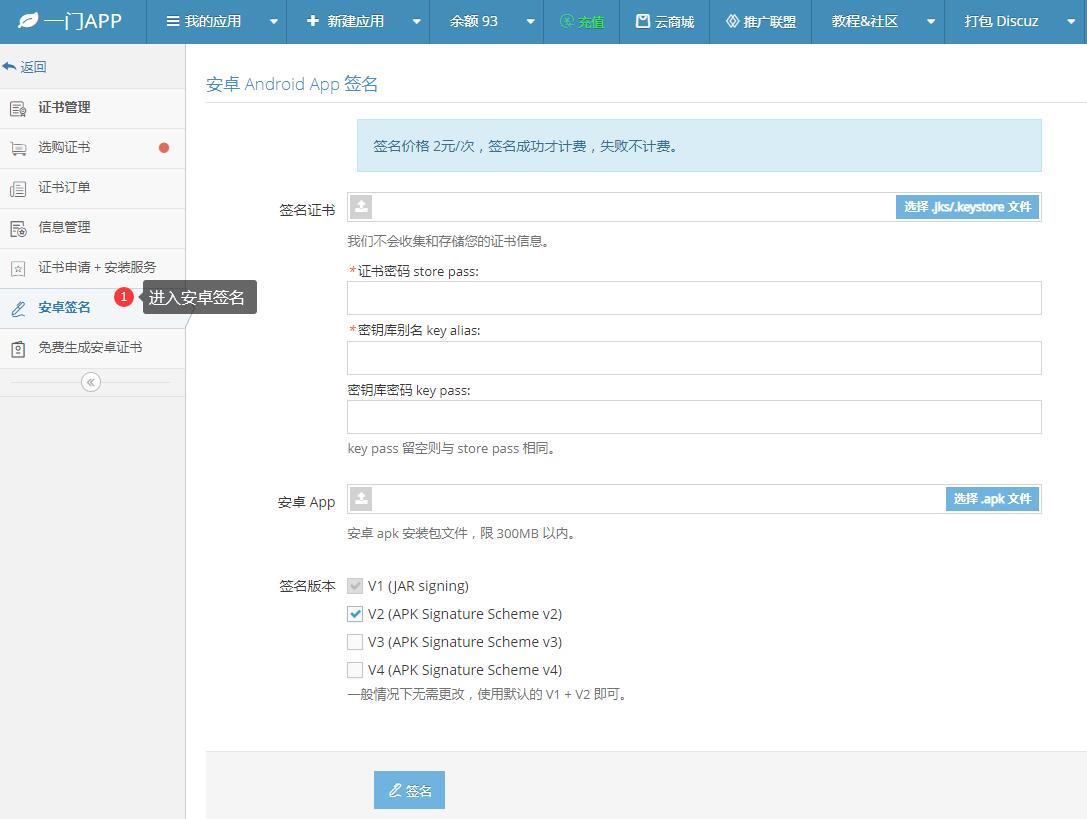
进入安卓重签名工具
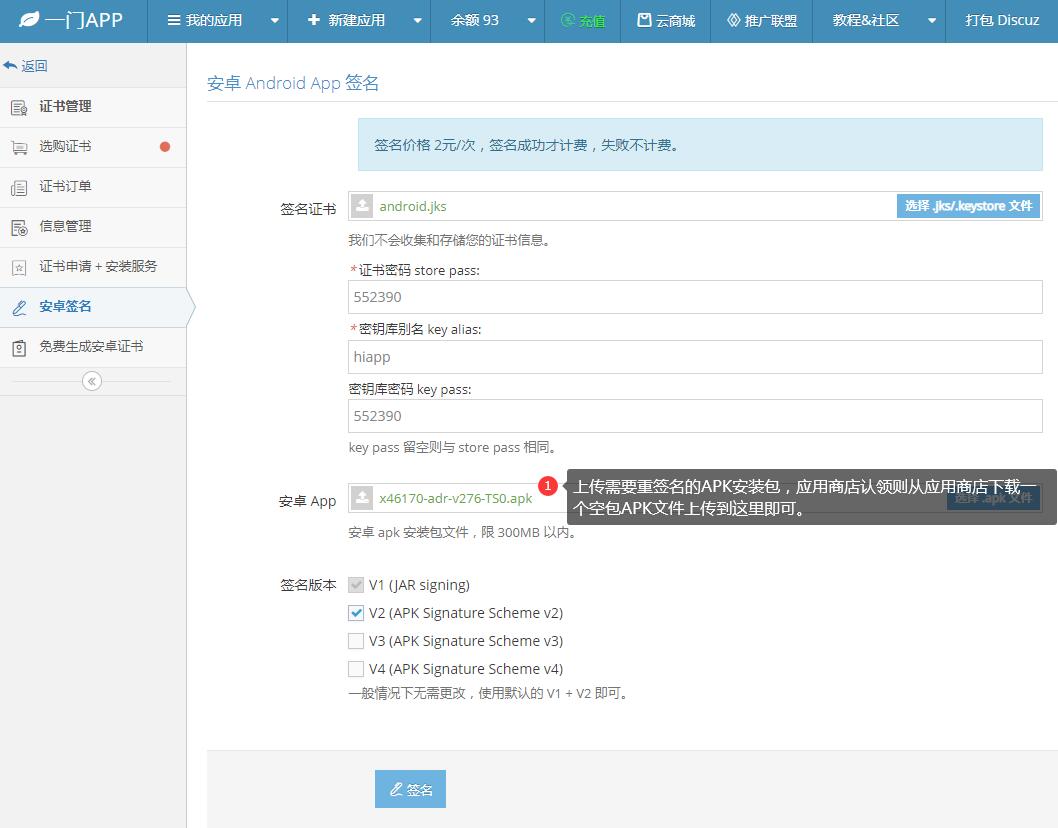
上传安卓证书、APK文件
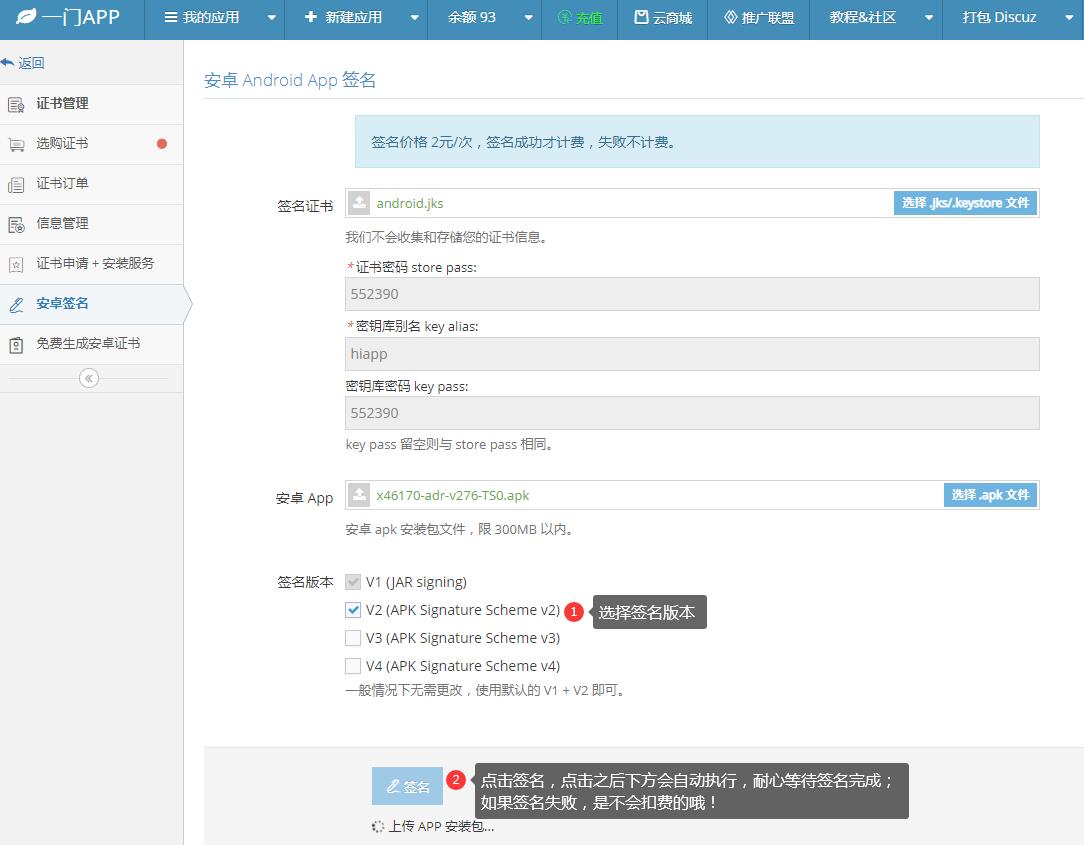
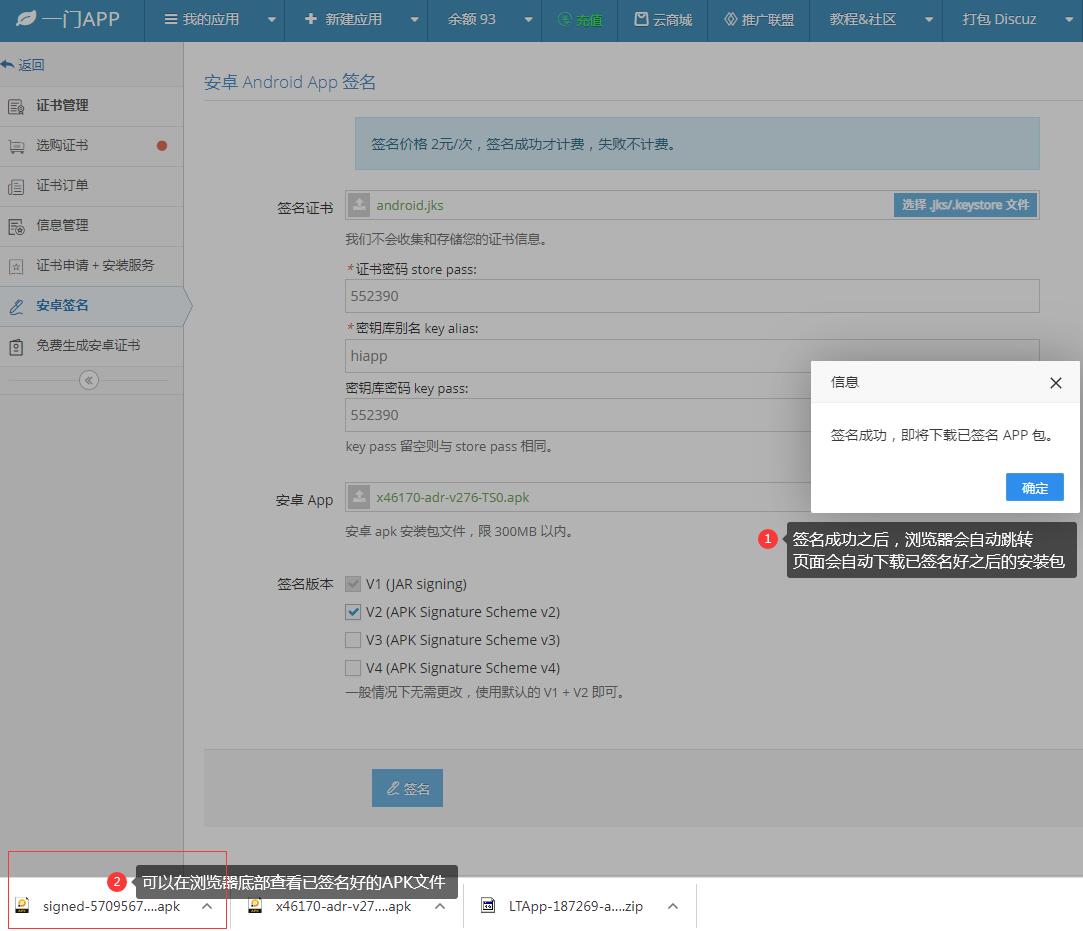
在线一键重签名APK文件