A:安卓签名是一种保证应用程序来源可信度的安全机制,它使用数字证书来验证应用的发布者和完整性。然而,虽然安卓签名可以提高应用程序的安全性,但仍存在一些风险值得注意。首先,让我们了解一下安卓签名的原理。在开发安卓应用程序时,开发者使用密钥对生成一个数字证书,该证 详情
A:APK资源修改与重签名打包是一种常见的技术操作,常用于Android应用开发过程中。下面介绍一下其原理和详细步骤。首先,APK是Android应用程序包的缩写,是Android应用的安装包文件,包含了应用的代码、资源文件、配置文件等。而资源文件是指应用程序 详情
A:安卓签名是一种保证应用程序来源可信度的安全机制,它使用数字证书来验证应用的发布者和完整性。然而,虽然安卓签名可以提高应用程序的安全性,但仍存在一些风险值得注意。首先,让我们了解一下安卓签名的原理。在开发安卓应用程序时,开发者使用密钥对生成一个数字证书,该证 详情
A:APK资源修改与重签名打包是一种常见的技术操作,常用于Android应用开发过程中。下面介绍一下其原理和详细步骤。首先,APK是Android应用程序包的缩写,是Android应用的安装包文件,包含了应用的代码、资源文件、配置文件等。而资源文件是指应用程序 详情
A:安卓签名校验是为了确保应用程序的完整性和真实性而进行的一种安全机制。每个安卓应用程序都会通过数字签名对其进行标识和验证,以确保其来源和完整性。具体来说,安卓签名校验是通过使用开发者的私钥对应用程序的证书进行签名,并在应用程序的Manifest文件中保存签名 详情
A:在Unity中验证APK签名是确保应用程序来源可信和完整性的重要步骤。APK签名是一个数字签名, 使用开发者的私钥对应用程序进行加密,从而确保应用程序的来源和完整性。在验证APK签名时, 系统会检查签名,并确认签名的有效性。验证APK签名的过程包括以下步骤 详情
注册成为一门APP开发者
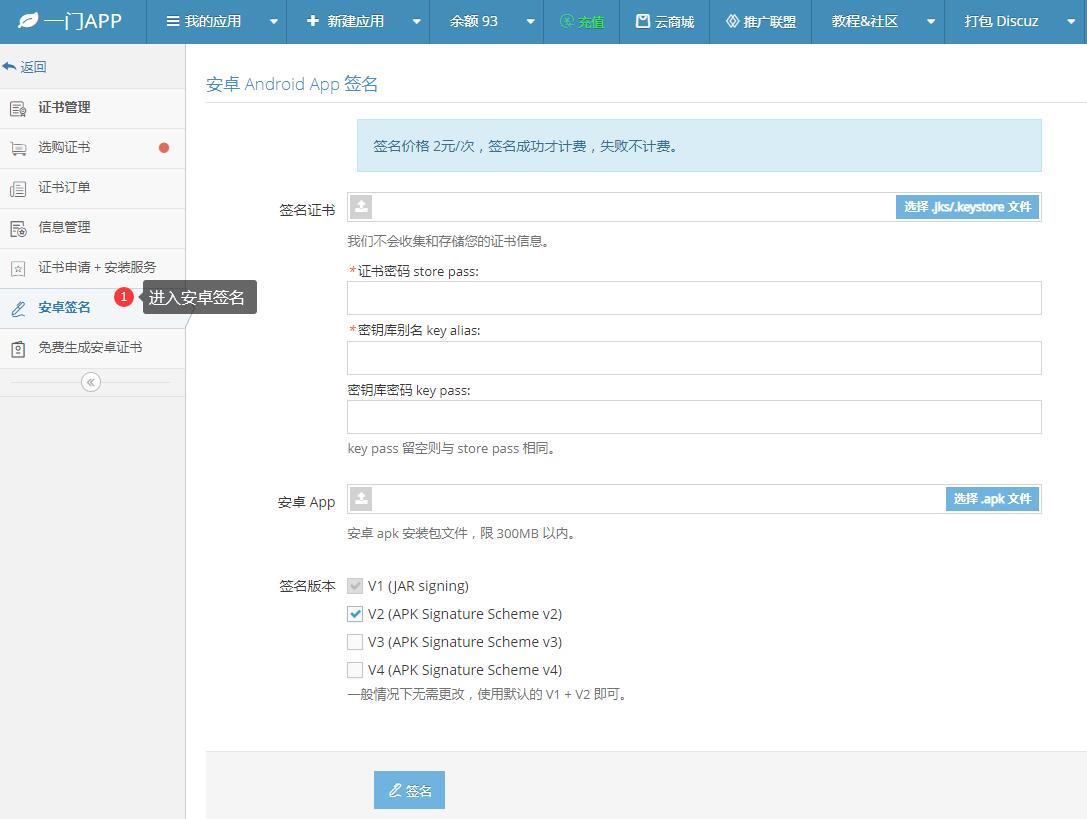
进入安卓重签名工具
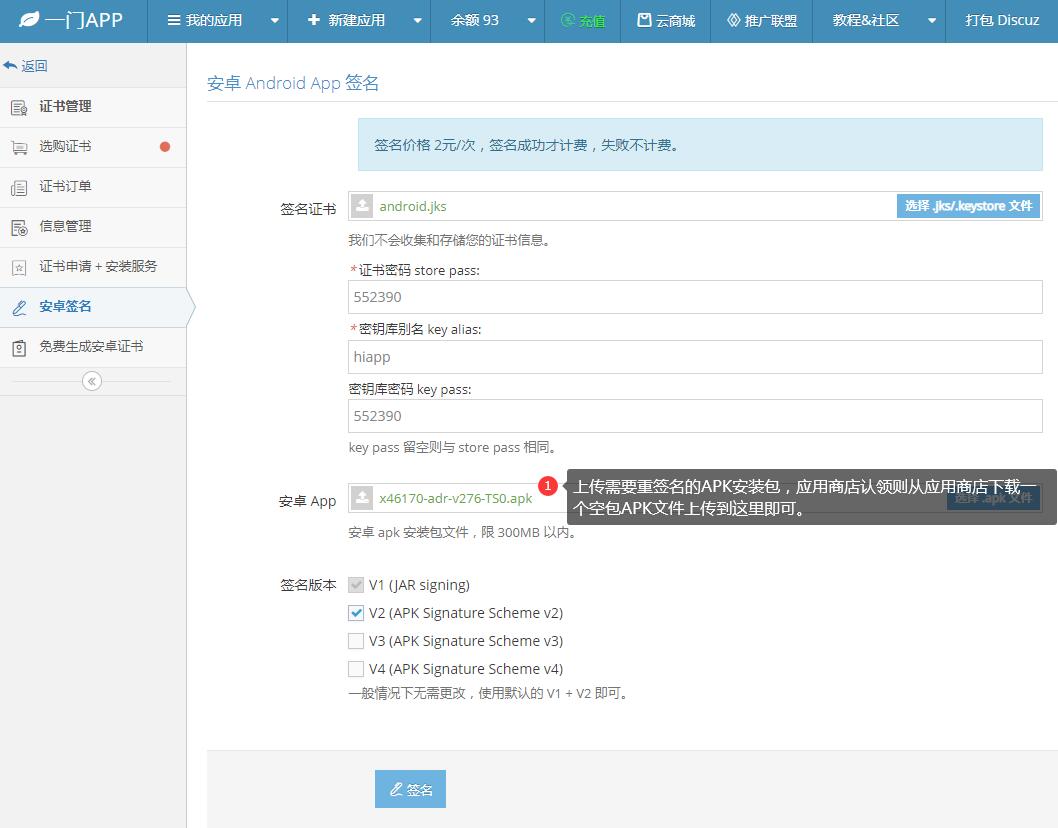
上传安卓证书、APK文件
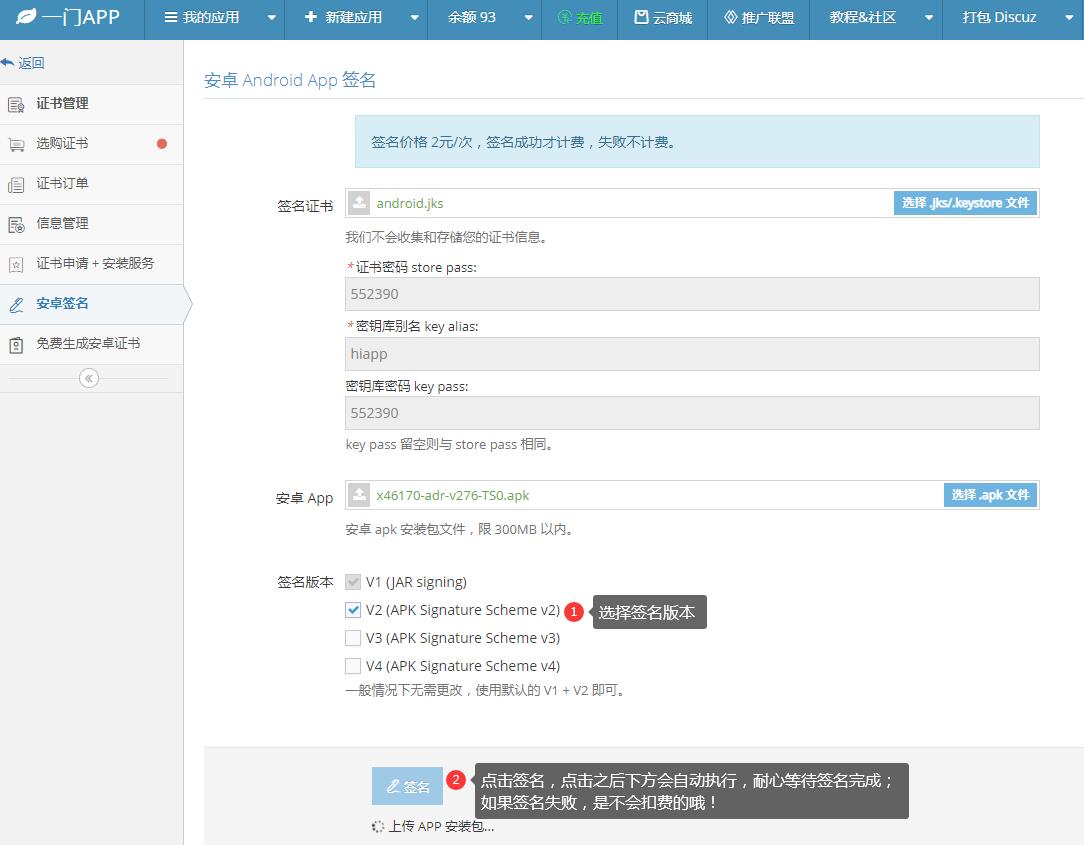
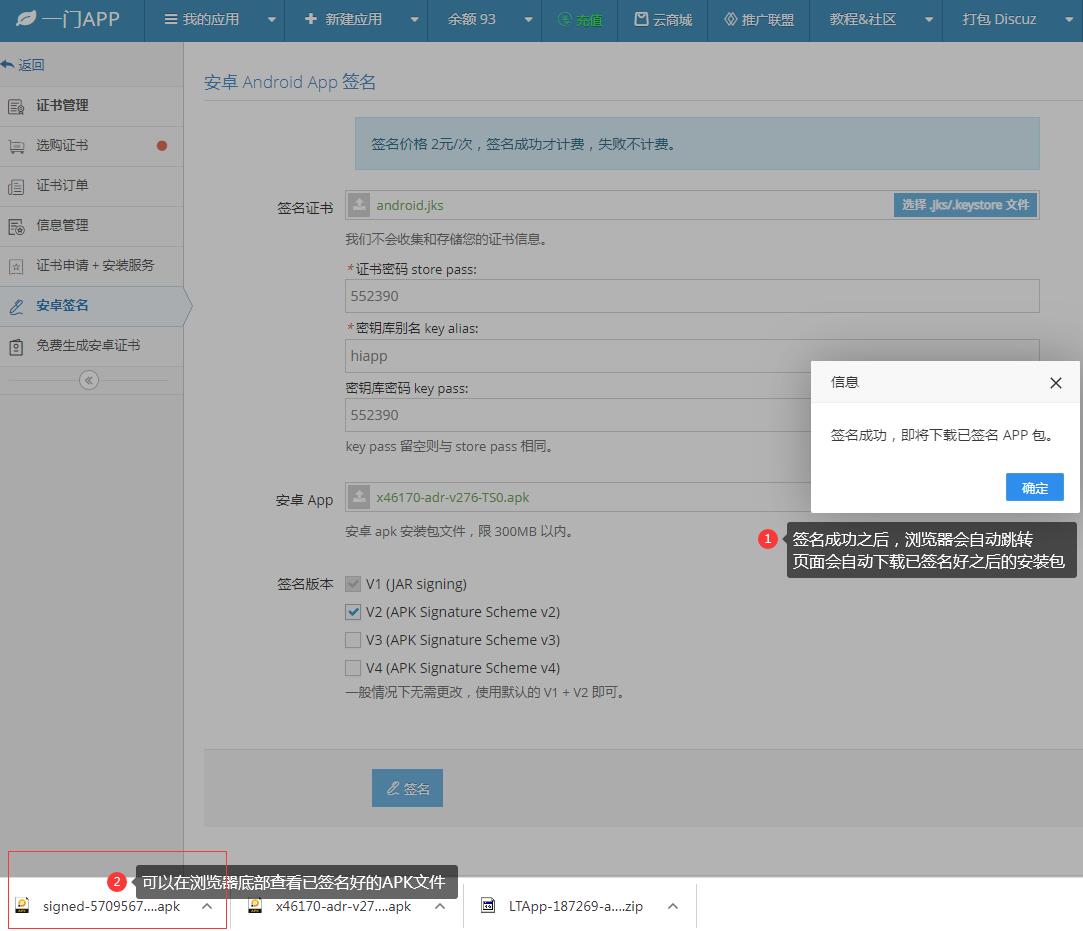
在线一键重签名APK文件