A:在Android应用领域,签名是一个非常重要的概念。每个Android应用都必须被签名后才能被安装到设备上。签名是为了验证应用是否来自可信的开发者,并确保应用在传输或安装过程中没有被篡改。当我们在开发Android应用时,通常会用到一个Keystore文件 详情
A:Kali Linux是一款专注于安全渗透测试的操作系统,它提供了丰富的工具集来帮助安全专业人员进行漏洞分析、网络攻防等操作。其中,apksigner是Kali Linux中用于对Android应用进行签名和验证的命令行工具。本篇文章将详细介绍apksign 详情
A:在Android应用领域,签名是一个非常重要的概念。每个Android应用都必须被签名后才能被安装到设备上。签名是为了验证应用是否来自可信的开发者,并确保应用在传输或安装过程中没有被篡改。当我们在开发Android应用时,通常会用到一个Keystore文件 详情
A:Kali Linux是一款专注于安全渗透测试的操作系统,它提供了丰富的工具集来帮助安全专业人员进行漏洞分析、网络攻防等操作。其中,apksigner是Kali Linux中用于对Android应用进行签名和验证的命令行工具。本篇文章将详细介绍apksign 详情
A:当谈到验证Android应用程序的签名的真伪时,我们需要先了解一些基本概念。在Android开发中,每个应用程序都必须使用数字证书来签名,以确保应用程序的完整性和身份验证。签名是由应用程序开发者在发布应用程序之前创建的,用于验证应用程序是否来自相同的开发者 详情
A:安卓应用程序的签名文件加密是一种保护应用程序完整性和安全性的重要措施。在发布和分发应用程序之前,开发者需要对应用程序进行签名,以确保应用程序的来源和完整性,防止应用程序被篡改和恶意攻击。签名文件加密的原理是通过使用开发者的私钥对应用程序进行加密,生成签名文 详情
注册成为一门APP开发者
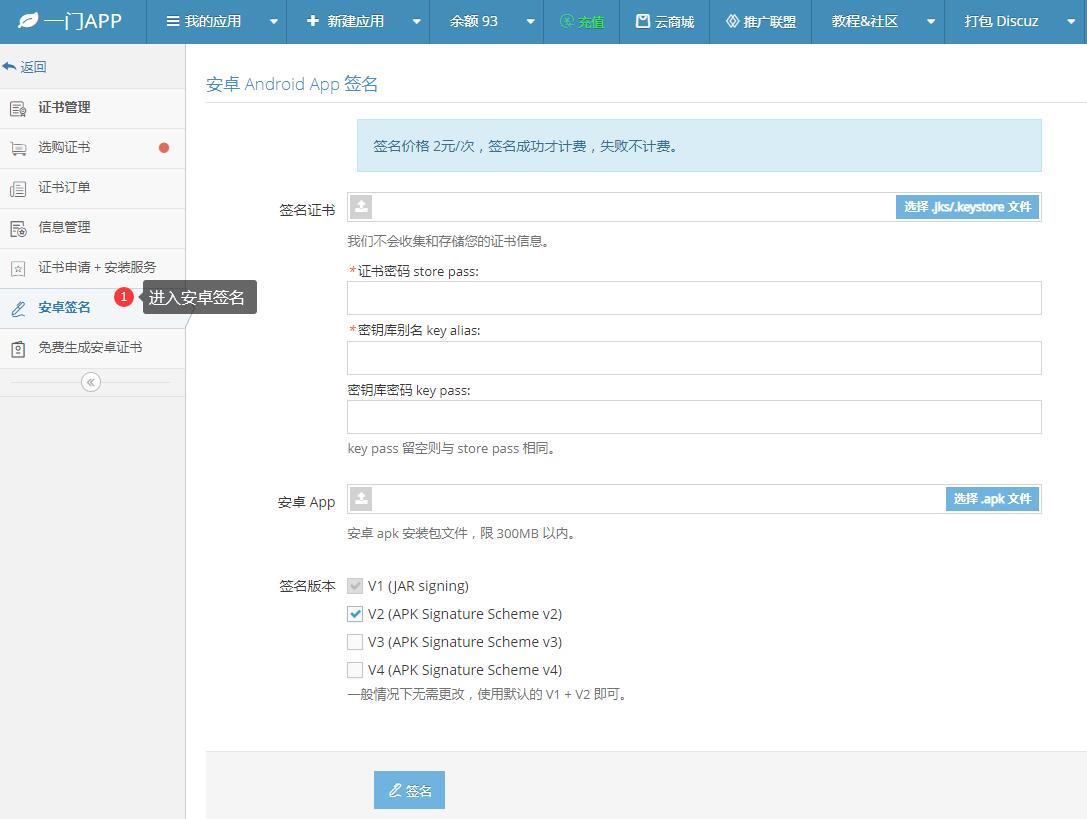
进入安卓重签名工具
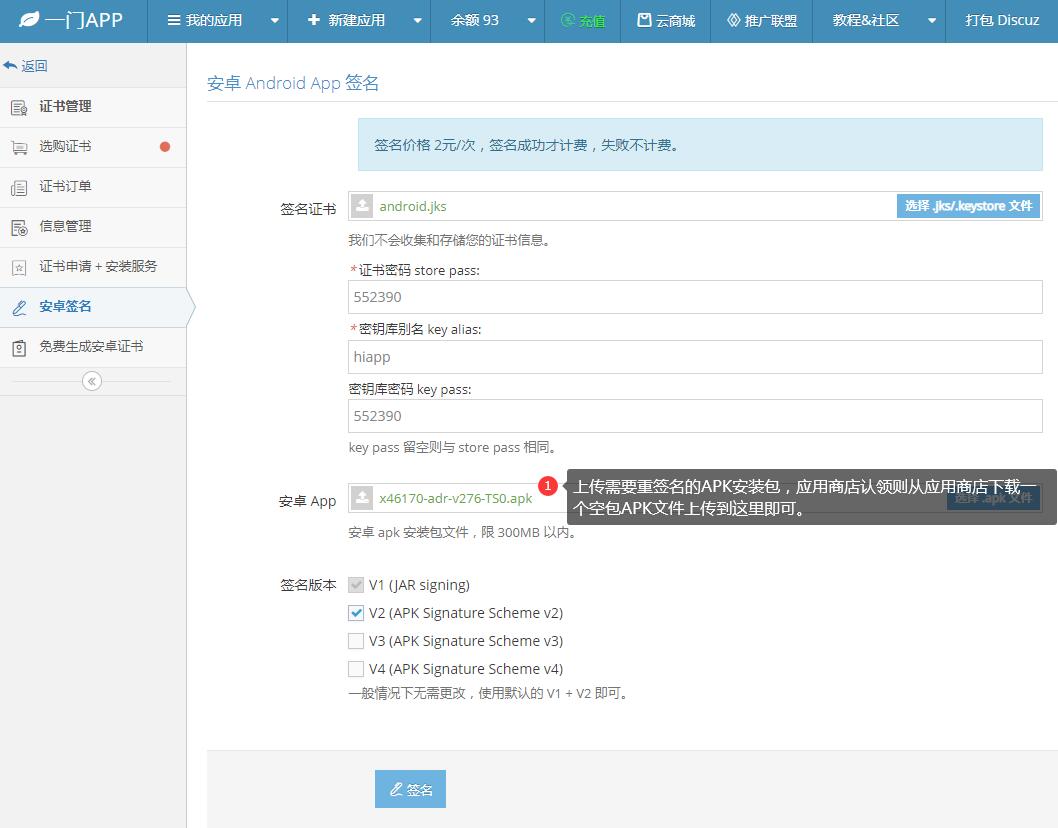
上传安卓证书、APK文件
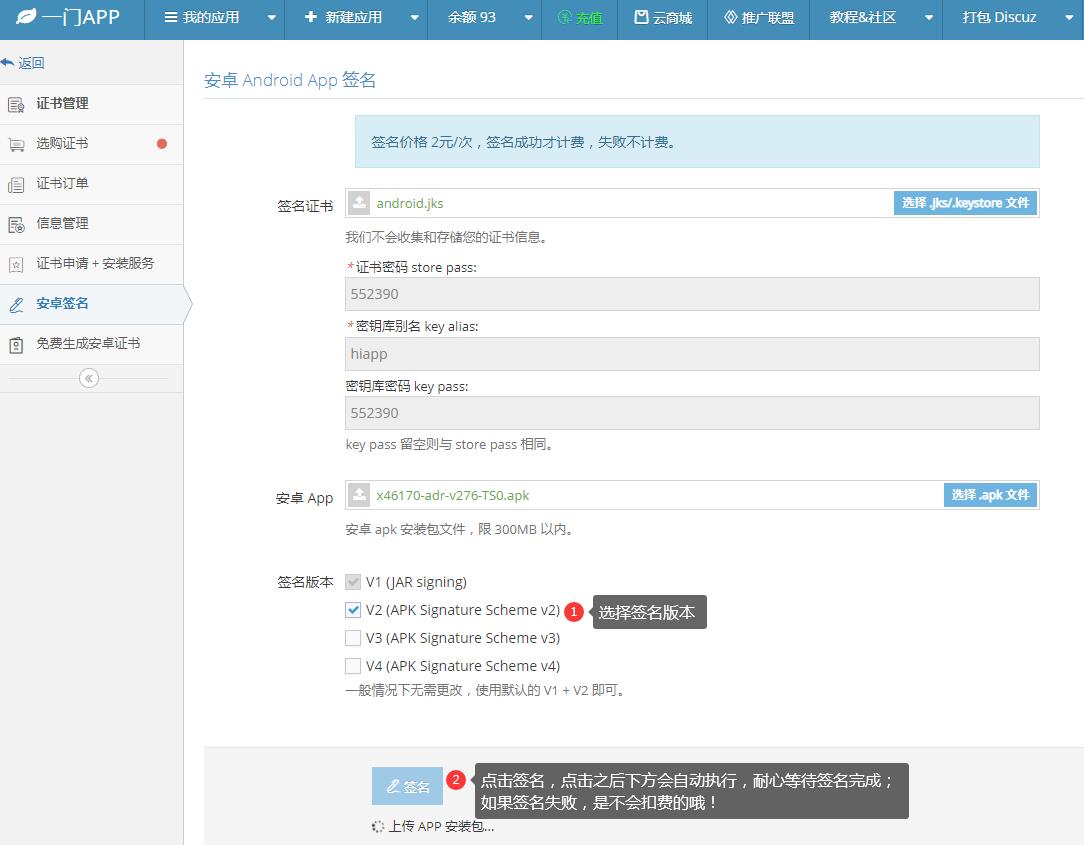
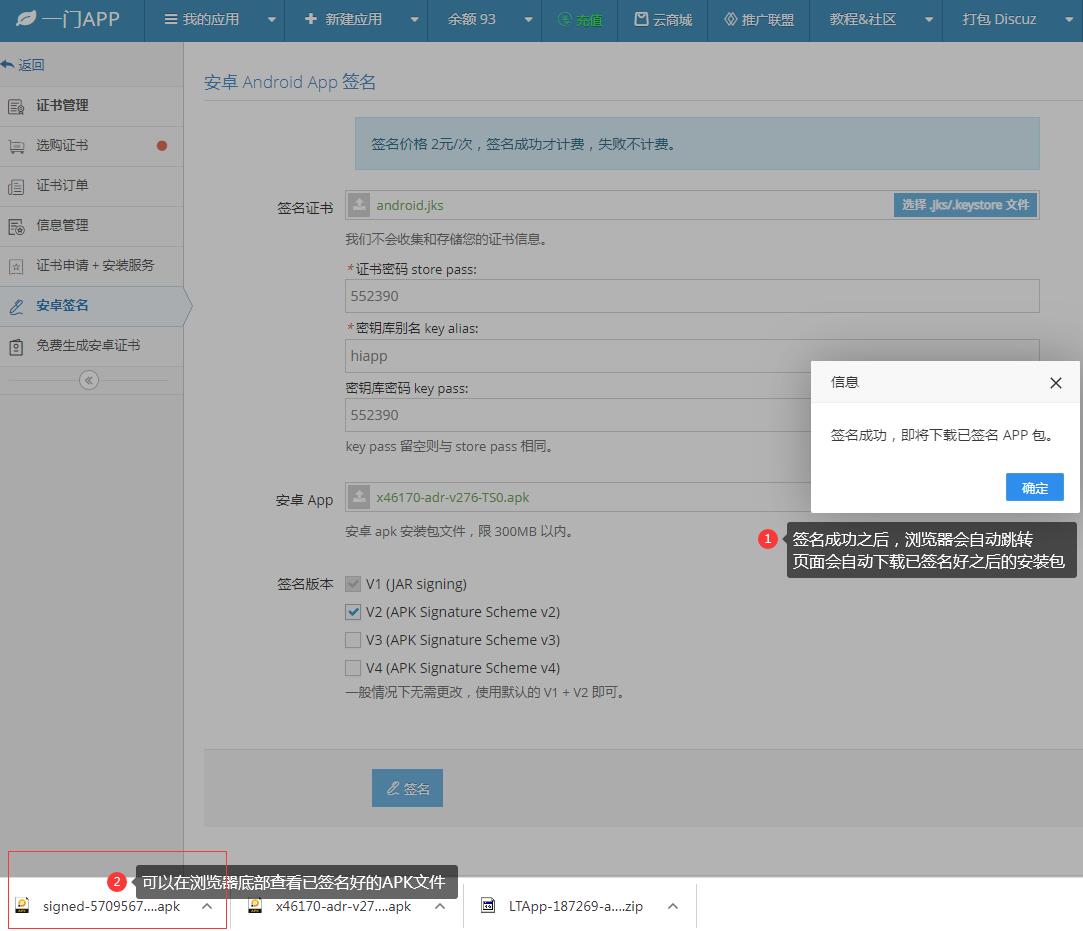
在线一键重签名APK文件