A:在安卓开发中,签名文件(keystore)用于对应用进行数字签名,以确保应用的身份和完整性。签名文件中包含一个或多个密钥对,每个密钥对对应一个证书,用于将应用和开发者关联起来。当用户在设备上安装应用时,系统会检查应用的签名文件,以校验应用的完整性和来源可信 详情
A:Android系统编译签名是指对Android系统进行编译,并在编译完成后对系统的应用和代码进行签名的过程。签名的目的是确保Android系统的安全性和完整性,防止系统被恶意篡改或散布恶意软件。Android系统的编译签名过程包括以下几个步骤:1. 准备证 详情
A:为了确保Android应用程序(APK)的完整性和安全性,开发者需要对其进行签名。APK签名是将开发者的数字证书与APK文件相关联的过程,以便验证APK来源的可靠性。APK签名有几个重要的作用:1. 防止APK被篡改:签名可用于验证APK是否经过修改,如果 详情
A:APK签名是Android应用程序包的重要组成部分,可以确保应用的安全性和完整性。当开发者将应用程序发布到Google Play商店时,或者应用程序通过其他渠道进行分发时,APK签名起着非常重要的作用。本文将介绍APK签名的原理及详细内容。1. APK签名 详情
A:当我们开发或者发布 Android 应用时,我们需要对应用进行签名。签名的主要目的是确保应用的完整性和安全性,以及验证应用的来源。然而,有时候我们可能会遇到应用签名被修改的情况。本文将介绍应用签名的原理以及如何恢复被修改的应用签名。应用签名的原理Andro 详情
A:安卓应用程序签名是一种验证应用的来源和完整性的重要机制。每个安卓应用都必须进行签名才能在设备上安装和运行。签名会在应用程序的包(APK)文件中添加一个数字签名,以证明应用的发布者是可信任的,并且应用在传输过程中没有被篡改。安卓应用签名使用的是公钥加密和数字 详情
注册成为一门APP开发者
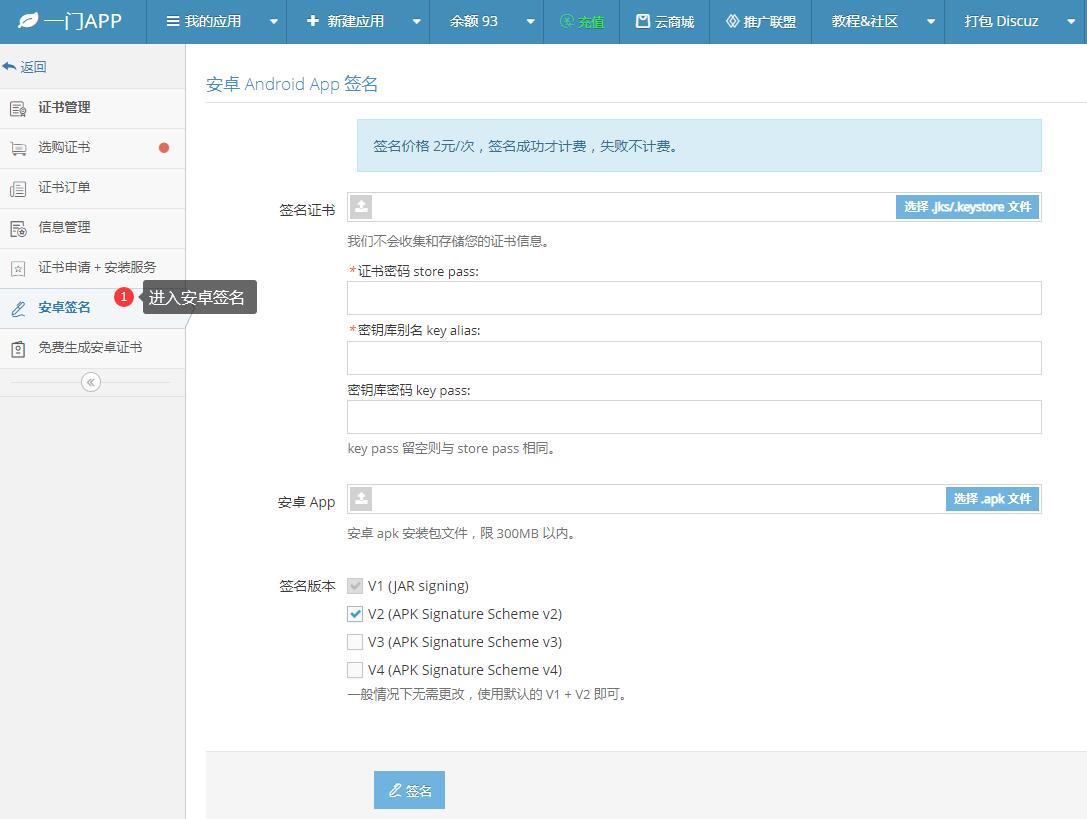
进入安卓重签名工具
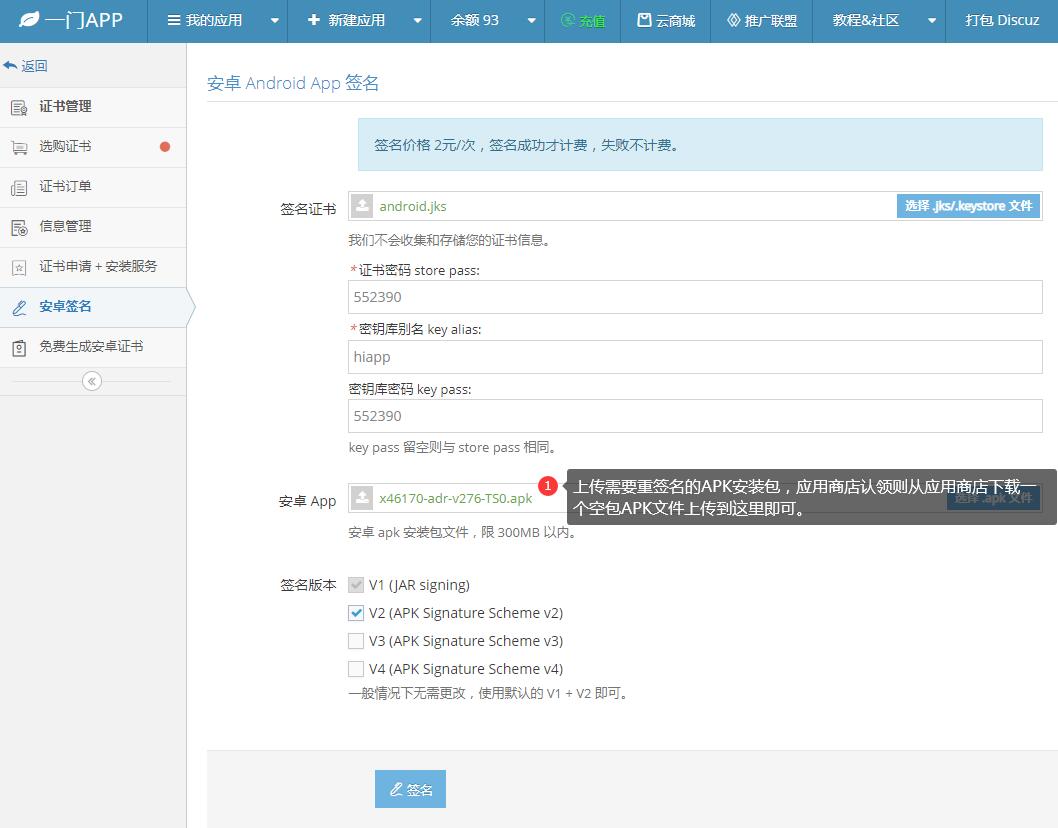
上传安卓证书、APK文件
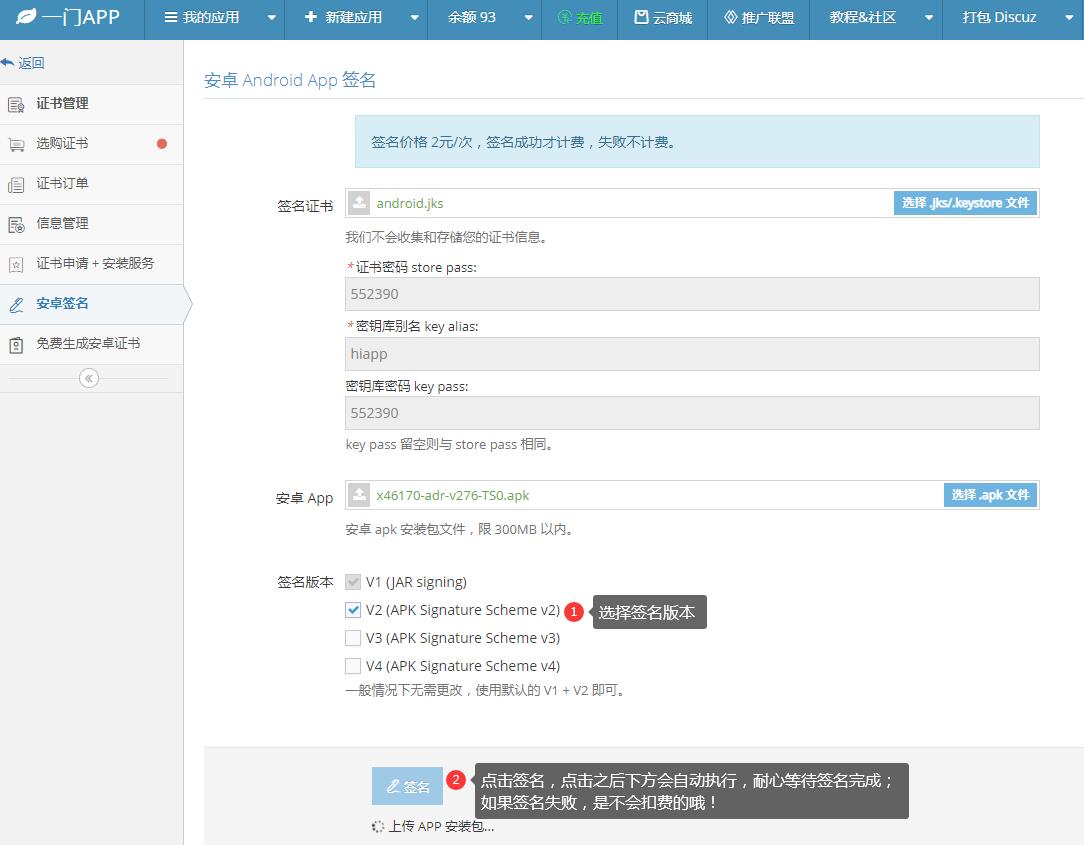
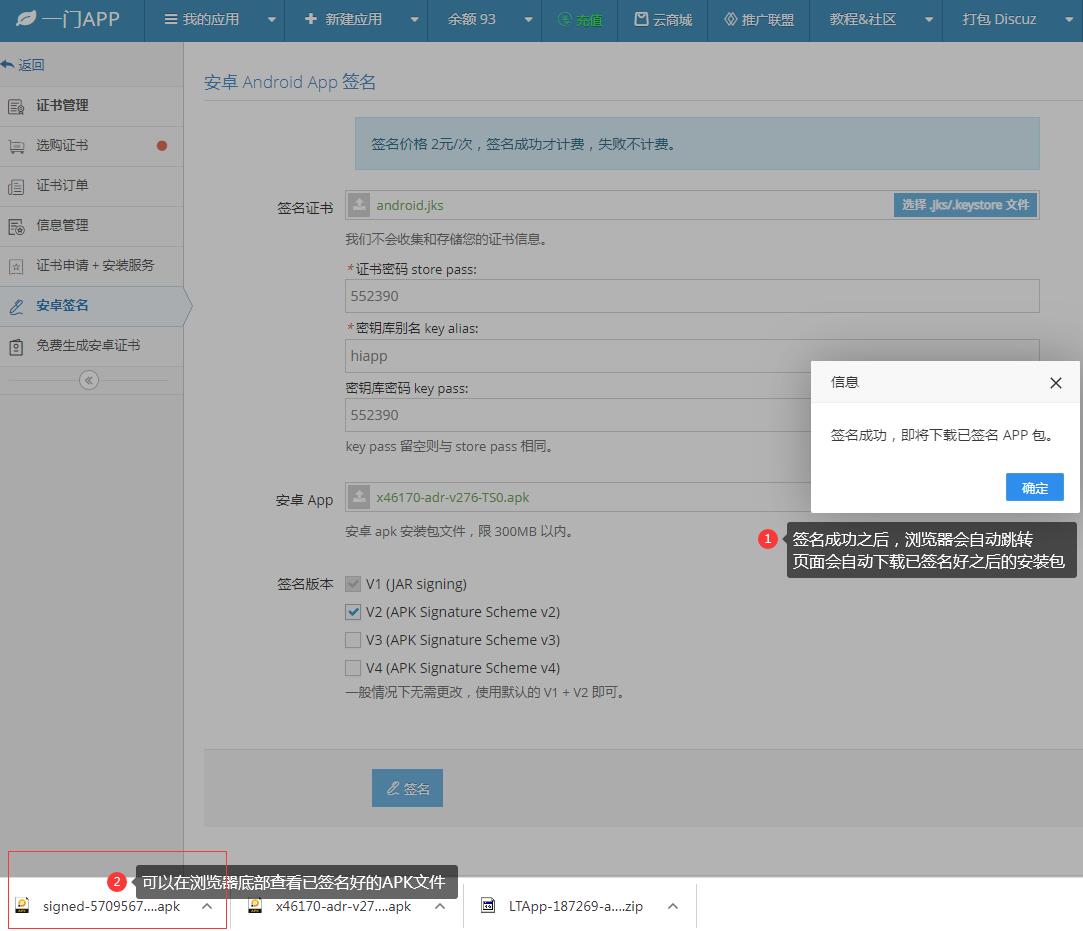
在线一键重签名APK文件