A:安卓应用的签名是指为应用程序分配唯一身份和验证开发者身份的过程。签名是应用程序安全的重要组成部分,能够确保应用的完整性和真实性,防止被恶意篡改和冒充。签名原理:安卓应用的签名基于公钥加密和数字签名技术。开发者在开发完成应用程序后,需要使用私钥对应用进行签名 详情
A:在安卓开发中,签名是一种用于确保应用程序的真实性和完整性的重要机制。当开发者发布一个安卓应用程序时,通过为应用程序签名,可以验证应用程序的来源,以及在安装和升级过程中是否被篡改。安卓应用程序签名的原理是基于公钥和私钥的非对称加密算法。开发者生成一对密钥,其 详情
A:重新签名APK是在Android应用开发中经常遇到的一个问题,特别是在进行应用重打包或二次开发的过程中。重新签名APK的主要目的是修改APK的签名信息,以使其能够在另一个开发者账号下或者在另一台设备上正常安装和运行。重新签名APK的过程涉及到以下几个步骤: 详情
A:Kali Linux是一款功能强大的渗透测试和安全评估操作系统,它包含了大量的工具和库,用于进行网络安全测试、漏洞分析和渗透测试等任务。在这篇文章中,我们将详细介绍如何使用Kali Linux给APK文件进行签名。APK签名是一种证明应用程序来源和完整性的 详情
A:安卓手机安装程序的签名是为了验证程序来源和完整性而存在的,如果签名不对,系统会提示安装失败或警告,防止用户安装恶意或篡改的应用程序。签名错误可能会出现以下情况:应用程序被篡改、签名证书过期或无效、签名证书和应用程序不匹配等。解决签名不对的问题有以下几种方法 详情
A:APK(Android Package)文件是Android平台上安装应用程序的压缩包,其中包含了应用程序的代码、资源文件以及META-INF目录下的签名文件。签名文件主要用于验证APK文件的来源和完整性,确保APK文件没有被篡改或恶意替换。APK文件的签 详情
注册成为一门APP开发者
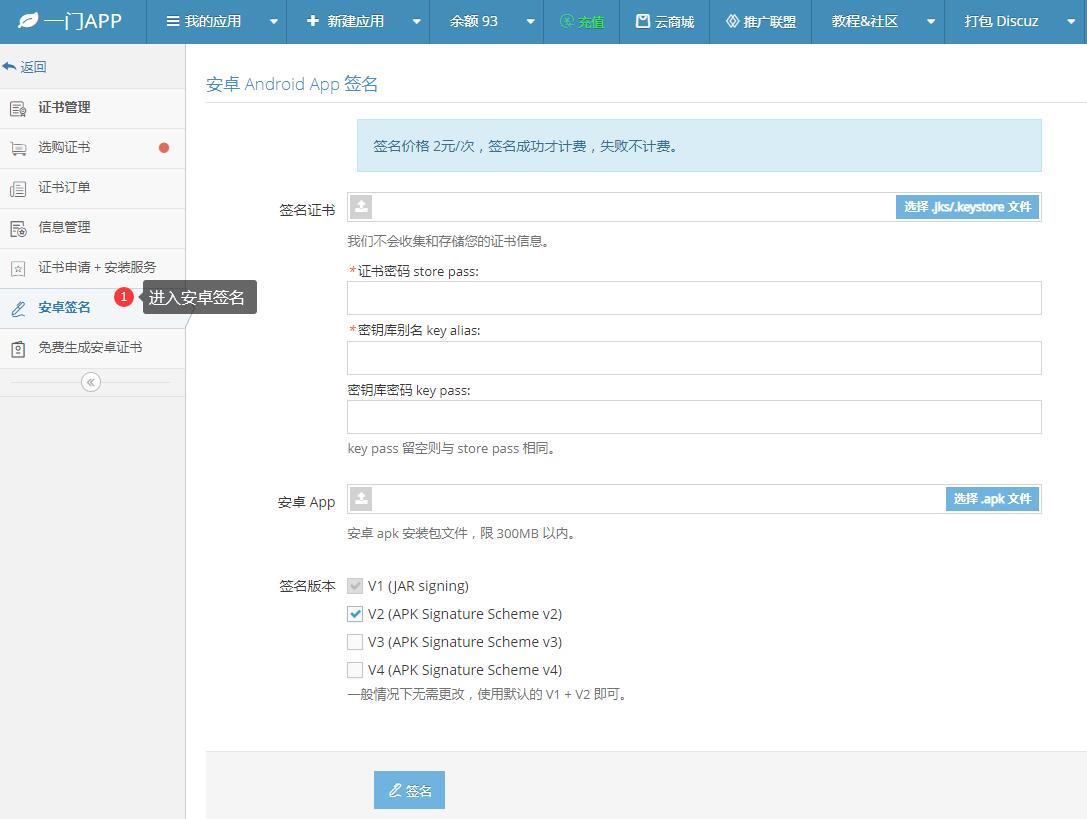
进入安卓重签名工具
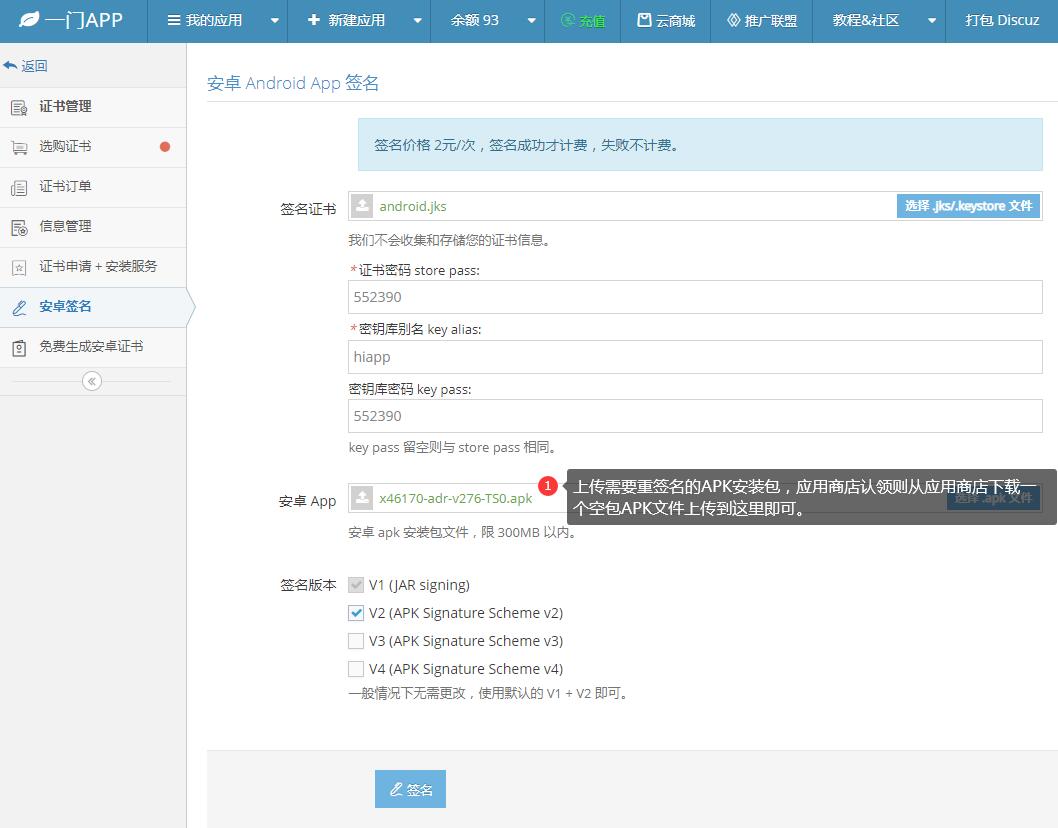
上传安卓证书、APK文件
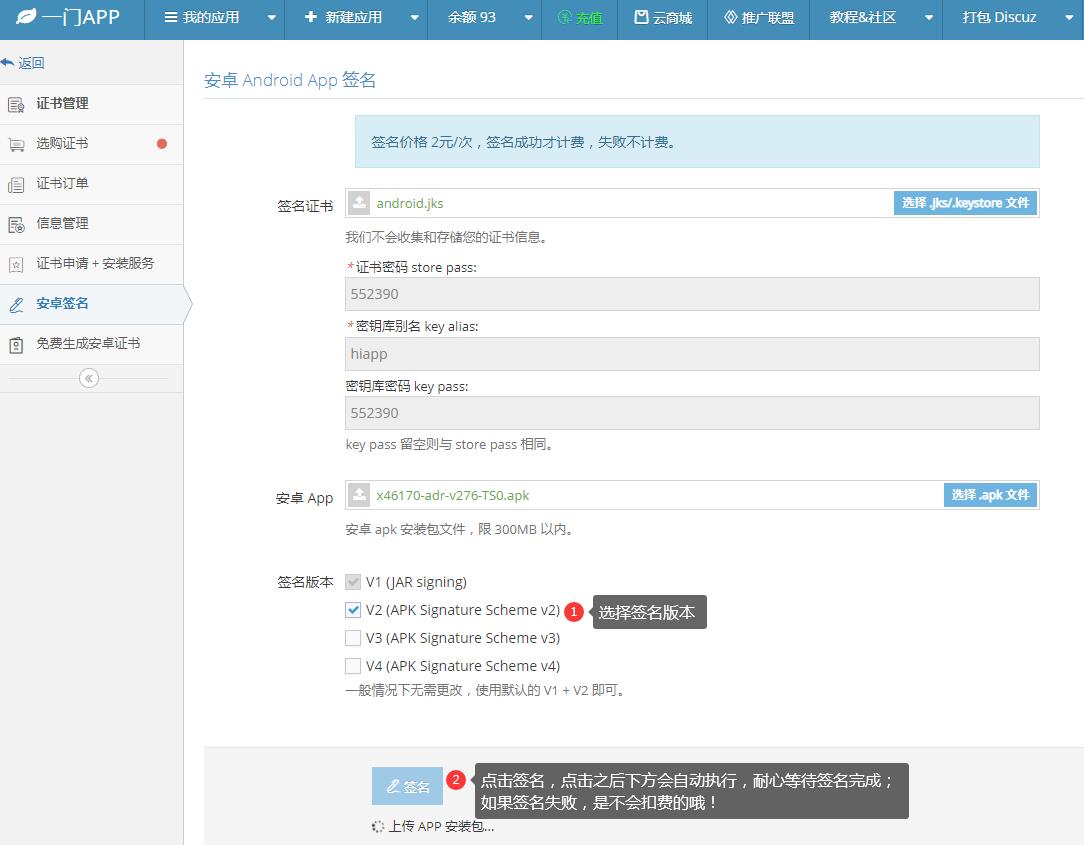
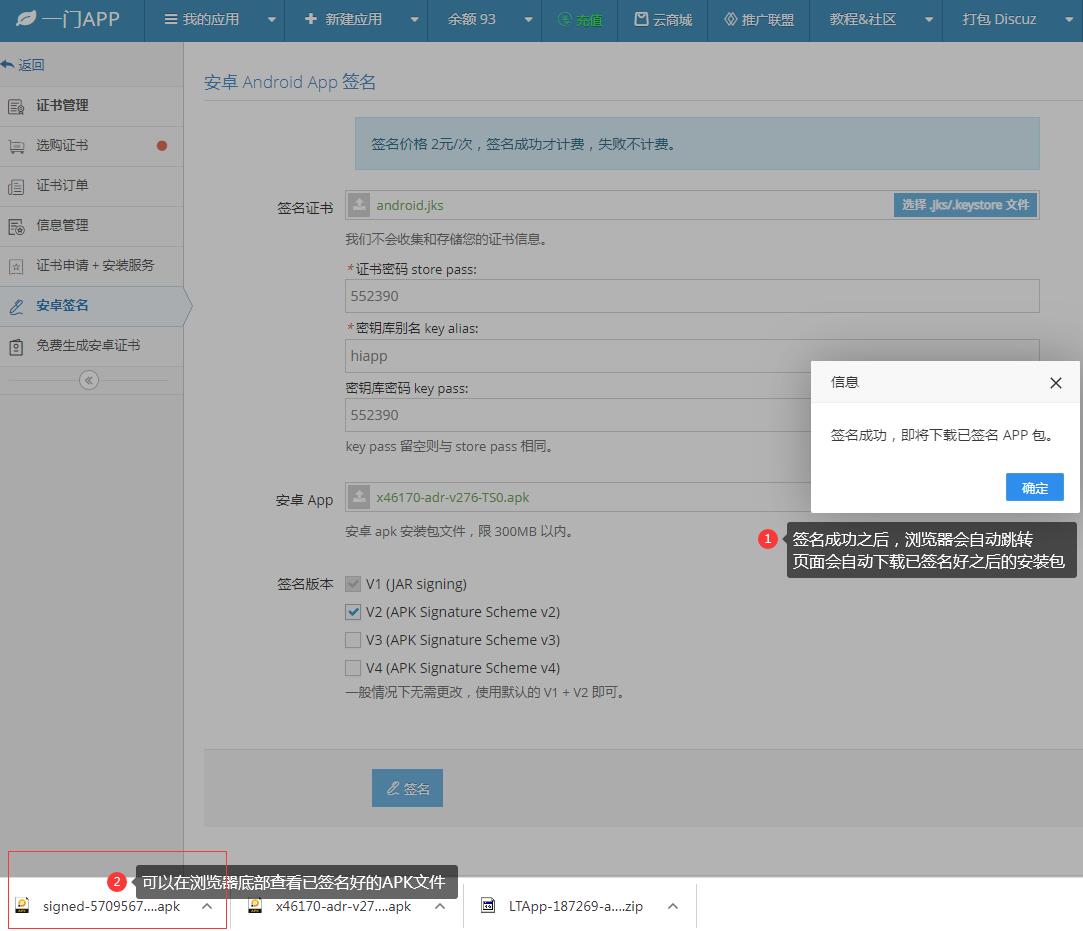
在线一键重签名APK文件