A:自签名的安卓证书是一种由开发者自行生成的数字证书,用于验证应用程序的身份和完整性。与由受信任的证书颁发机构(CA)签名的证书相比,自签名证书在安全性上稍逊一筹,但它们在特定情况下仍然有一定的用途。自签名证书的生成过程相对简单,开发者只需使用自己的私钥对证书 详情
A:在安卓系统中,应用程序的安全性是一个非常重要的问题。为了保证应用程序的完整性和来源可信度,安卓系统引入了签名机制。签名是一种数字化的身份认证方式,用于证明应用程序的开发者身份以及应用程序包的完整性。安卓应用程序签名通过使用开发者的私钥对应用程序包的数字摘要 详情
A:安卓公用签名是在安卓应用中常见的一种数字签名方式,用于确认应用的真实性和完整性。在安卓系统中,每个应用都需要经过签名才能被安装和运行。安卓公用签名的原理是基于非对称加密算法。具体来说,生成公用签名需要使用密钥对,包括私钥和公钥。私钥是开发者持有的机密文件, 详情
A:安卓APK系统签名是指对APK应用程序进行数字签名,以证明该应用程序是经过官方授权和没有被篡改的。在安卓系统中,只有经过数字签名的APK文件才能够被安装和运行。APK系统签名是通过使用开发者的私钥对应用程序进行加密来实现的。这个过程有助于确保应用程序的完整 详情
A:安卓公用签名是在安卓应用中常见的一种数字签名方式,用于确认应用的真实性和完整性。在安卓系统中,每个应用都需要经过签名才能被安装和运行。安卓公用签名的原理是基于非对称加密算法。具体来说,生成公用签名需要使用密钥对,包括私钥和公钥。私钥是开发者持有的机密文件, 详情
A:安卓APK系统签名是指对APK应用程序进行数字签名,以证明该应用程序是经过官方授权和没有被篡改的。在安卓系统中,只有经过数字签名的APK文件才能够被安装和运行。APK系统签名是通过使用开发者的私钥对应用程序进行加密来实现的。这个过程有助于确保应用程序的完整 详情
注册成为一门APP开发者
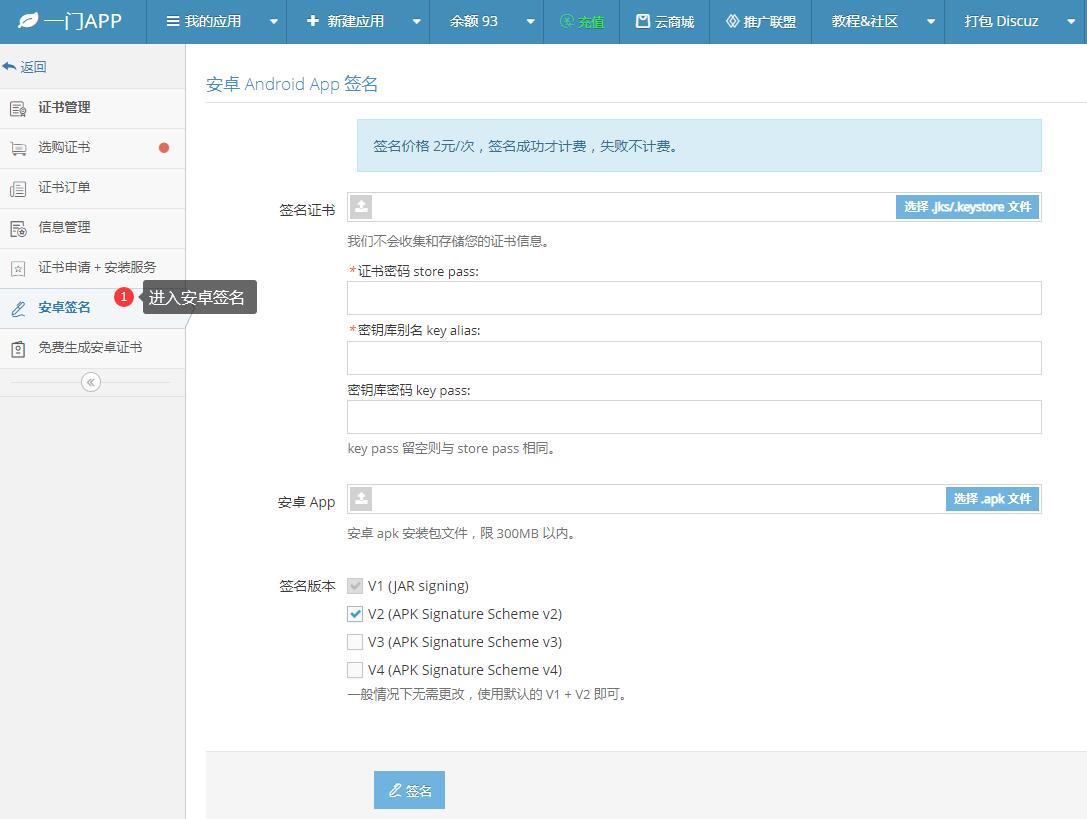
进入安卓重签名工具
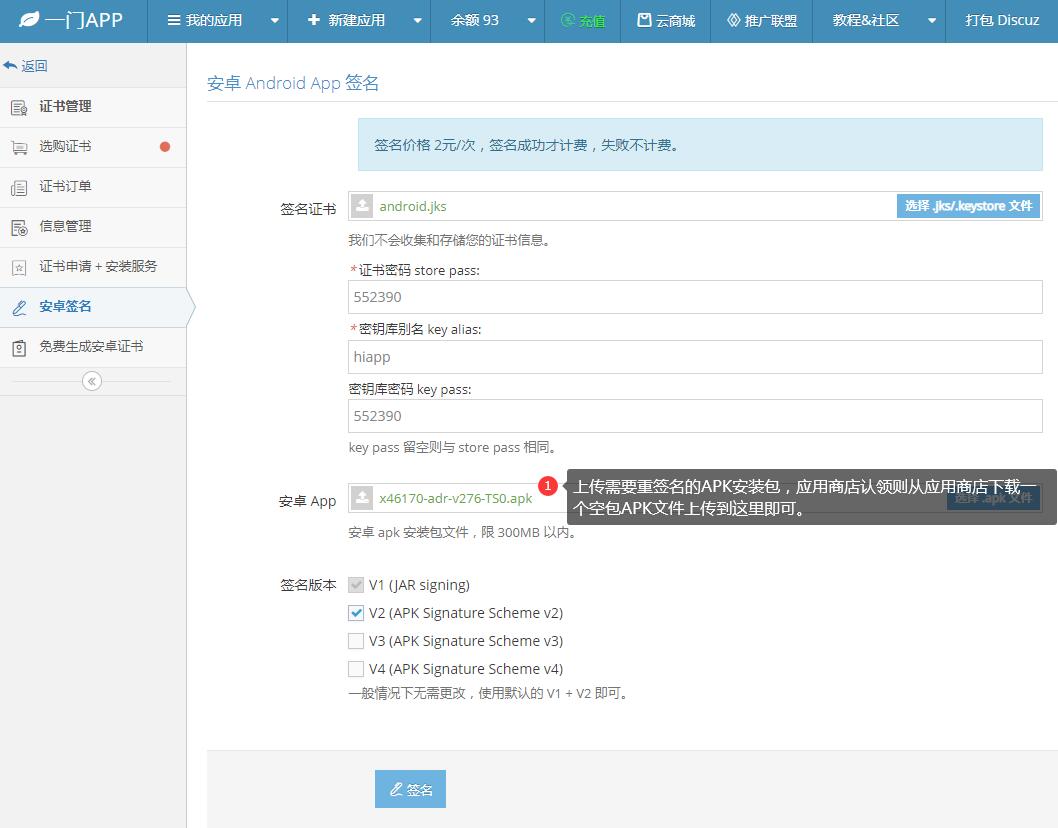
上传安卓证书、APK文件
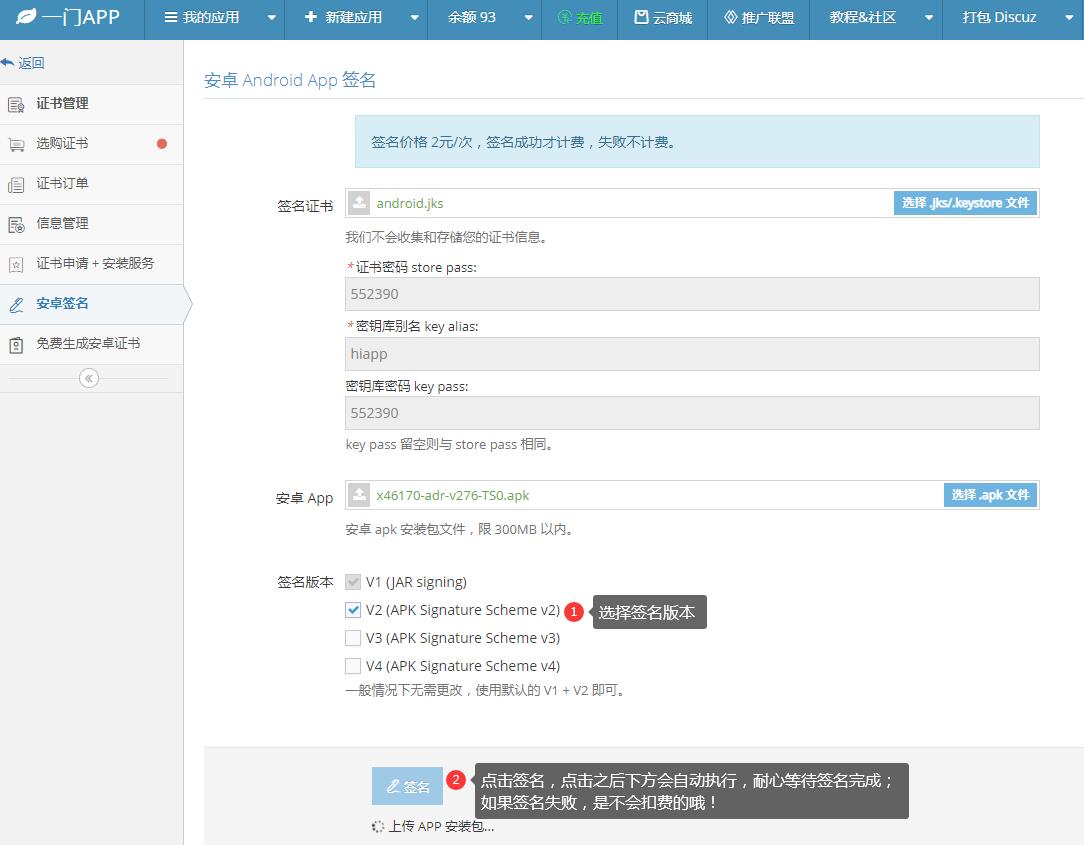
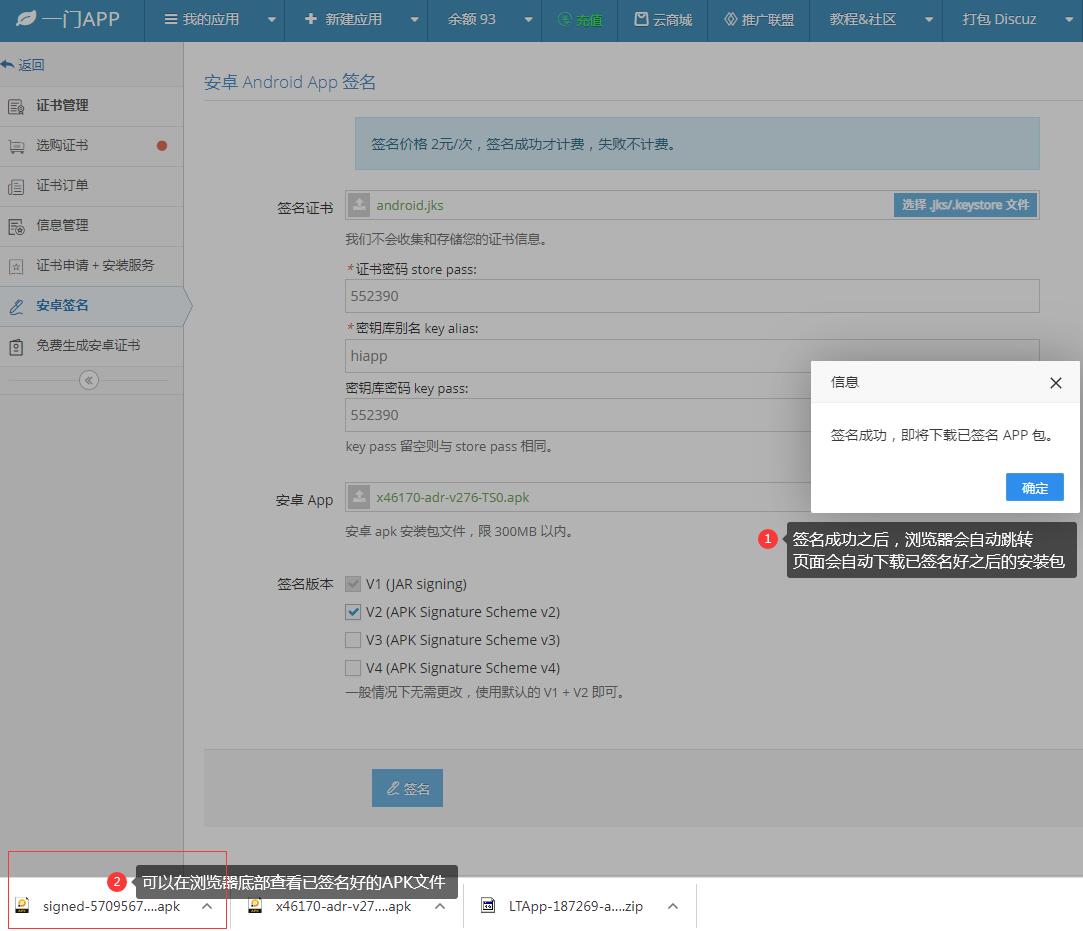
在线一键重签名APK文件