A:自签名的安卓证书是一种由开发者自行生成的数字证书,用于验证应用程序的身份和完整性。与由受信任的证书颁发机构(CA)签名的证书相比,自签名证书在安全性上稍逊一筹,但它们在特定情况下仍然有一定的用途。自签名证书的生成过程相对简单,开发者只需使用自己的私钥对证书 详情
A:安卓签名(Android Signing)是指对Android应用进行数字签名的过程,它是确保应用来源可信和完整性的重要步骤。在发布应用到Google Play商店或其他第三方应用市场之前,应用必须经过签名以保证应用的身份验证和数据完整性。安卓签名的原理基 详情
A:自签名的安卓证书是一种由开发者自行生成的数字证书,用于验证应用程序的身份和完整性。与由受信任的证书颁发机构(CA)签名的证书相比,自签名证书在安全性上稍逊一筹,但它们在特定情况下仍然有一定的用途。自签名证书的生成过程相对简单,开发者只需使用自己的私钥对证书 详情
A:安卓签名(Android Signing)是指对Android应用进行数字签名的过程,它是确保应用来源可信和完整性的重要步骤。在发布应用到Google Play商店或其他第三方应用市场之前,应用必须经过签名以保证应用的身份验证和数据完整性。安卓签名的原理基 详情
A:在安卓应用上架之前,开发者需要生成一个数字证书并使用私钥对应用进行签名。这个数字证书包含了开发者的身份信息,用于验证应用的真实性和完整性。当应用上架到应用商店时,用户可以通过证书来验证应用是否由信任的开发者发布,从而提高用户的信任度。当开发者需要更换应用的 详情
A:APK(Android Package)重新签名是将已经打包好的APK文件进行修改或更新时,需要重新生成新的签名文件以确保安全性和完整性。签名文件是开发者标识和验证APK的一种方式,用于保护APK的内容不被篡改或恶意修改。在Android开发中,APK签名 详情
注册成为一门APP开发者
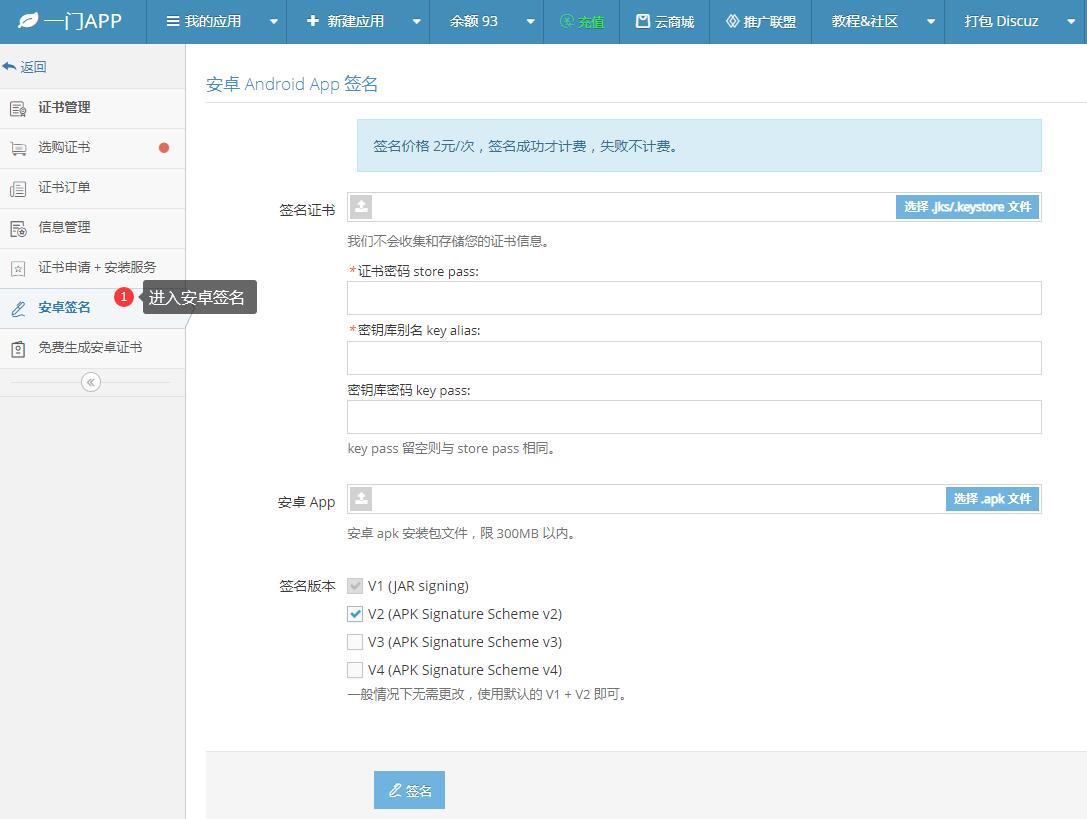
进入安卓重签名工具
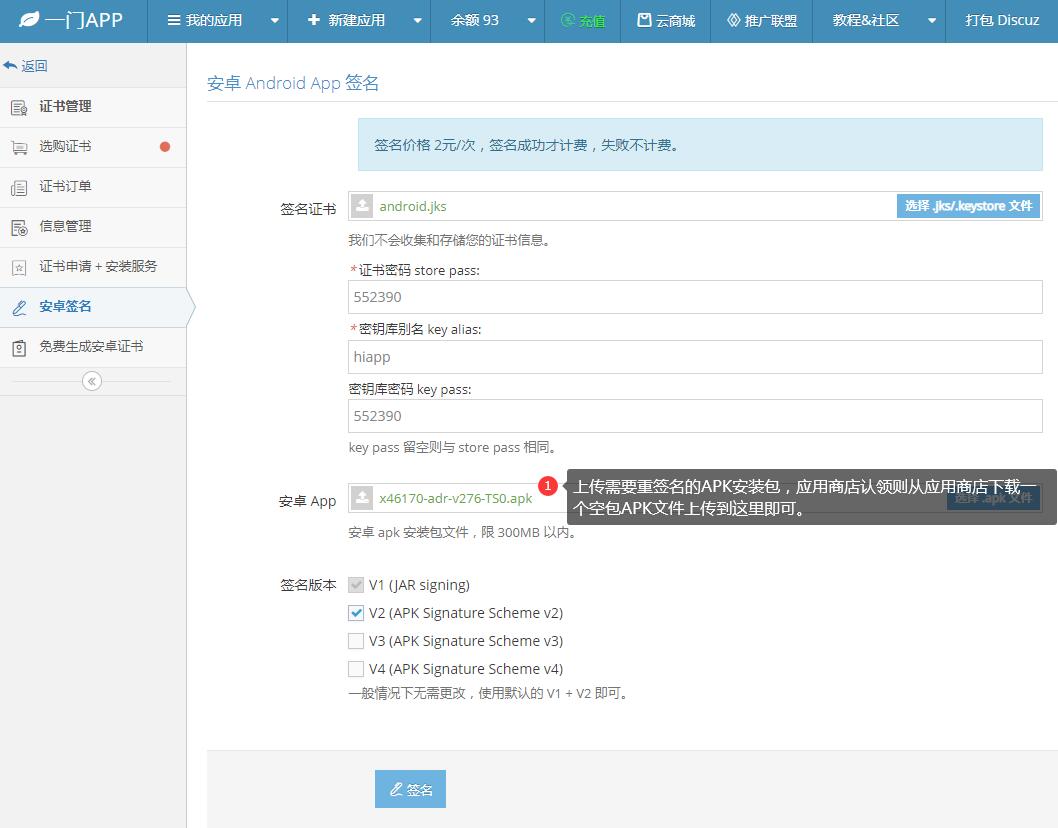
上传安卓证书、APK文件
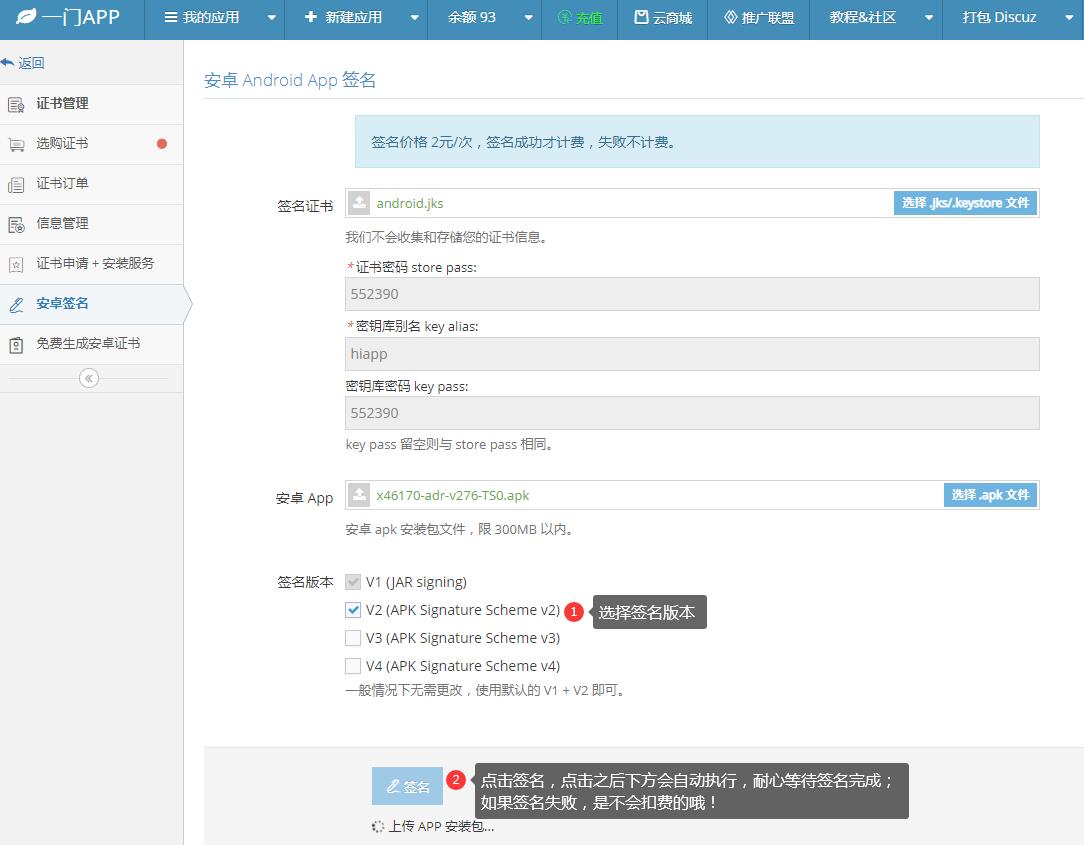
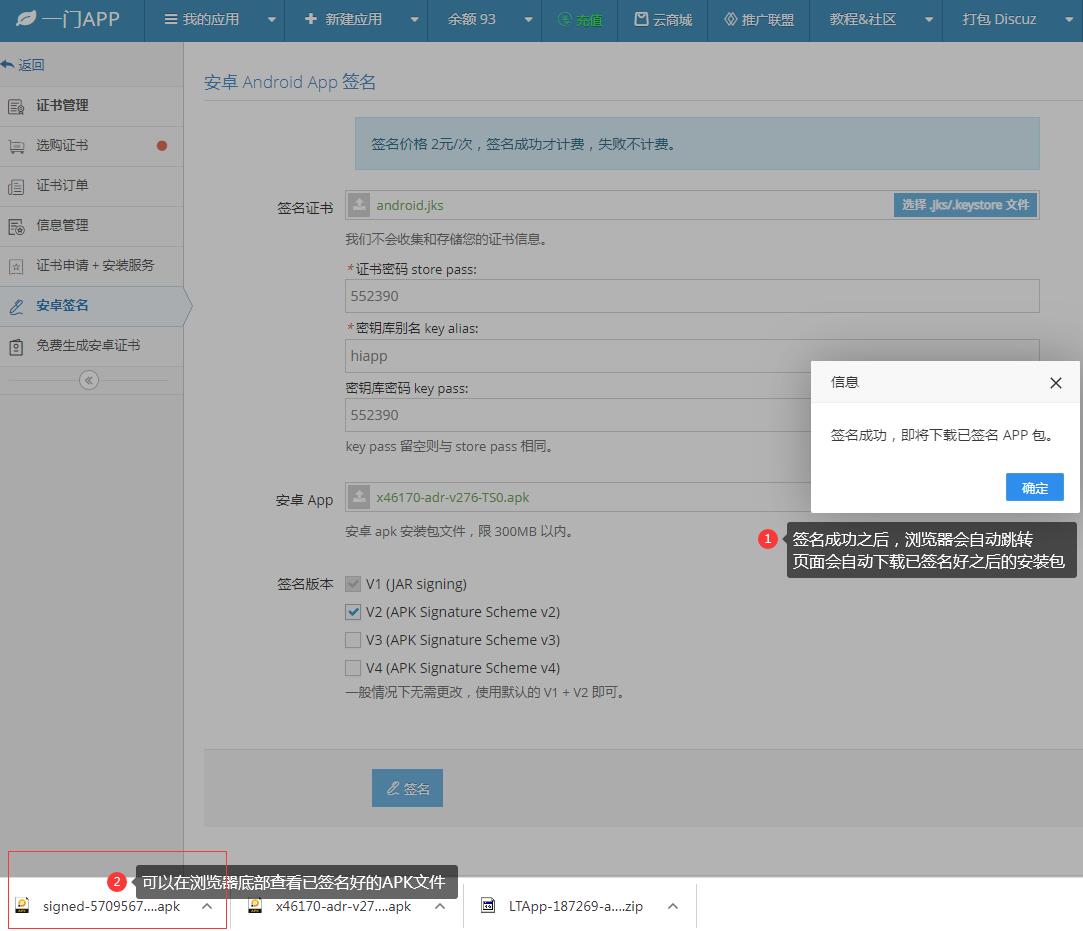
在线一键重签名APK文件