A:给APK签名是将APK文件与数字证书进行关联,以确保文件的完整性和来源可信。签名后的APK文件可以被Android系统验证,从而防止恶意篡改和传播。APK签名的过程主要包括以下几个步骤:1. 生成密钥库(KeyStore):首先需要在计算机上生成一个密钥库 详情
A:APK签名是Android应用程序打包过程的一部分,它确保应用程序来源可信,并没有被篡改或植入恶意代码。APK签名使用了公钥密码学来生成一个数字签名,用于验证应用程序的完整性和真实性。APK签名的原理如下:1. 首先,开发者使用Java开发工具包(JDK) 详情
A:给APK签名是将APK文件与数字证书进行关联,以确保文件的完整性和来源可信。签名后的APK文件可以被Android系统验证,从而防止恶意篡改和传播。APK签名的过程主要包括以下几个步骤:1. 生成密钥库(KeyStore):首先需要在计算机上生成一个密钥库 详情
A:APK签名是Android应用程序打包过程的一部分,它确保应用程序来源可信,并没有被篡改或植入恶意代码。APK签名使用了公钥密码学来生成一个数字签名,用于验证应用程序的完整性和真实性。APK签名的原理如下:1. 首先,开发者使用Java开发工具包(JDK) 详情
A:给APK签名是将APK文件与数字证书进行关联,以确保文件的完整性和来源可信。签名后的APK文件可以被Android系统验证,从而防止恶意篡改和传播。APK签名的过程主要包括以下几个步骤:1. 生成密钥库(KeyStore):首先需要在计算机上生成一个密钥库 详情
A:APK签名是Android应用程序打包过程的一部分,它确保应用程序来源可信,并没有被篡改或植入恶意代码。APK签名使用了公钥密码学来生成一个数字签名,用于验证应用程序的完整性和真实性。APK签名的原理如下:1. 首先,开发者使用Java开发工具包(JDK) 详情
注册成为一门APP开发者
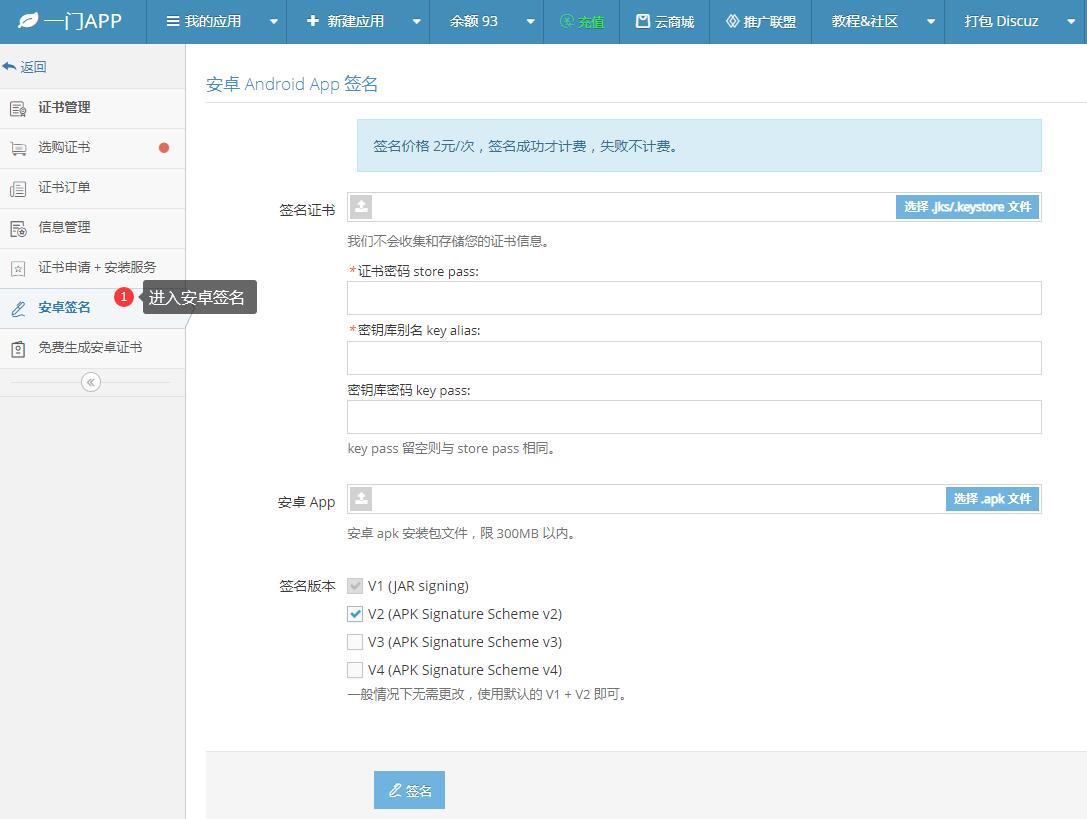
进入安卓重签名工具
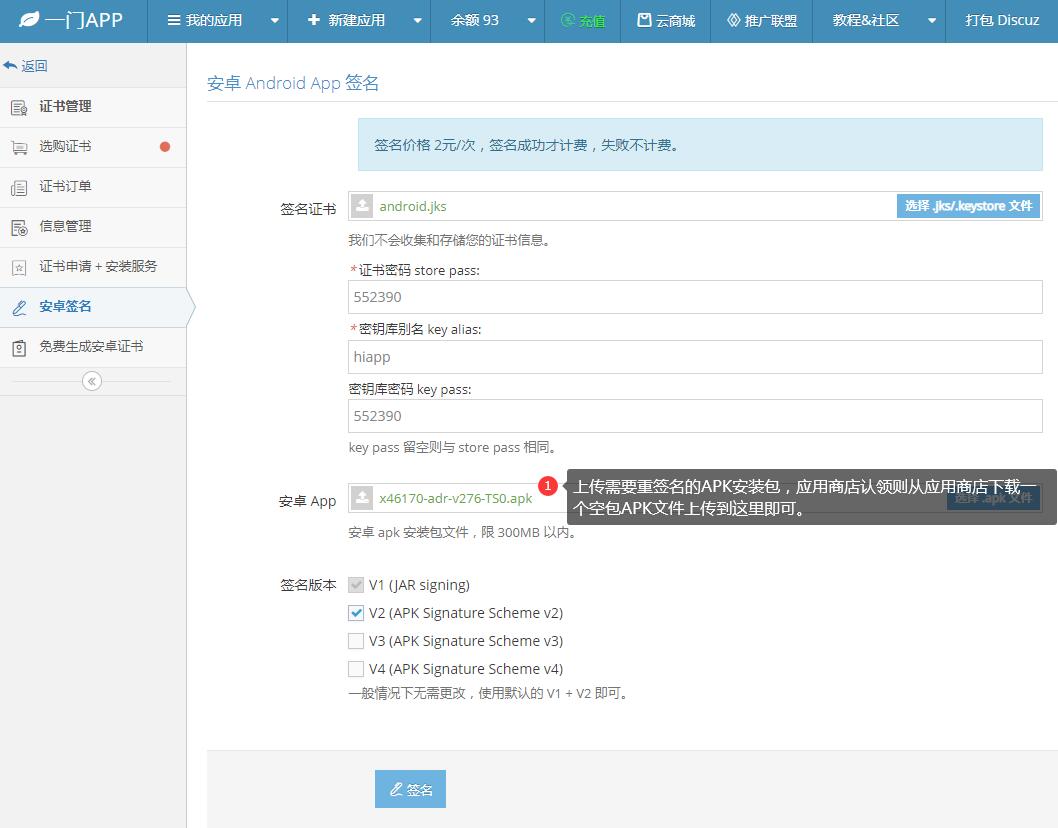
上传安卓证书、APK文件
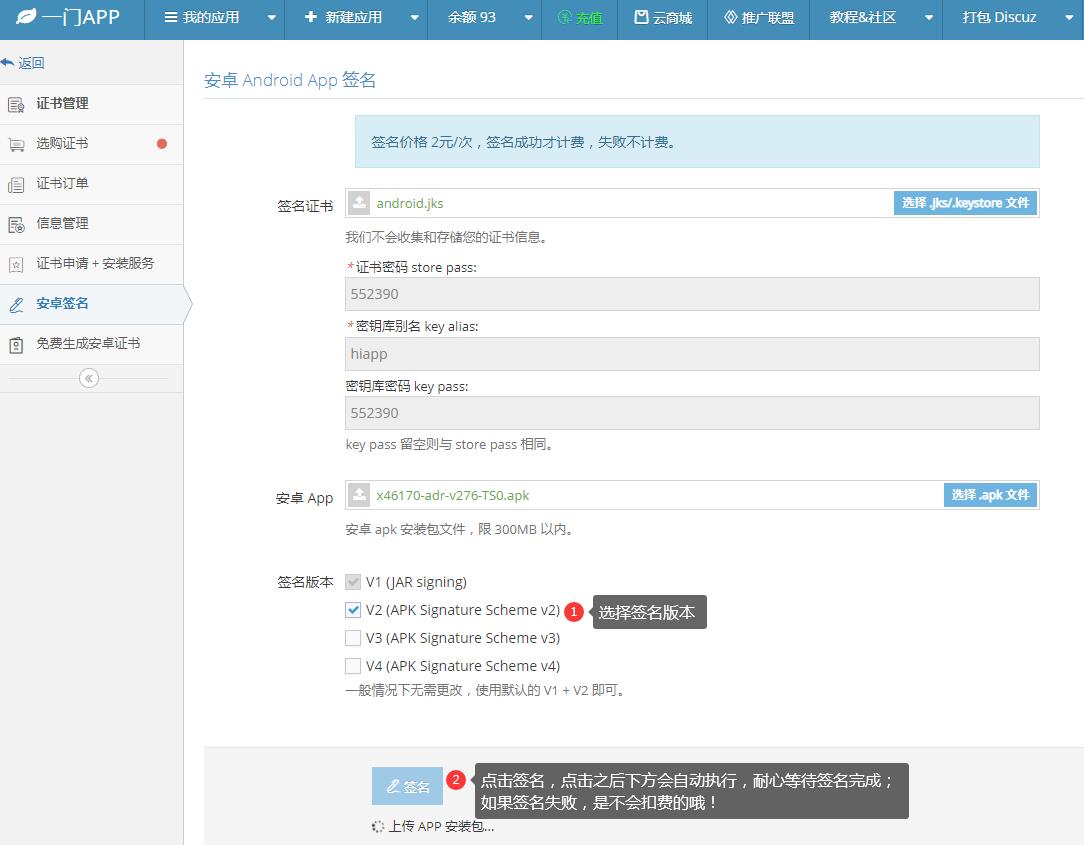
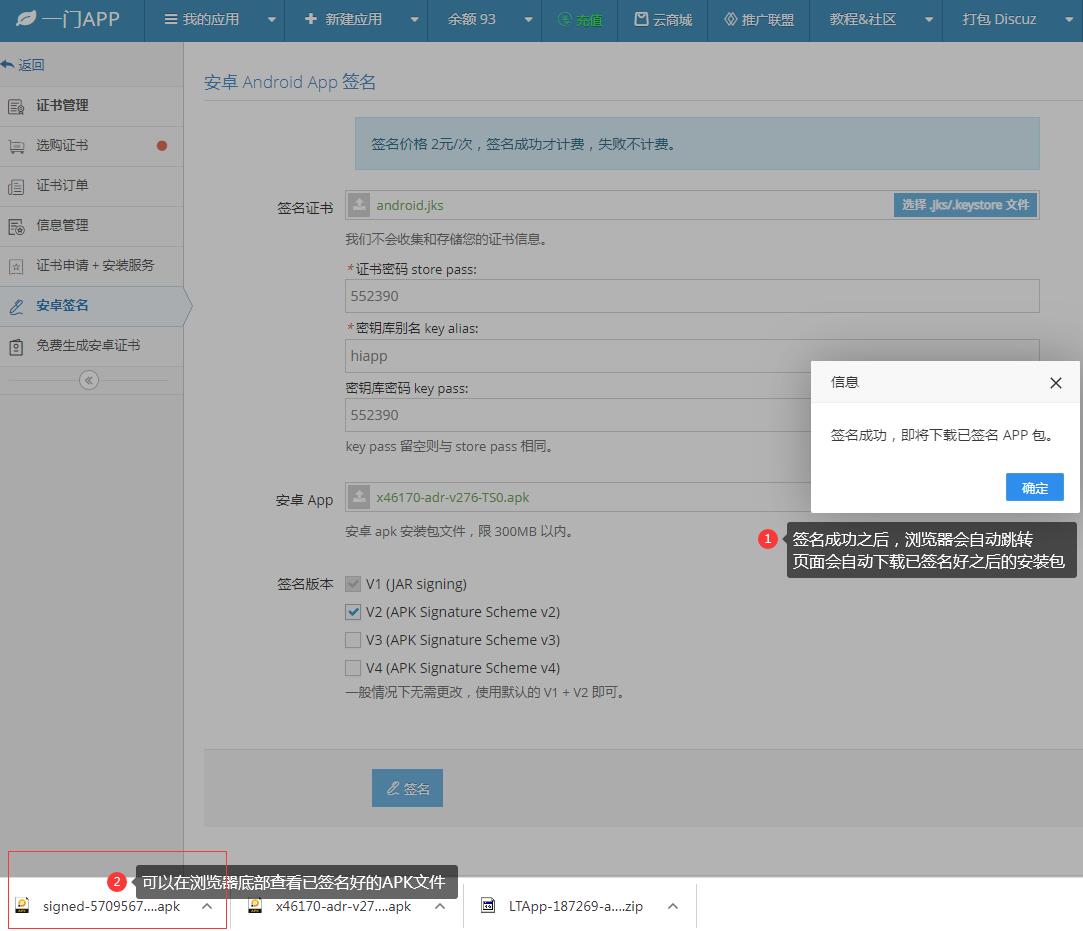
在线一键重签名APK文件