A:安卓签名是一种用于验证应用程序来源和完整性的安全机制。在安卓应用开发过程中,应用程序需要进行签名,以确保应用程序在安装和更新时不被篡改,同时也方便用户识别应用程序的来源。安卓签名基于公钥加密的原理,包括密钥对的生成、私钥的保护、应用程序的签名以及签名验证等 详情
A:APK(Android Package)文件是Android应用程序的安装文件,它包含了应用的代码、资源和清单文件等。在Android系统中,为了确保安全性和身份验证,所有的APK文件都需要经过签名才能被安装和运行。APK签名是通过使用开发者的私钥对APK 详情
A:在安卓系统中,每个应用程序都需要被数字签名才能够被安装和运行。签名是一种验证机制,用于保证应用程序的完整性和来源的可靠性。如果在安装或运行应用程序时出现签名错误,那么很有可能是应用程序的签名与系统预期的签名不一致,这可能会导致应用程序无法正常运行。以下是解 详情
A:安卓APK签名是保证应用程序完整性和来源可信性的重要步骤。在发布Android应用之前,开发者必须对APK(Android应用程序包)进行签名来证明该应用来自特定的开发者或公司。APK签名的原理是使用私钥对应用进行加密,然后使用公钥进行解密验证。私钥作为开 详情
A:在安卓系统中,每个应用程序都需要被数字签名才能够被安装和运行。签名是一种验证机制,用于保证应用程序的完整性和来源的可靠性。如果在安装或运行应用程序时出现签名错误,那么很有可能是应用程序的签名与系统预期的签名不一致,这可能会导致应用程序无法正常运行。以下是解 详情
A:安卓APK签名是保证应用程序完整性和来源可信性的重要步骤。在发布Android应用之前,开发者必须对APK(Android应用程序包)进行签名来证明该应用来自特定的开发者或公司。APK签名的原理是使用私钥对应用进行加密,然后使用公钥进行解密验证。私钥作为开 详情
注册成为一门APP开发者
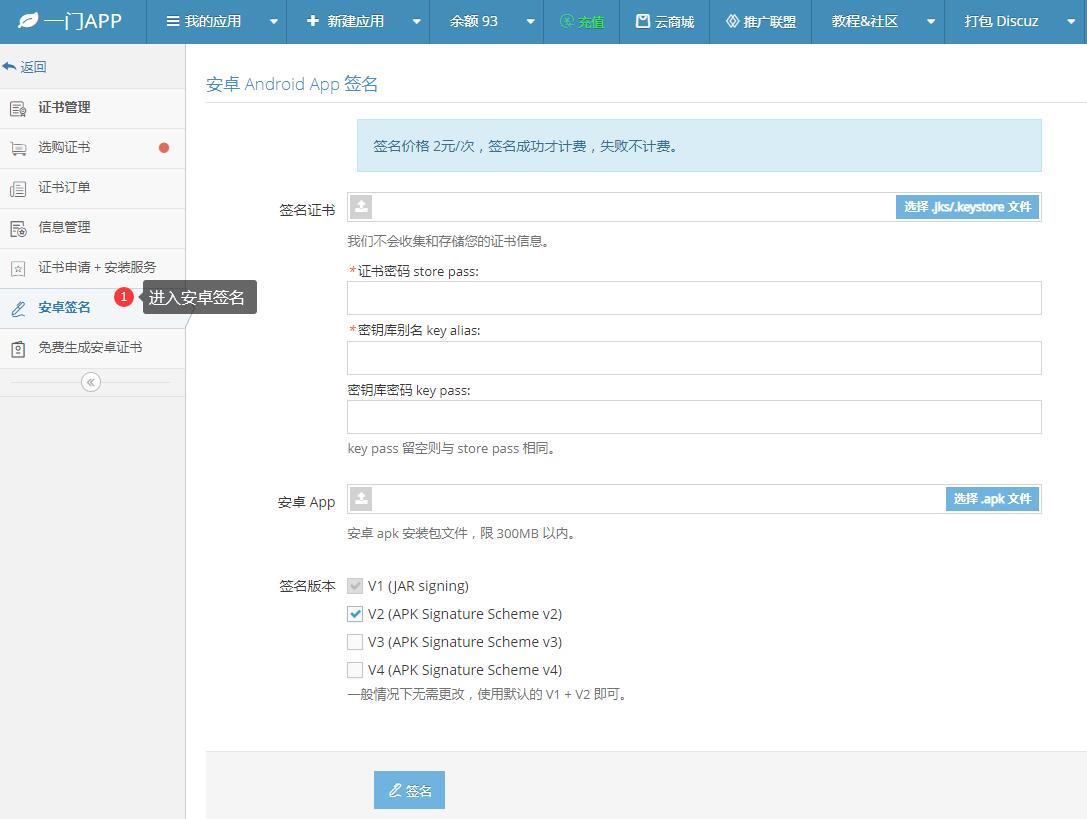
进入安卓重签名工具
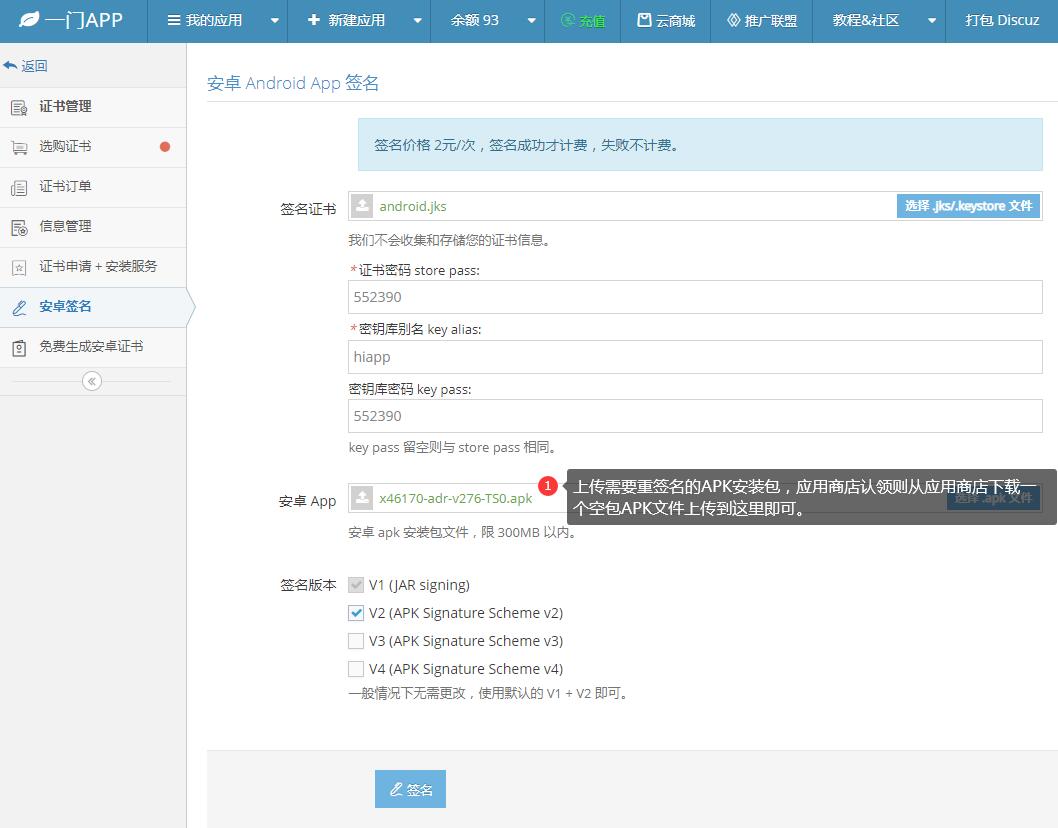
上传安卓证书、APK文件
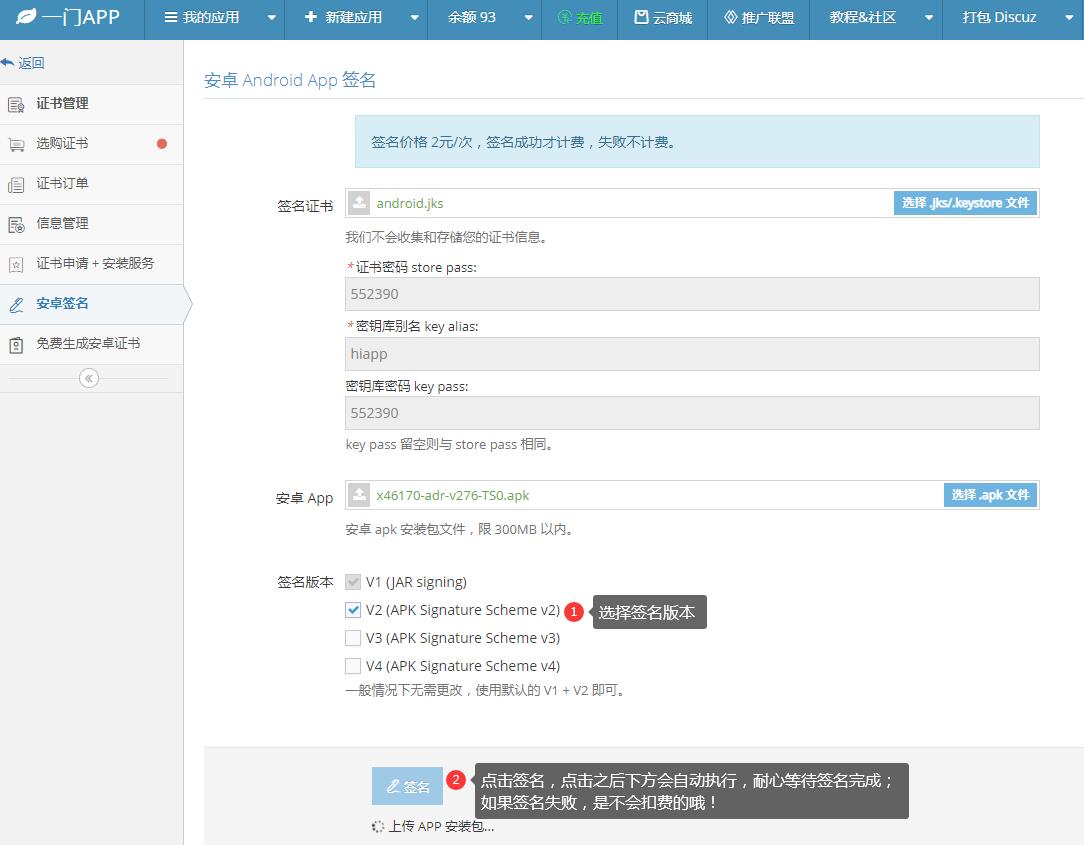
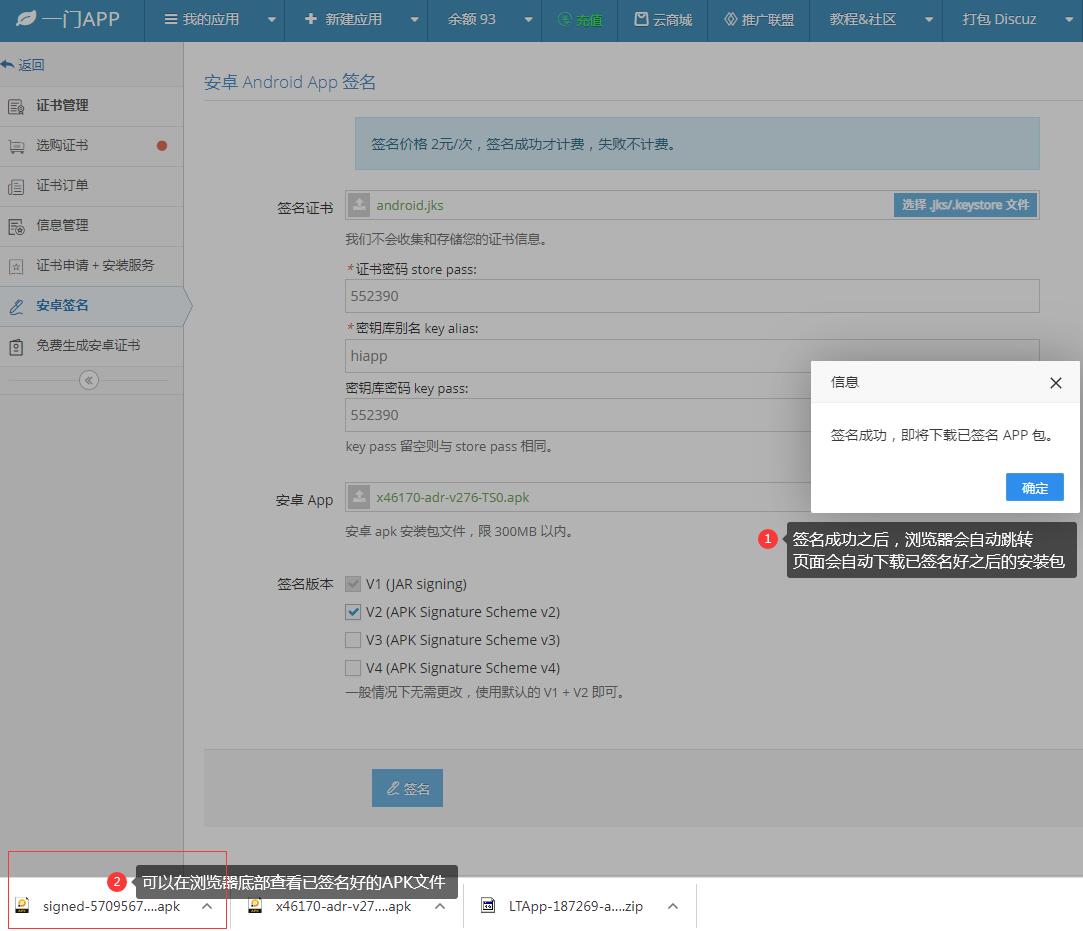
在线一键重签名APK文件