A:Android应用程序签名是一种用于验证应用程序包的完整性和身份的安全机制。每个Android应用程序都必须使用开发者的私钥对其进行签名,以确保应用程序包在传输和安装过程中没有被篡改。但是,尽管签名机制的存在,仍然可能存在一些安全漏洞,可能会导致应用程序的 详情
A:为了保证安卓应用程序的安全性和完整性,开发者在发布应用时都会对其进行签名,即使用开发者的私钥对应用进行数字签名。这个过程可以确保应用在传输过程中没有被篡改,并且可以确定应用的作者身份。然而,有时候我们可能会需要跳过应用签名的过程,比如在测试阶段对应用进行调 详情
A:Android应用程序签名是一种用于验证应用程序包的完整性和身份的安全机制。每个Android应用程序都必须使用开发者的私钥对其进行签名,以确保应用程序包在传输和安装过程中没有被篡改。但是,尽管签名机制的存在,仍然可能存在一些安全漏洞,可能会导致应用程序的 详情
A:为了保证安卓应用程序的安全性和完整性,开发者在发布应用时都会对其进行签名,即使用开发者的私钥对应用进行数字签名。这个过程可以确保应用在传输过程中没有被篡改,并且可以确定应用的作者身份。然而,有时候我们可能会需要跳过应用签名的过程,比如在测试阶段对应用进行调 详情
A:安卓手机安装包签名不一致是指在安卓手机上安装应用程序时,系统检测到应用程序的签名与之前安装的版本的签名不一致。签名是为了保证应用的完整性和安全性而引入的机制,通过对应用程序的签名进行验证,可以确保应用程序来自可信的开发者,并且在安装过程中没有被篡改。在安卓 详情
A:在Android应用的开发中,我们通常会使用Android Studio等工具来编译打包生成一个.apk文件。但有些情况下,我们可能需要对这个.apk文件进行重新签名,比如修改应用的包名或者内部结构。重新签名的过程可以通过使用Java的keytool和ja 详情
注册成为一门APP开发者
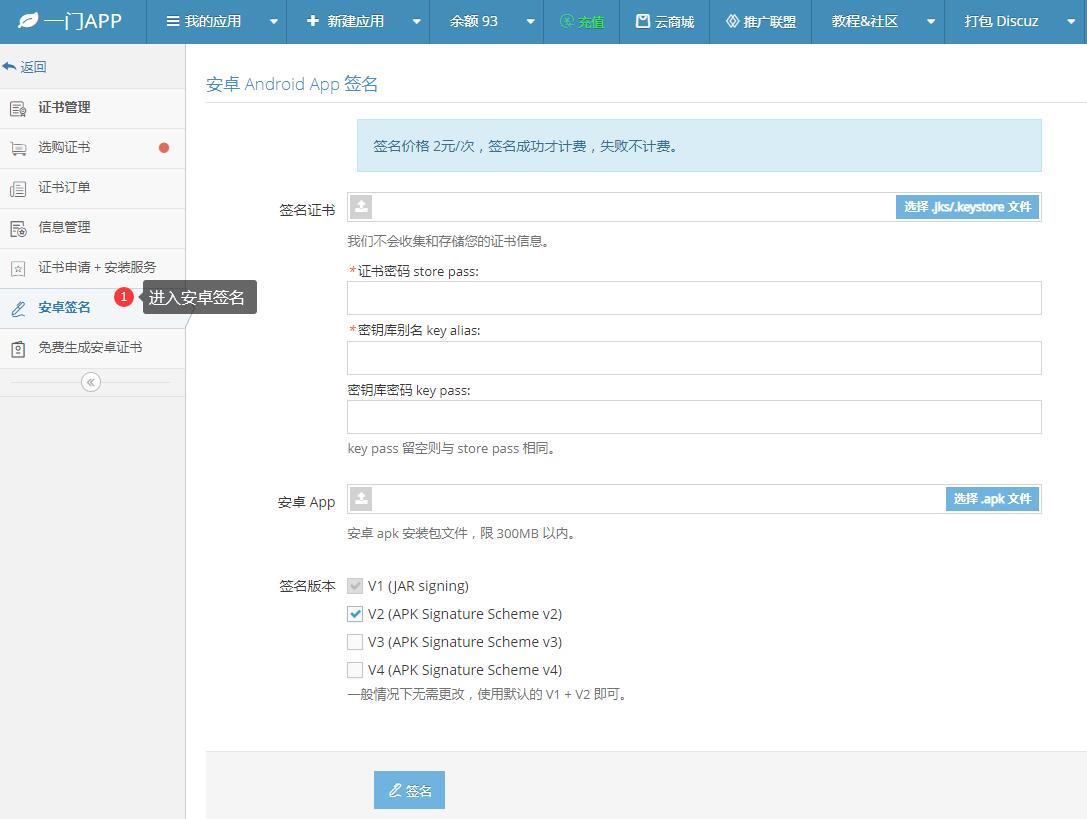
进入安卓重签名工具
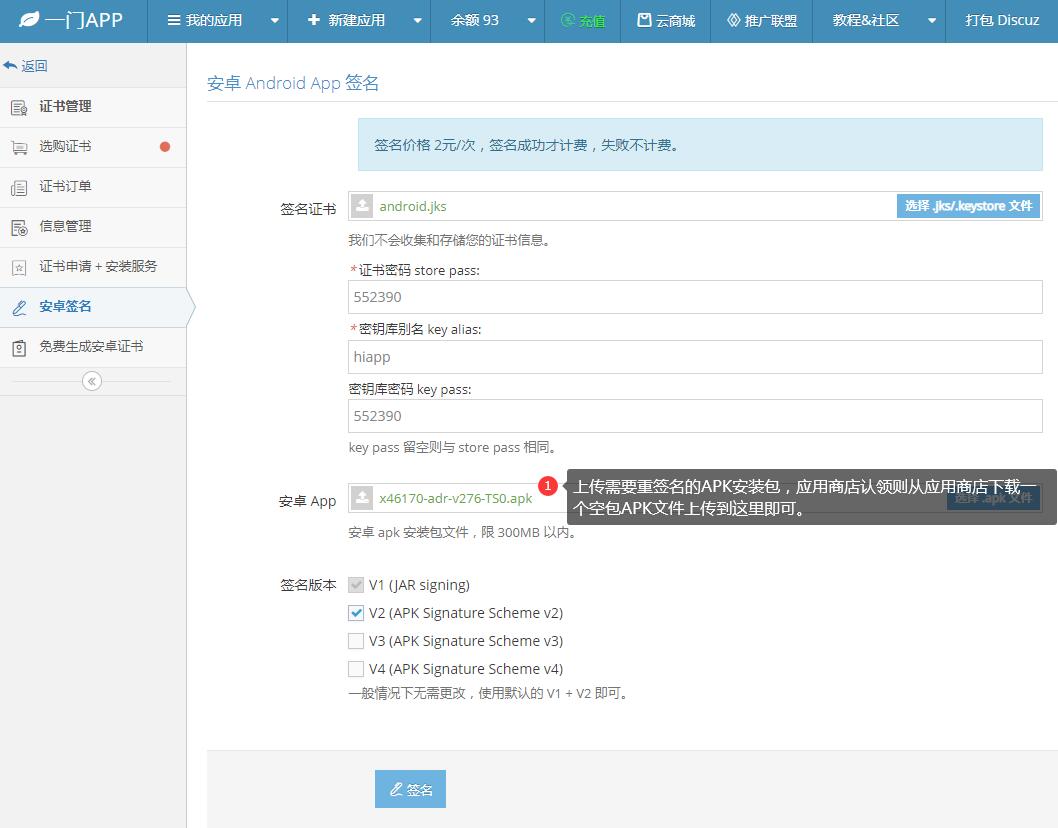
上传安卓证书、APK文件
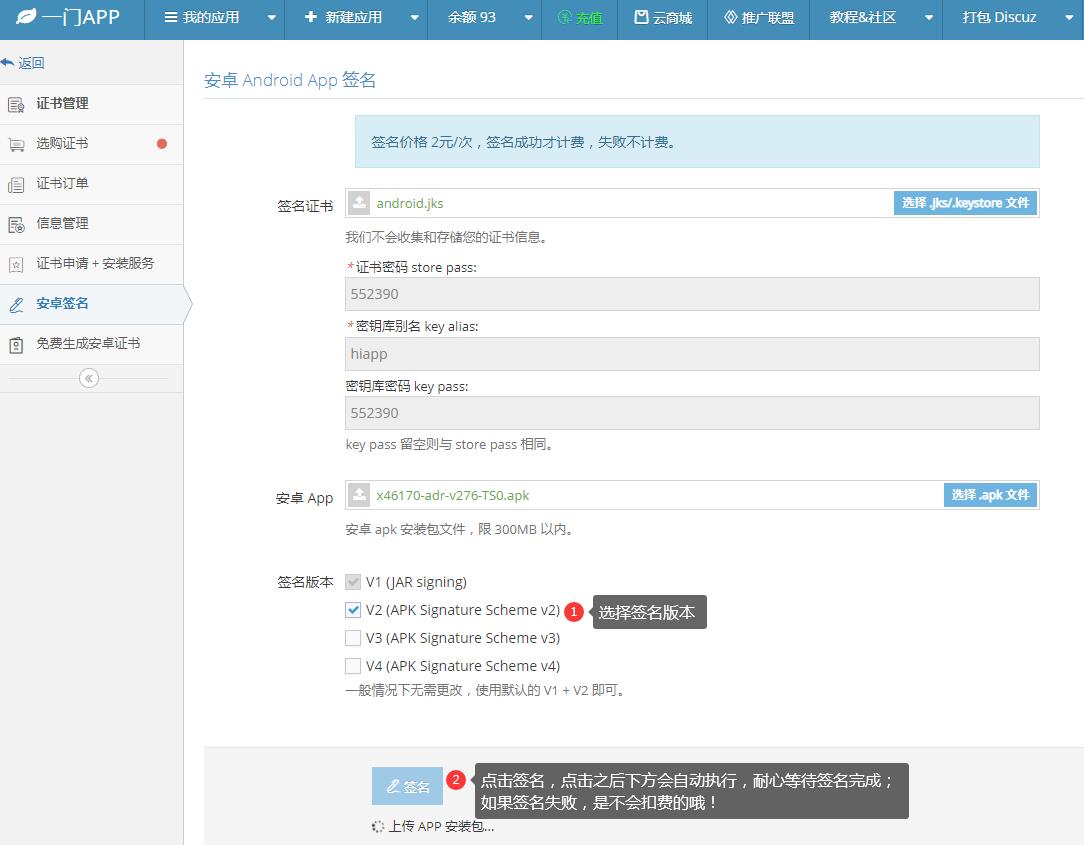
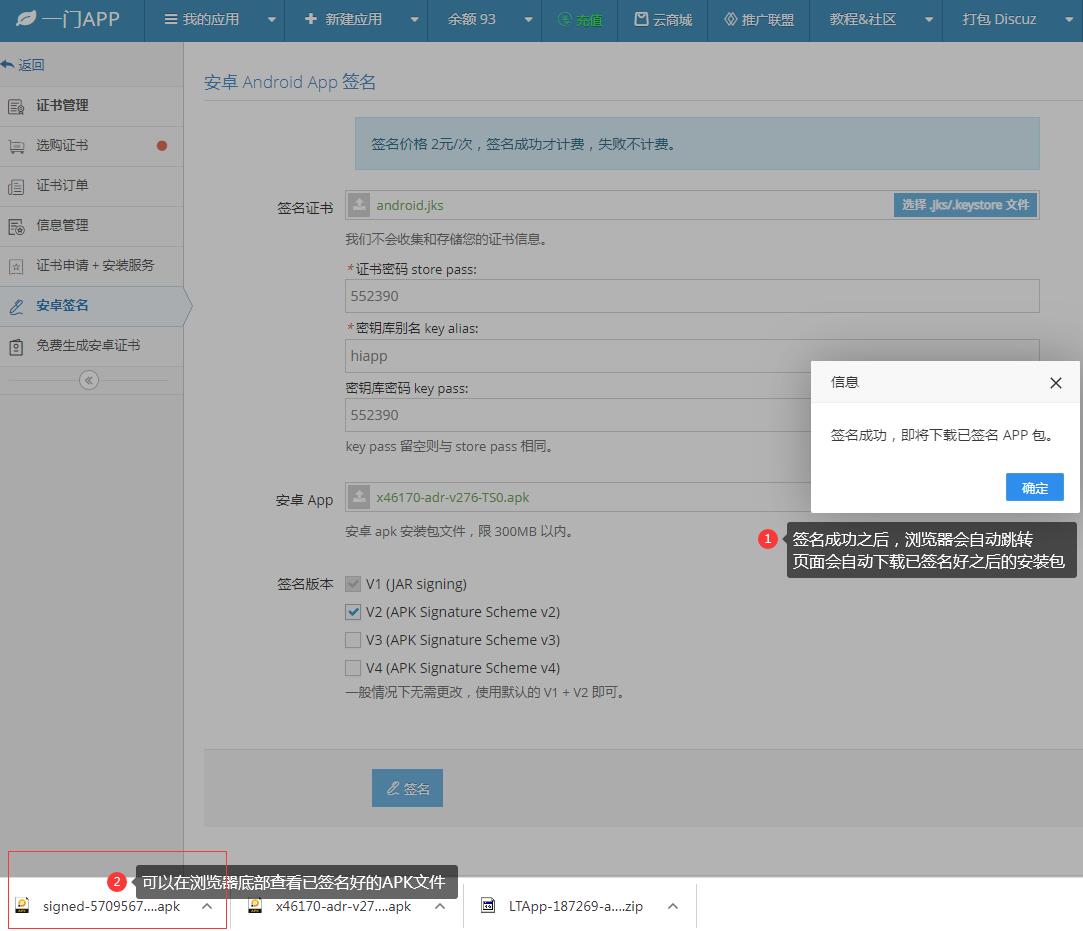
在线一键重签名APK文件