A:Kali Linux是一款功能强大的渗透测试和安全评估操作系统,它包含了大量的工具和库,用于进行网络安全测试、漏洞分析和渗透测试等任务。在这篇文章中,我们将详细介绍如何使用Kali Linux给APK文件进行签名。APK签名是一种证明应用程序来源和完整性的 详情
A:apk是Android系统上的安装包文件,包含了应用程序的代码、资源文件和相关信息。为了保证apk的安全性,Android系统对apk进行了签名验证。签名验证失败可能是因为签名信息被篡改或者签名证书不合法。下面将详细介绍apk签名验证的原理和详细流程。首先 详情
A:在安卓系统中,为了保证应用程序的安全性和完整性,每个应用都必须经过签名的过程,以确保应用来自可信的开发者,并且没有被篡改过。如果一个应用没有正确的签名或签名不一致,安卓系统就会拒绝安装这个应用。签名是通过使用开发者的私钥对应用进行加密生成的,同时在应用安装 详情
A:Ionic是一个基于Angular框架的移动应用开发框架,它可以帮助开发者快速构建跨平台的移动应用。当我们开发完一个Ionic应用后,我们通常需要把它打包成APK文件,并进行签名,以便发布到应用商店或分享给他人使用。本文将介绍Ionic打包签名APK的原理 详情
A:VS2017是一款功能强大的集成开发环境,可以用于开发各种类型的应用程序,包括Android应用程序。在发布Android应用程序时,为了保证应用程序的安全性和完整性,需要对应用程序进行签名。本文将介绍VS2017中Android应用程序签名的原理和详细步 详情
A:APK签名是Android应用程序打包的重要步骤之一,通过对APK文件进行数字签名,可以确保该文件的完整性和真实性,有效防止了被篡改的风险。设备限制APK签名文件是一种利用设备特定信息来限制APK文件在指定设备上运行的技术手段。设备限制APK签名文件的原理 详情
注册成为一门APP开发者
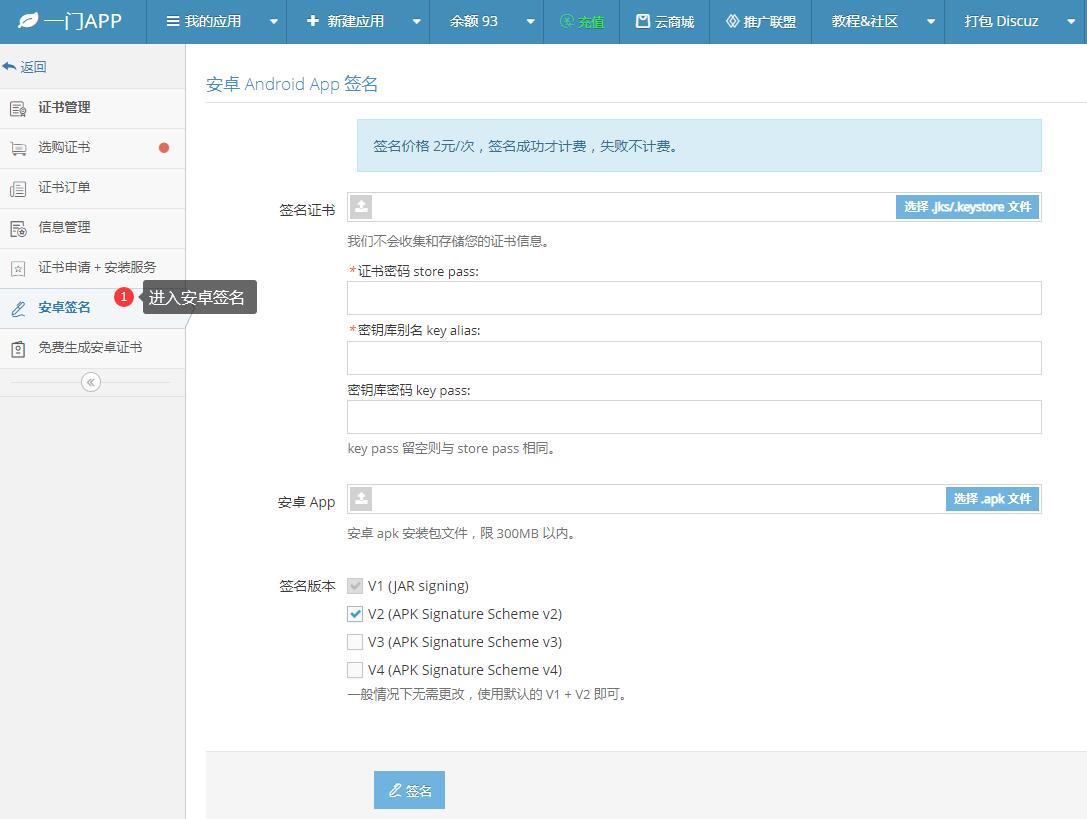
进入安卓重签名工具
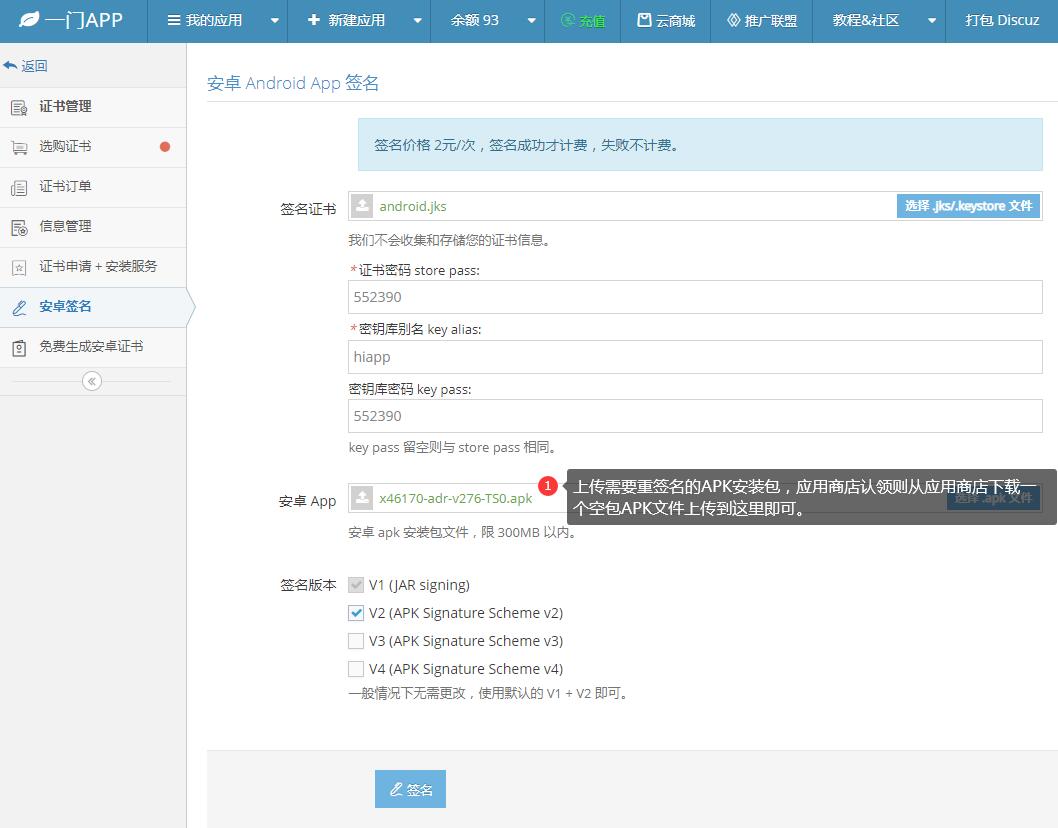
上传安卓证书、APK文件
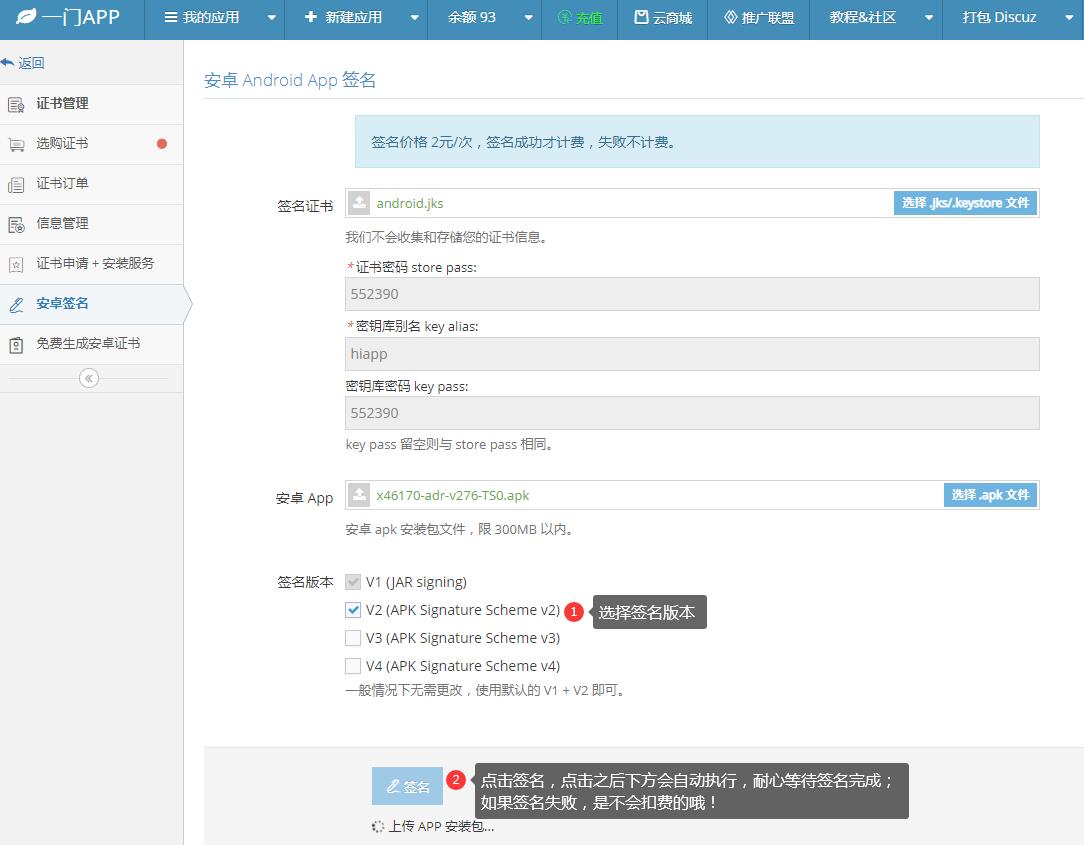
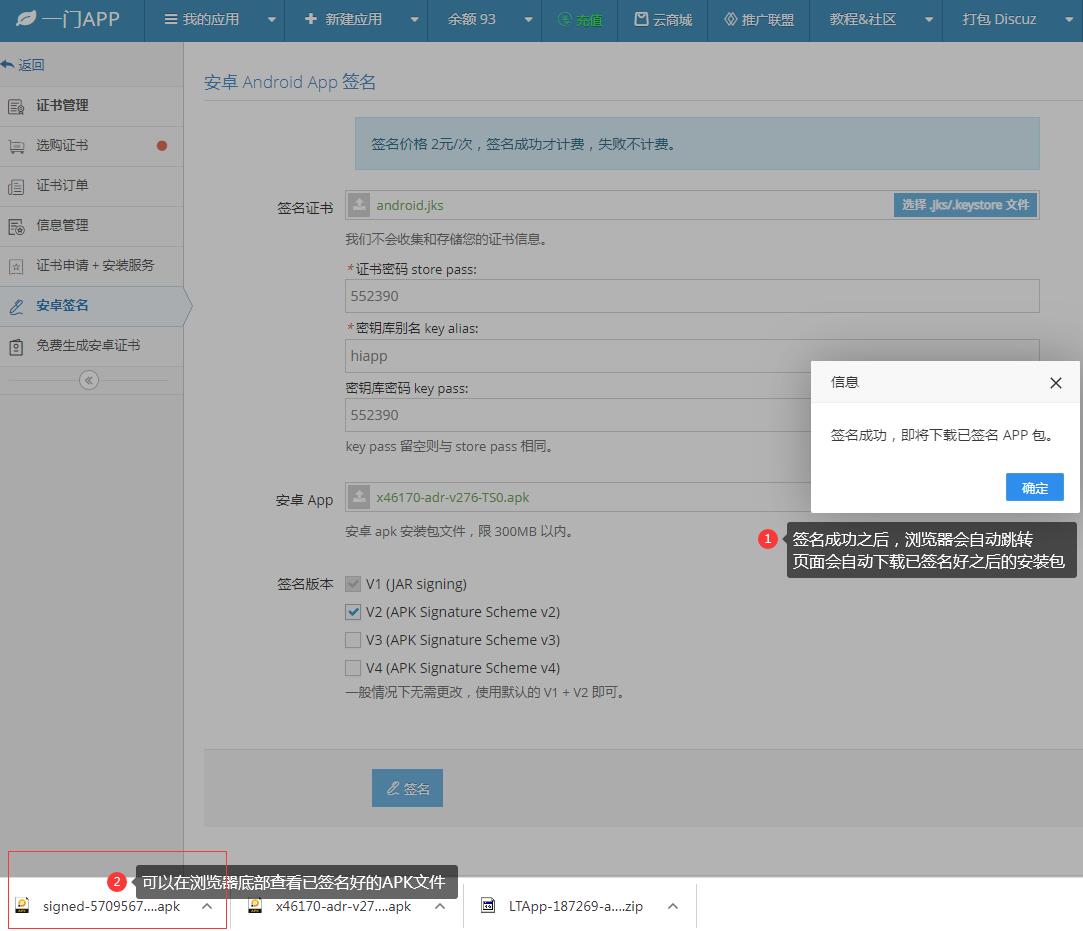
在线一键重签名APK文件