A:Android应用签名是保证应用完整性和安全性的重要步骤。在发布安装应用之前,Android系统会验证应用的签名,以确保应用没有被篡改或者恶意修改。本文将详细介绍Android签名的原理和详细过程。一、签名的原理Android应用签名的原理基于非对称加密算 详情
A:在命令行中签名APK文件是Android开发中常见的任务之一。APK签名是为了确保应用的完整性和安全性,防止应用被篡改或恶意注入代码。APK签名是通过使用Java的keytool和jarsigner工具来实现的。下面是详细的步骤:步骤一:生成密钥库要签名A 详情
A:安卓系统中检测签名不一致是为了确保应用的真实性和完整性。在安卓平台上,每个应用都必须由开发者使用数字证书进行签名。当用户下载和安装应用时,系统会检查应用的签名是否与安装包中的签名一致。签名机制是基于公钥密码学实现的,其原理如下:1. 开发者生成一对公钥和私 详情
A:APK签名是一种用于验证安装包完整性和身份的方式。一般来说,Android应用程序下载后都是以APK文件的形式存在的,APK文件是一个经过压缩的归档文件,内部包含了应用程序的代码、资源和证书等信息。为了确保APK文件的安全性,Android系统要求每个AP 详情
A:安卓系统中检测签名不一致是为了确保应用的真实性和完整性。在安卓平台上,每个应用都必须由开发者使用数字证书进行签名。当用户下载和安装应用时,系统会检查应用的签名是否与安装包中的签名一致。签名机制是基于公钥密码学实现的,其原理如下:1. 开发者生成一对公钥和私 详情
A:APK签名是一种用于验证安装包完整性和身份的方式。一般来说,Android应用程序下载后都是以APK文件的形式存在的,APK文件是一个经过压缩的归档文件,内部包含了应用程序的代码、资源和证书等信息。为了确保APK文件的安全性,Android系统要求每个AP 详情
注册成为一门APP开发者
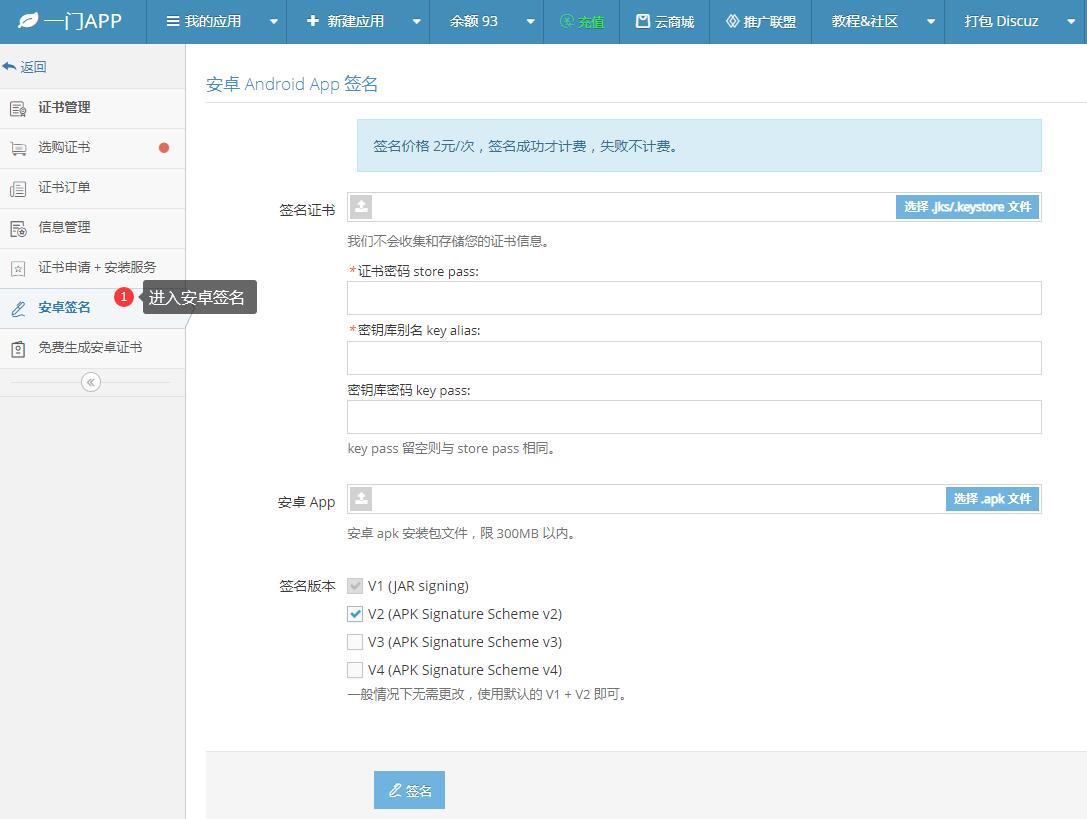
进入安卓重签名工具
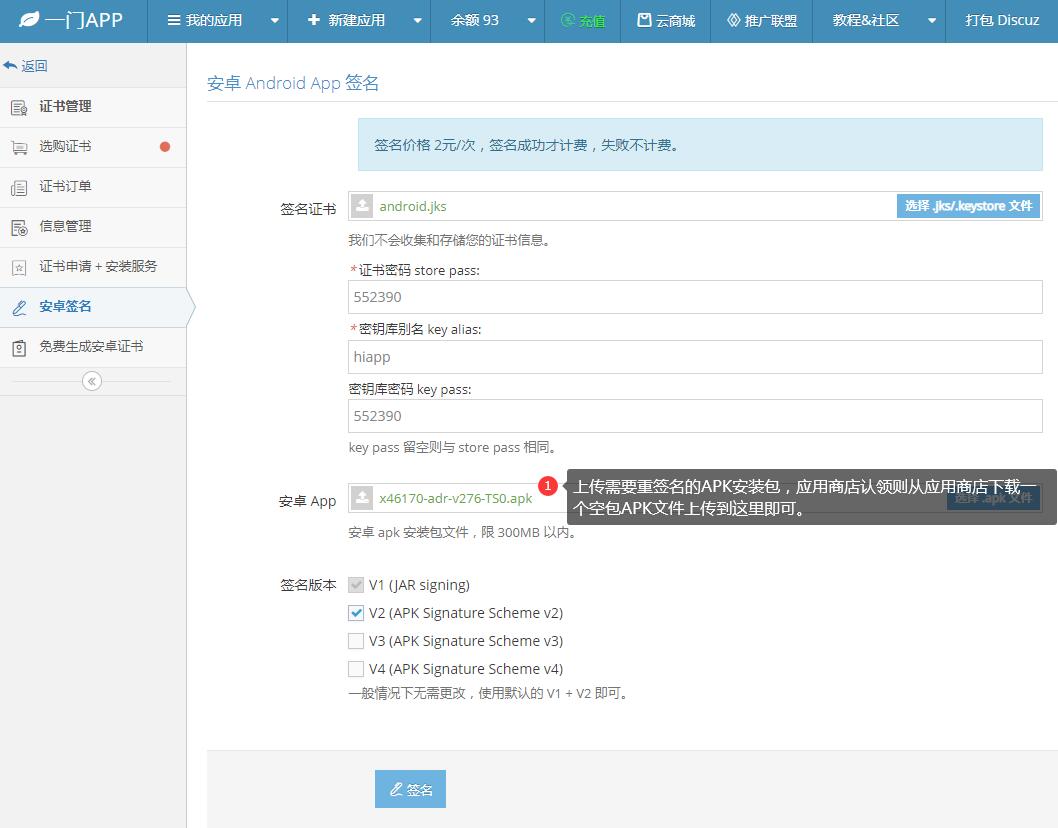
上传安卓证书、APK文件
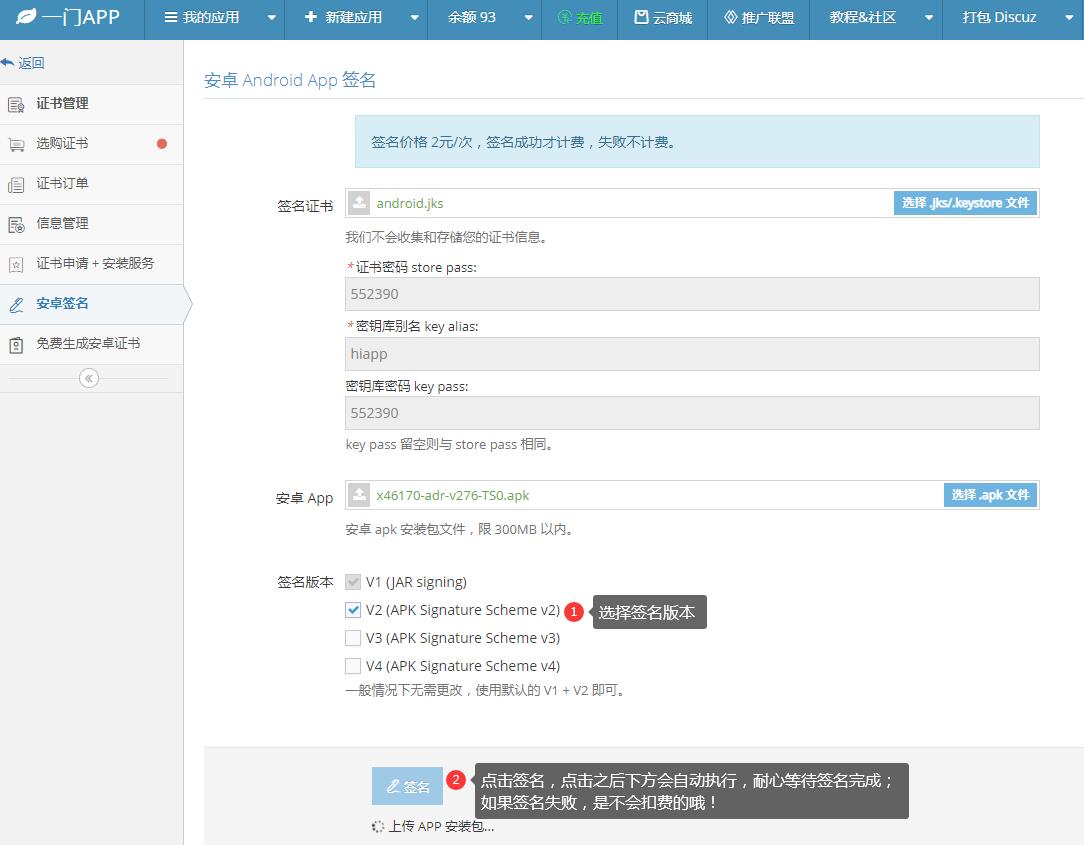
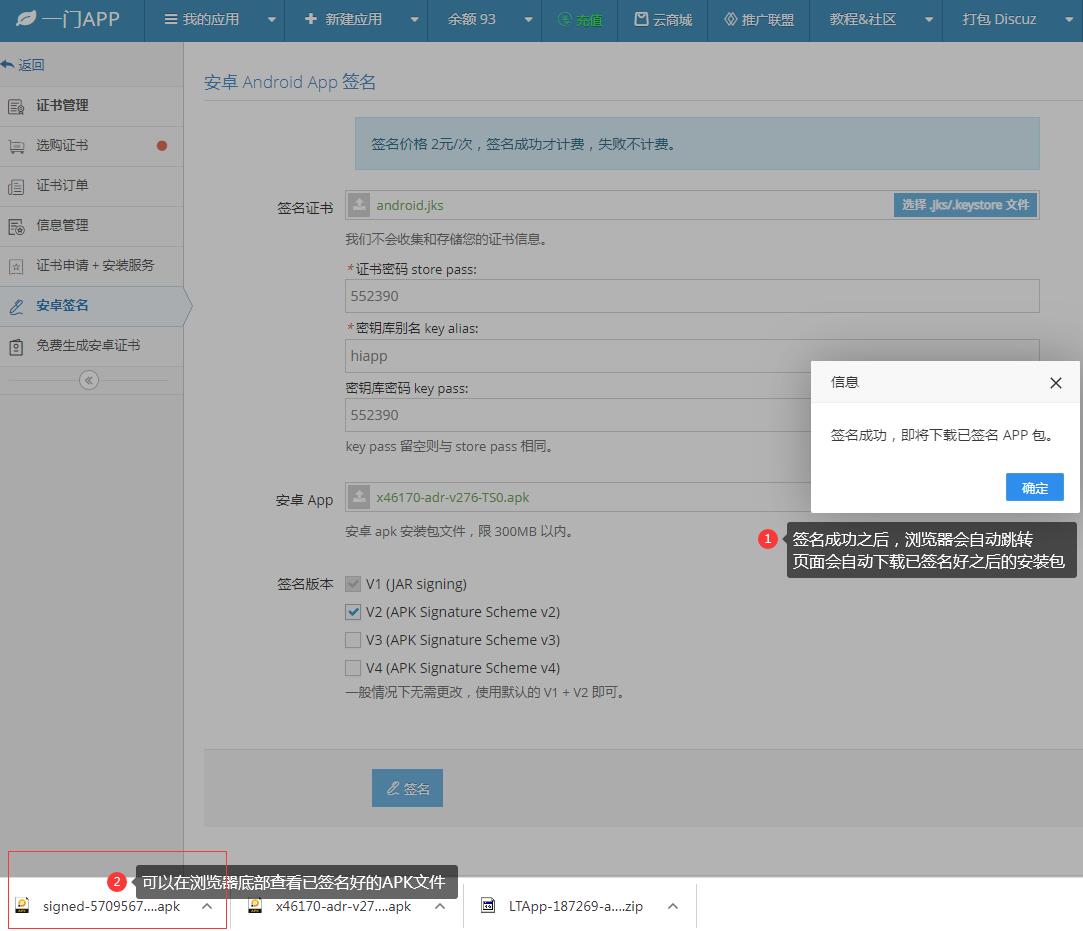
在线一键重签名APK文件