A:在Android开发中,签名文件(Signing File)是用来对应用进行数字签名的关键文件。签名文件的作用是保证应用的完整性和安全性,防止应用被篡改或恶意篡改。Android应用签名原理Android应用签名是通过将应用的整个APK文件使用私钥进行加密 详情
A:APK签名是Android应用程序打包时的一个重要步骤,用于验证应用的真实性和完整性。每个APK文件都有一个数字证书,用于证明该文件是由特定作者签名的。APK签名一致性是指在安装应用时,系统会对应用的签名进行验证,如果验证通过,则认为该应用是可信的,可以正 详情
A:在安卓系统中,应用程序默认需要经过签名认证才能被安装和运行。签名认证是一种安全措施,可以确保应用程序的完整性和来源的可追溯性。通过签名认证,用户可以知道应用程序是否来自官方渠道,是否被篡改,从而保证了用户的设备安全。然而,在某些情况下,我们可能希望关闭安卓 详情
A:在Android开发中,证书签名是一个用于验证应用程序的身份和完整性的重要机制。每个应用程序都必须使用数字证书进行签名,以确保应用程序的来源可信,并且在应用程序发布过程中没有被篡改。Android应用程序使用Java的密钥库(.jks)格式来存储和管理证书 详情
A:在安卓系统中,应用程序默认需要经过签名认证才能被安装和运行。签名认证是一种安全措施,可以确保应用程序的完整性和来源的可追溯性。通过签名认证,用户可以知道应用程序是否来自官方渠道,是否被篡改,从而保证了用户的设备安全。然而,在某些情况下,我们可能希望关闭安卓 详情
A:在Android开发中,证书签名是一个用于验证应用程序的身份和完整性的重要机制。每个应用程序都必须使用数字证书进行签名,以确保应用程序的来源可信,并且在应用程序发布过程中没有被篡改。Android应用程序使用Java的密钥库(.jks)格式来存储和管理证书 详情
注册成为一门APP开发者
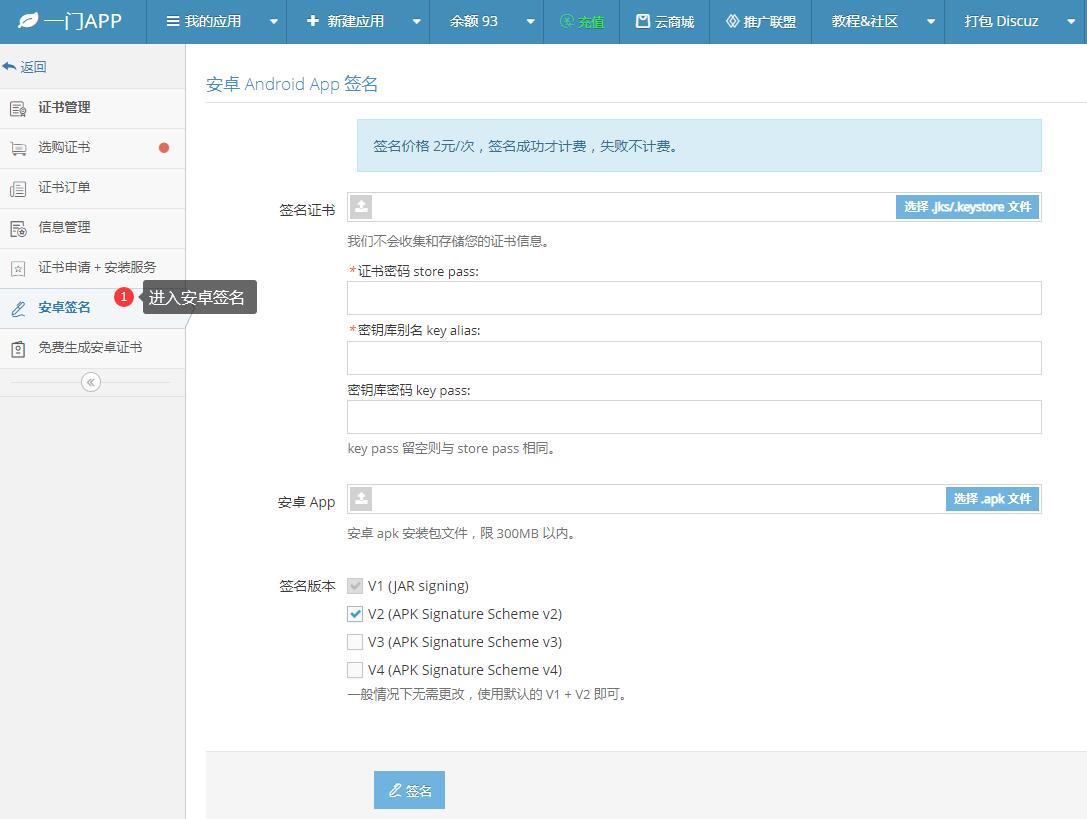
进入安卓重签名工具
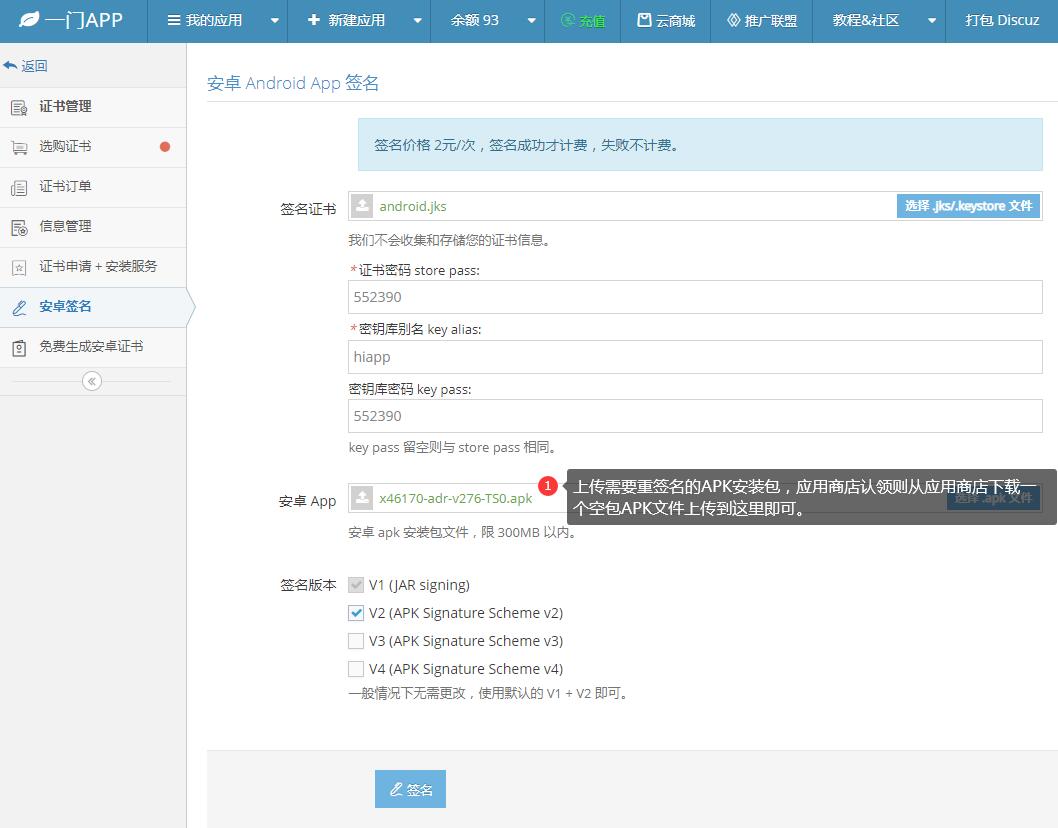
上传安卓证书、APK文件
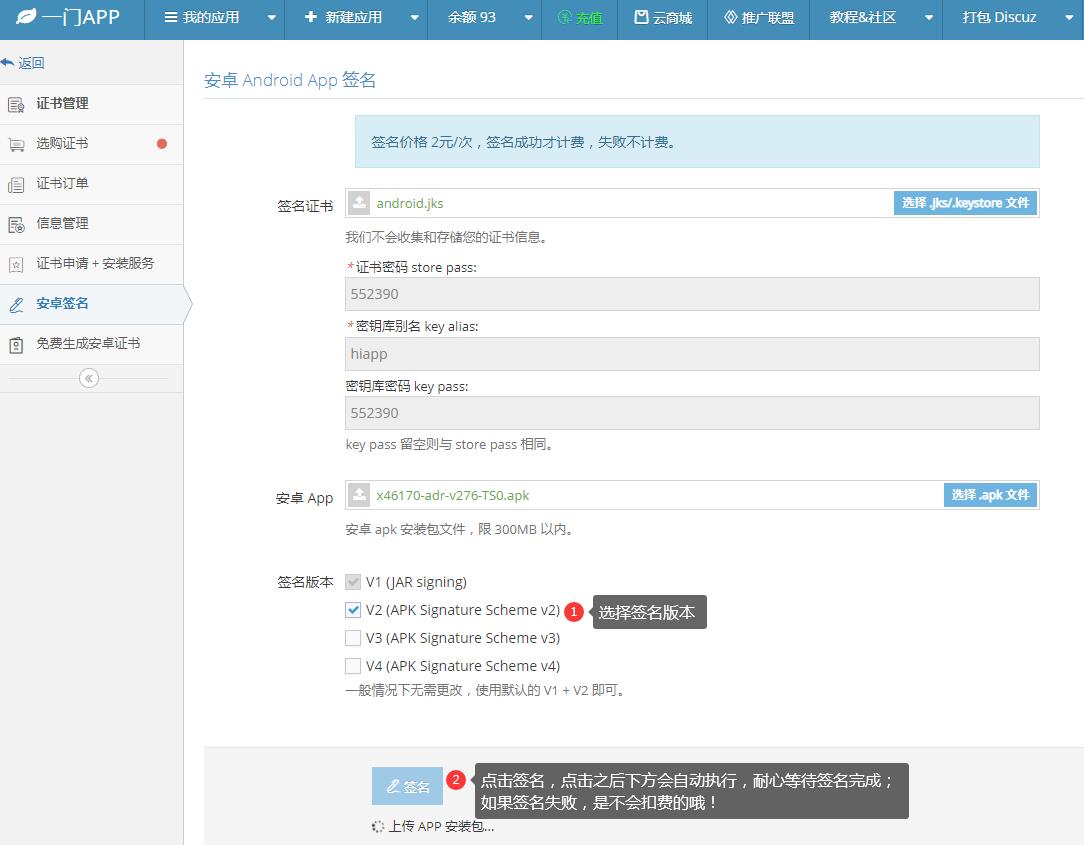
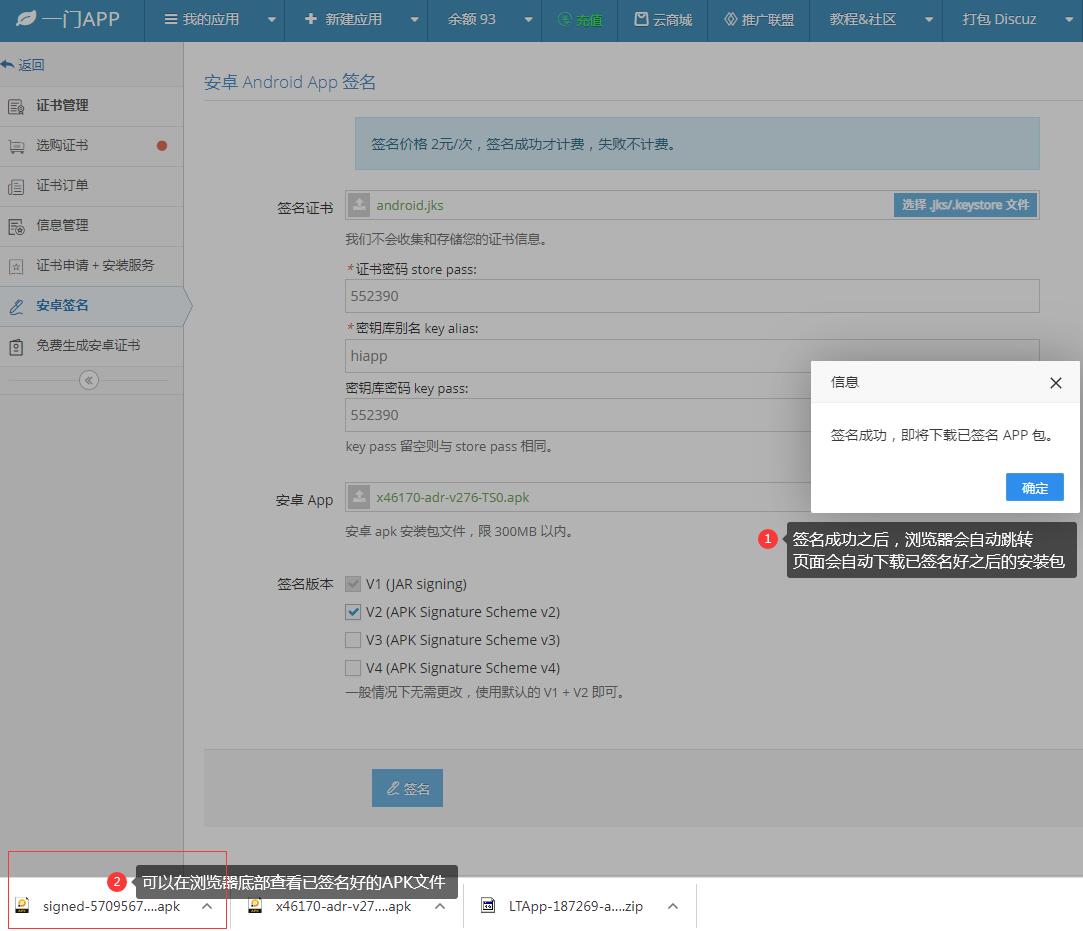
在线一键重签名APK文件