A:签名是Android应用程序的一种安全机制,用于验证应用程序的来源和完整性。通过签名,开发者和用户可以确定应用程序是否被篡改过,从而保证应用程序的可信度。本文将介绍Android应用程序签名的原理和详细验证过程。Android应用程序签名机制基于数字证书的 详情
A:在Android应用开发中,APK文件是安装到Android设备上的应用程序包。每个APK文件都包含了应用程序的代码、资源、配置文件以及数字签名信息。数字签名信息用于验证APK文件的完整性和真实性。在一些情况下,我们可能需要修改APK文件的内容而保留原签名 详情
A:ROM(Read Only Memory)签名是指对Android系统的ROM文件进行数字签名以保证其完整性和可靠性。在安装ROM文件时,系统会校验ROM文件的签名,以确保该文件没有被篡改或损坏。本文将详细介绍Android ROM签名的原理和规则。一、R 详情
A:APK重打包和重签名是一种常见的应用分发和修改技术。本文将详细介绍APK重打包和重签名的原理和步骤,并提供一些相关的教程和工具。首先,我们先了解一下APK的基本结构。APK是Android应用程序的安装包,它是一个压缩文件,包含了应用的代码、资源文件和清单 详情
A:生成APK后,签名是必须的步骤之一。签名的目的是为了保证APK的完整性和来源可靠性,确保只有拥有签名密钥的人才能对APK进行修改和发布。签名APK的过程其实是对APK进行数字加密,以确保在传输过程中不被篡改。签名使用的是RSA或DSA等非对称加密算法,通过 详情
A:apk签名是保证apk安全性的重要环节。在apk加固之后,为了确保加固后的apk的完整性和真实性,我们需要重新对apk进行签名。下面将详细介绍apk签名的原理和步骤。1. 签名原理:在Android系统中,每个应用都有一个唯一的数字证书。数字证书由开发者生 详情
注册成为一门APP开发者
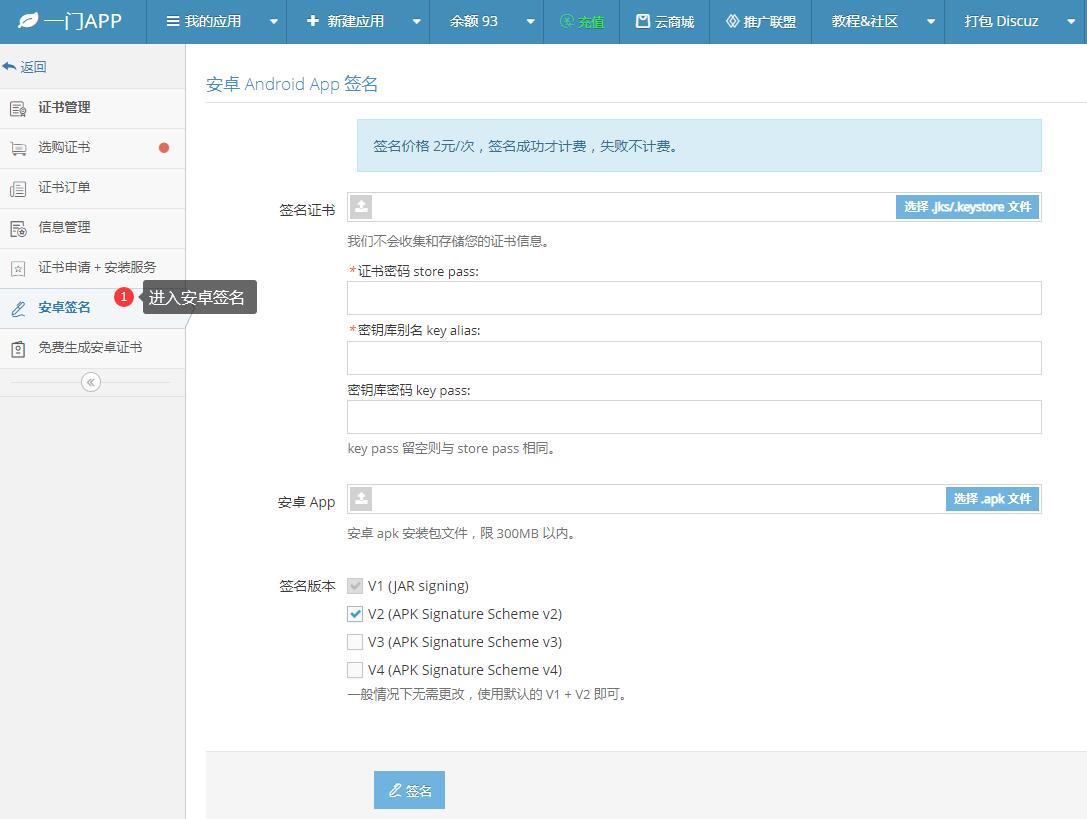
进入安卓重签名工具
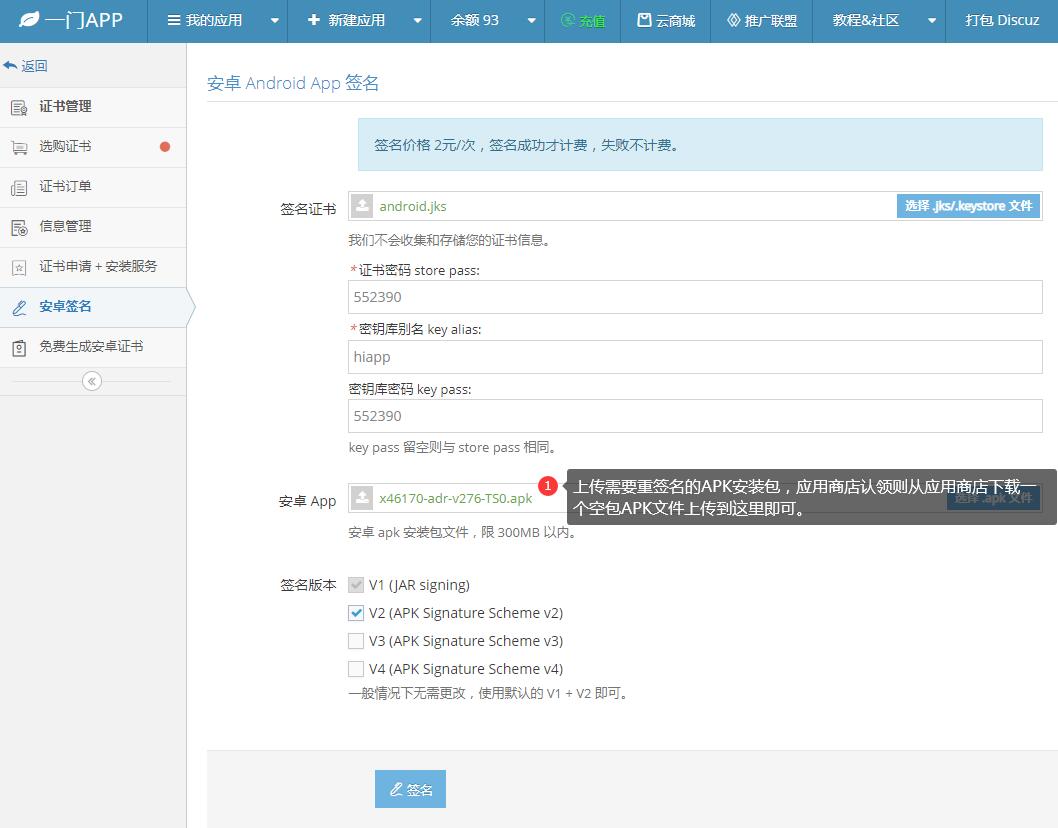
上传安卓证书、APK文件
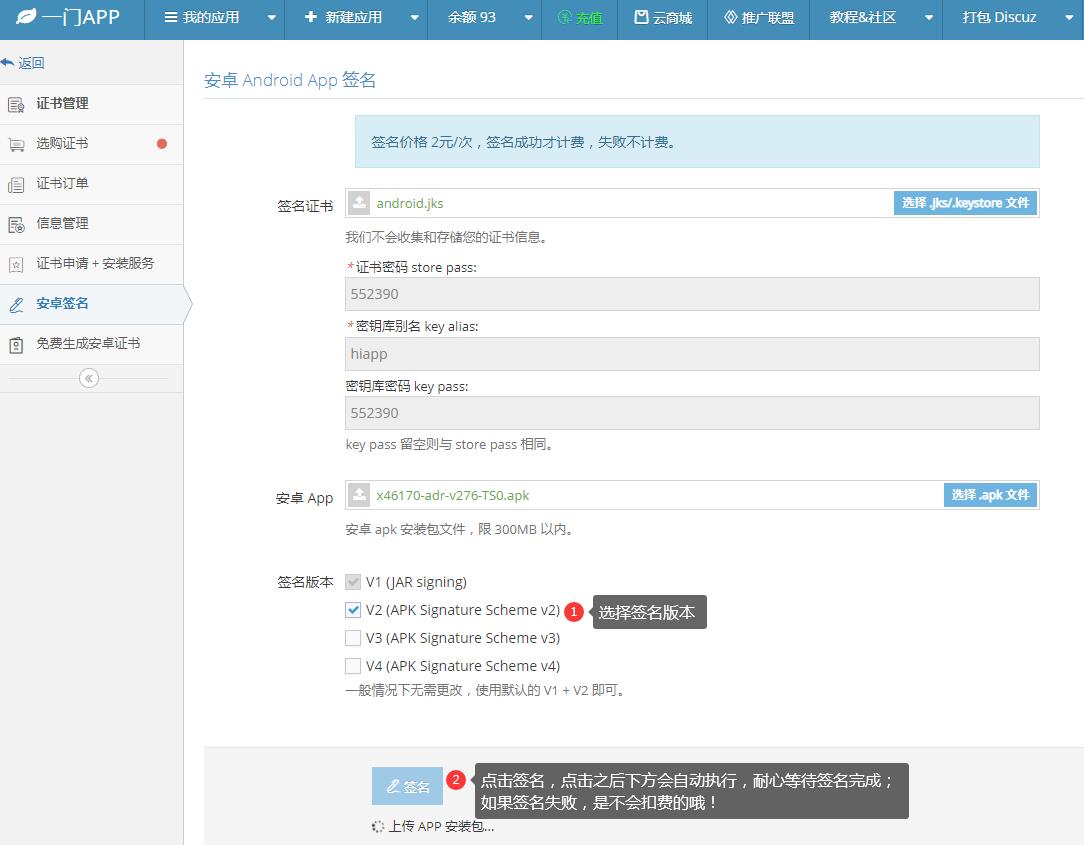
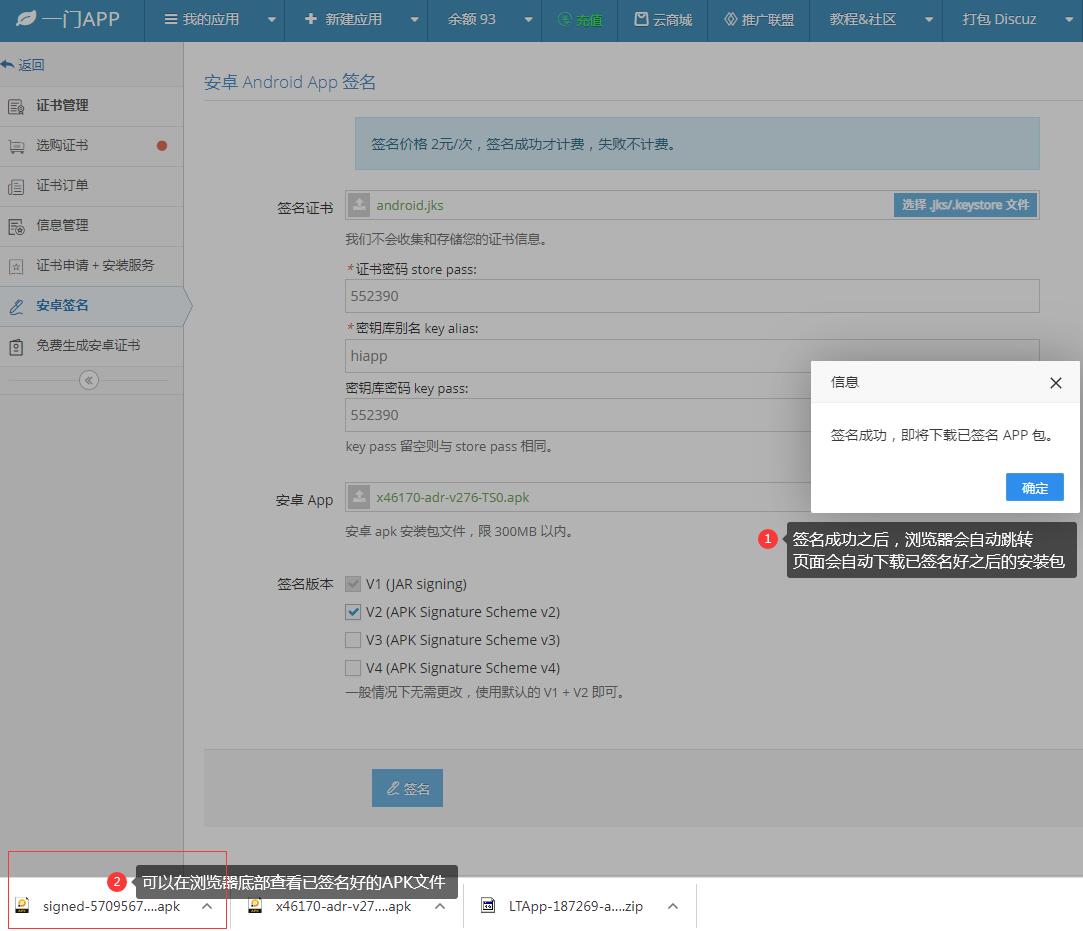
在线一键重签名APK文件