A:在安卓开发中,签名文件(Signing files)是非常重要的一环,它用于确认应用程序或游戏的身份,并确保其未被篡改。签名文件以.keystore格式存储,其中包含了一个或多个签名密钥对,每个密钥对都有一个私钥和对应的公钥。在发布应用程序或游戏之前,必须 详情
A:APK签名是Android应用程序打包的最后一步,其目的是确保应用的完整性和可信度。签名过程使用了公钥和私钥的加密技术,通过私钥对应用进行签名,然后使用公钥来验证这个签名。这样做的目的是为了防止应用在发布过程中被篡改、恶意修改或者冒名顶替。下面是一个APK 详情
A:在安卓开发中,签名文件(Signing files)是非常重要的一环,它用于确认应用程序或游戏的身份,并确保其未被篡改。签名文件以.keystore格式存储,其中包含了一个或多个签名密钥对,每个密钥对都有一个私钥和对应的公钥。在发布应用程序或游戏之前,必须 详情
A:APK签名是Android应用程序打包的最后一步,其目的是确保应用的完整性和可信度。签名过程使用了公钥和私钥的加密技术,通过私钥对应用进行签名,然后使用公钥来验证这个签名。这样做的目的是为了防止应用在发布过程中被篡改、恶意修改或者冒名顶替。下面是一个APK 详情
A:Android应用程序包(APK)是Android系统中应用程序的安装包文件。每个APK文件都有一个数字签名,用于验证该文件的完整性和来源的真实性。提取APK文件的签名可以帮助我们确认APK文件是否被篡改过,以及确认该APK文件的来源。下面是提取APK签名 详情
A:禁用 APK 签名校验是指绕过 Android 应用程序包(APK)的数字签名验证。APK 签名校验是 Android 系统用来确保 APK 包的完整性和来源可信性的机制。禁用 APK 签名校验可以用于测试开发阶段或绕过某些限制,但需要注意这可能会导致应用 详情
注册成为一门APP开发者
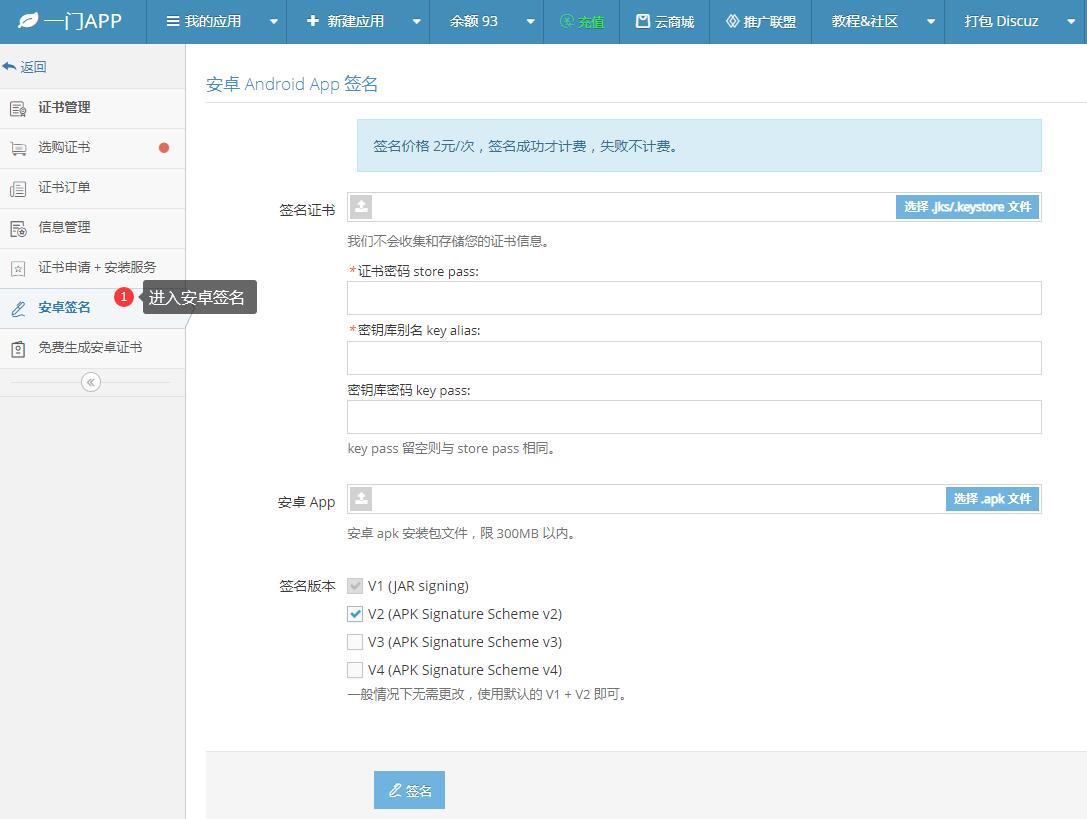
进入安卓重签名工具
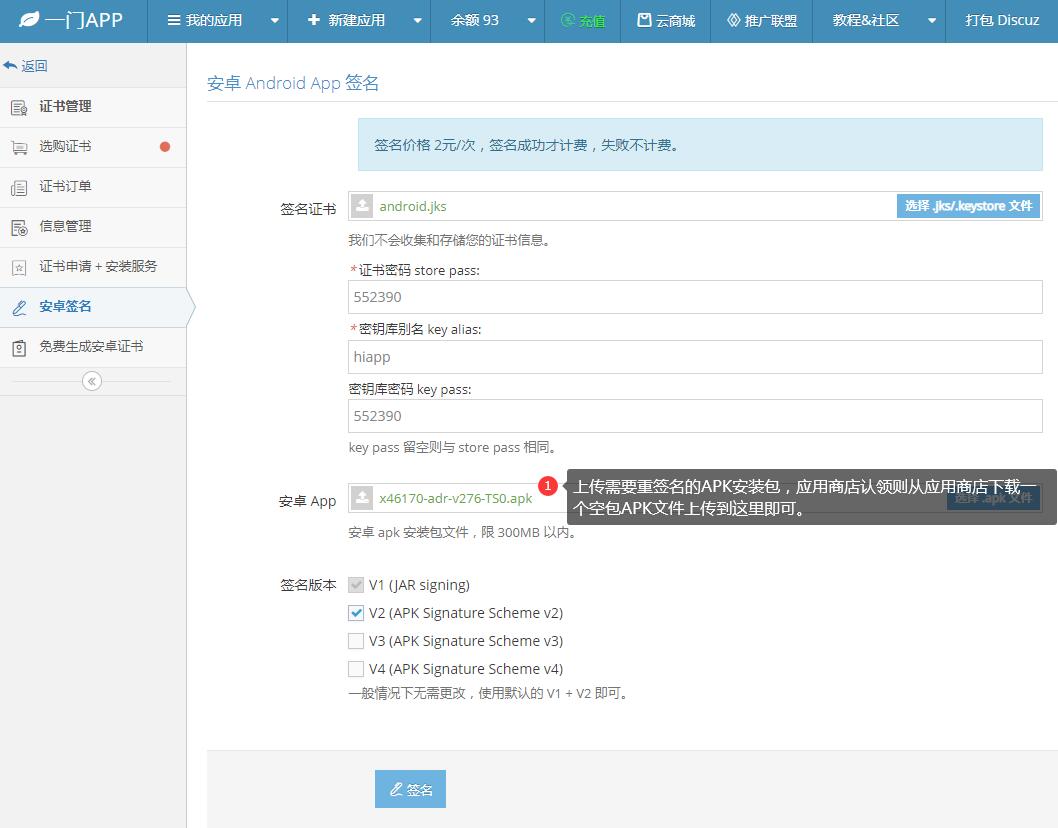
上传安卓证书、APK文件
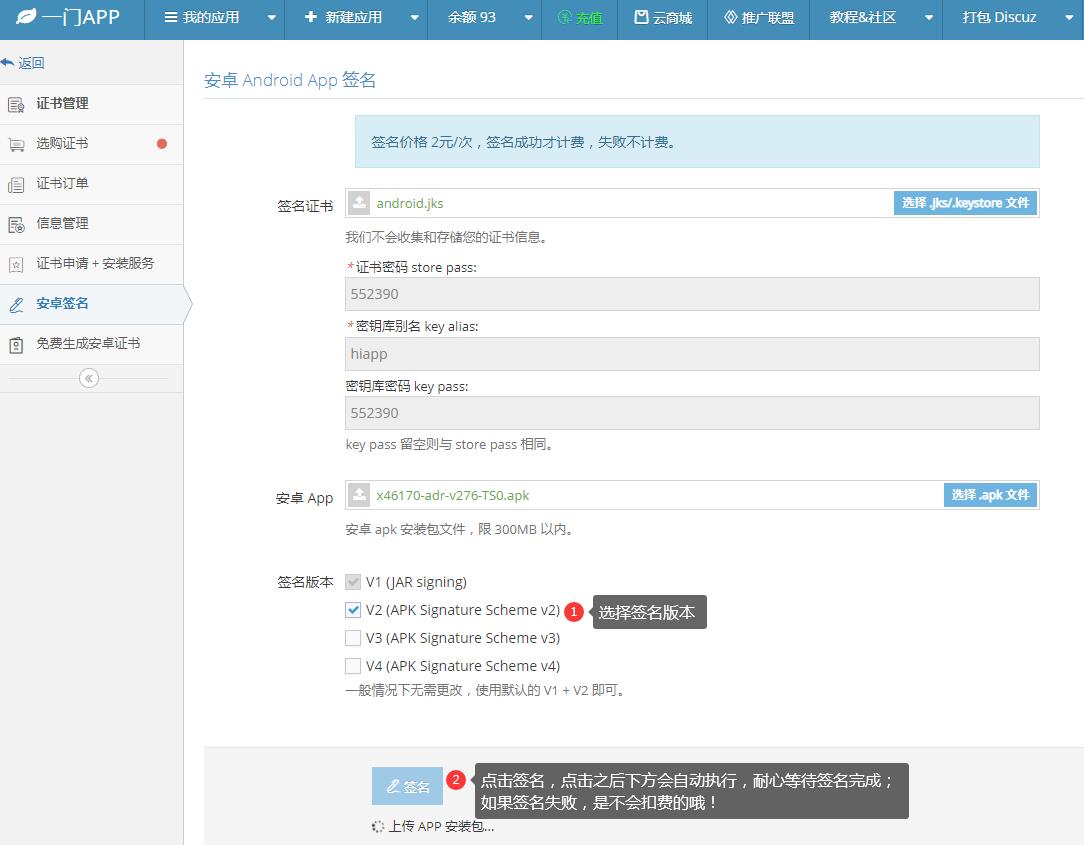
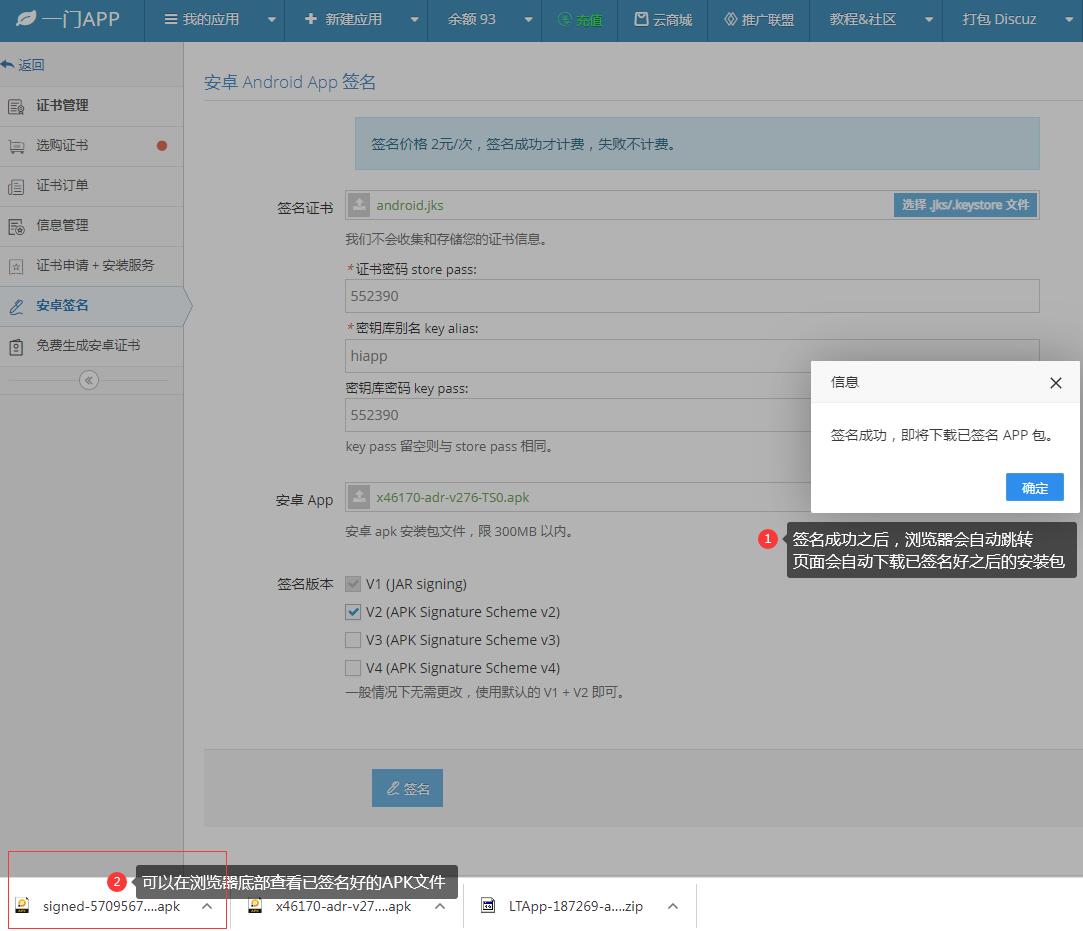
在线一键重签名APK文件