A:安卓应用程序的签名是指将应用程序与开发者进行关联,并确保应用程序的完整性和可信度。签名是通过使用开发者的私钥对应用程序的数字摘要进行加密生成的。在安卓系统中,签名文件的扩展名为.jks(Java KeyStore)。下面将详细介绍安卓签名文件的原理和步骤: 详情
A:当我们修改一个apk并重新签名后,签名不匹配可能是由于以下几个原因导致的:1. 签名信息被篡改:如果对apk进行了篡改,比如修改了文件内容或添加了恶意代码等,那么修改后的签名就会和原始签名不一致。2. 签名算法不匹配:Android应用签名使用的是RSA算 详情
A:在安卓开发中,签名文件(Keystore)是用于对应用进行数字签名的文件。数字签名是一种验证应用的安全性和完整性的重要方式,通过签名文件,开发者可以证明应用的真实性,并保证在更新应用时不被篡改。下面将详细介绍安卓开发签名文件的生成原理和步骤。1. 签名文件 详情
A:在Android开发中,APK签名是一种重要的安全机制,用于验证应用程序的身份和完整性。APK签名是通过对应用程序的数字证书进行加密处理,生成一个独特的签名文件,从而保证应用程序的来源可信和没有被篡改。下面将介绍APK签名的原理和详细步骤:1. 生成密钥库 详情
A:在安卓开发中,签名文件(Keystore)是用于对应用进行数字签名的文件。数字签名是一种验证应用的安全性和完整性的重要方式,通过签名文件,开发者可以证明应用的真实性,并保证在更新应用时不被篡改。下面将详细介绍安卓开发签名文件的生成原理和步骤。1. 签名文件 详情
A:在Android开发中,APK签名是一种重要的安全机制,用于验证应用程序的身份和完整性。APK签名是通过对应用程序的数字证书进行加密处理,生成一个独特的签名文件,从而保证应用程序的来源可信和没有被篡改。下面将介绍APK签名的原理和详细步骤:1. 生成密钥库 详情
注册成为一门APP开发者
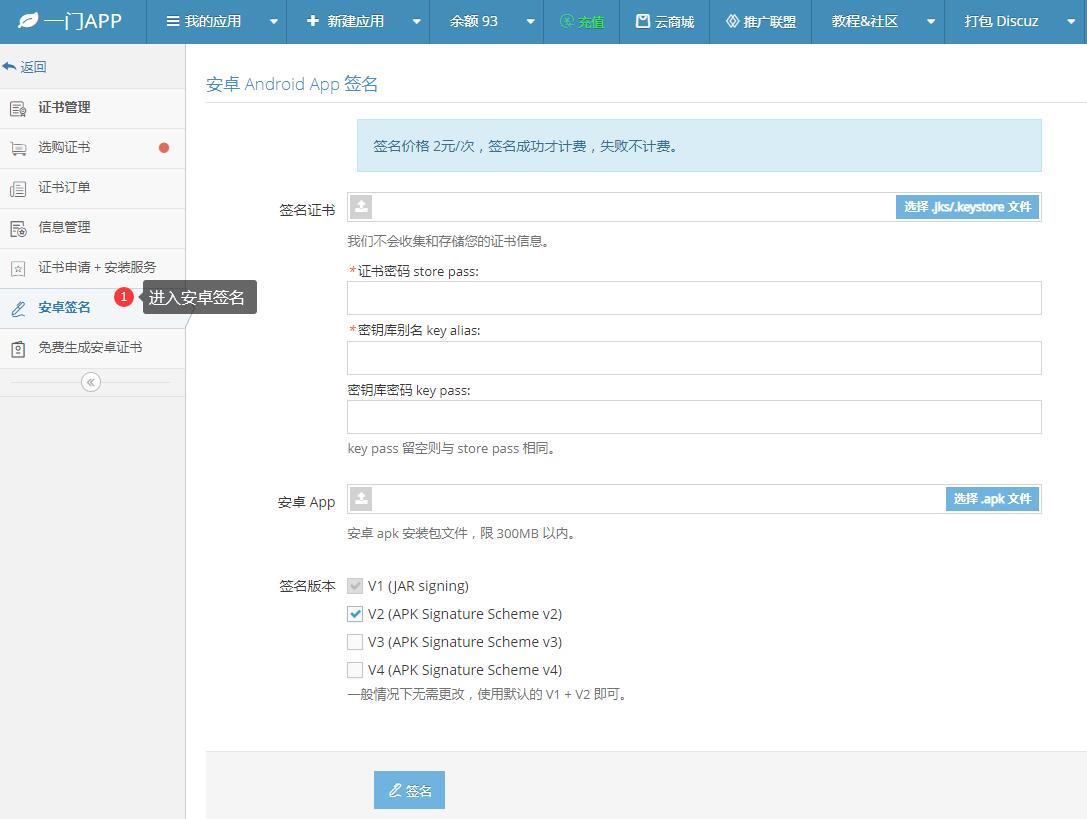
进入安卓重签名工具
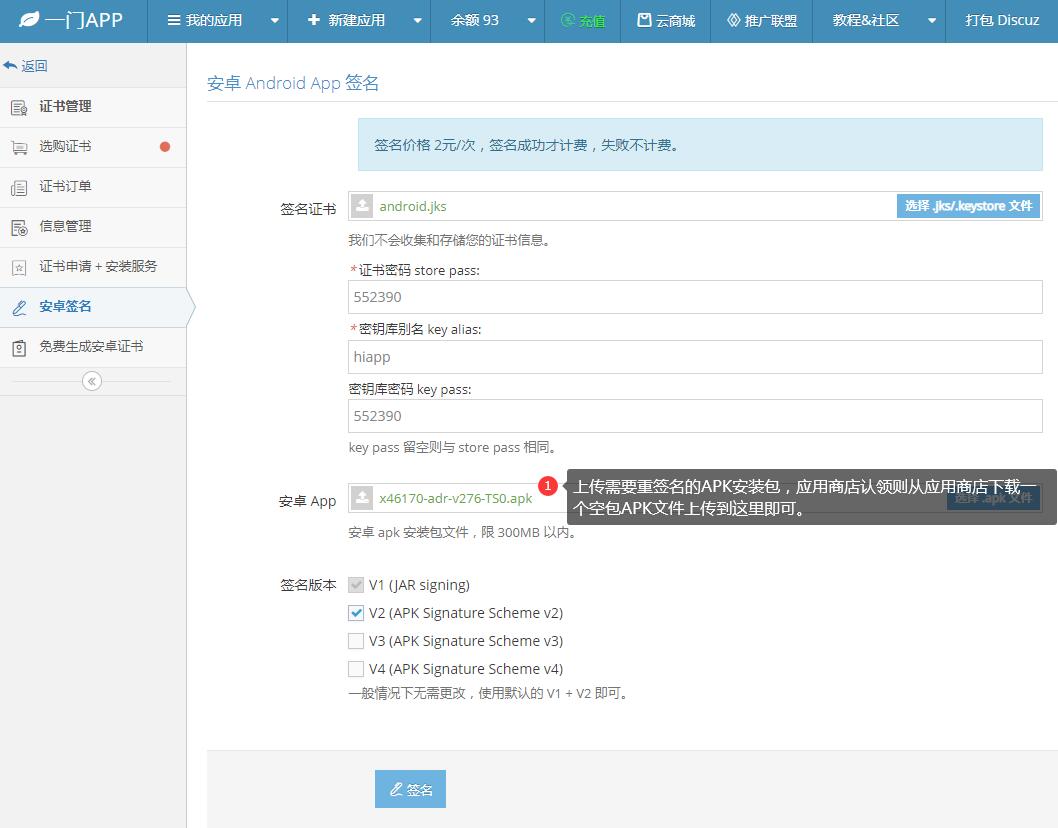
上传安卓证书、APK文件
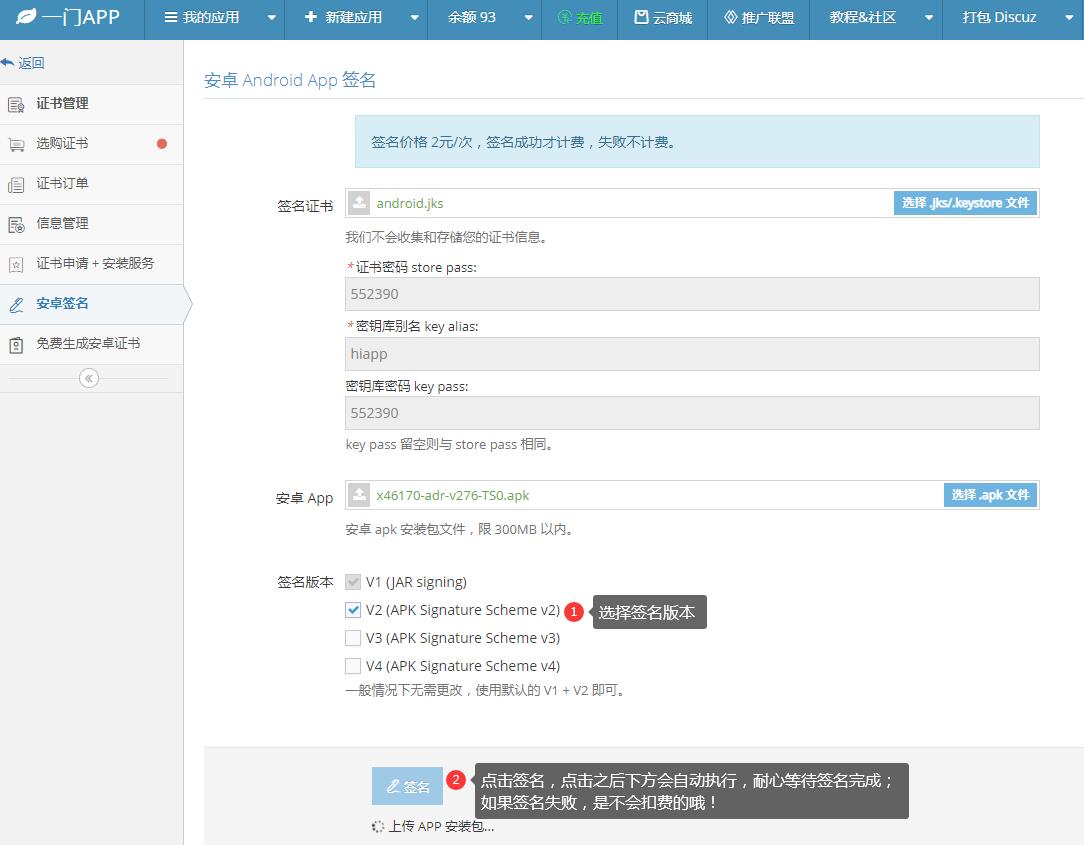
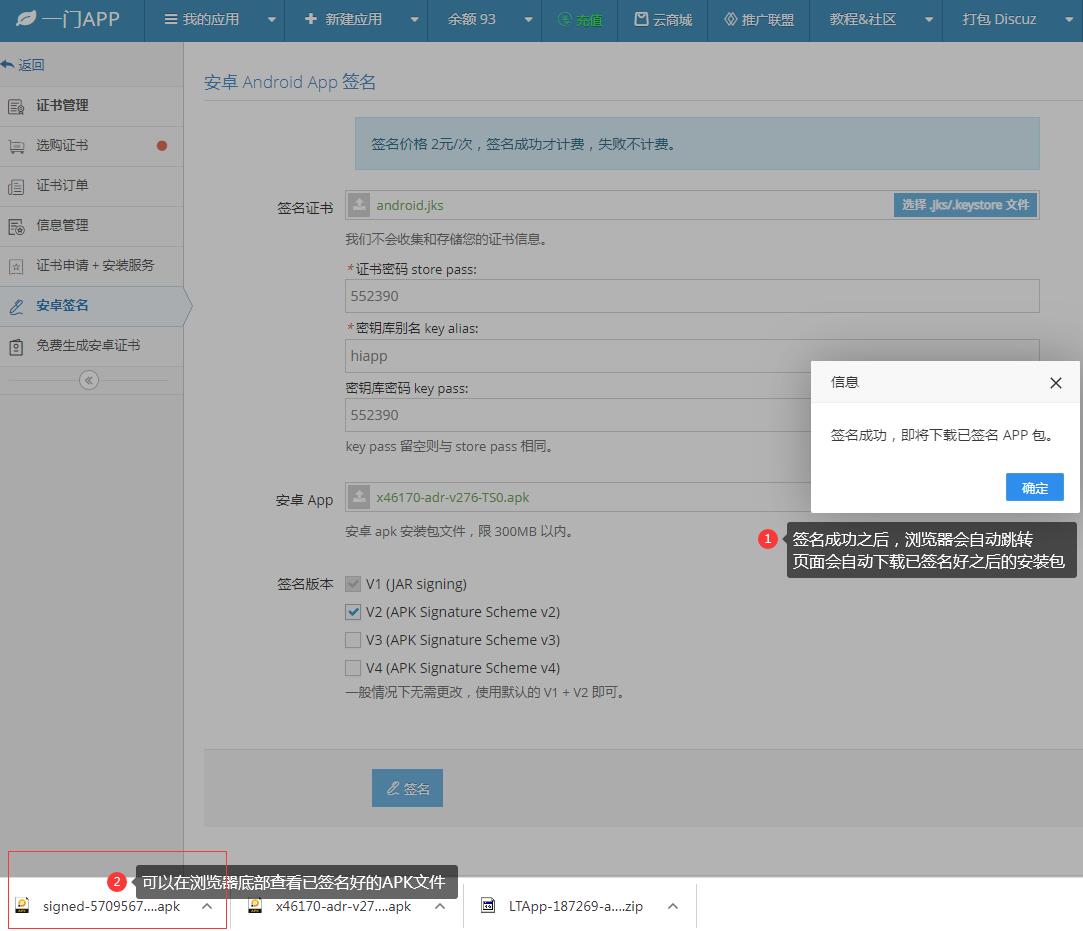
在线一键重签名APK文件