A:在安卓开发中,应用程序在发布之前需要进行签名。签名是将应用程序与开发者的身份相关联的过程,以确保应用程序的完整性和来源的可信度。签名的原理是使用开发者的私钥对应用程序进行数字签名,然后将开发者的公钥嵌入到应用程序中。当用户下载和安装应用程序时,系统会验证应 详情
A:APK是Android应用程序的安装包,每个APK都需要经过签名以确保其完整性和来源的可信度。系统签名是由Google或设备制造商提供的签名,用于验证APK是否来自受信任的来源。APK签名过程的原理是通过对APK的内容进行哈希计算,并使用私钥对哈希值进行签 详情
A:Android应用签名是一项重要的安全机制,用于验证应用程序的完整性和来源。在这篇文章中,我将为您详细介绍Android应用签名的原理和步骤。首先,让我们了解一下为什么需要对Android应用进行签名。当用户从Google Play或其他第三方应用商店下载 详情
A:在使用微信支付功能时,开发者需要在Android应用程序中生成签名以保证支付请求的安全性。下面将详细介绍生成签名的原理及步骤。生成签名原理:微信支付签名是基于RSA算法进行加密的,开发者需要将部分参数按照一定的规则进行排序,并将其与开发者设置的密钥进行拼接 详情
A:安卓签名伪造是一种黑客攻击技术,它利用了安卓应用程序在安装和运行时对签名的验证机制漏洞。通过伪造应用程序的签名,攻击者可以将恶意代码注入到合法应用程序中,从而获取用户的敏感信息、控制用户设备,或进行其他非法活动。安卓应用程序的签名是由开发者使用密钥对对应用 详情
A:APK签名冲突是开发者在进行应用程序签名时可能遇到的问题。在Android平台上,每个应用程序都必须被签名,以确保其来源可信和完整性。然而,有时候在将不同来源的APK文件合并或在应用程序更新时,就会出现签名冲突的情况。APK签名是通过数字证书实现的,证书包 详情
注册成为一门APP开发者
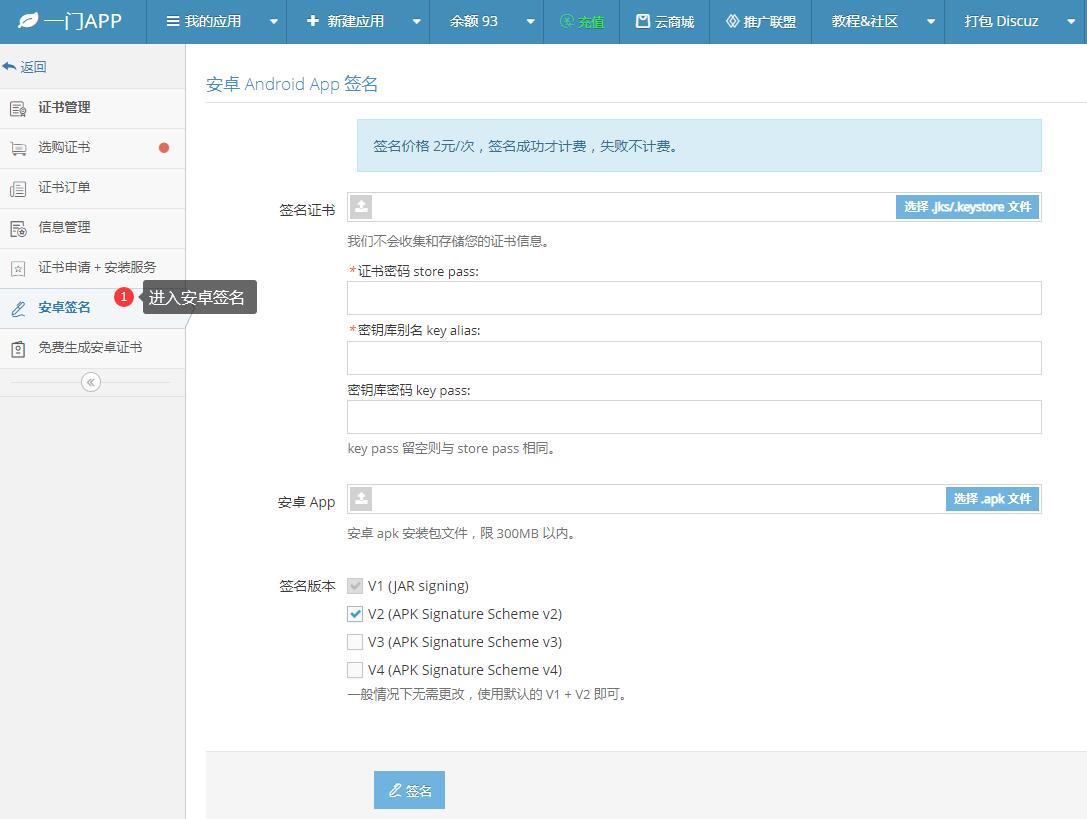
进入安卓重签名工具
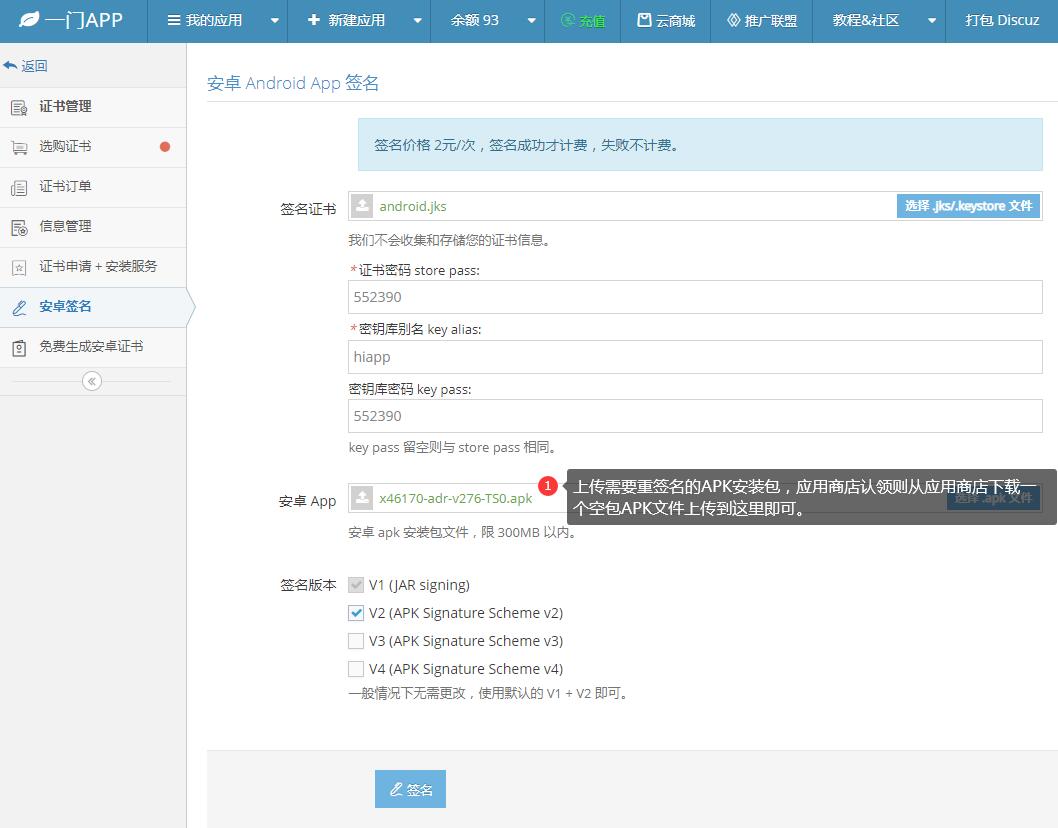
上传安卓证书、APK文件
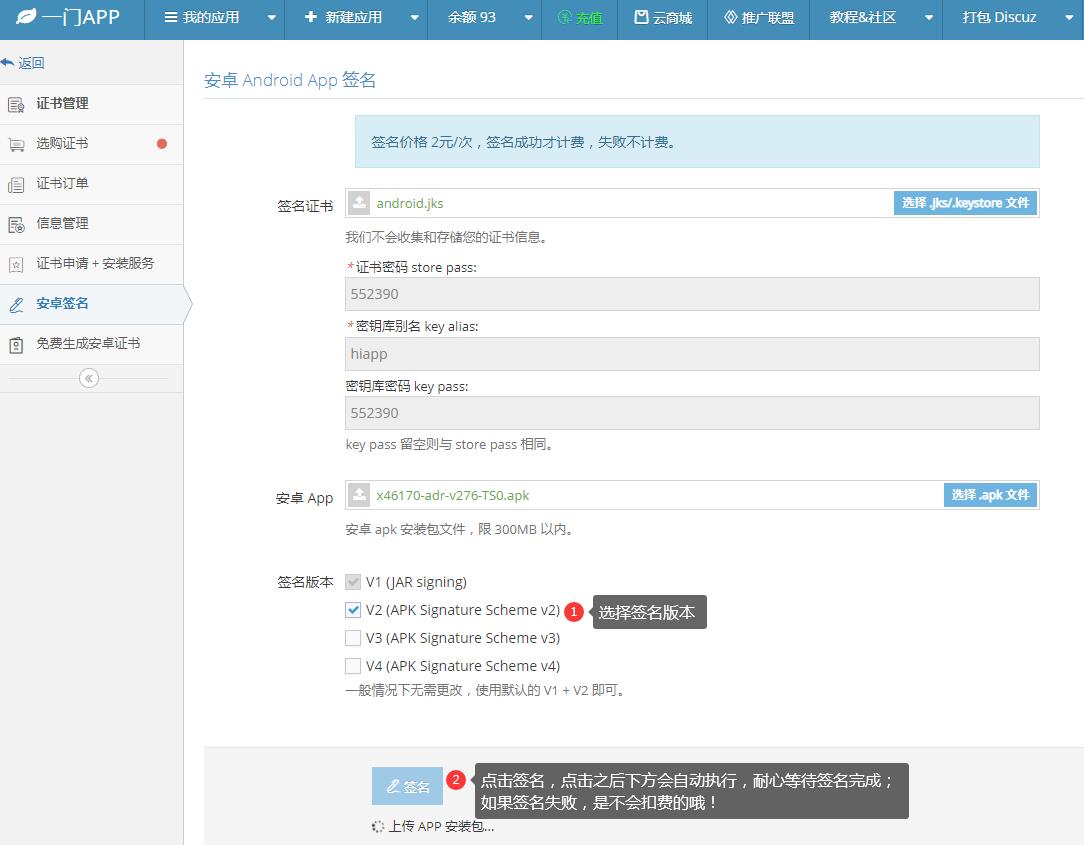
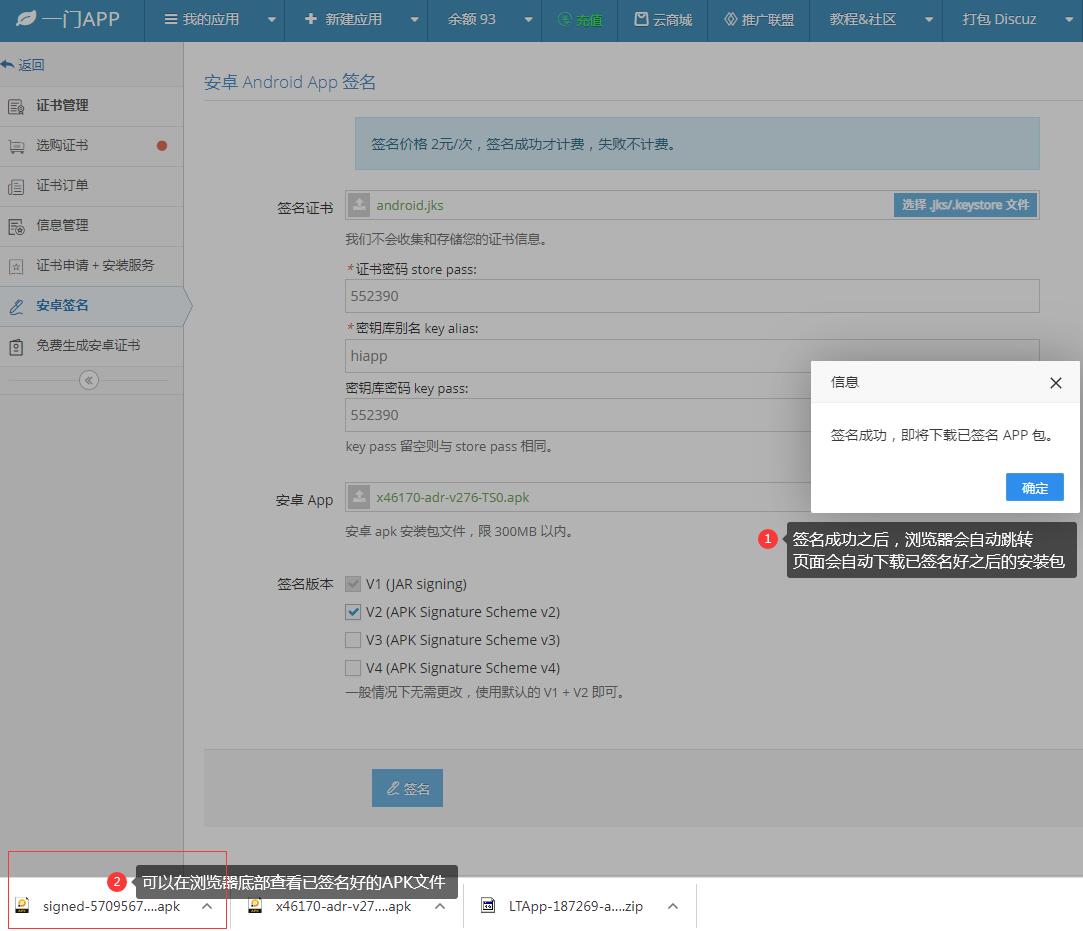
在线一键重签名APK文件