A:安卓系统的应用安装是基于APK文件的,而APK文件在安装时会被验签,确保应用的完整性和安全性。这种验签机制主要是基于应用的数字证书,通过比对数字证书中的公钥和APK文件中的签名信息来进行验证。然而,有时候我们可能需要禁用这个签名验证机制,比如在进行一些定制 详情
A:在安卓系统中,每个软件应用都会有一个数字签名来验证其身份和完整性。通过查看安卓软件的签名内容记录,我们可以确认一个应用是由谁开发和发布的,并且可以检查应用是否被修改过。下面是一些方法来查看安卓软件的签名内容记录。方法一:使用命令行工具(Keytool)Ke 详情
A:伪造签名是指在Android应用中,通过修改应用的签名信息,使得系统无法判断应用的真实来源或对其信任的程度。伪造签名通常用于绕过系统的安全机制,从而获取未授权的权限或执行恶意操作。要了解伪造签名的原理,首先需要了解Android应用的签名机制。在Andro 详情
A:打包签名正式版apk是将Android应用程序打包成可安装的apk文件,并对apk文件进行数字签名,以确保应用程序的完整性和安全性。下面是详细介绍打包签名正式版apk的步骤和原理。1. 打包apk文件: 在Android开发中,使用Android St 详情
A:在安卓手机系统中,文件签名(File Signature)是一种验证文件完整性和身份的技术手段。它使用数字签名算法将文件与一个唯一的标识符相关联,以确保文件在传输过程中未被篡改或恶意修改。这种技术不仅在安卓应用开发中起到关键作用,还广泛应用于网络通信、数据 详情
A:当我们在开发Android应用程序时,通常会将应用程序打包成.apk文件进行分发和安装。在将应用程序打包成.apk文件的过程中,需要对应用程序进行签名,以验证应用程序的来源和完整性。签名过程中使用的是开发者的私钥来对应用程序进行数字签名。然而,有时候我们可 详情
注册成为一门APP开发者
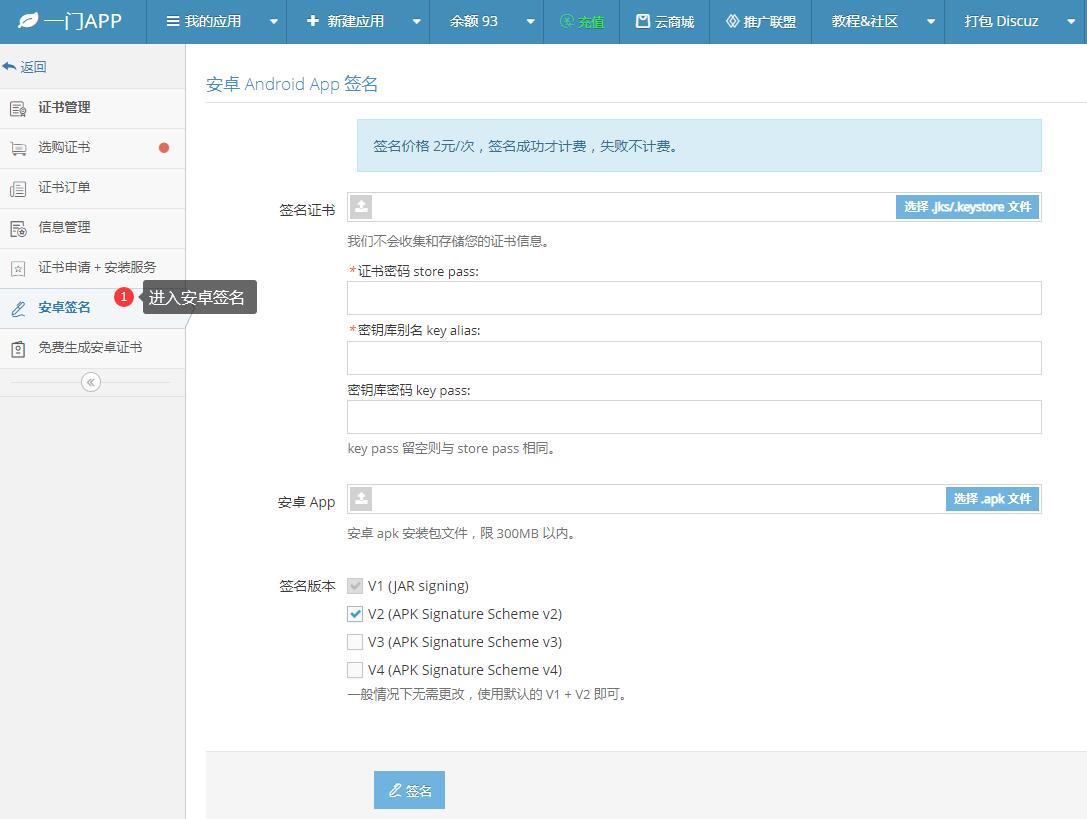
进入安卓重签名工具
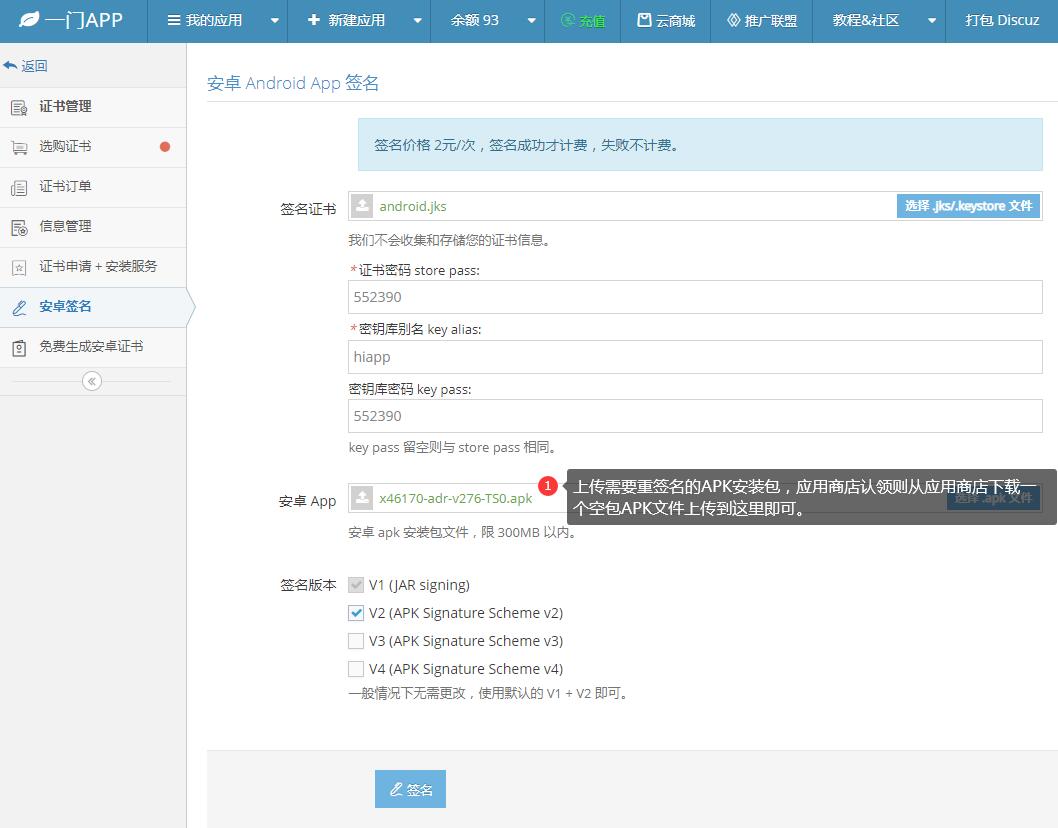
上传安卓证书、APK文件
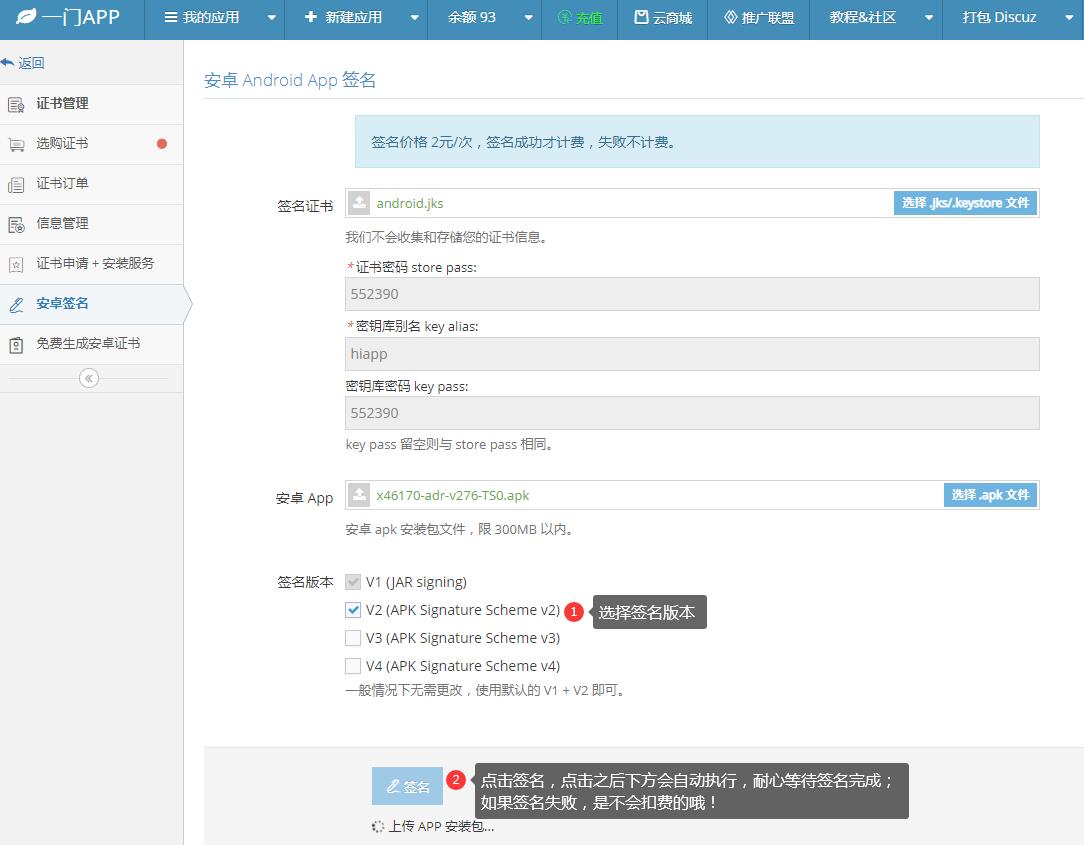
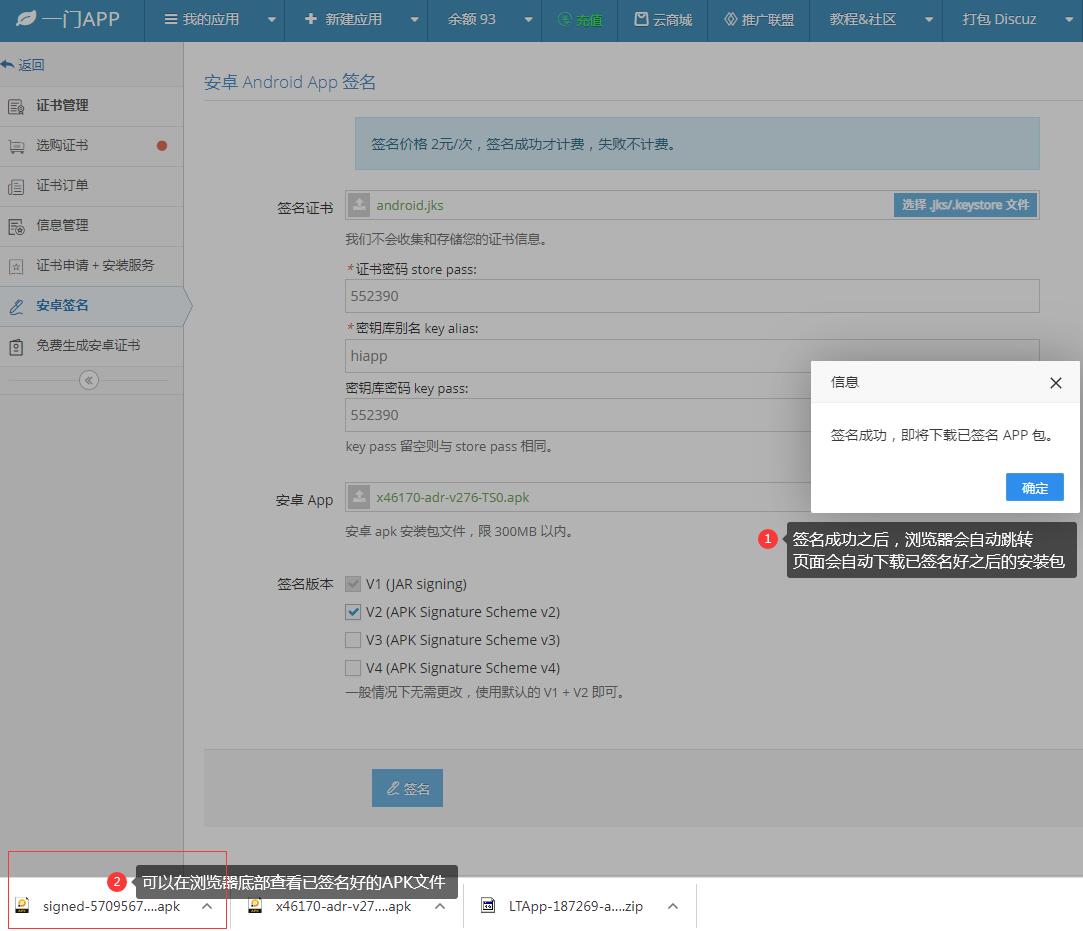
在线一键重签名APK文件