A:安卓混淆是一种将源代码中的变量、方法和类名替换为随机字符或者无意义的名称的技术,目的是为了增加代码的可读性,使代码更加难以被逆向工程师阅读和理解。混淆可以有效地减少代码被反编译的风险,保护开发者的知识产权。安卓混淆的打包流程主要包括以下几个步骤:1. 配置 详情
A:为了防止二次签名攻击,我们需要理解二次签名的原理以及如何进行防护。下面我将详细介绍相关知识。首先,什么是二次签名攻击?在Android应用程序中,开发者可以使用数字证书对应用进行签名,以保证应用的完整性和安全性。然而,二次签名攻击就是指攻击者通过对已签名的 详情
A:安卓混淆是一种将源代码中的变量、方法和类名替换为随机字符或者无意义的名称的技术,目的是为了增加代码的可读性,使代码更加难以被逆向工程师阅读和理解。混淆可以有效地减少代码被反编译的风险,保护开发者的知识产权。安卓混淆的打包流程主要包括以下几个步骤:1. 配置 详情
A:为了防止二次签名攻击,我们需要理解二次签名的原理以及如何进行防护。下面我将详细介绍相关知识。首先,什么是二次签名攻击?在Android应用程序中,开发者可以使用数字证书对应用进行签名,以保证应用的完整性和安全性。然而,二次签名攻击就是指攻击者通过对已签名的 详情
A:安卓混淆是一种将源代码中的变量、方法和类名替换为随机字符或者无意义的名称的技术,目的是为了增加代码的可读性,使代码更加难以被逆向工程师阅读和理解。混淆可以有效地减少代码被反编译的风险,保护开发者的知识产权。安卓混淆的打包流程主要包括以下几个步骤:1. 配置 详情
A:为了防止二次签名攻击,我们需要理解二次签名的原理以及如何进行防护。下面我将详细介绍相关知识。首先,什么是二次签名攻击?在Android应用程序中,开发者可以使用数字证书对应用进行签名,以保证应用的完整性和安全性。然而,二次签名攻击就是指攻击者通过对已签名的 详情
注册成为一门APP开发者
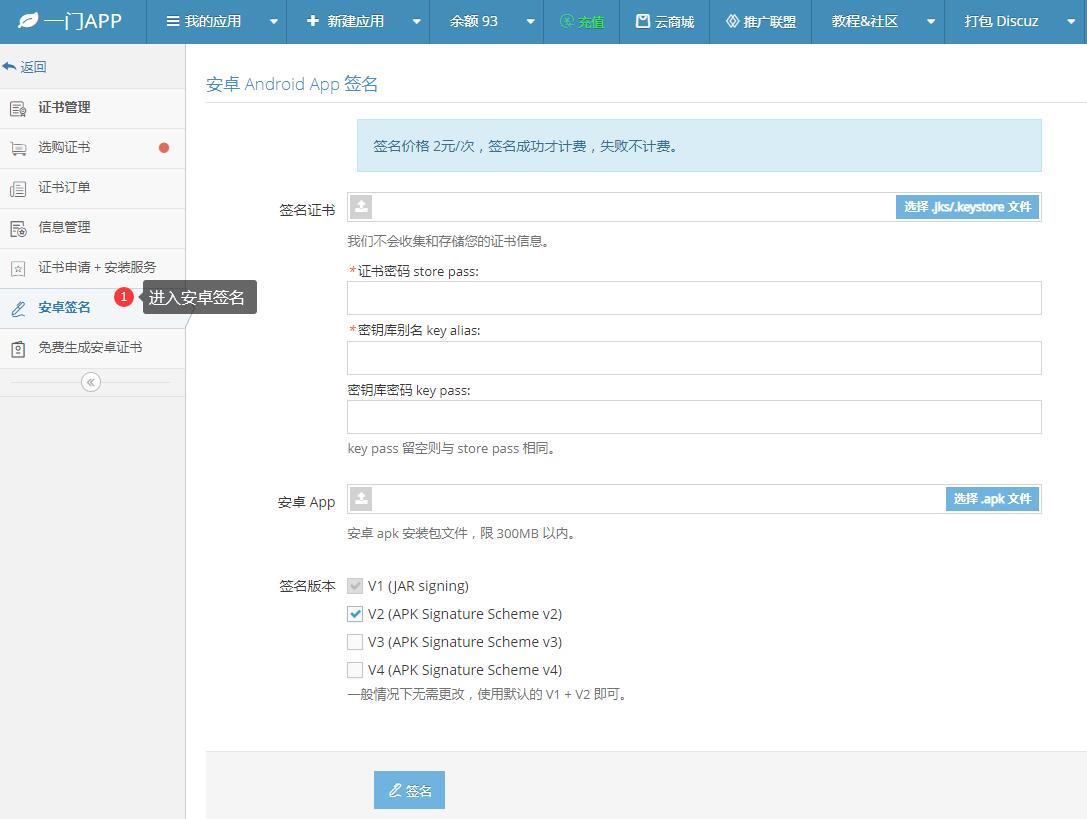
进入安卓重签名工具
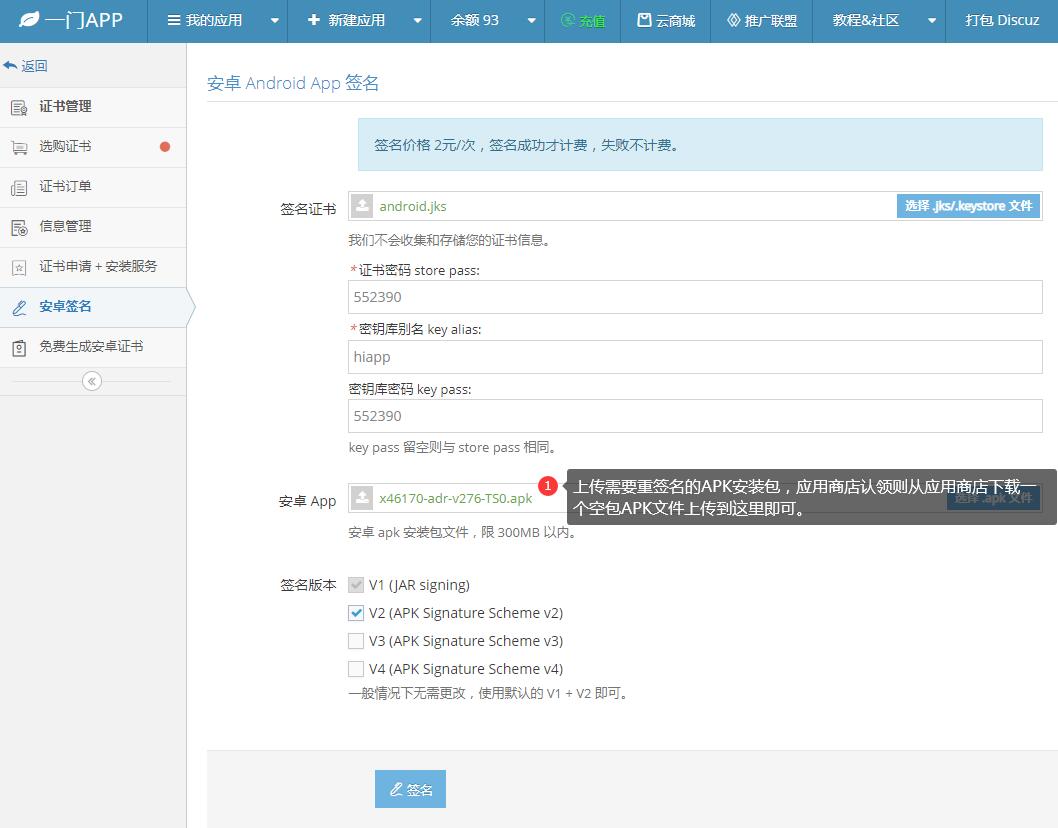
上传安卓证书、APK文件
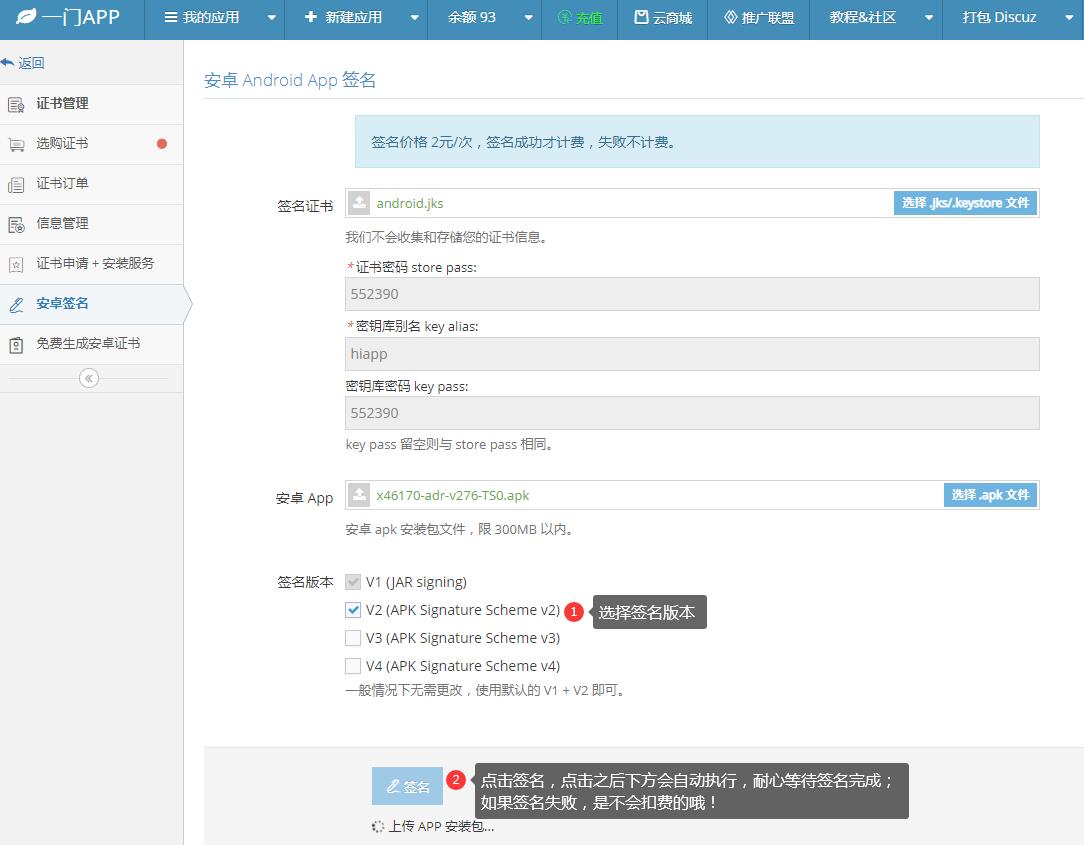
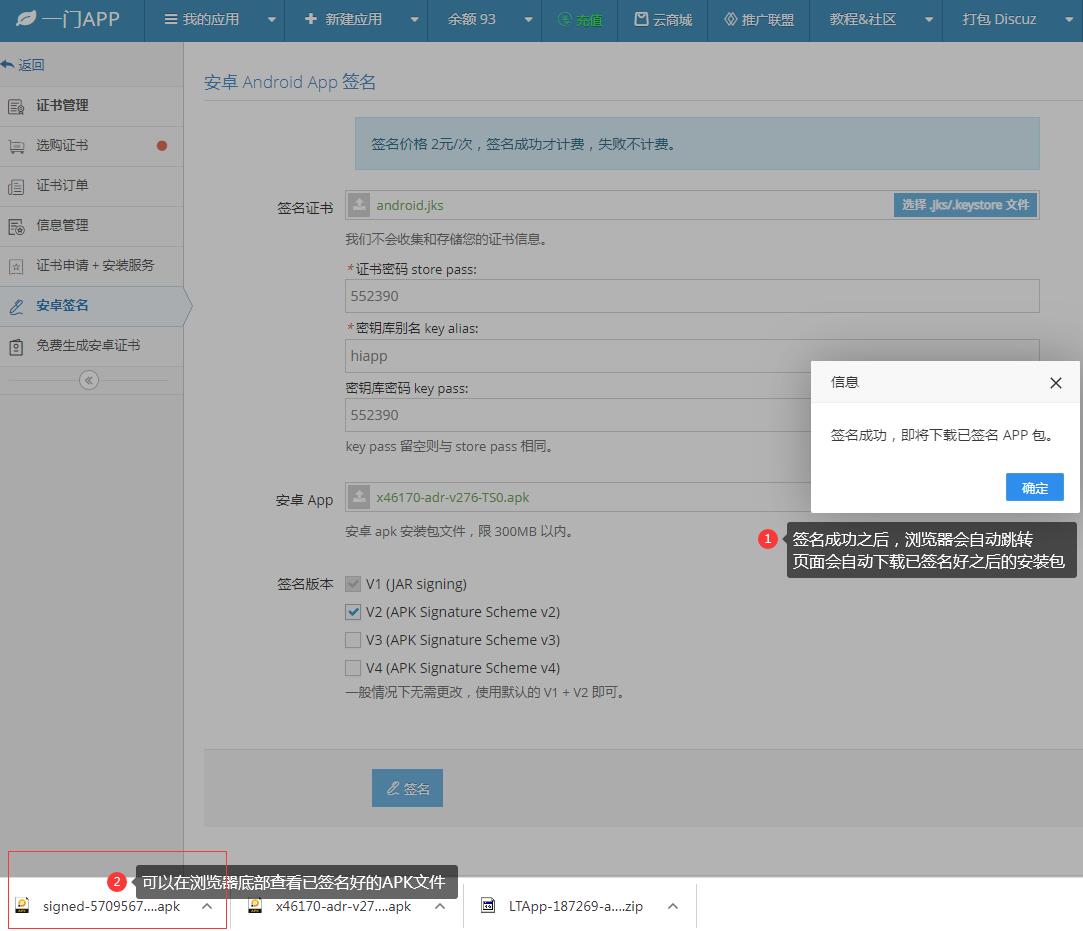
在线一键重签名APK文件