A:安卓应用签名是一种用于验证应用完整性和身份的重要机制。在安卓平台上,每个应用都必须使用数字证书对应用进行签名,并且签名后的应用只能由具有相同证书的密钥才能更新。安卓应用签名采用了公钥加密和哈希算法的组合来实现。下面是具体的签名过程:1. 生成密钥对:首先, 详情
A:Android应用的签名是一种安全机制,通过对应用的数字签名进行验证,可以确保应用的完整性和真实性。然而,即使是签名过的应用也可能存在一些漏洞,这些漏洞可能被攻击者利用来执行恶意操作。本文将介绍三个常见的Android签名漏洞,包括应用程序篡改、证书滥用和 详情
A:安卓应用签名是一种用于验证应用完整性和身份的重要机制。在安卓平台上,每个应用都必须使用数字证书对应用进行签名,并且签名后的应用只能由具有相同证书的密钥才能更新。安卓应用签名采用了公钥加密和哈希算法的组合来实现。下面是具体的签名过程:1. 生成密钥对:首先, 详情
A:Android应用的签名是一种安全机制,通过对应用的数字签名进行验证,可以确保应用的完整性和真实性。然而,即使是签名过的应用也可能存在一些漏洞,这些漏洞可能被攻击者利用来执行恶意操作。本文将介绍三个常见的Android签名漏洞,包括应用程序篡改、证书滥用和 详情
A:安卓应用签名是一种用于验证应用完整性和身份的重要机制。在安卓平台上,每个应用都必须使用数字证书对应用进行签名,并且签名后的应用只能由具有相同证书的密钥才能更新。安卓应用签名采用了公钥加密和哈希算法的组合来实现。下面是具体的签名过程:1. 生成密钥对:首先, 详情
A:Android应用的签名是一种安全机制,通过对应用的数字签名进行验证,可以确保应用的完整性和真实性。然而,即使是签名过的应用也可能存在一些漏洞,这些漏洞可能被攻击者利用来执行恶意操作。本文将介绍三个常见的Android签名漏洞,包括应用程序篡改、证书滥用和 详情
注册成为一门APP开发者
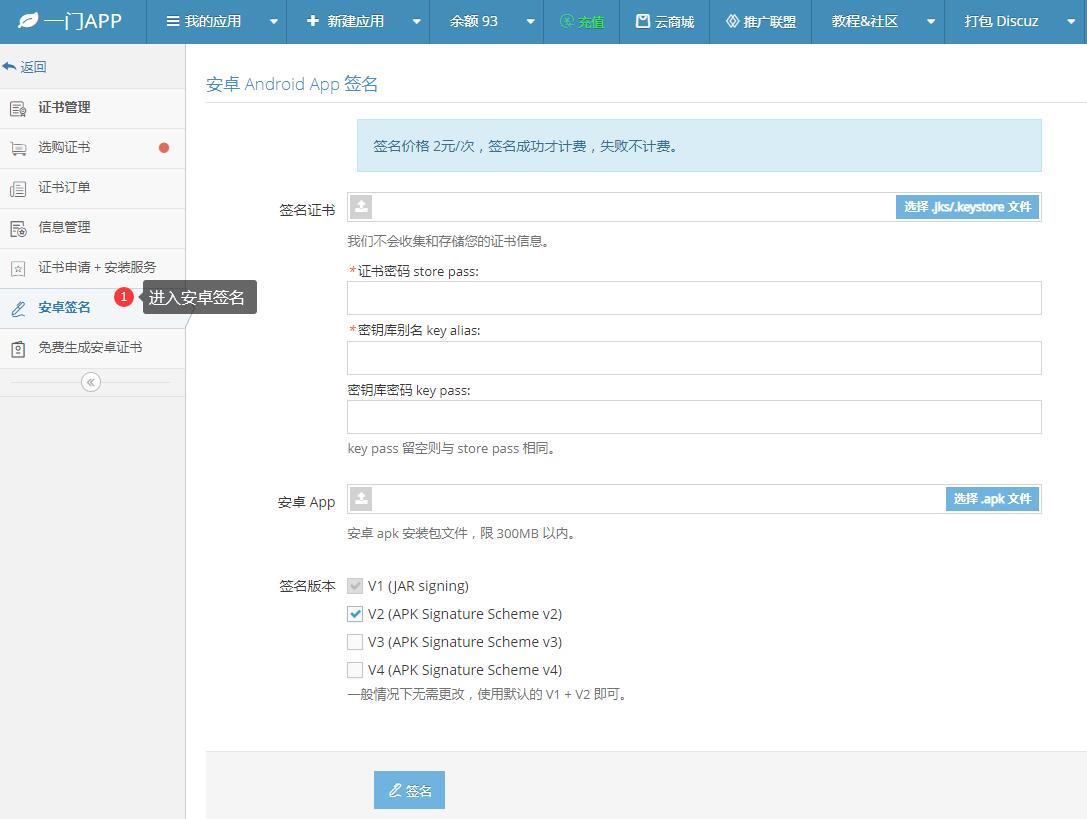
进入安卓重签名工具
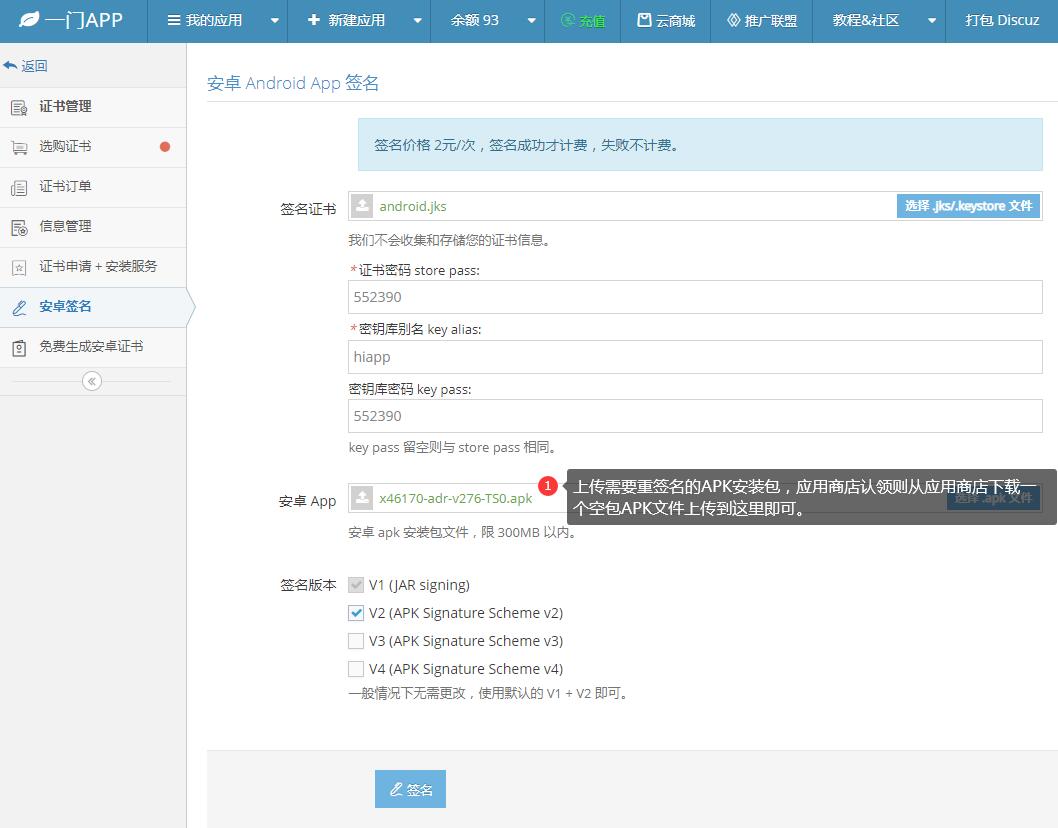
上传安卓证书、APK文件
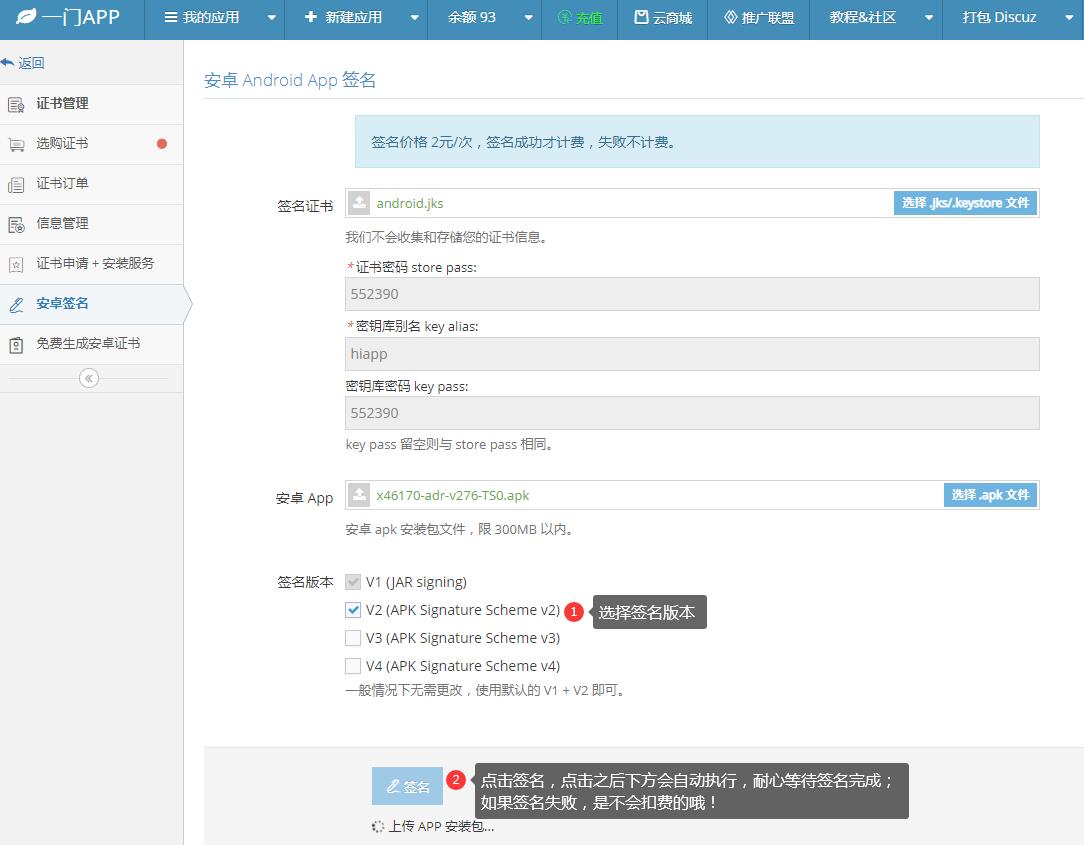
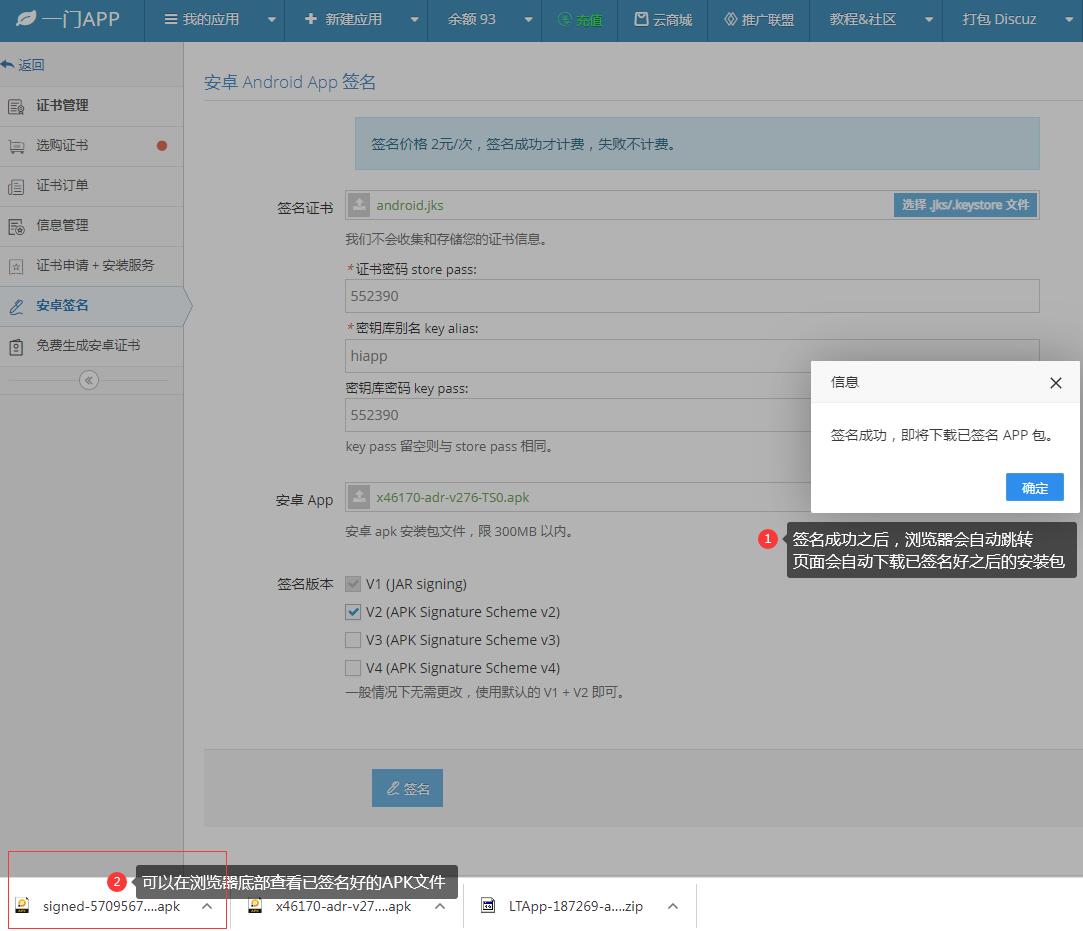
在线一键重签名APK文件