A:安卓软件签名文件是一种用于验证软件完整性和真实性的安全机制。在Android应用程序中,每个APK文件都需要被签名,以确保文件未被篡改,并且来自可信的开发者。安卓软件签名文件的格式是以“.keystore”或“.jks”为后缀的Java密钥库文件。这个文件 详情
A:在安卓系统中,当我们卸载一个应用程序时,通常会认为该应用程序的所有文件和数据都会被完全清除。然而,在某些情况下,我们可能会发现即使卸载了应用程序,仍然存在一些残余的“签名残留”。这些残留包括应用程序的配置文件、缓存文件、临时文件等,可能会在卸载后继续占用存 详情
A:安卓软件签名文件是一种用于验证软件完整性和真实性的安全机制。在Android应用程序中,每个APK文件都需要被签名,以确保文件未被篡改,并且来自可信的开发者。安卓软件签名文件的格式是以“.keystore”或“.jks”为后缀的Java密钥库文件。这个文件 详情
A:在安卓系统中,当我们卸载一个应用程序时,通常会认为该应用程序的所有文件和数据都会被完全清除。然而,在某些情况下,我们可能会发现即使卸载了应用程序,仍然存在一些残余的“签名残留”。这些残留包括应用程序的配置文件、缓存文件、临时文件等,可能会在卸载后继续占用存 详情
A:安卓逆向获取签名的代码,也就是获取应用程序的签名信息,可以用于验证应用程序的真实性,确保应用程序未被篡改。下面我将详细介绍一下如何实现这个功能。在安卓系统中,每个应用程序都有一个唯一的签名信息,用于标识该应用程序的身份。签名信息由应用程序的开发者在应用程序 详情
A:安卓apk签名是一种对应用程序包进行数字签名的过程。签名的目的是为了验证应用程序的来源和完整性,并确保应用程序在安装和更新过程中没有被篡改。签名的过程主要分为两个步骤:生成密钥和签名应用程序。第一步是生成密钥。密钥用于生成和验证数字签名,并且应该保密存储。 详情
注册成为一门APP开发者
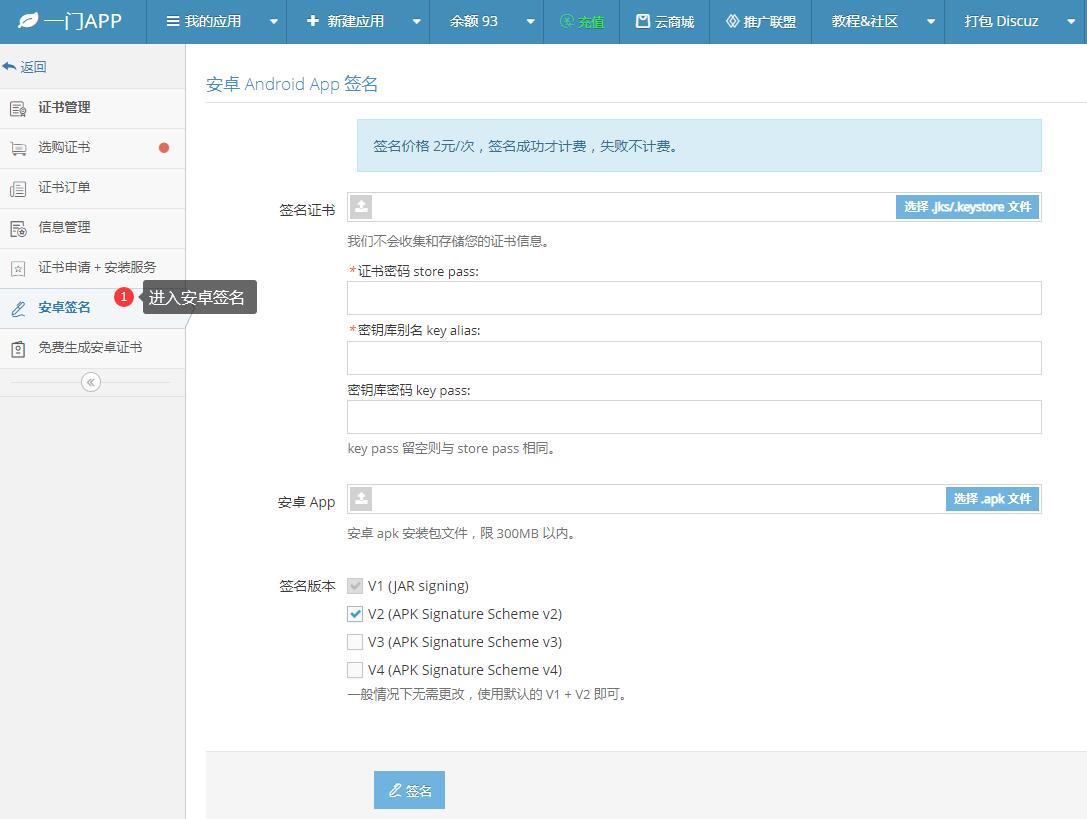
进入安卓重签名工具
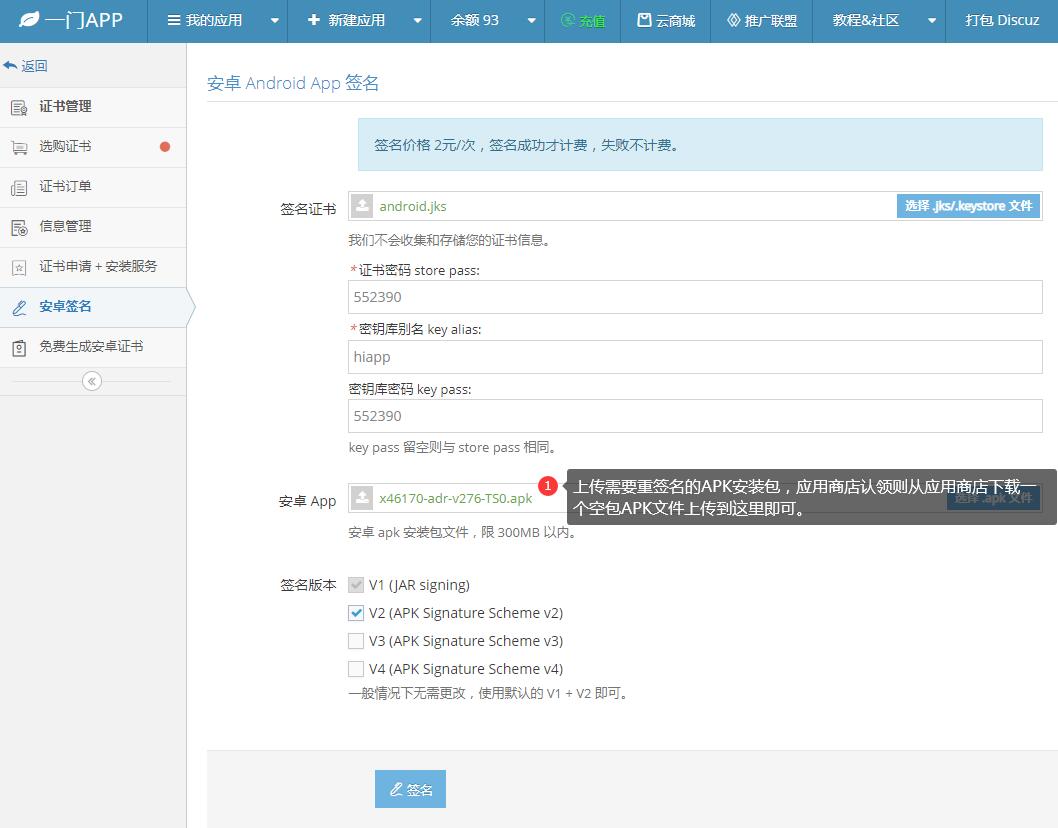
上传安卓证书、APK文件
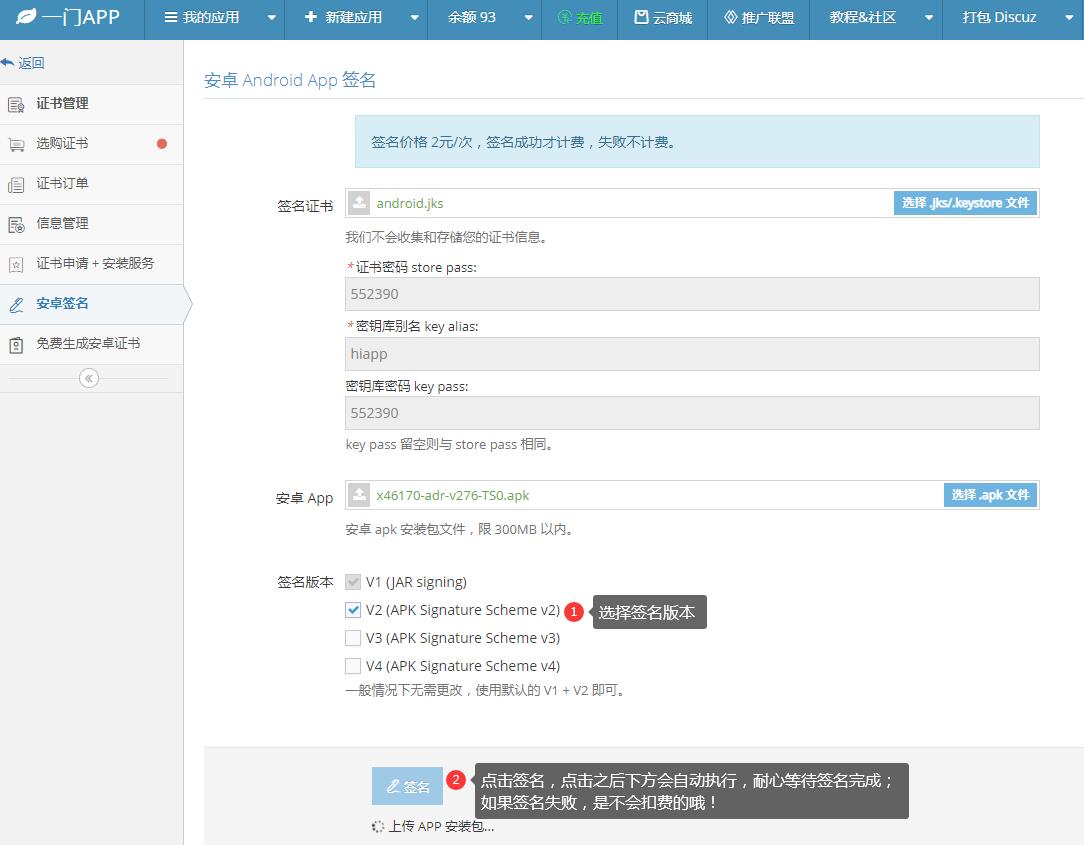
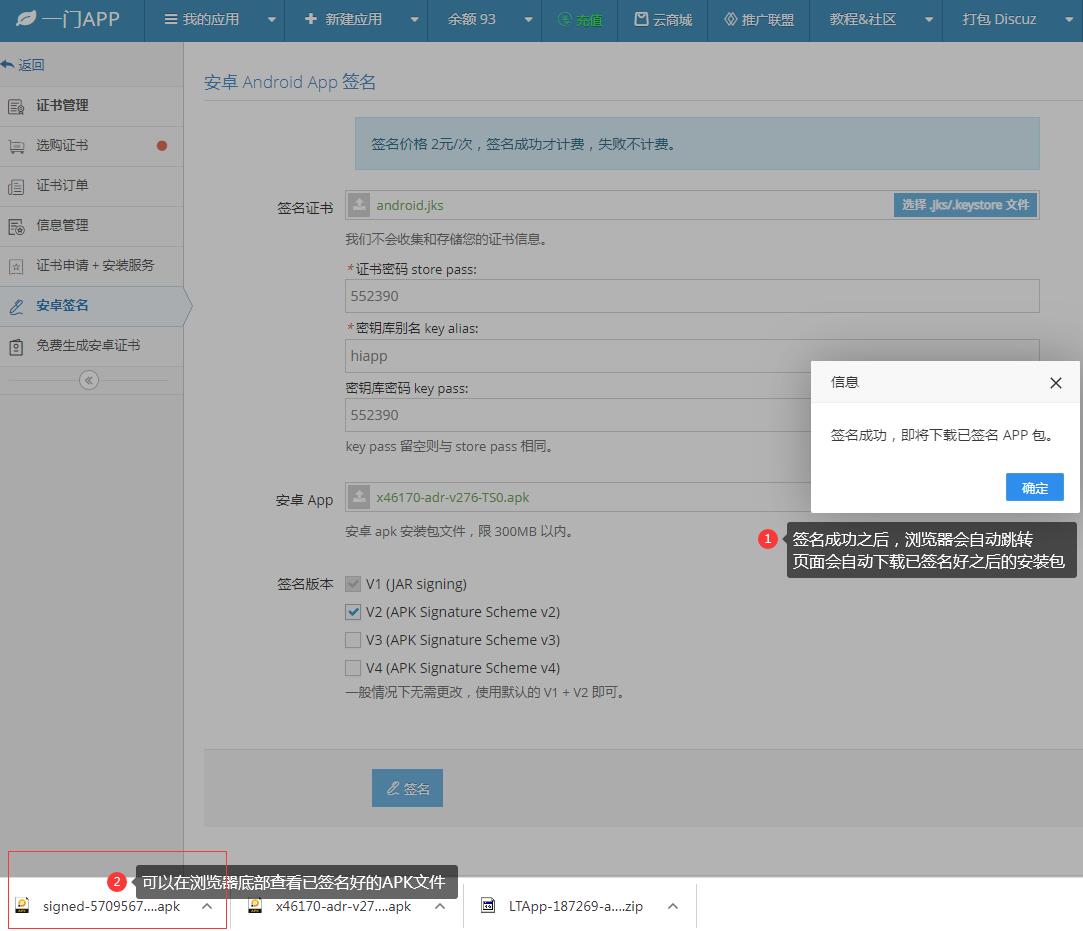
在线一键重签名APK文件