A:安卓未签名安装包是指在安卓系统中,没有经过签名的应用安装包(APK)。一般来说,安卓应用在发布之前,需要开发者将应用进行签名,以证明应用的来源和完整性。然而,有些人可能想绕过签名的步骤,来安装未经签名的应用,这可能是为了对应用进行修改或者是安装来自其他渠道 详情
A:APK伪造签名是指利用某些手段修改APK文件的数字签名信息,使得伪造的APK文件能够通过Android系统的验证,从而达到欺骗用户的目的。首先,我们需要了解APK文件的数字签名机制。在Android应用开发过程中,开发者需要将应用打包为APK文件,并对AP 详情
A:安卓应用程序签名(Application Signature)是一种用于验证应用程序身份和完整性的安全机制。在安卓系统中,每个应用程序都必须使用一个数字证书对其进行签名。签名机制能够防止第三方对应用程序进行恶意篡改或注入恶意代码,从而保护用户隐私和应用程序 详情
A:安卓二次签名是指在开发者签名后的APK文件上再次进行签名的过程。一般情况下,开发者在开发应用时会使用自己的签名证书给应用进行签名,以确保应用的安全性和完整性。然而,在某些情况下,我们可能需要对已签名的APK进行二次签名,例如在集成广告SDK、应用加固、应用 详情
A:安卓应用程序签名(Application Signature)是一种用于验证应用程序身份和完整性的安全机制。在安卓系统中,每个应用程序都必须使用一个数字证书对其进行签名。签名机制能够防止第三方对应用程序进行恶意篡改或注入恶意代码,从而保护用户隐私和应用程序 详情
A:安卓二次签名是指在开发者签名后的APK文件上再次进行签名的过程。一般情况下,开发者在开发应用时会使用自己的签名证书给应用进行签名,以确保应用的安全性和完整性。然而,在某些情况下,我们可能需要对已签名的APK进行二次签名,例如在集成广告SDK、应用加固、应用 详情
注册成为一门APP开发者
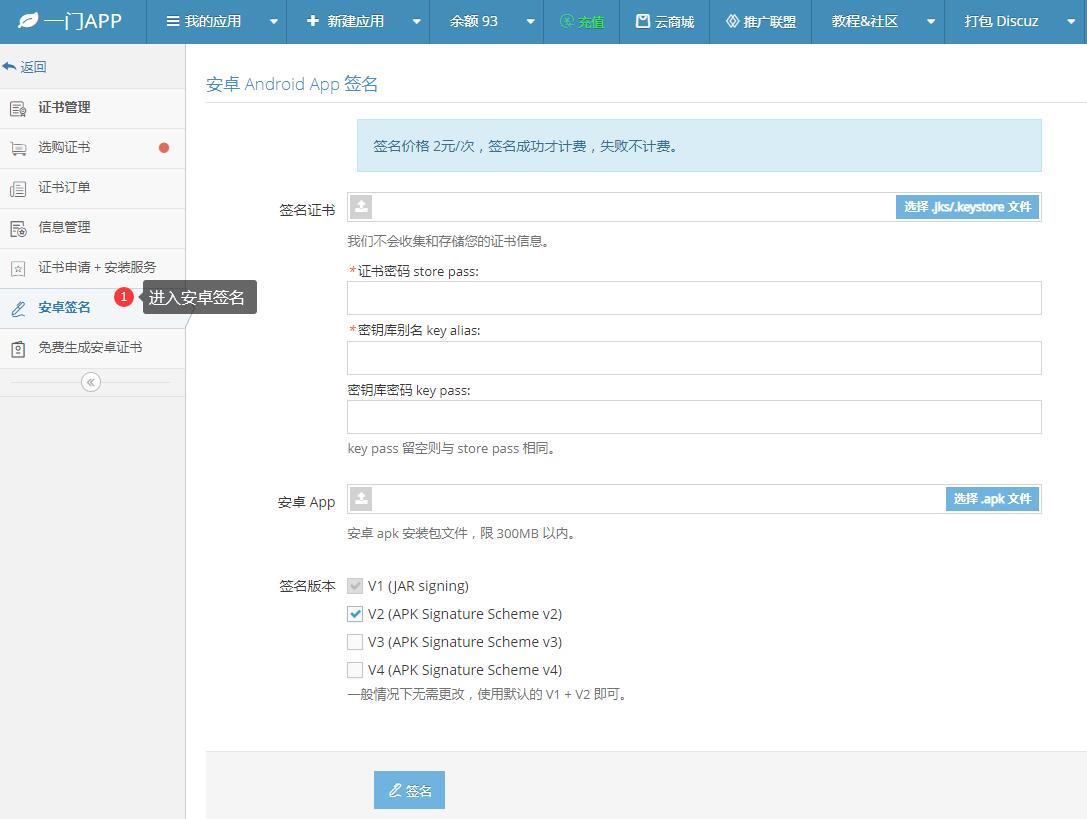
进入安卓重签名工具
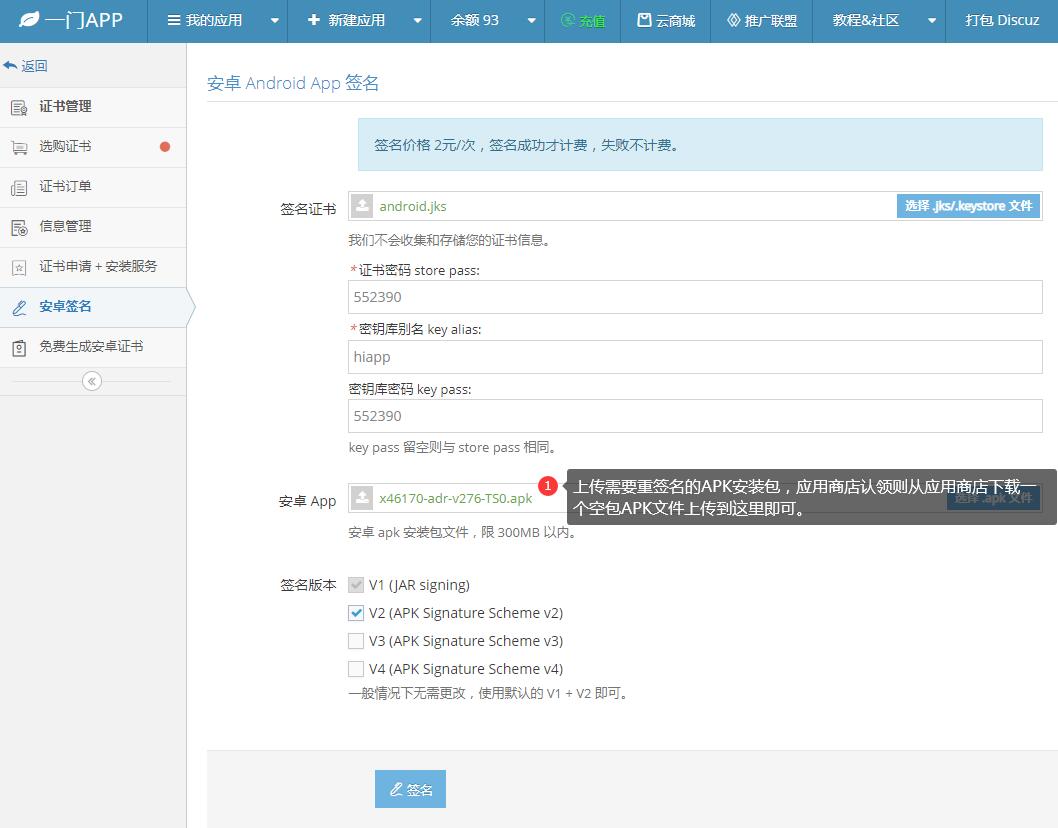
上传安卓证书、APK文件
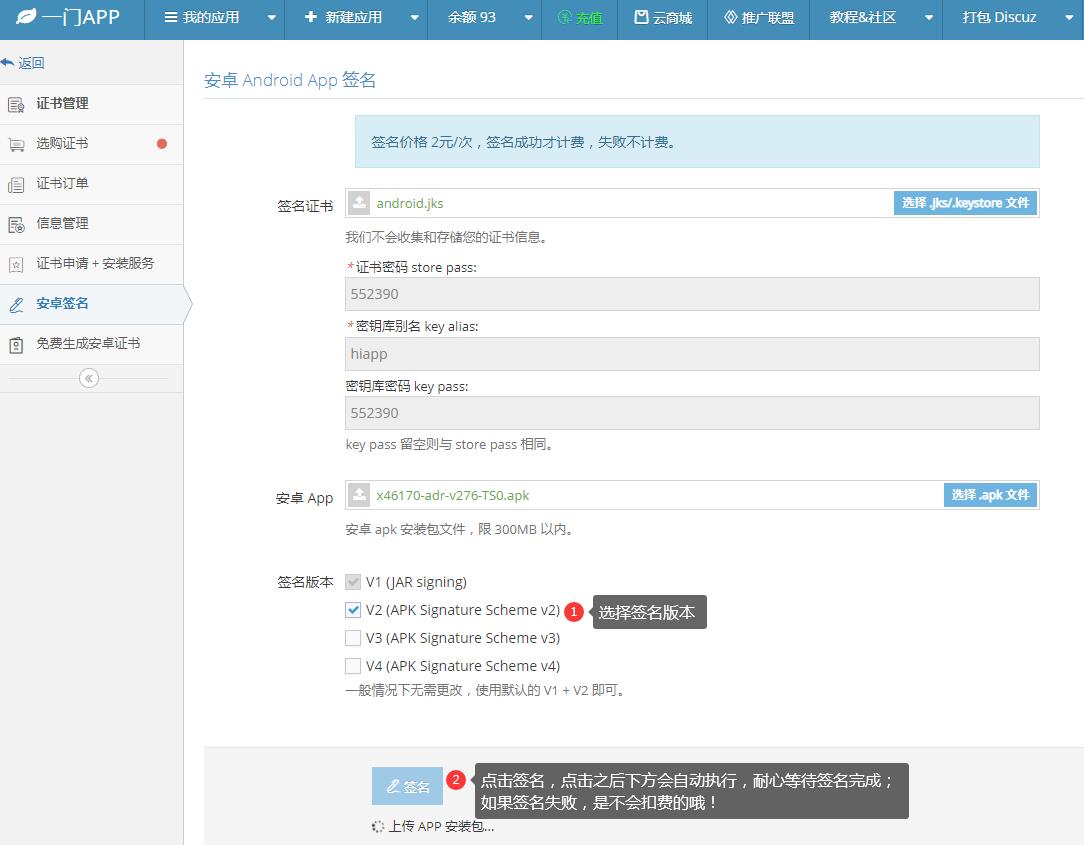
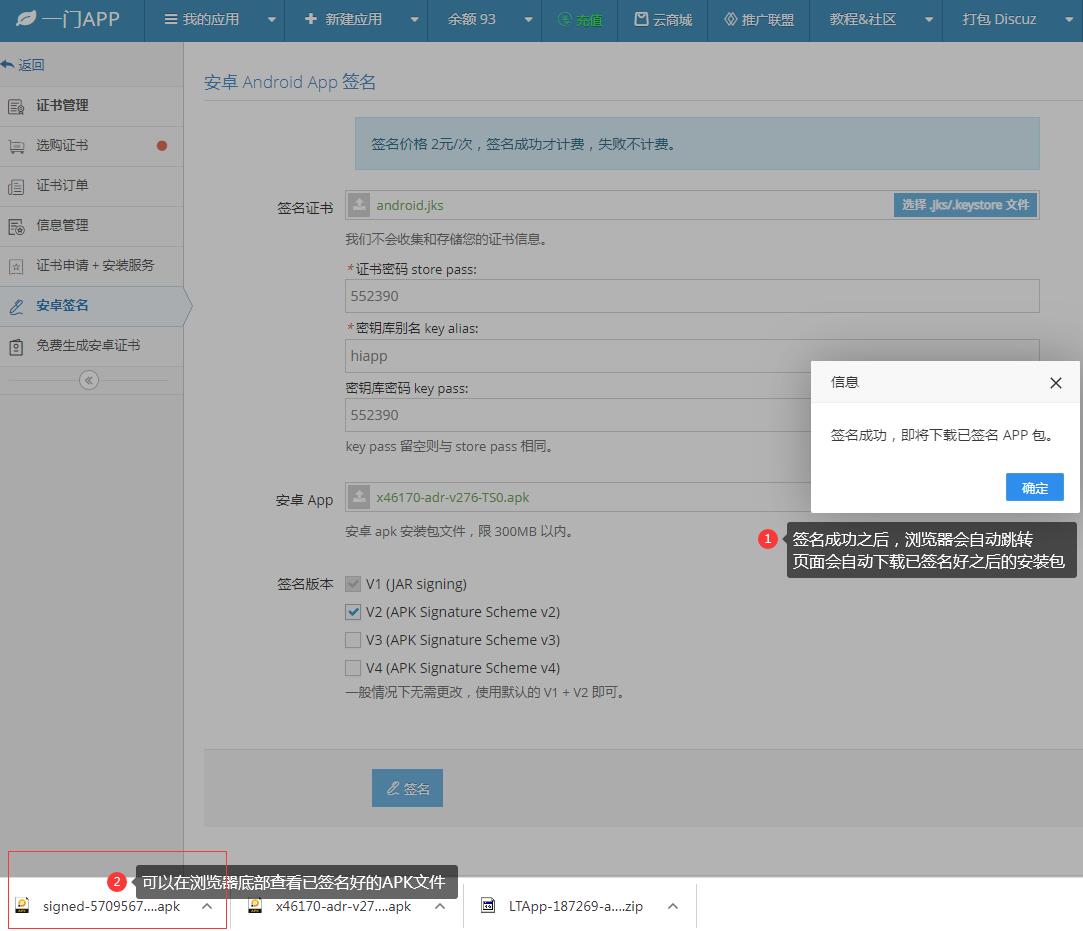
在线一键重签名APK文件