A:在Android开发中,每个应用程序包(APK)都需要使用数字签名来保证应用程序的安全性和完整性。通过签名,开发者可以证明该应用是由其私密密钥签名的,确保应用在分发和更新过程中不被篡改。Android签名的过程涉及以下步骤:1. 生成密钥库(Keystor 详情
A:在Android应用开发中,签名是非常重要的一环,它用于验证应用的合法性和完整性。每个Android应用都必须经过签名才能被安装和运行。在这篇文章中,我将介绍关于安卓APK签名证书提取工具的原理和详细步骤。首先,我们需要了解Android应用的签名机制。A 详情
A:安卓混淆是一种将源代码中的变量、方法和类名替换为随机字符或者无意义的名称的技术,目的是为了增加代码的可读性,使代码更加难以被逆向工程师阅读和理解。混淆可以有效地减少代码被反编译的风险,保护开发者的知识产权。安卓混淆的打包流程主要包括以下几个步骤:1. 配置 详情
A:APK签名是Android应用程序打包过程的最后一步,用于验证应用包的完整性和来源的数字签名。在Android开发中,签名通常用于两个目的:1. 应用程序验证:当用户从Google Play商店或其他渠道下载应用时,系统会验证应用的签名,以确保应用未被篡改 详情
A:安卓混淆是一种将源代码中的变量、方法和类名替换为随机字符或者无意义的名称的技术,目的是为了增加代码的可读性,使代码更加难以被逆向工程师阅读和理解。混淆可以有效地减少代码被反编译的风险,保护开发者的知识产权。安卓混淆的打包流程主要包括以下几个步骤:1. 配置 详情
A:APK签名是Android应用程序打包过程的最后一步,用于验证应用包的完整性和来源的数字签名。在Android开发中,签名通常用于两个目的:1. 应用程序验证:当用户从Google Play商店或其他渠道下载应用时,系统会验证应用的签名,以确保应用未被篡改 详情
注册成为一门APP开发者
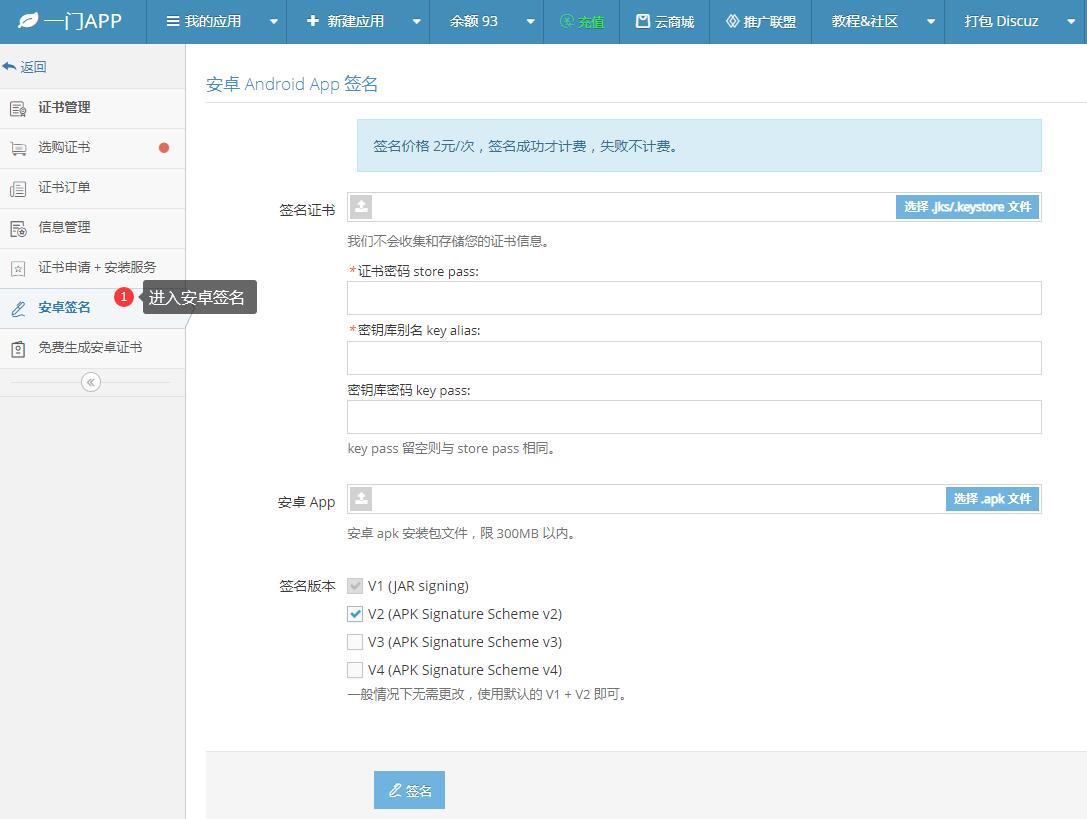
进入安卓重签名工具
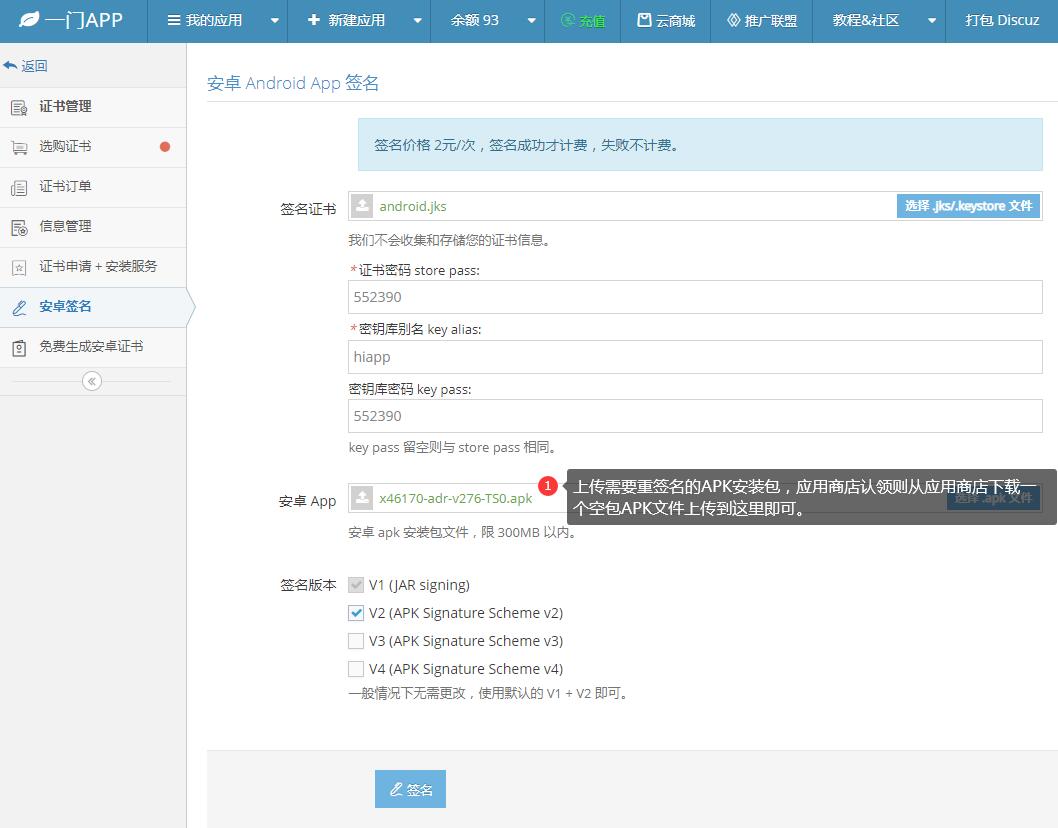
上传安卓证书、APK文件
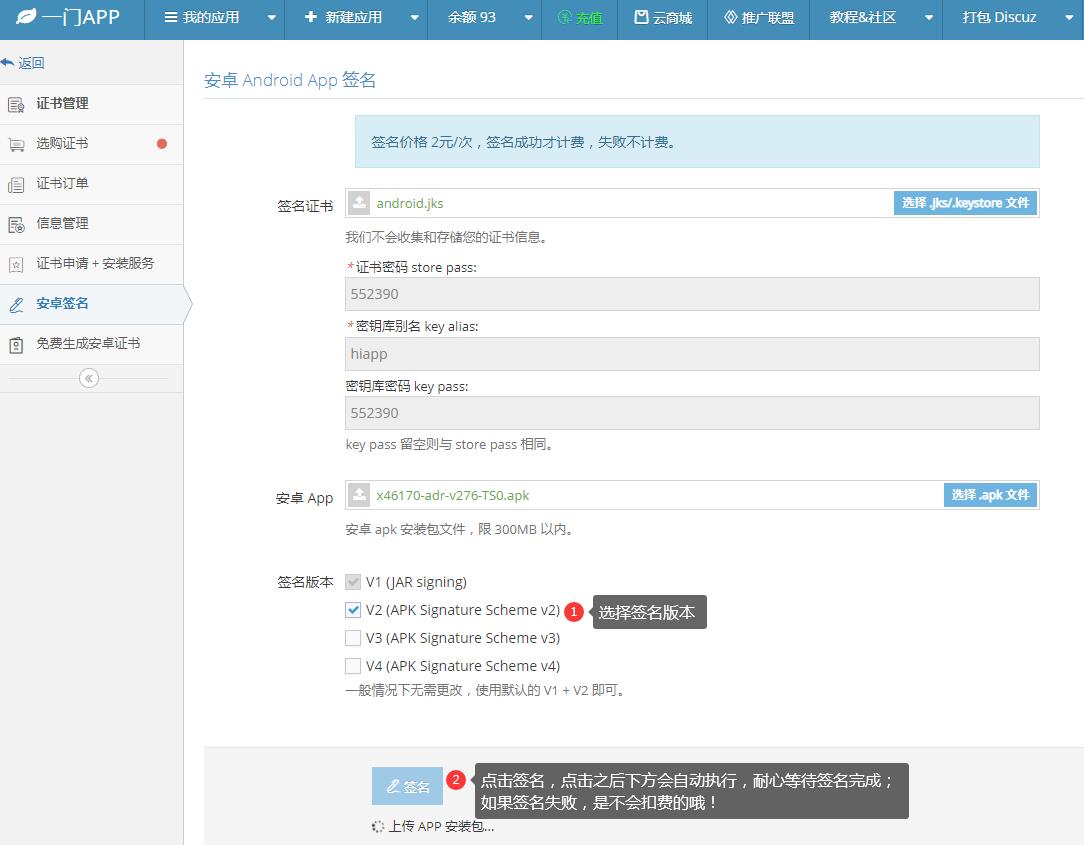
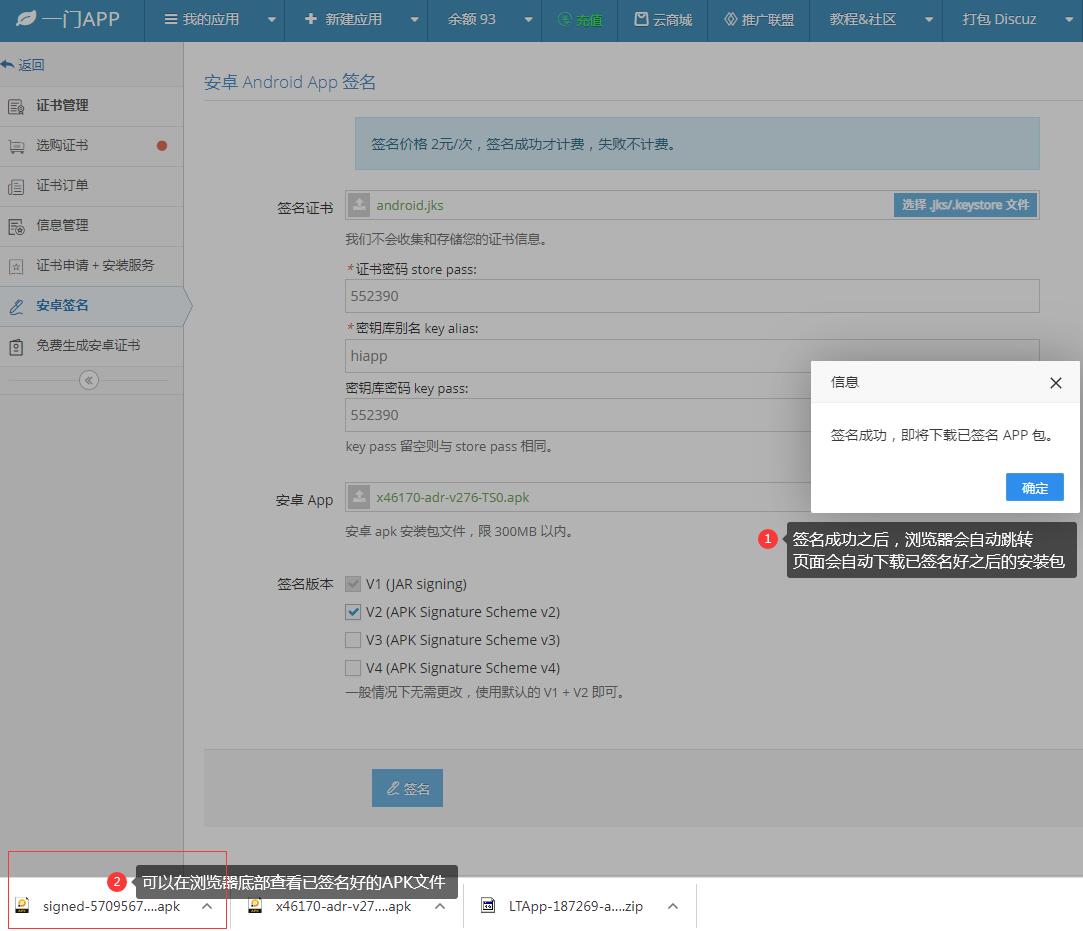
在线一键重签名APK文件