A:Android系统签名漏洞是指在应用程序安装和验证过程中存在的安全漏洞,可以被恶意软件利用来绕过系统的签名验证机制。本文将详细介绍Android系统签名漏洞的原理和相关技术细节。1. Android应用程序的签名验证机制在Android操作系统上,每个应用 详情
A:安装两个签名重复的APK的原理是利用Android系统对于同一个应用程序包名不同签名的支持。在默认情况下,Android系统是不允许安装同一个包名但签名不同的应用的,因为签名是用来验证应用的身份和完整性的。但是,我们可以通过一些技巧绕过这个限制,实现安装两 详情
A:Android系统签名漏洞是指在应用程序安装和验证过程中存在的安全漏洞,可以被恶意软件利用来绕过系统的签名验证机制。本文将详细介绍Android系统签名漏洞的原理和相关技术细节。1. Android应用程序的签名验证机制在Android操作系统上,每个应用 详情
A:安装两个签名重复的APK的原理是利用Android系统对于同一个应用程序包名不同签名的支持。在默认情况下,Android系统是不允许安装同一个包名但签名不同的应用的,因为签名是用来验证应用的身份和完整性的。但是,我们可以通过一些技巧绕过这个限制,实现安装两 详情
A:安卓应用的签名认证是一种重要的安全机制,用于验证应用的完整性和来源。在安卓系统中,每个应用都必须使用数字证书对应用进行签名,这样系统就可以验证应用是否被篡改或再发布。关闭安卓签名认证可能会导致应用的安全性问题,不推荐普通用户进行操作。本文仅供学习和研究使用 详情
A:当我们安装一个Android应用时,系统会检查应用的签名是否与之前安装的版本的签名一致。如果签名不一致,系统会阻止应用的安装并显示“签名不一致”的错误信息。这是为了防止应用被替换为恶意应用,确保用户设备的安全性。应用的签名是由开发者使用密钥对应用进行数字签 详情
注册成为一门APP开发者
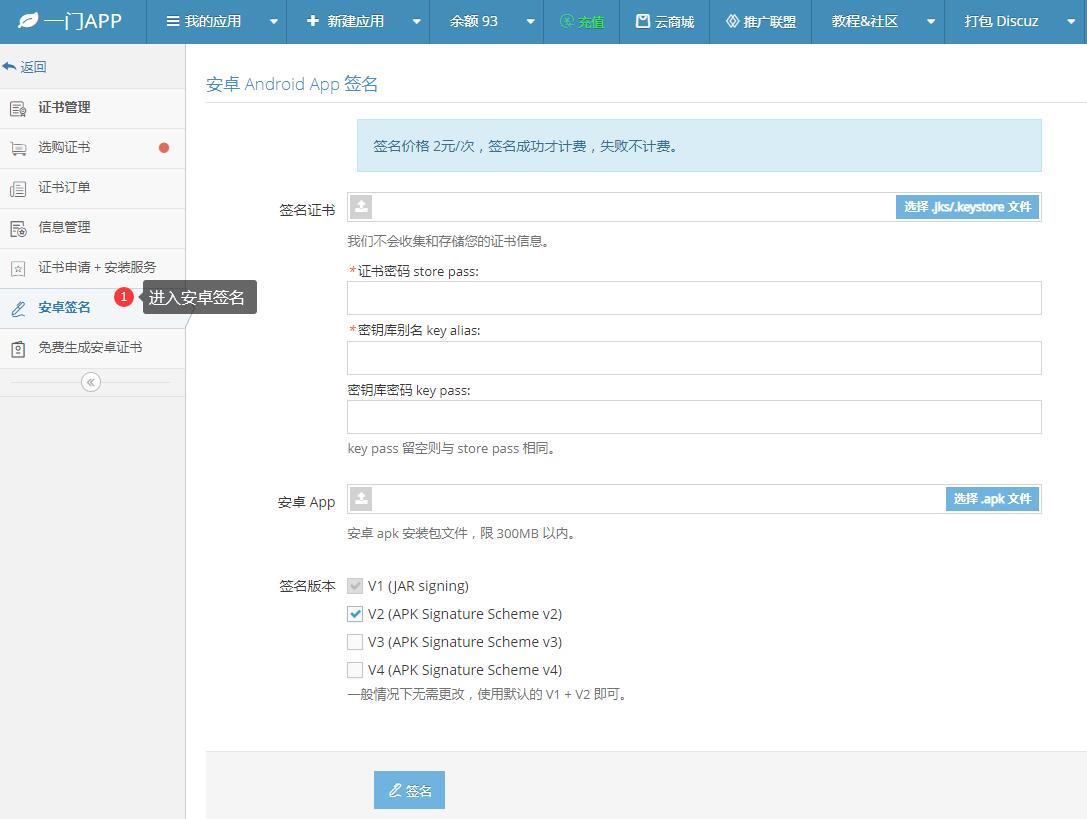
进入安卓重签名工具
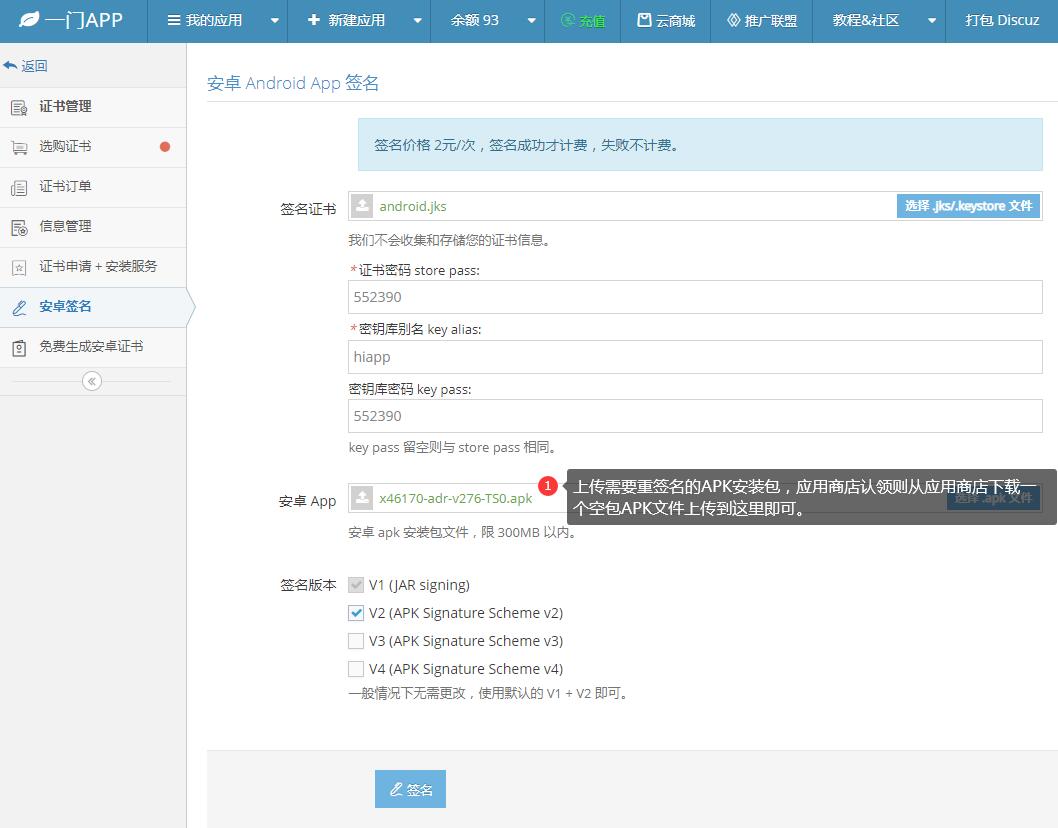
上传安卓证书、APK文件
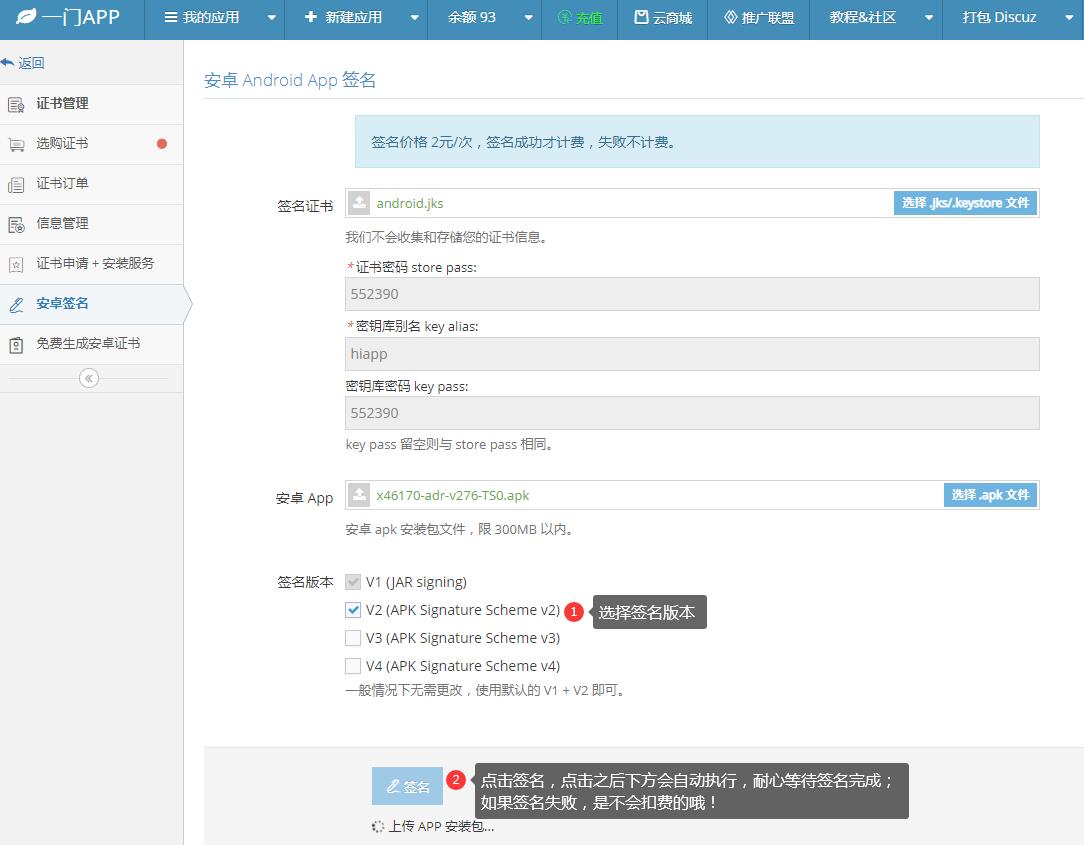
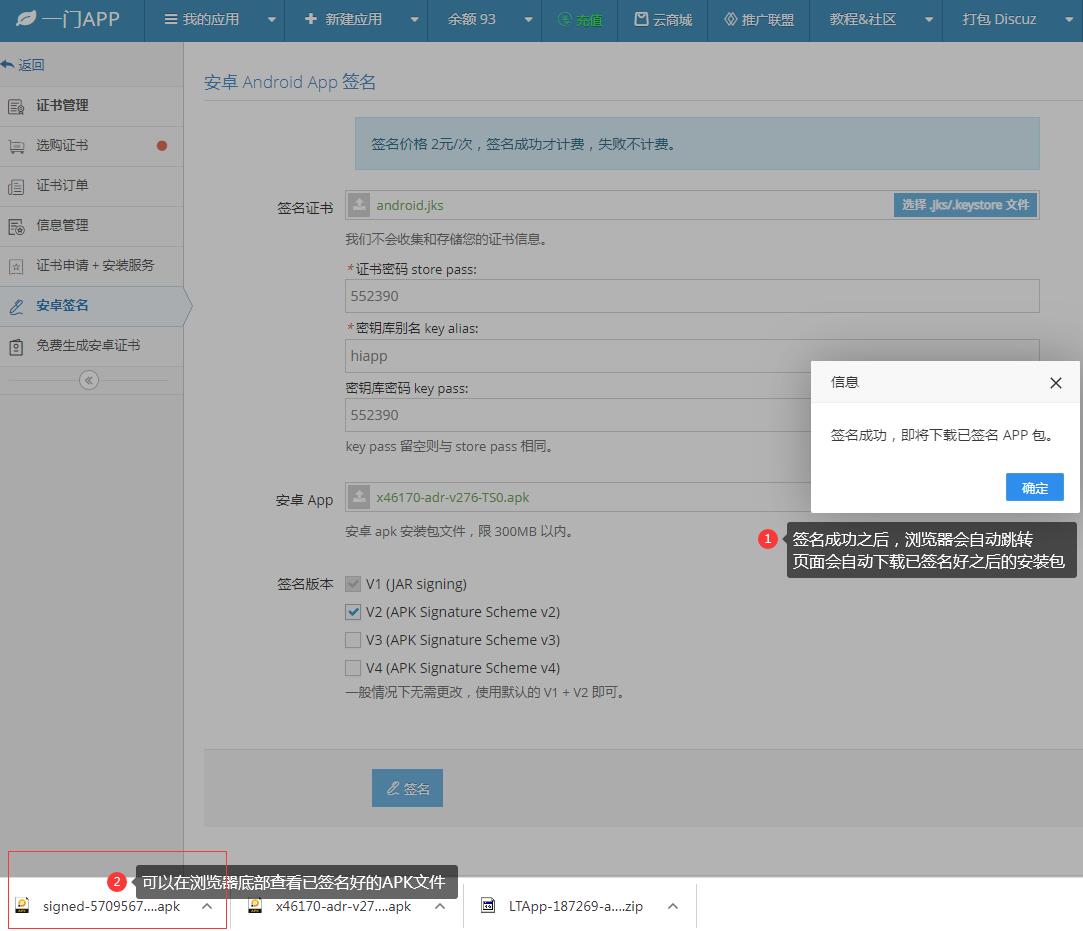
在线一键重签名APK文件