A:安卓过签名(Android Code Signing)是指在开发和发布安卓应用时,开发者使用数字证书对应用进行签名的过程。签名是一个数字指纹,用于验证应用的完整性和真实性。在安卓平台上,签名还用于应用的版本管理和发布渠道的识别。过签名的过程主要包括生成签名 详情
A:一、签名校验的原理当我们在开发安卓应用程序时,为了保证应用在发布过程中的完整性和安全性,我们会对应用进行签名处理。签名是通过生成一个签名文件,将其与应用程序进行关联,以确保应用的完整性和不可篡改性。签名校验是在应用安装或更新时进行的一项安全性检查,用于验证 详情
A:修改签名实际上是为了更换Android应用程序的数字证书。在Android应用开发过程中,签名是用来验证应用的身份和完整性的重要标识。修改签名的步骤分为以下几个步骤:1. 生成新的密钥库2. 创建证书文件3. 再次签名应用4. 更新应用的签名信息接下来,我 详情
A:安卓包签名加固是一种应用程序安全加固技术,通过在应用程序打包过程中对应用程序进行签名来增加应用的安全性。它可以防止未经授权的修改、篡改和恶意分发应用程序。签名加固的原理是基于安卓系统的数字证书认证机制。在应用程序发布前,开发者需要向数字证书颁发机构申请数字 详情
A:修改签名实际上是为了更换Android应用程序的数字证书。在Android应用开发过程中,签名是用来验证应用的身份和完整性的重要标识。修改签名的步骤分为以下几个步骤:1. 生成新的密钥库2. 创建证书文件3. 再次签名应用4. 更新应用的签名信息接下来,我 详情
A:安卓包签名加固是一种应用程序安全加固技术,通过在应用程序打包过程中对应用程序进行签名来增加应用的安全性。它可以防止未经授权的修改、篡改和恶意分发应用程序。签名加固的原理是基于安卓系统的数字证书认证机制。在应用程序发布前,开发者需要向数字证书颁发机构申请数字 详情
注册成为一门APP开发者
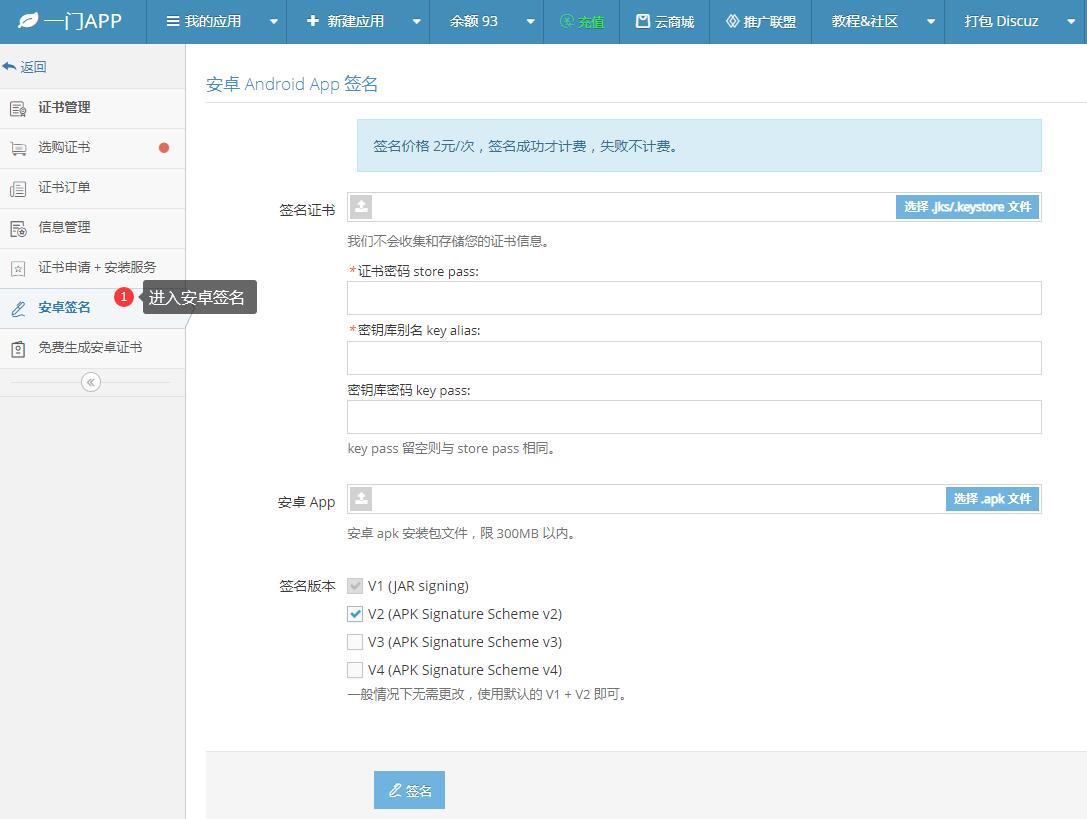
进入安卓重签名工具
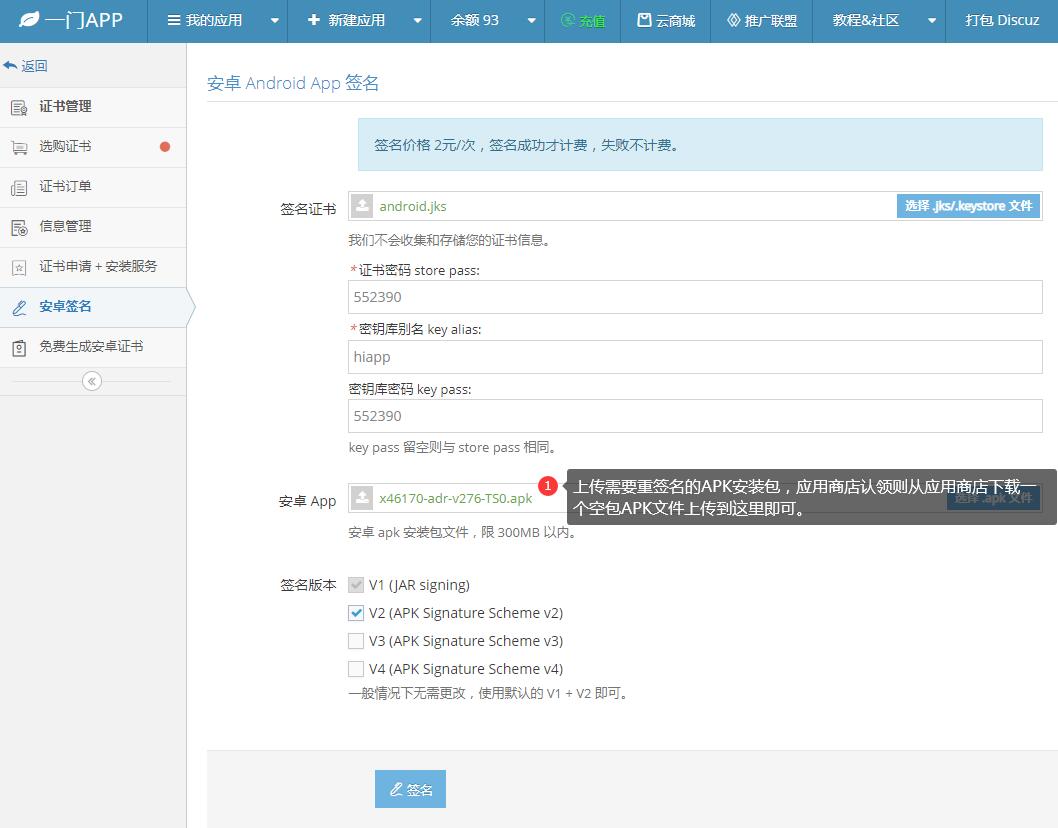
上传安卓证书、APK文件
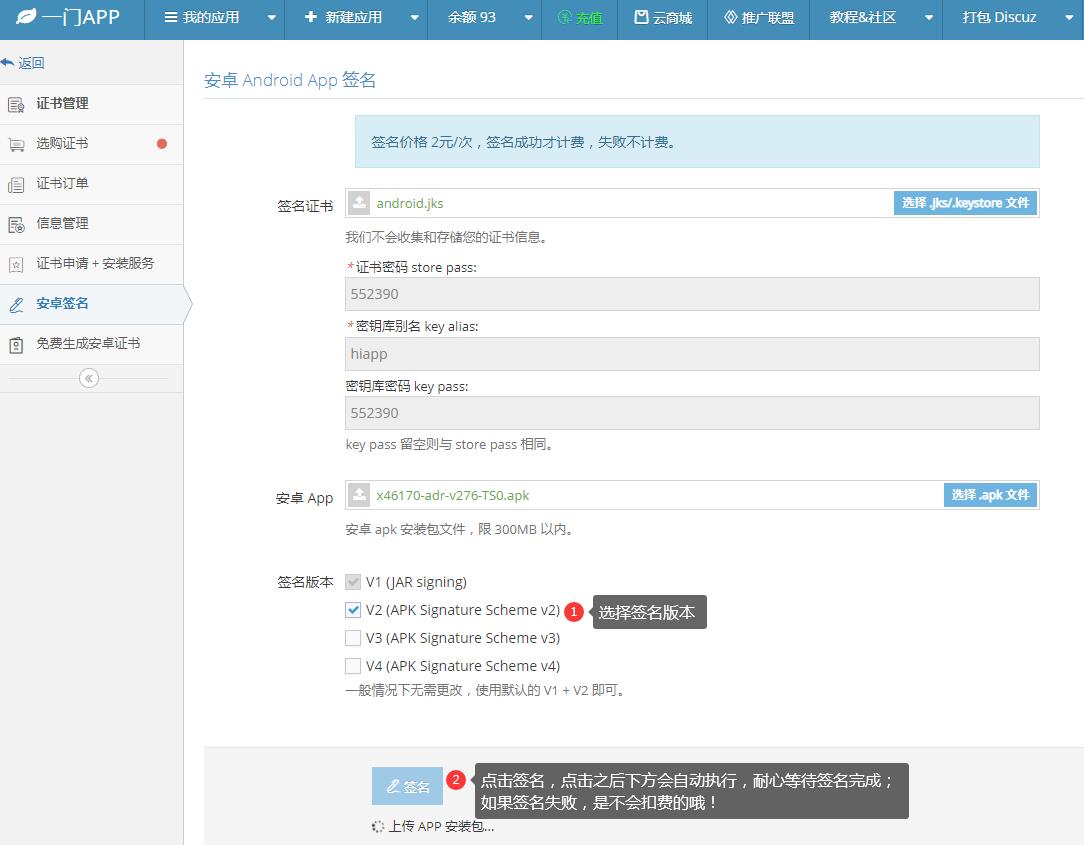
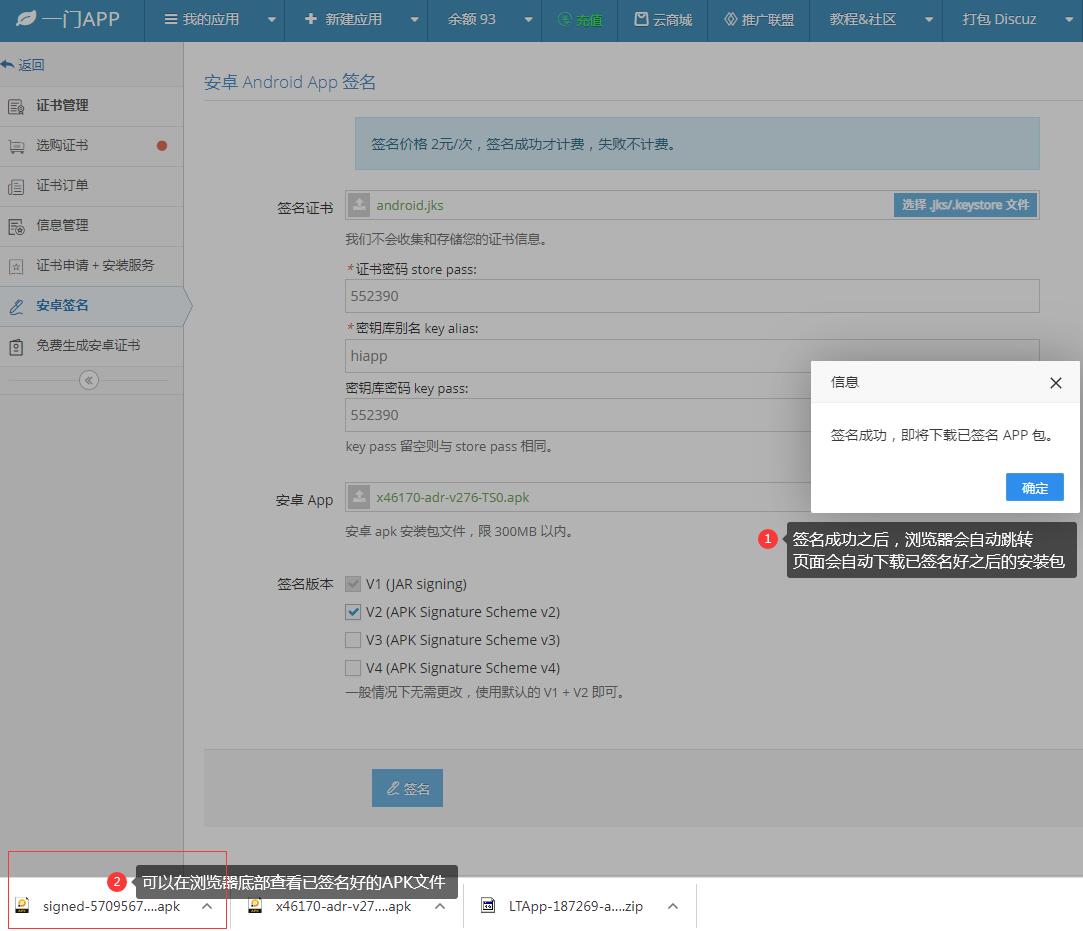
在线一键重签名APK文件