A:apk文件签名是Android应用程序的重要部分,用于保证应用程序的完整性和身份验证。签名是通过私钥和证书来创建的,可以防止应用程序被篡改或恶意注入。下面是apk改签名的详细步骤:步骤1:生成私钥和证书首先,我们需要生成一对公私钥用于签名apk文件。生成私 详情
A:在 Android 开发中,每个Apk文件都有一个数字签名,用于验证apk文件的完整性和来源。签名通常用于确保应用在下载过程中不被篡改,并且只能由特定的开发者或组织进行发布。然而,在某些情况下,我们可能需要去除Apk文件的签名,例如为了对应用进行反编译或重 详情
A:安卓包签名加固是一种应用程序安全加固技术,通过在应用程序打包过程中对应用程序进行签名来增加应用的安全性。它可以防止未经授权的修改、篡改和恶意分发应用程序。签名加固的原理是基于安卓系统的数字证书认证机制。在应用程序发布前,开发者需要向数字证书颁发机构申请数字 详情
A:SHA-256(Secure Hash Algorithm 256-bit)是当前最常用的散列函数之一,用于确保数据的完整性和安全性。在Android开发中,对APK(Android Package)进行SHA-256签名是一种常见的做法,以确保APK文件 详情
A:安卓包签名加固是一种应用程序安全加固技术,通过在应用程序打包过程中对应用程序进行签名来增加应用的安全性。它可以防止未经授权的修改、篡改和恶意分发应用程序。签名加固的原理是基于安卓系统的数字证书认证机制。在应用程序发布前,开发者需要向数字证书颁发机构申请数字 详情
A:SHA-256(Secure Hash Algorithm 256-bit)是当前最常用的散列函数之一,用于确保数据的完整性和安全性。在Android开发中,对APK(Android Package)进行SHA-256签名是一种常见的做法,以确保APK文件 详情
注册成为一门APP开发者
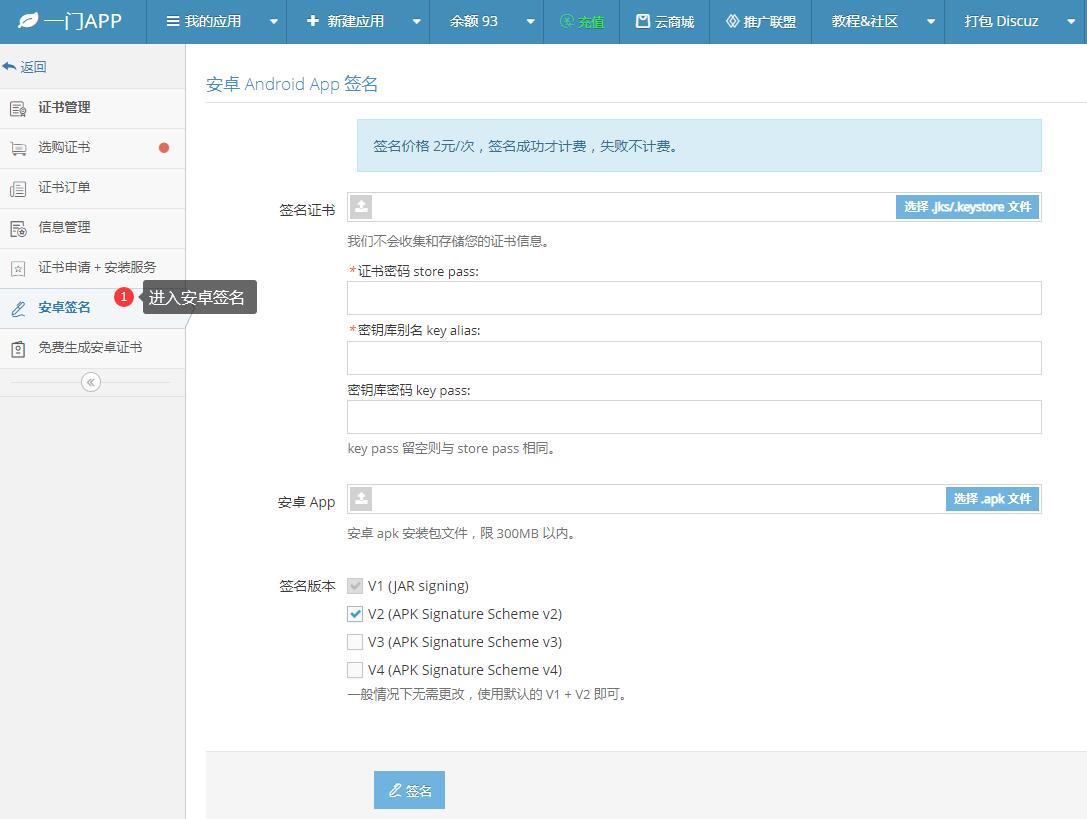
进入安卓重签名工具
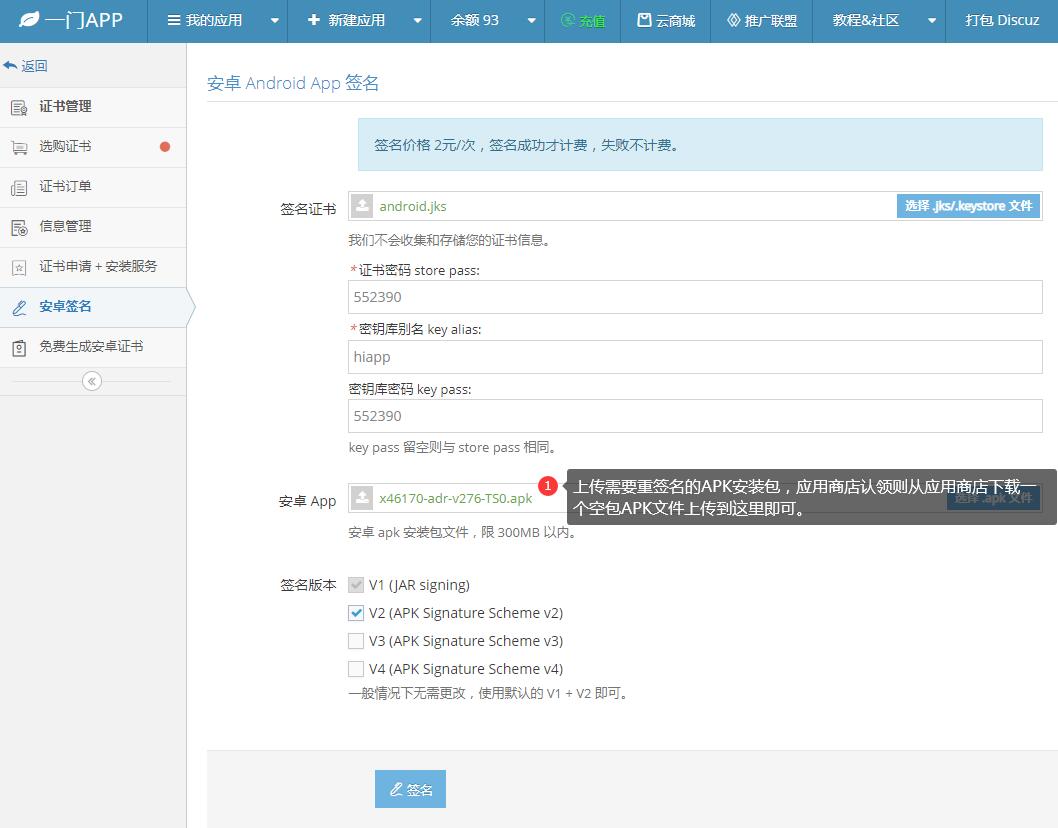
上传安卓证书、APK文件
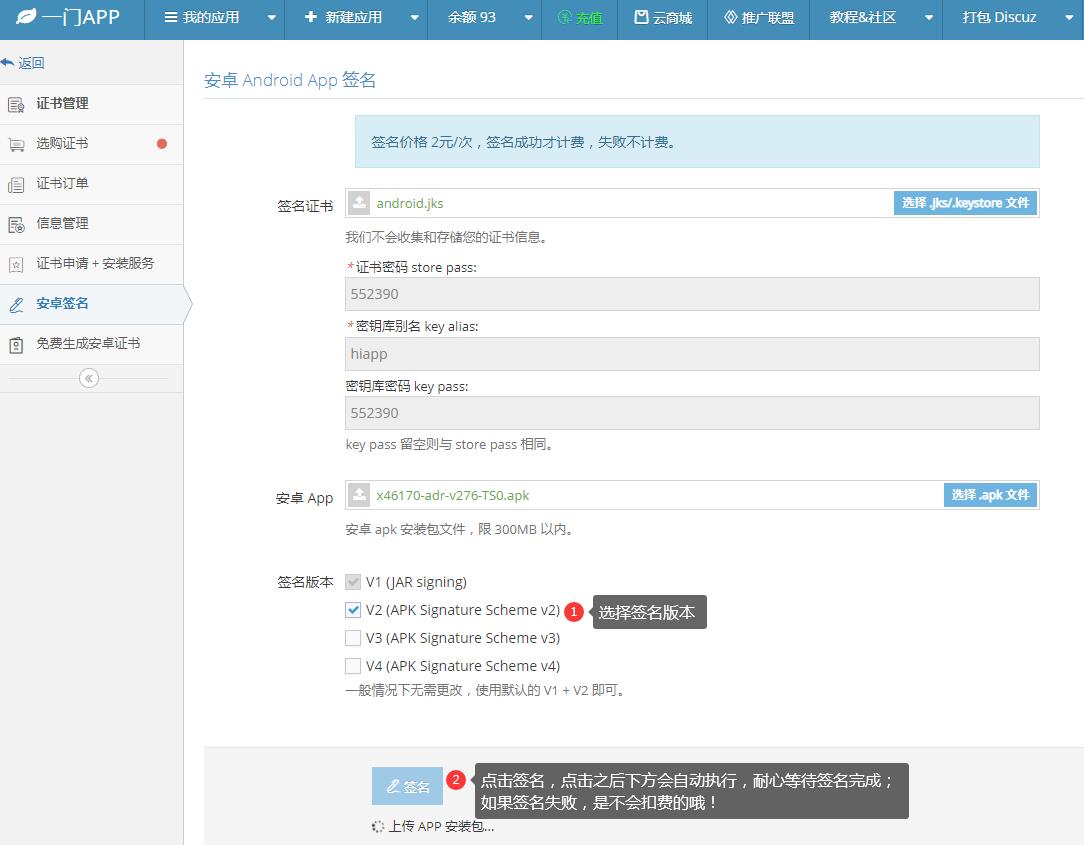
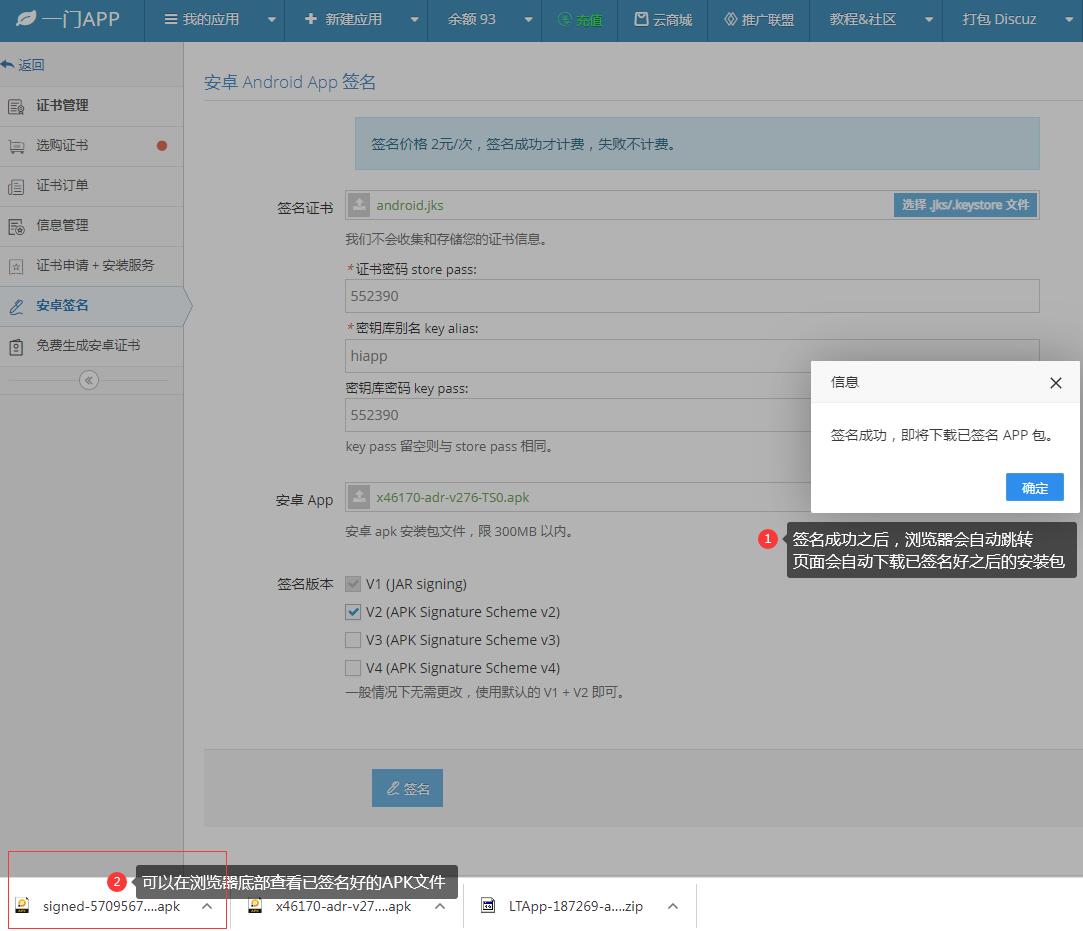
在线一键重签名APK文件