A:安卓克隆签名是指通过某种方式修改应用程序的数字签名,以使得应用程序看起来像是由另一个开发者签名的。这种技术有时被黑客用于恶意目的,例如伪装成合法的应用程序以欺骗用户或绕过应用程序的安全措施。然而,它也可以用于一些合法的用途,例如在测试环境中使用自签名证书。 详情
A:Android应用程序的签名是一种确保应用来源可信的安全机制。当开发者在发布应用之前对其进行签名后,用户可以根据签名来验证应用的真实性。本文将介绍Android签名的原理和详细步骤。1. 签名原理:在Android系统中,应用程序的签名是基于非对称加密算法 详情
A:安卓软件签名是指在安卓应用程序APK文件中添加数字签名信息的过程。这个过程可以确保应用程序的完整性和可信性,防止被篡改或恶意注入病毒等危险行为。在安卓系统中,只有经过签名的应用程序才能被设备正常安装和运行。安卓应用程序的签名基于公钥加密和非对称加密技术。当 详情
A:当我们在安装一个APK文件时,系统会检查该文件的签名,以确保该文件来自一个可靠的开发者,并保证文件的完整性和安全性。如果 APK 文件的签名与之前的签名不一致,系统会认为该文件可能被篡改或来自一个不可信任的来源,因此会拒绝安装。APK 签名是通过将文件进行 详情
A:安卓软件签名是指在安卓应用程序APK文件中添加数字签名信息的过程。这个过程可以确保应用程序的完整性和可信性,防止被篡改或恶意注入病毒等危险行为。在安卓系统中,只有经过签名的应用程序才能被设备正常安装和运行。安卓应用程序的签名基于公钥加密和非对称加密技术。当 详情
A:当我们在安装一个APK文件时,系统会检查该文件的签名,以确保该文件来自一个可靠的开发者,并保证文件的完整性和安全性。如果 APK 文件的签名与之前的签名不一致,系统会认为该文件可能被篡改或来自一个不可信任的来源,因此会拒绝安装。APK 签名是通过将文件进行 详情
注册成为一门APP开发者
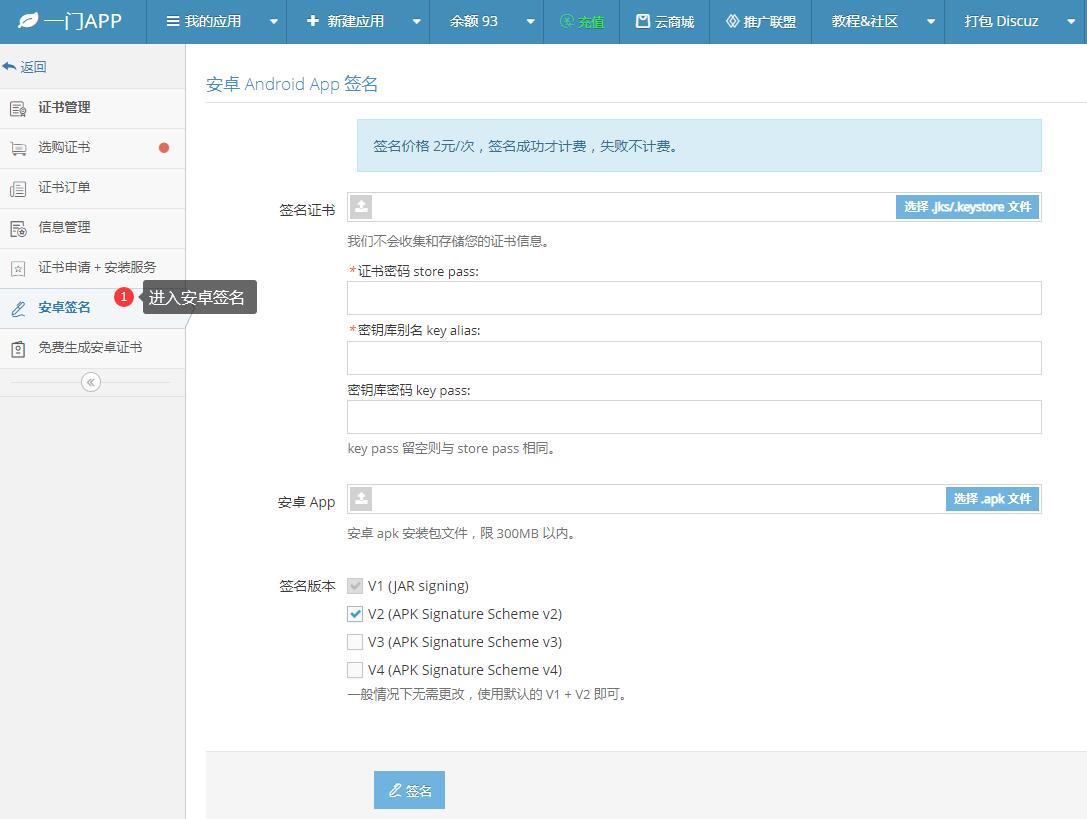
进入安卓重签名工具
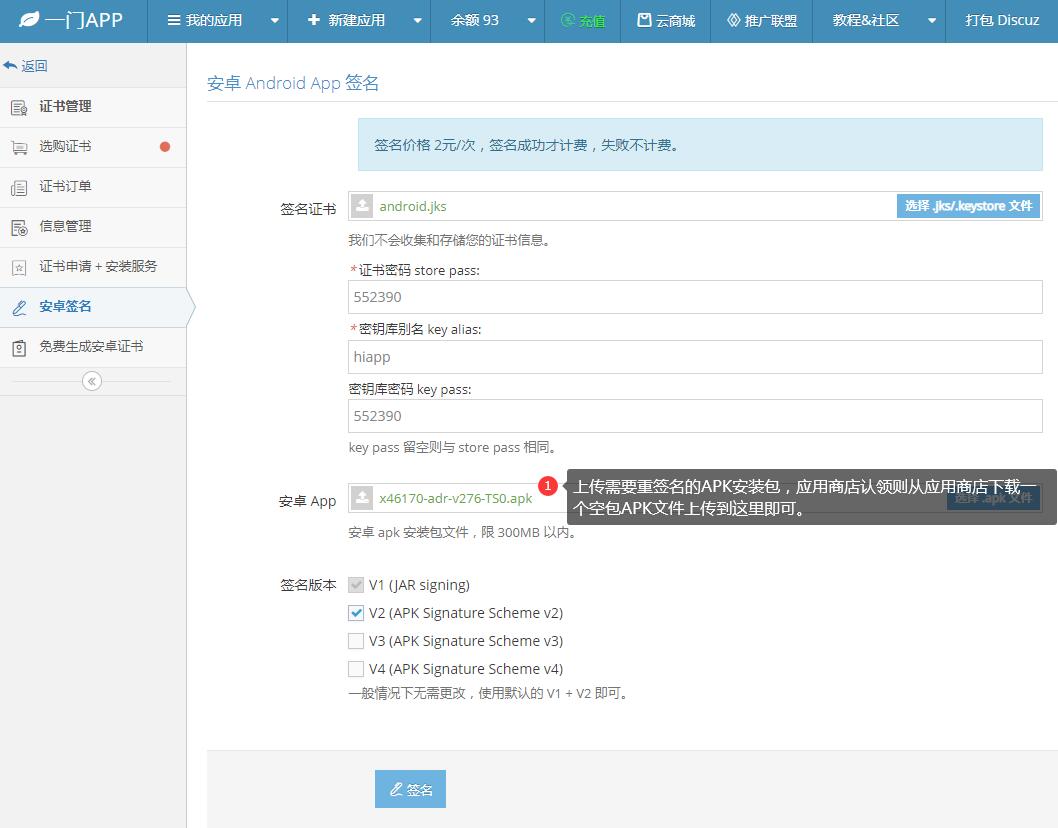
上传安卓证书、APK文件
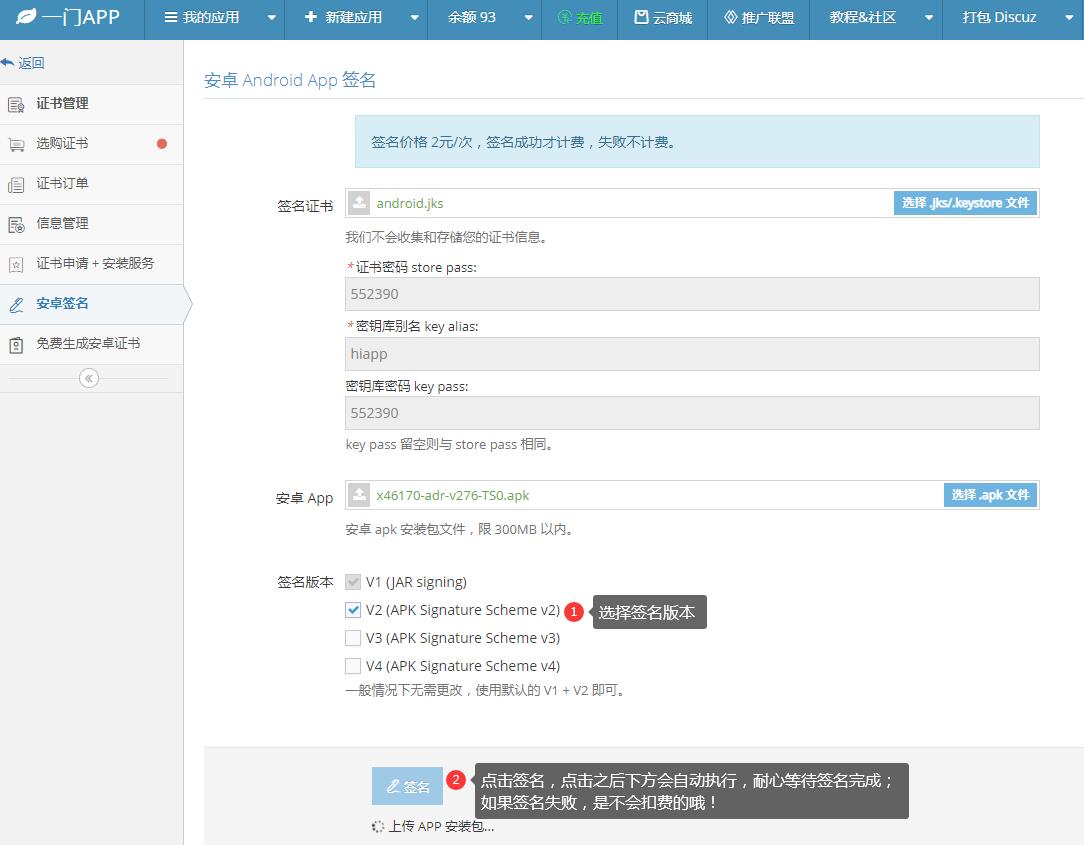
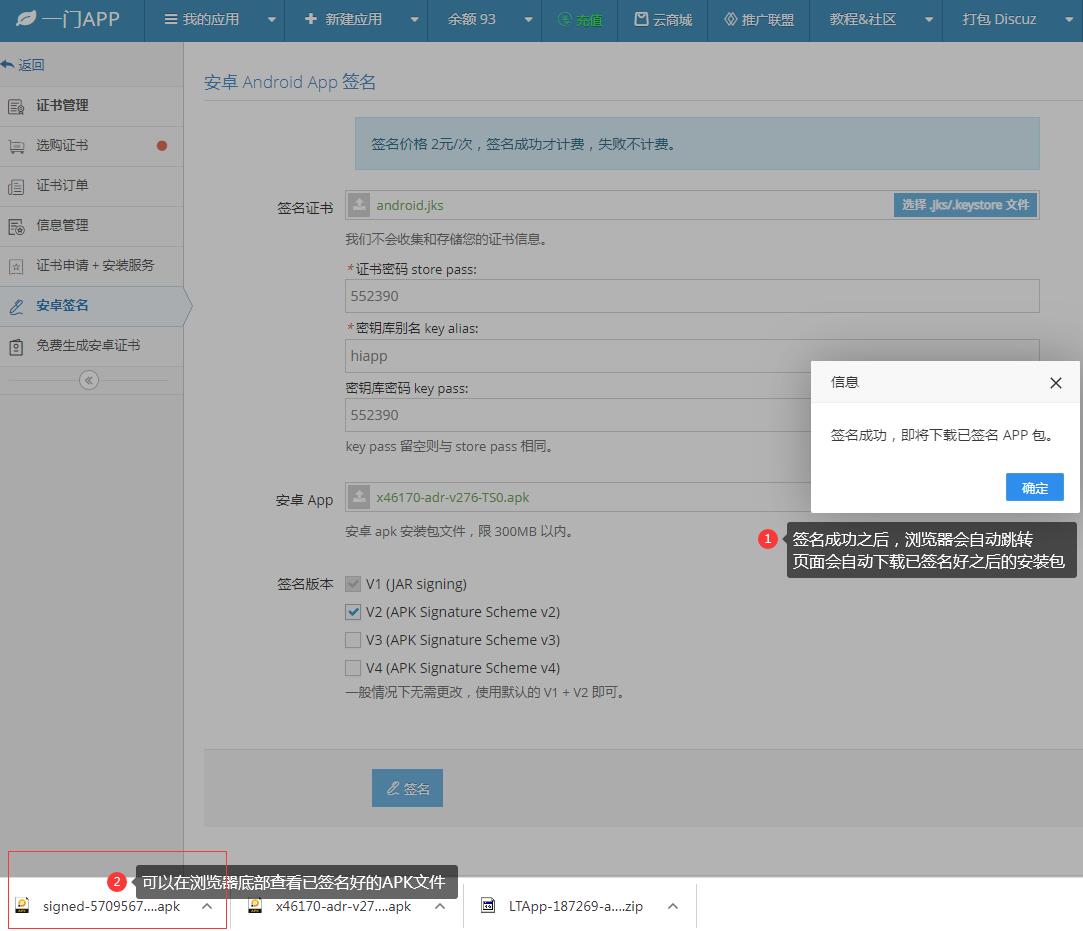
在线一键重签名APK文件