A:Android系统使用包签名验证是为了确保应用程序的安全性。当应用程序被打包成APK文件后,系统会对APK文件中的签名信息进行验证,如果签名信息不匹配,则会拒绝安装或运行该应用程序。包签名验证的主要目的是防止应用程序被非法篡改或篡改后再发布。以下是解决安卓 详情
A:Android签名机制是用于验证应用程序的完整性和身份的重要机制之一。在Android开发中,每个应用程序都需要进行数字签名,以确保其来源可靠,并防止篡改。Android签名机制的原理如下:1. 证书生成:首先,开发者需要在本地生成一个用于签名应用程序的证 详情
A:在Android应用程序开发中,签名是一个重要的步骤,用于保证应用的安全性和完整性。一个经过签名的安装包能够防止应用被篡改,并且能够验证应用的来源。但是,签名安装包的过程对于一些初学者来说可能有些困惑。在本文中,我将详细介绍Android签名安装包的原理和 详情
A:在安卓开发中,APK改签名是一项常见的操作,它主要用于修改APK文件的数字签名信息。一般来说,APK文件在经过签名之后,会生成一个数字签名文件(.RSA或.DSA),用于验证APK文件的完整性和真实性。改变APK文件的签名信息可能会对其完整性和可信度产生负 详情
A:在Android应用程序开发中,签名是一个重要的步骤,用于保证应用的安全性和完整性。一个经过签名的安装包能够防止应用被篡改,并且能够验证应用的来源。但是,签名安装包的过程对于一些初学者来说可能有些困惑。在本文中,我将详细介绍Android签名安装包的原理和 详情
A:在安卓开发中,APK改签名是一项常见的操作,它主要用于修改APK文件的数字签名信息。一般来说,APK文件在经过签名之后,会生成一个数字签名文件(.RSA或.DSA),用于验证APK文件的完整性和真实性。改变APK文件的签名信息可能会对其完整性和可信度产生负 详情
注册成为一门APP开发者
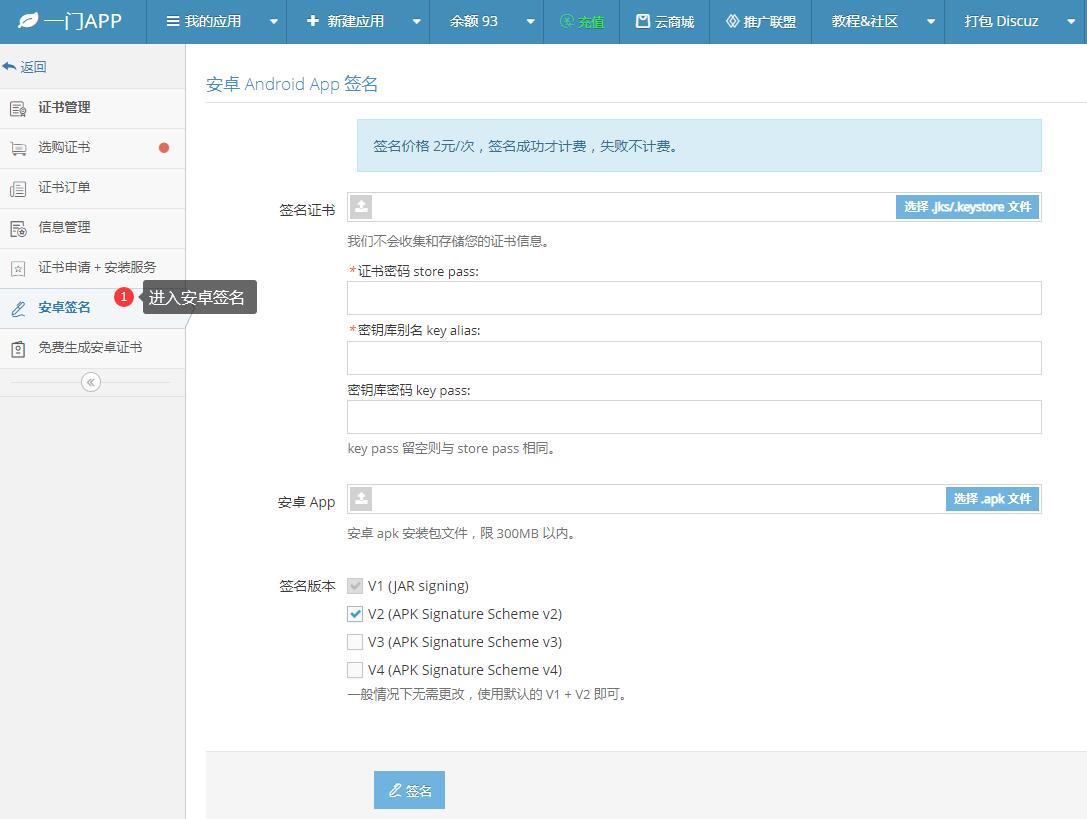
进入安卓重签名工具
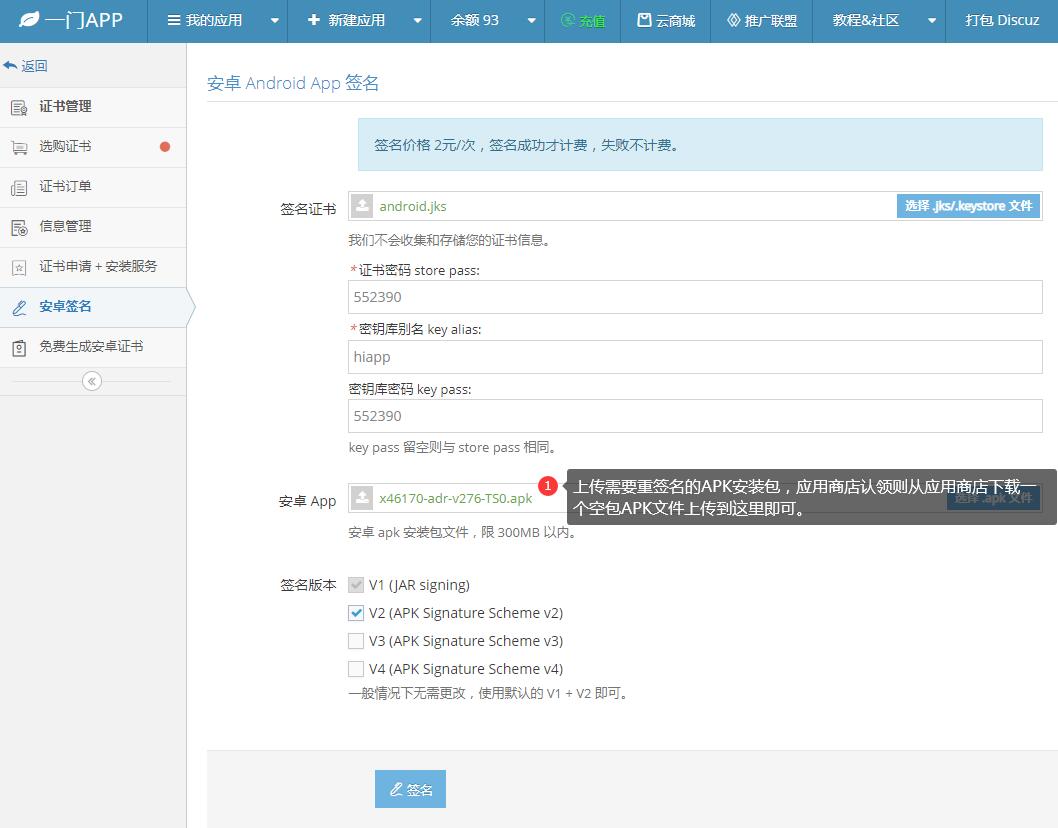
上传安卓证书、APK文件
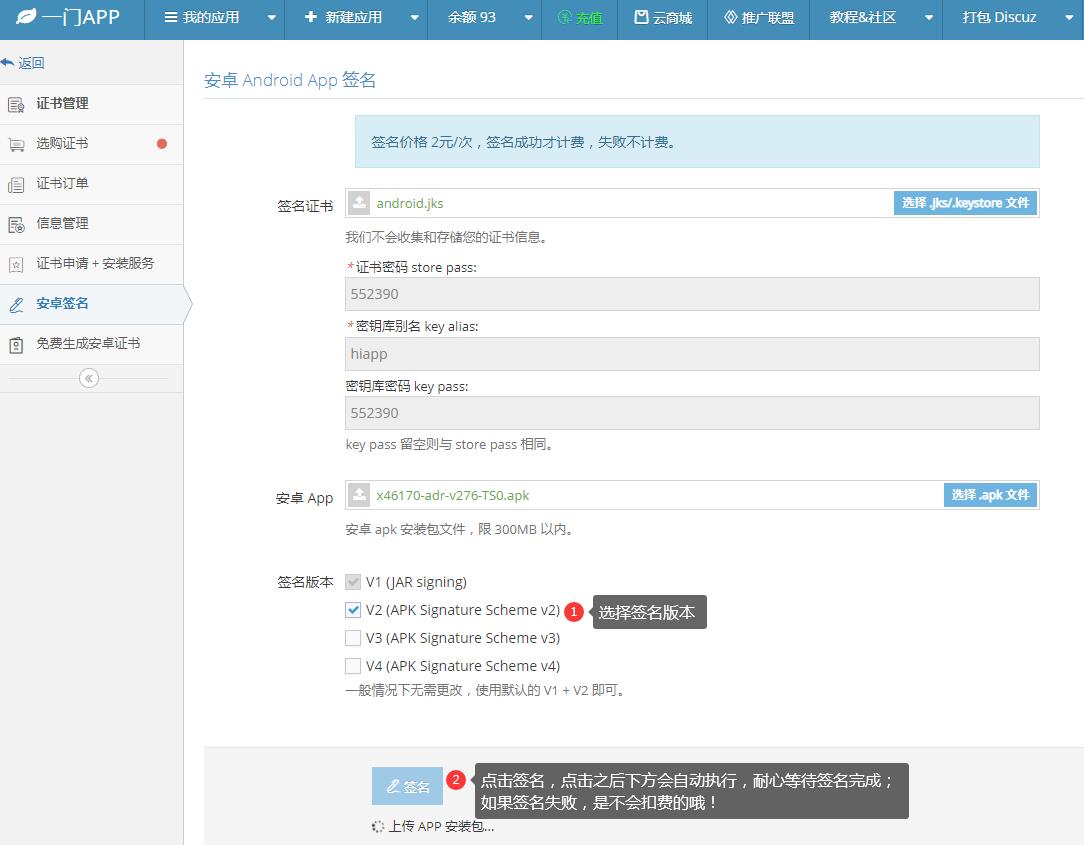
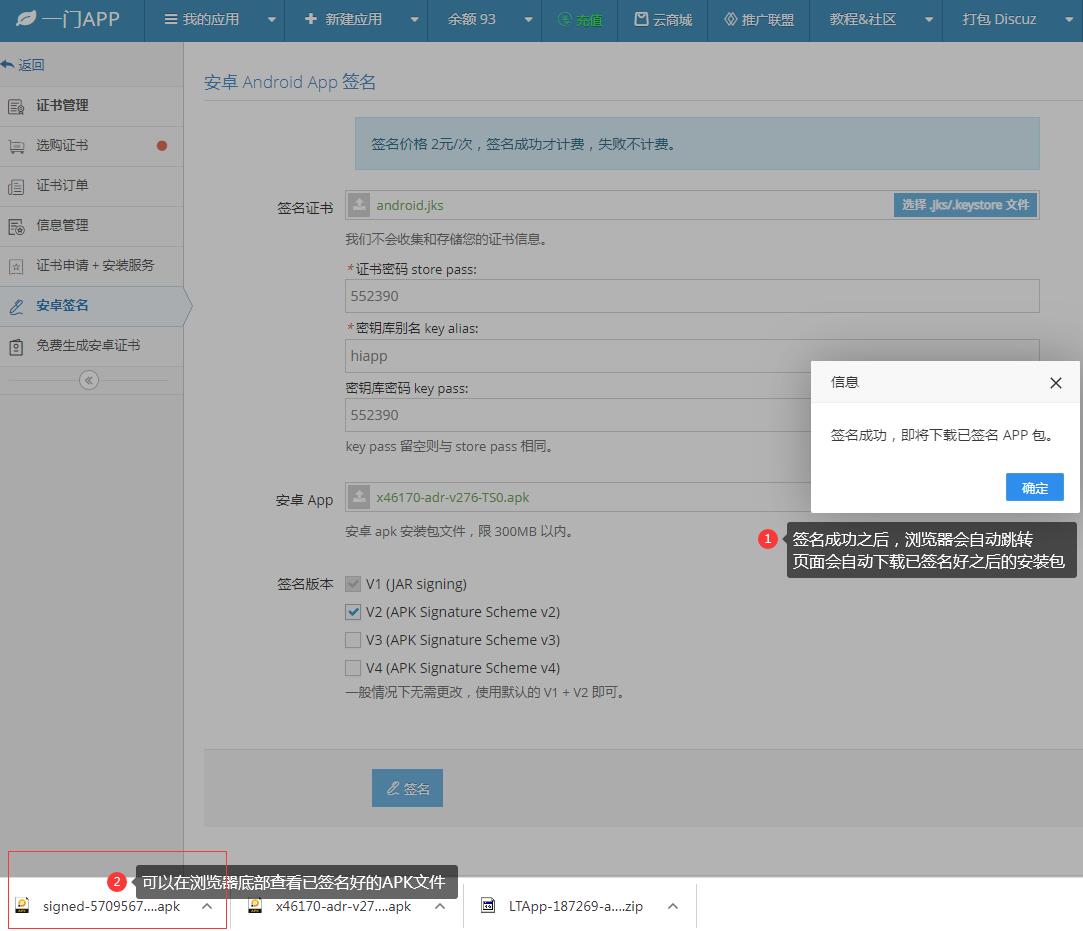
在线一键重签名APK文件