A:安卓应用签名是为了保证应用的完整性和安全性,每个发布到Google Play Store的应用都必须经过签名。签名过程将应用的唯一标识(例如包名)与开发者的数字证书相结合,以确保应用在安装和更新过程中不被篡改或恶意替换。以下是配置自动签名的步骤和原理:1. 详情
A:Android应用程序的签名是一种保证应用的来源可靠性和完整性的重要方式。通过签名,可以验证应用的作者和整个应用是否被篡改。同时,签名也用于应用的权限分配和应用之间的安全通信。Android应用的签名是基于非对称加密算法实现的,其中最常用的算法是RSA算法 详情
A:安卓应用签名是为了保证应用的完整性和安全性,每个发布到Google Play Store的应用都必须经过签名。签名过程将应用的唯一标识(例如包名)与开发者的数字证书相结合,以确保应用在安装和更新过程中不被篡改或恶意替换。以下是配置自动签名的步骤和原理:1. 详情
A:Android应用程序的签名是一种保证应用的来源可靠性和完整性的重要方式。通过签名,可以验证应用的作者和整个应用是否被篡改。同时,签名也用于应用的权限分配和应用之间的安全通信。Android应用的签名是基于非对称加密算法实现的,其中最常用的算法是RSA算法 详情
A:安卓系统签名是一种用于证明应用程序或软件包的有效性和完整性的数字签名机制。它是安卓系统中的一项重要安全措施,用于防止恶意软件和篡改软件的发生。安卓系统签名的原理是将应用程序的数字证书与它的包名进行关联,并通过对应用程序进行哈希操作来生成一个特定的签名字符串 详情
A:安卓应用程序的打包签名机制是保证应用程序的完整性和安全性的重要步骤。打包签名机制通过在应用程序打包过程中添加数字签名,确保应用程序在发布和分发过程中不被篡改或恶意注入恶意代码。打包签名机制的原理是使用非对称加密算法,通过为应用程序生成一对密钥,分别为私钥和 详情
注册成为一门APP开发者
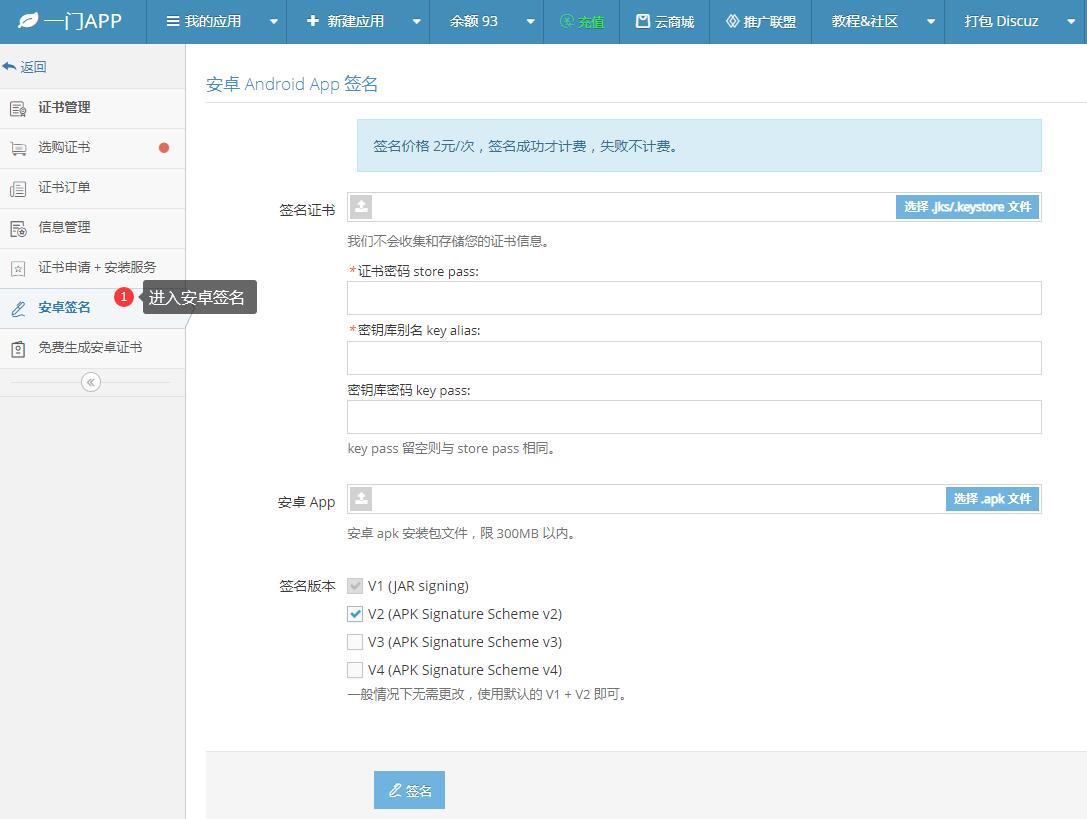
进入安卓重签名工具
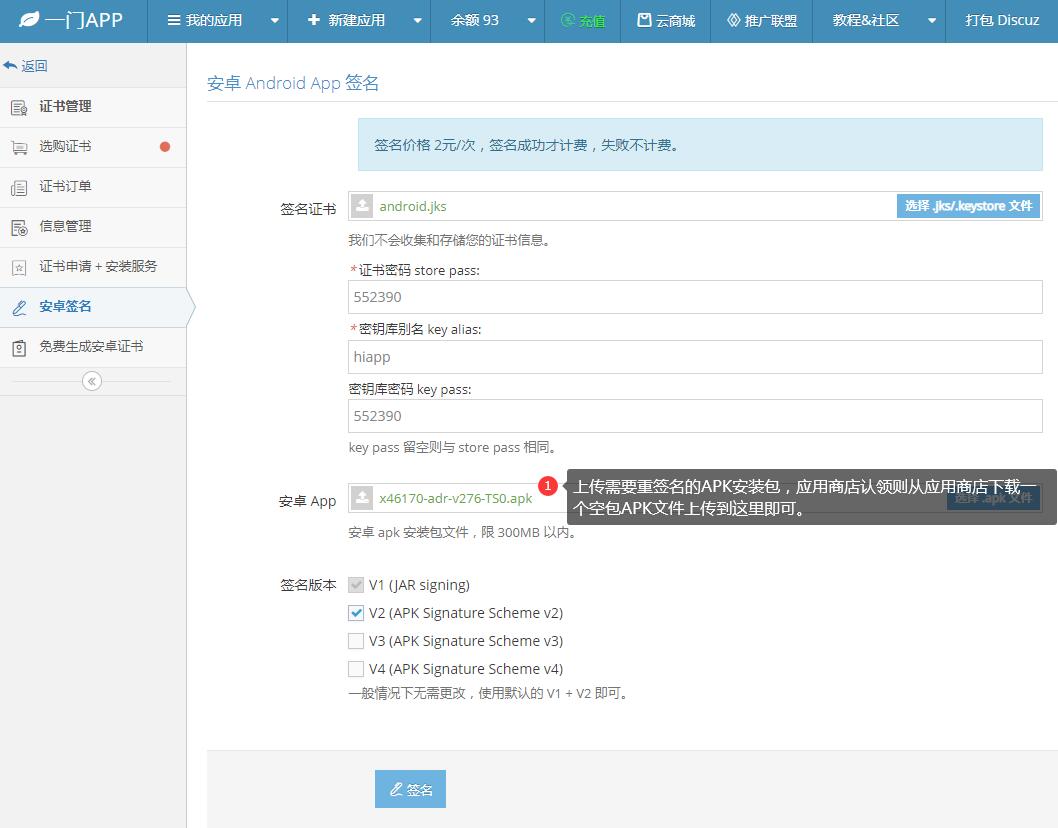
上传安卓证书、APK文件
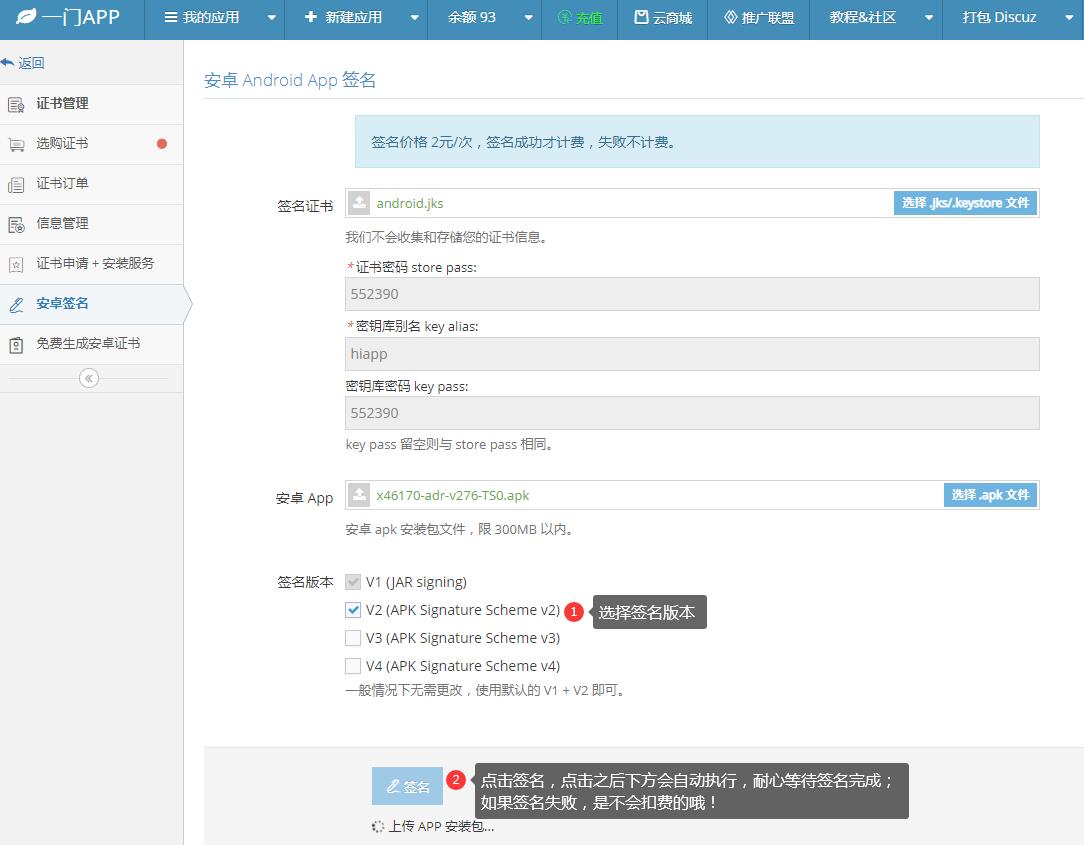
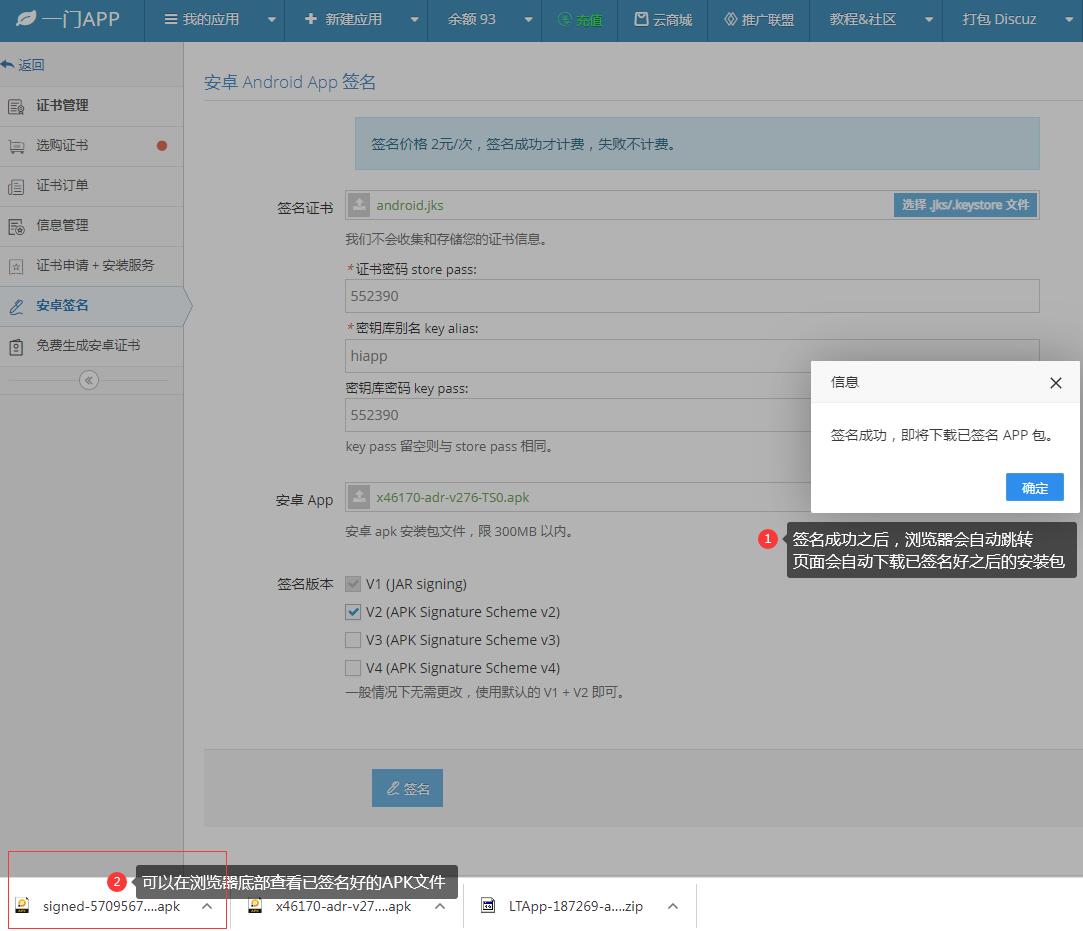
在线一键重签名APK文件