A:绕过APK签名检测是指在Android设备上运行一个已被签名的APK文件,而不检查该APK文件的数字签名是否有效的过程。通常情况下,APK签名是用来确保APK文件的完整性和真实性的。在正常情况下,当一个APK文件被创建时,开发者会使用私钥对其进行数字签名。 详情
A:重签名是指在原始的APK文件上进行修改,并重新生成一个新的APK文件,新的APK文件具有与原始APK文件相同的包名和签名证书信息,但可能包含了被修改过的代码或资源文件。在Google Play中,每个APK文件都必须具有唯一的包名,并且必须使用有效的数字签 详情
A:绕过APK签名检测是指在Android设备上运行一个已被签名的APK文件,而不检查该APK文件的数字签名是否有效的过程。通常情况下,APK签名是用来确保APK文件的完整性和真实性的。在正常情况下,当一个APK文件被创建时,开发者会使用私钥对其进行数字签名。 详情
A:重签名是指在原始的APK文件上进行修改,并重新生成一个新的APK文件,新的APK文件具有与原始APK文件相同的包名和签名证书信息,但可能包含了被修改过的代码或资源文件。在Google Play中,每个APK文件都必须具有唯一的包名,并且必须使用有效的数字签 详情
A:绕过APK签名检测是指在Android设备上运行一个已被签名的APK文件,而不检查该APK文件的数字签名是否有效的过程。通常情况下,APK签名是用来确保APK文件的完整性和真实性的。在正常情况下,当一个APK文件被创建时,开发者会使用私钥对其进行数字签名。 详情
A:重签名是指在原始的APK文件上进行修改,并重新生成一个新的APK文件,新的APK文件具有与原始APK文件相同的包名和签名证书信息,但可能包含了被修改过的代码或资源文件。在Google Play中,每个APK文件都必须具有唯一的包名,并且必须使用有效的数字签 详情
注册成为一门APP开发者
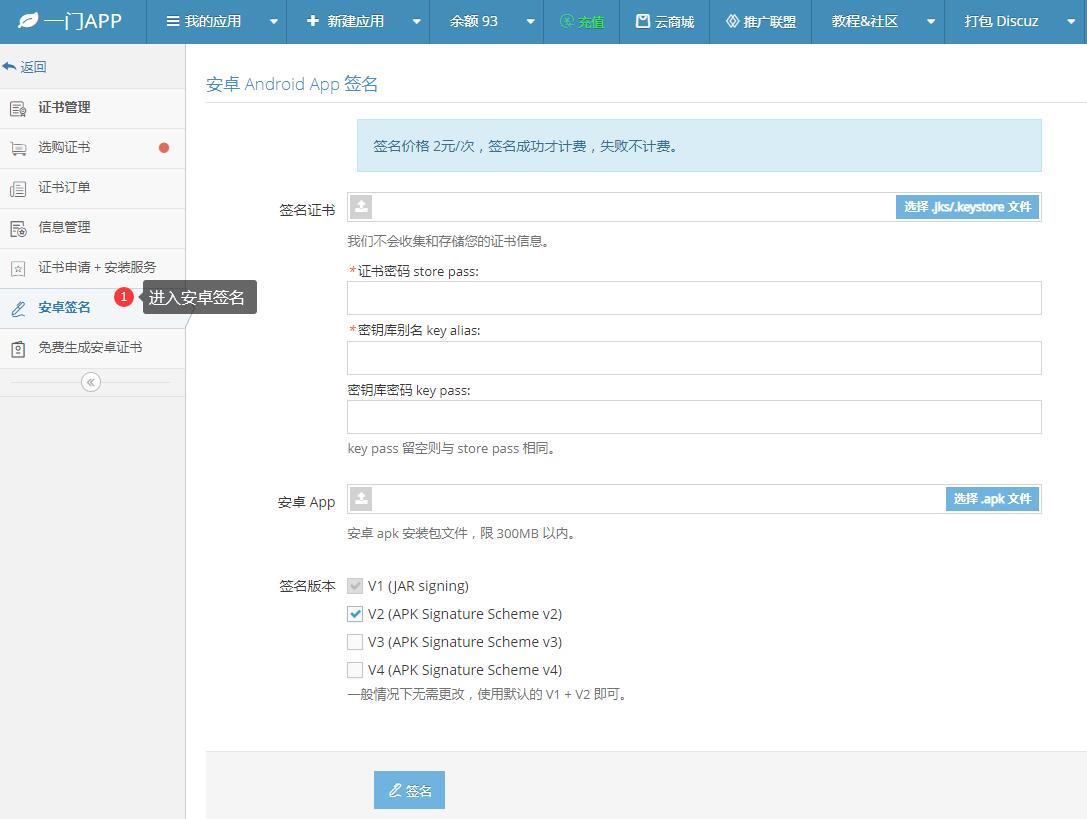
进入安卓重签名工具
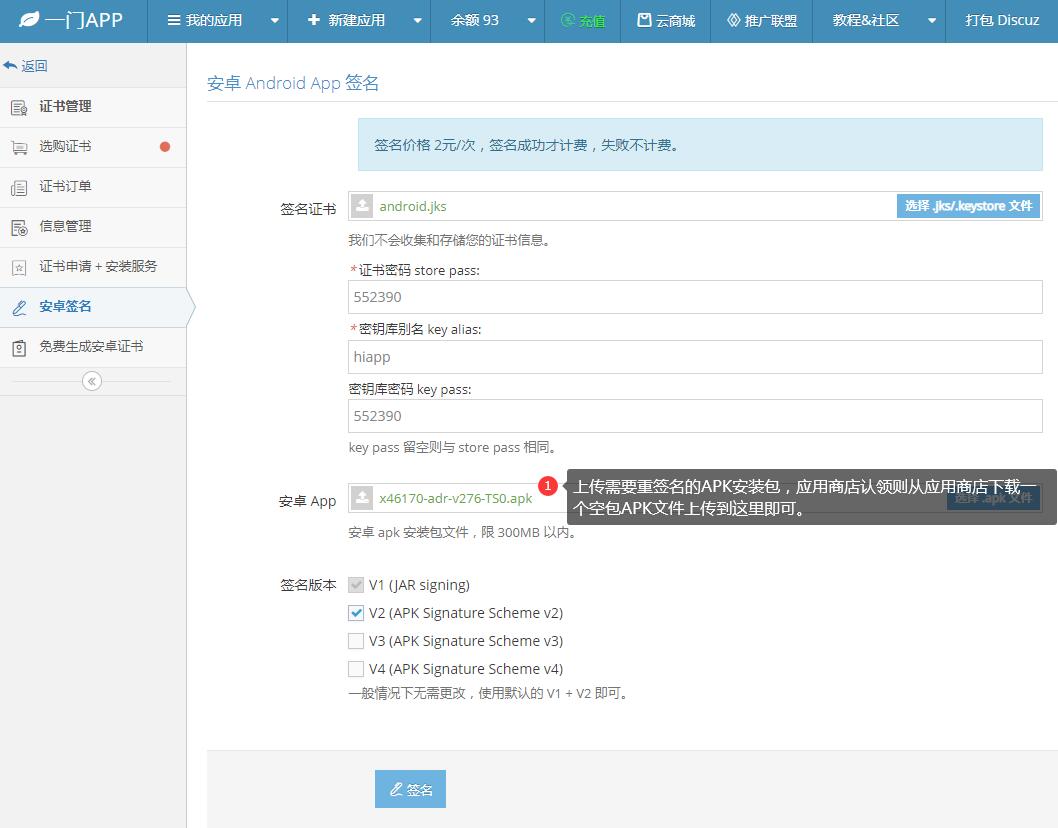
上传安卓证书、APK文件
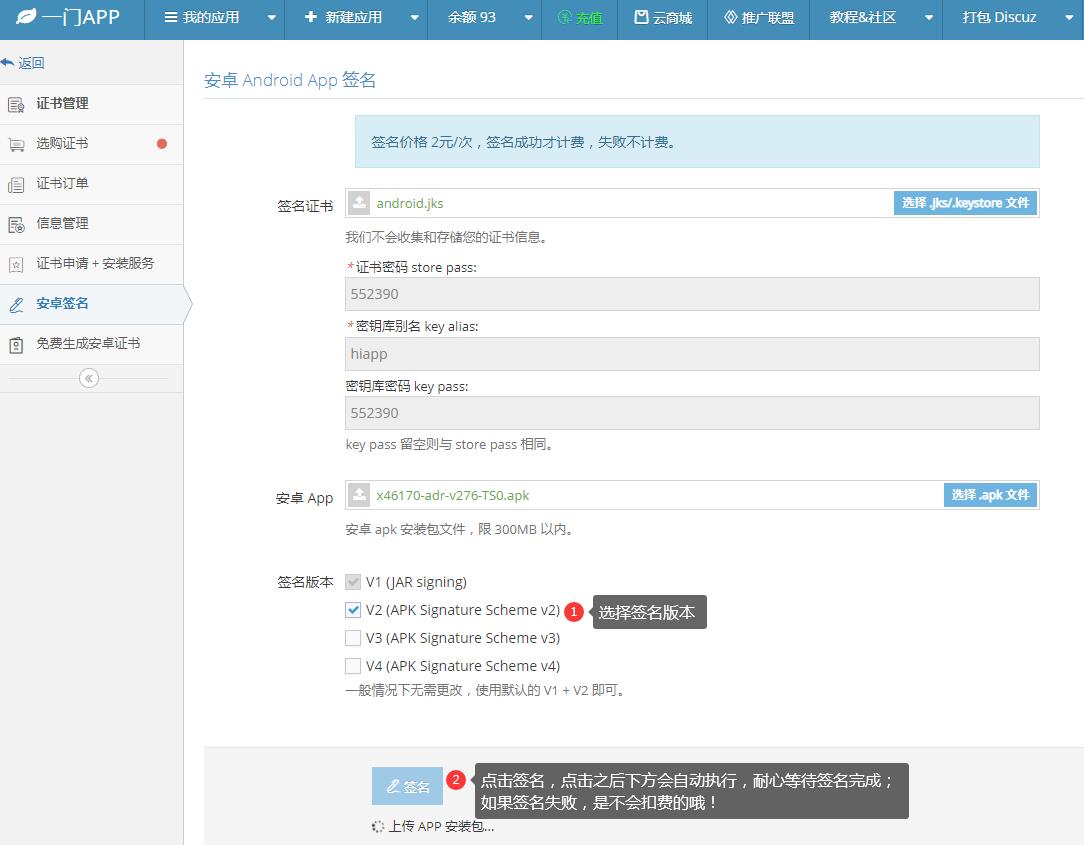
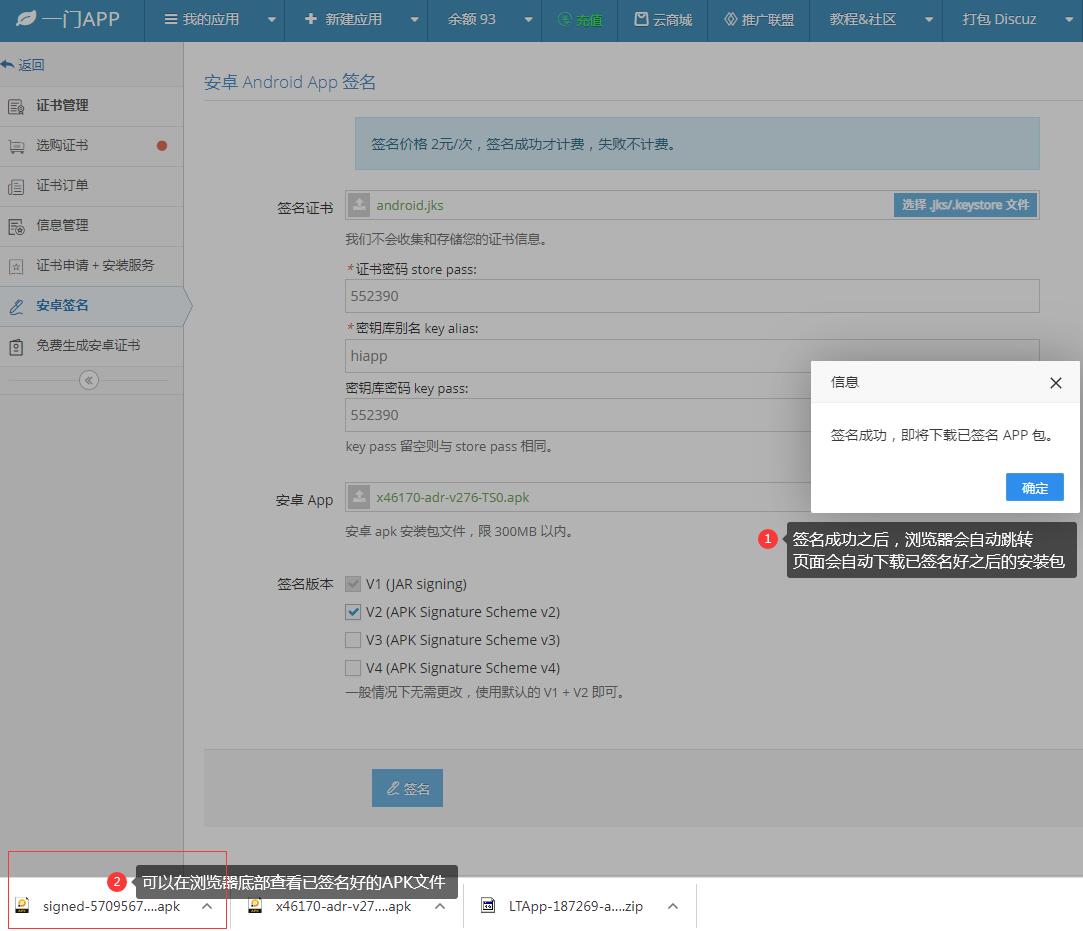
在线一键重签名APK文件