A:安卓加壳技术是一种常见的应用程序保护方法,它通过对应用程序进行混淆、加密和重打包等操作,增加了反编译和反调试的难度,提高了应用程序的安全性。而重签名则是在加壳后,将应用程序重新签名,以便能够在安卓系统上正常安装和运行。本文将详细介绍安卓加壳后重签名的原理和 详情
A:在Linux下对APK文件进行签名是实现应用程序数字签名的过程。数字签名是一种用于验证软件或文件完整性和真实性的技术。APK文件是Android应用程序的安装包文件,经过签名的APK文件可以确保应用程序未被篡改,并可以验证应用程序的来源。下面是在Linux 详情
A:安卓加壳技术是一种常见的应用程序保护方法,它通过对应用程序进行混淆、加密和重打包等操作,增加了反编译和反调试的难度,提高了应用程序的安全性。而重签名则是在加壳后,将应用程序重新签名,以便能够在安卓系统上正常安装和运行。本文将详细介绍安卓加壳后重签名的原理和 详情
A:在Linux下对APK文件进行签名是实现应用程序数字签名的过程。数字签名是一种用于验证软件或文件完整性和真实性的技术。APK文件是Android应用程序的安装包文件,经过签名的APK文件可以确保应用程序未被篡改,并可以验证应用程序的来源。下面是在Linux 详情
A:移动APK签名证书是Android应用程序的重要组成部分,用于验证应用程序的身份和完整性。在Android开发过程中,APK签名证书的查看对于开发者和企业来说是非常重要的,因为它可以确定应用程序的来源和保护应用程序的安全性。本文将详细介绍移动APK签名证书 详情
A:在Android开发过程中,每个应用程序都必须经过签名才能安装和运行。APK签名是一种用于验证应用程序的完整性和作者身份的数字签名过程。它可以确保应用程序在分发过程中未被篡改,并且只能由指定的开发者进行更新。APK签名涉及到生成和管理公钥、私钥和证书。下面 详情
注册成为一门APP开发者
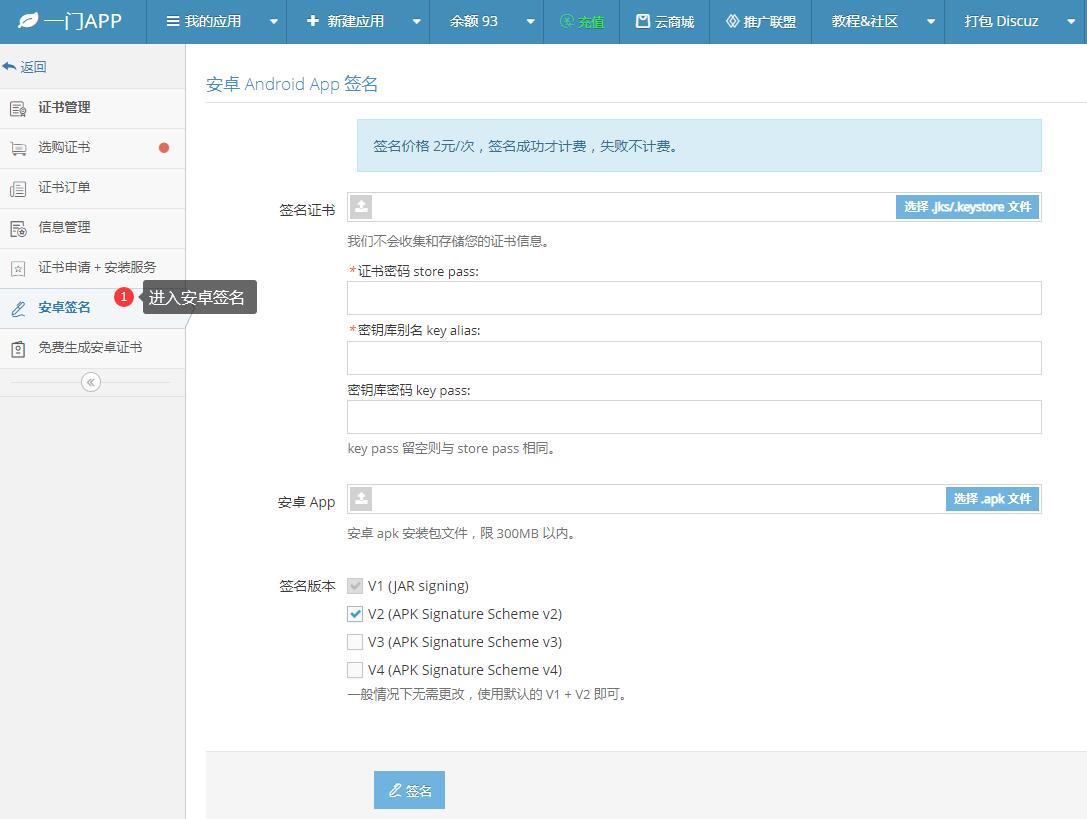
进入安卓重签名工具
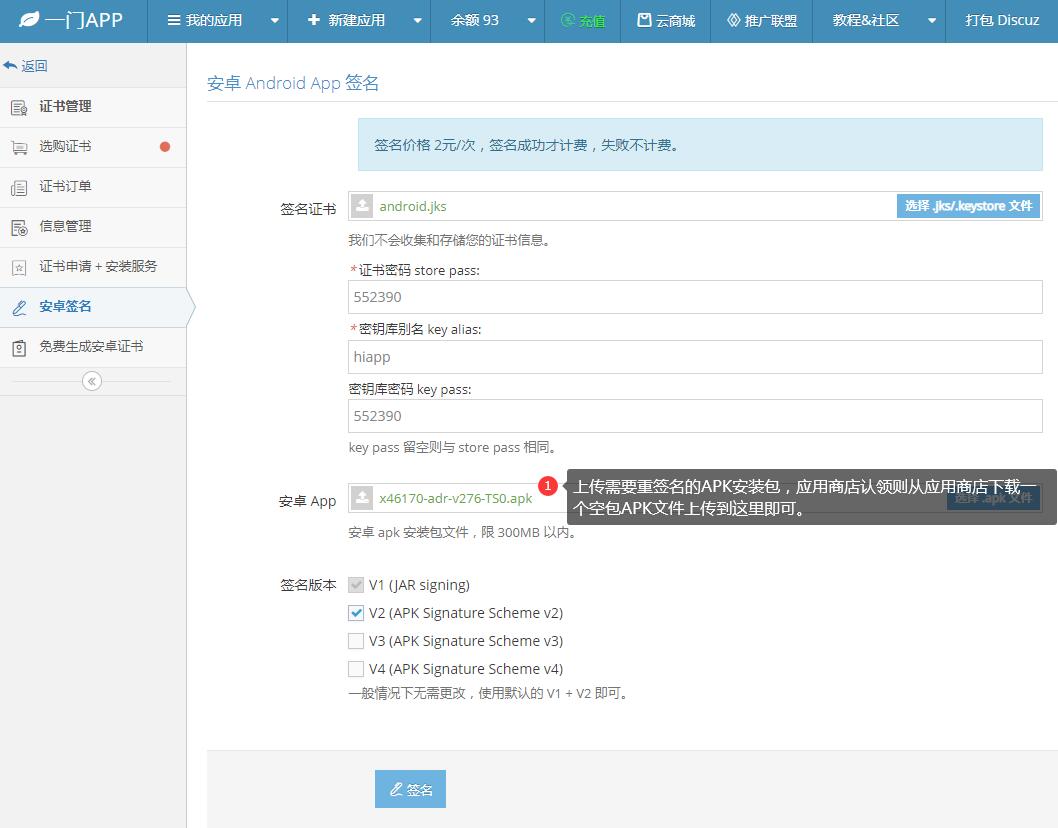
上传安卓证书、APK文件
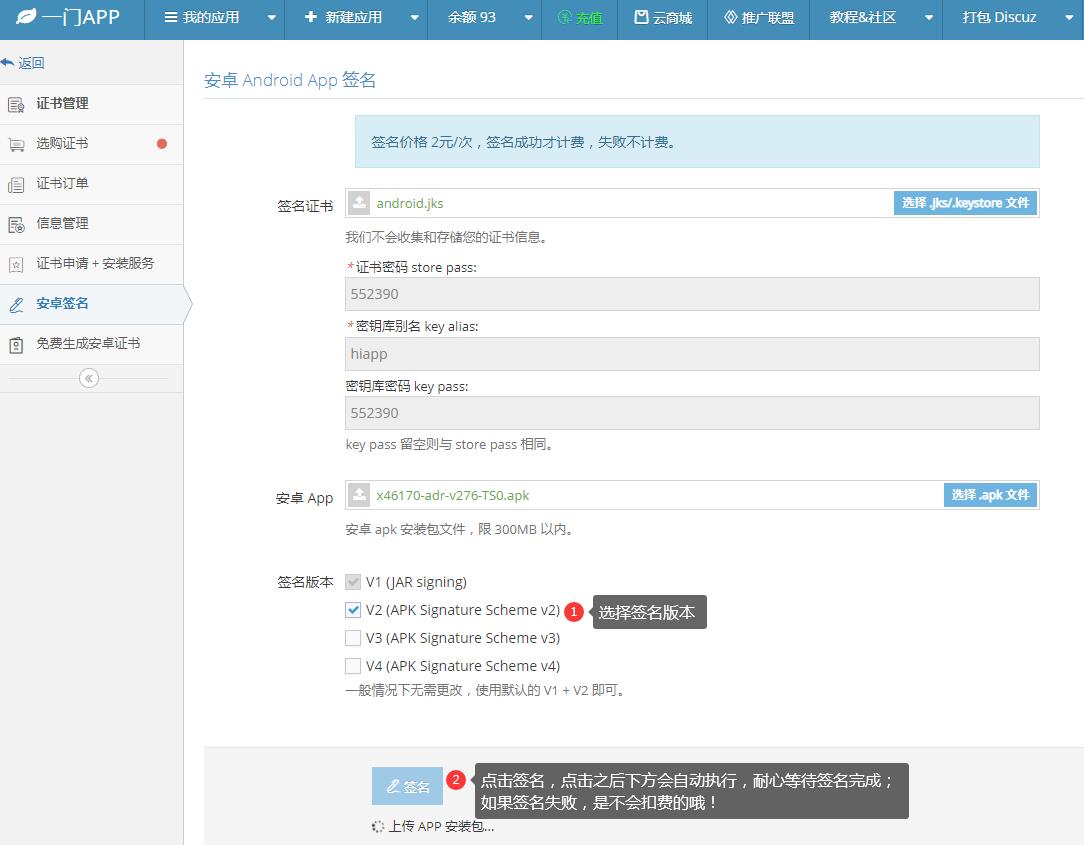
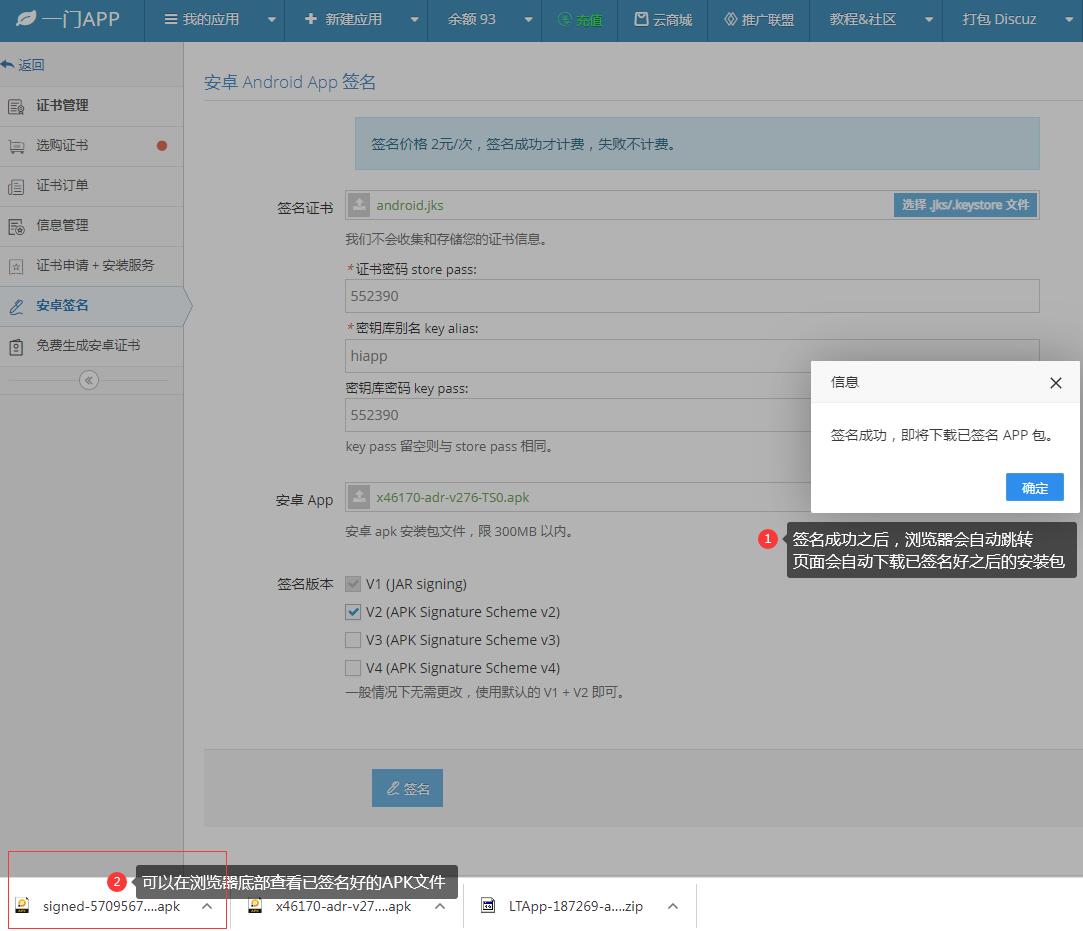
在线一键重签名APK文件