A:安卓应用程序的签名是一种在应用程序发布和验证中至关重要的安全机制。它用于确保应用程序的完整性和可靠性,以及防止未经授权的潜在修改或篡改。在安卓开发过程中,我们常常会遇到需要在debug模式下签名应用程序的情况,这是因为debug签名可以允许我们在开发和调试 详情
A:APK签名是Android应用程序的重要组成部分,它用于验证应用的完整性和身份,确保应用在分发过程中没有被篡改或恶意注入代码。本文将详细介绍APK签名的原理和步骤。一、签名原理在Android系统中,每个应用都有一个唯一的包名(package name)。 详情
A:在安卓系统中,一般情况下只能安装已经经过Google Play Store或其他官方渠道签名的应用程序。然而,有时候我们可能希望安装一些未经过签名的应用程序,例如在测试新开发的应用程序或下载一些来自第三方应用商店的应用程序。安装未签名的安卓软件需要进行一些 详情
A:在安卓开发中,签名是一项重要的步骤,用于对应用进行身份验证和确保应用完整性。安卓应用需要使用数字证书来进行签名,这个证书可以由开发者自己生成或者购买。签名的过程可以分为两步:生成签名密钥和使用密钥对应用进行签名。在签名之前,首先需要生成一个签名密钥。这里介 详情
A:在安卓系统中,一般情况下只能安装已经经过Google Play Store或其他官方渠道签名的应用程序。然而,有时候我们可能希望安装一些未经过签名的应用程序,例如在测试新开发的应用程序或下载一些来自第三方应用商店的应用程序。安装未签名的安卓软件需要进行一些 详情
A:在安卓开发中,签名是一项重要的步骤,用于对应用进行身份验证和确保应用完整性。安卓应用需要使用数字证书来进行签名,这个证书可以由开发者自己生成或者购买。签名的过程可以分为两步:生成签名密钥和使用密钥对应用进行签名。在签名之前,首先需要生成一个签名密钥。这里介 详情
注册成为一门APP开发者
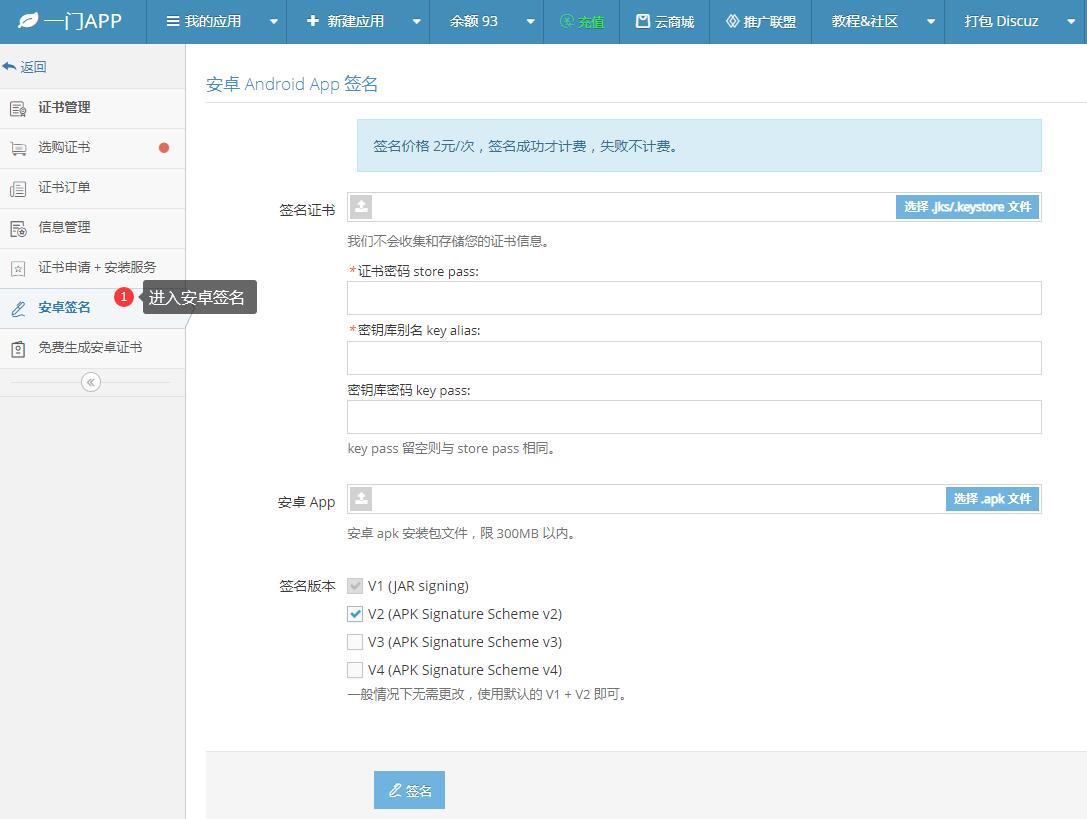
进入安卓重签名工具
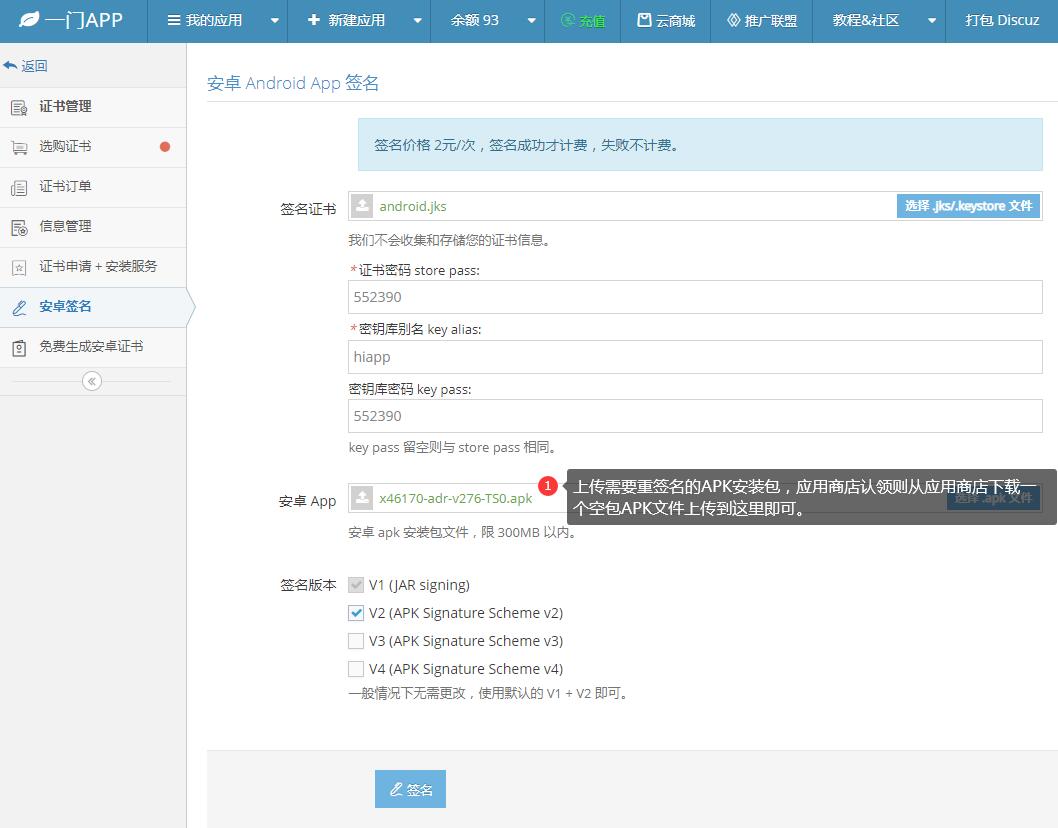
上传安卓证书、APK文件
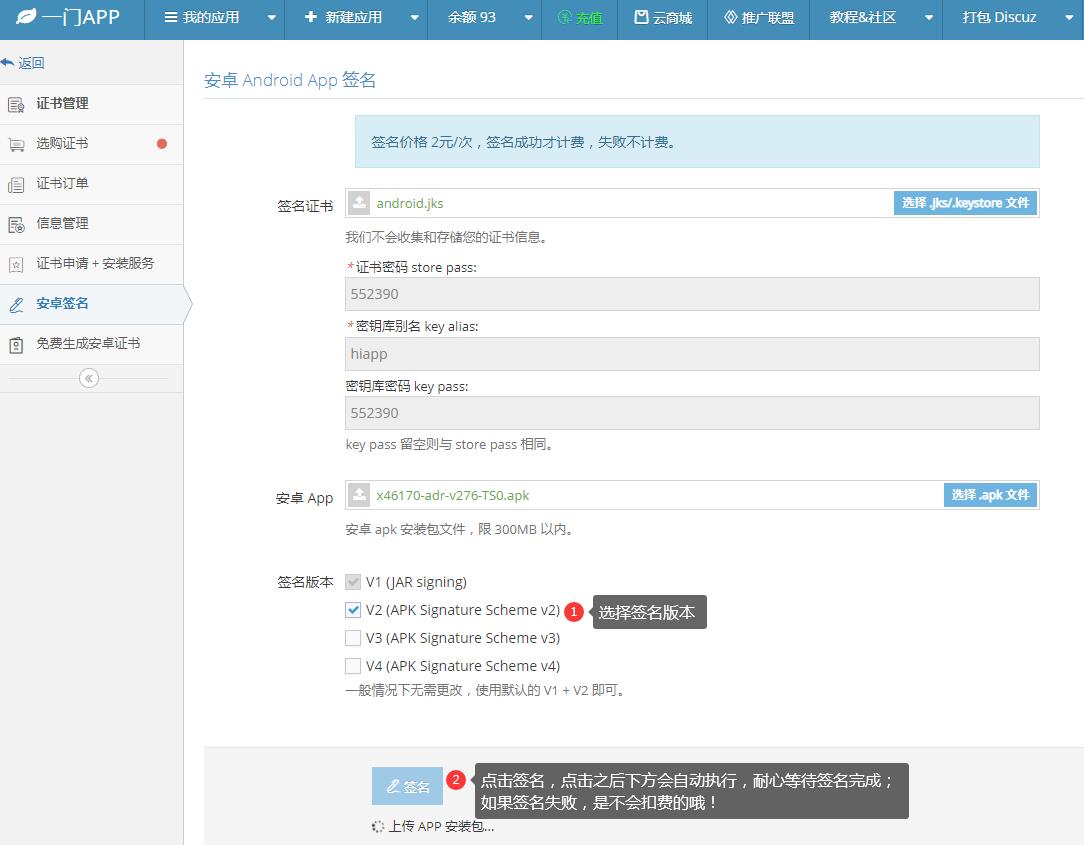
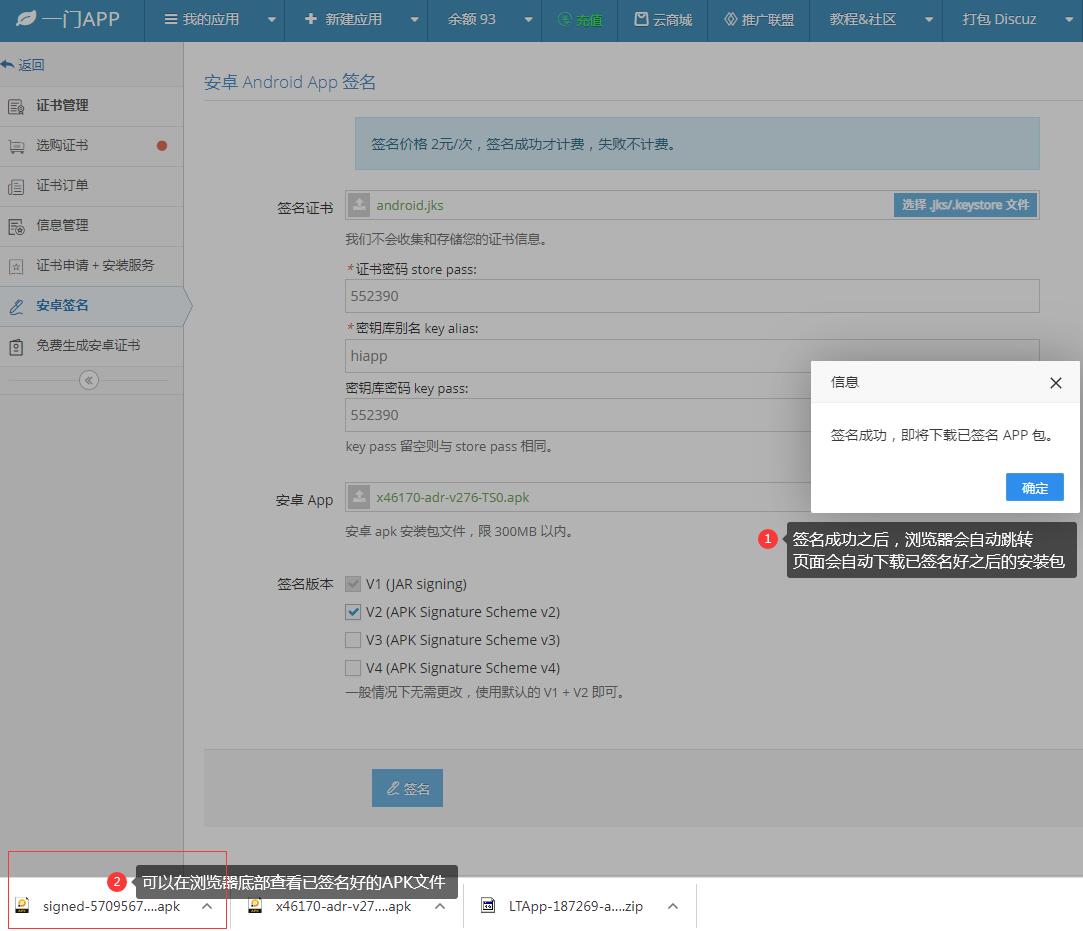
在线一键重签名APK文件