A:安卓签名自检,是指在安卓应用程序的发布过程中,对应用程序的签名进行自我验证和验证其完整性的过程。签名自检是确保应用程序的来源可信和完整性的重要环节,能够防止恶意篡改和未经授权的改动。安卓应用程序在构建和发布时,都会生成一个签名文件,即.keystore文件 详情
A:在安卓开发中,包名(Package Name)和签名(Signing)是非常重要的概念。包名是Android应用程序的唯一标识符,用于在设备上区分不同的应用程序。签名则是使用数字证书将应用程序与开发者关联起来,以确保应用程序的身份和完整性。首先,让我们详细 详情
A:在Android开发过程中,我们经常需要查看APK文件的签名信息,以确保应用被正确签名。在Android Studio中,我们可以轻松地查看APK签名信息。下面我将详细介绍如何在Android Studio中查看签名文件。首先,我们需要打开Android 详情
A:重签名APK是指对已打包的APK文件进行修改,更改其中的签名信息。通常情况下,重新签名APK是为了绕过原始APK中的数字签名验证,以便在未经授权的环境中安装和运行应用程序。然而,由于违规使用和恶意修改的风险,重签名APK也可能被手机安全软件报毒。在解释重签 详情
A:在Android开发过程中,我们经常需要查看APK文件的签名信息,以确保应用被正确签名。在Android Studio中,我们可以轻松地查看APK签名信息。下面我将详细介绍如何在Android Studio中查看签名文件。首先,我们需要打开Android 详情
A:重签名APK是指对已打包的APK文件进行修改,更改其中的签名信息。通常情况下,重新签名APK是为了绕过原始APK中的数字签名验证,以便在未经授权的环境中安装和运行应用程序。然而,由于违规使用和恶意修改的风险,重签名APK也可能被手机安全软件报毒。在解释重签 详情
注册成为一门APP开发者
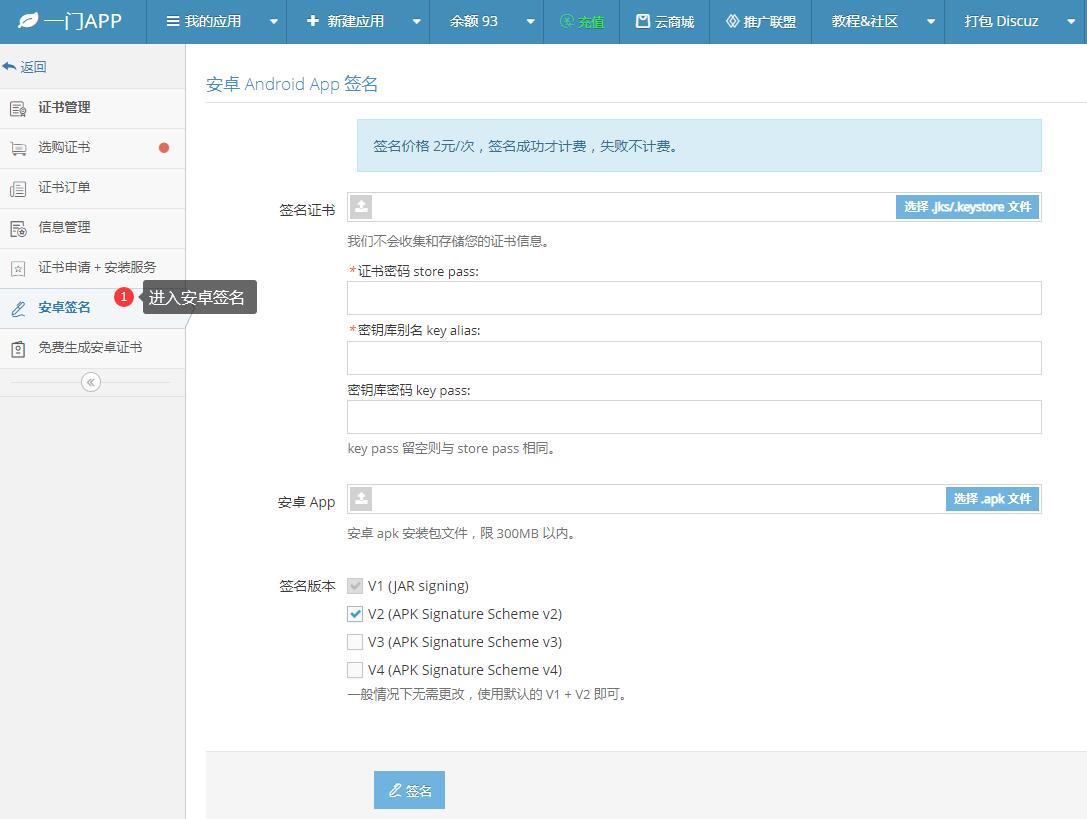
进入安卓重签名工具
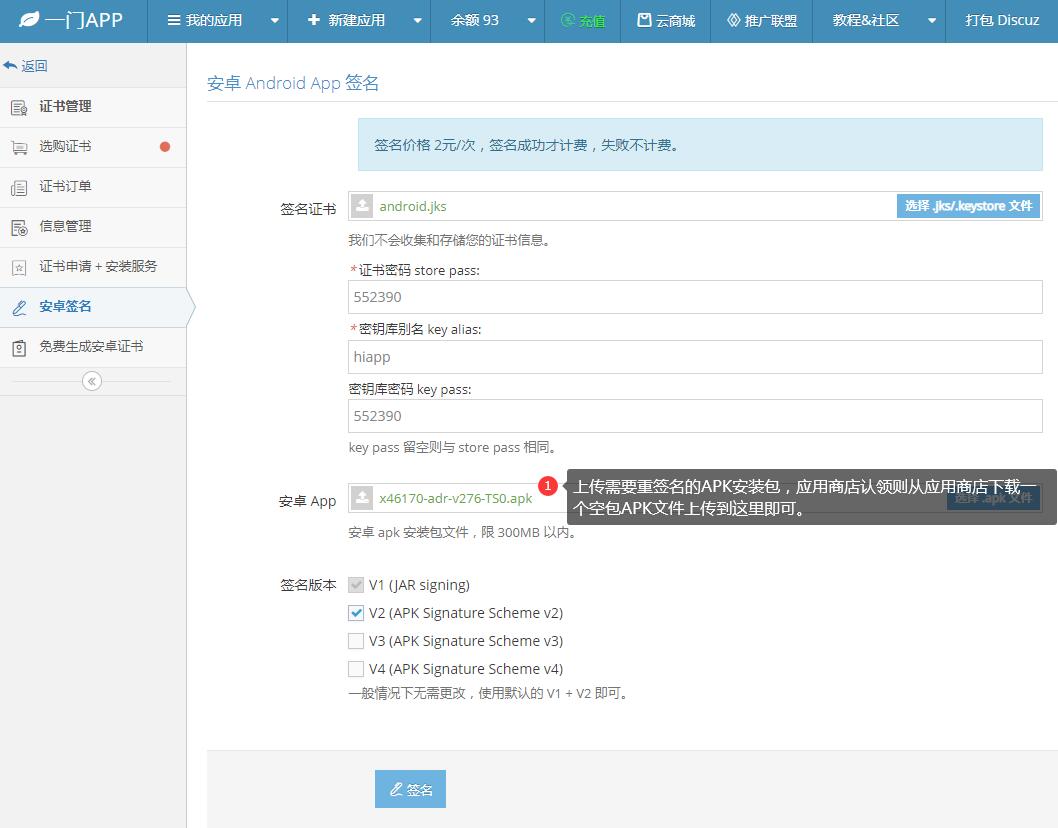
上传安卓证书、APK文件
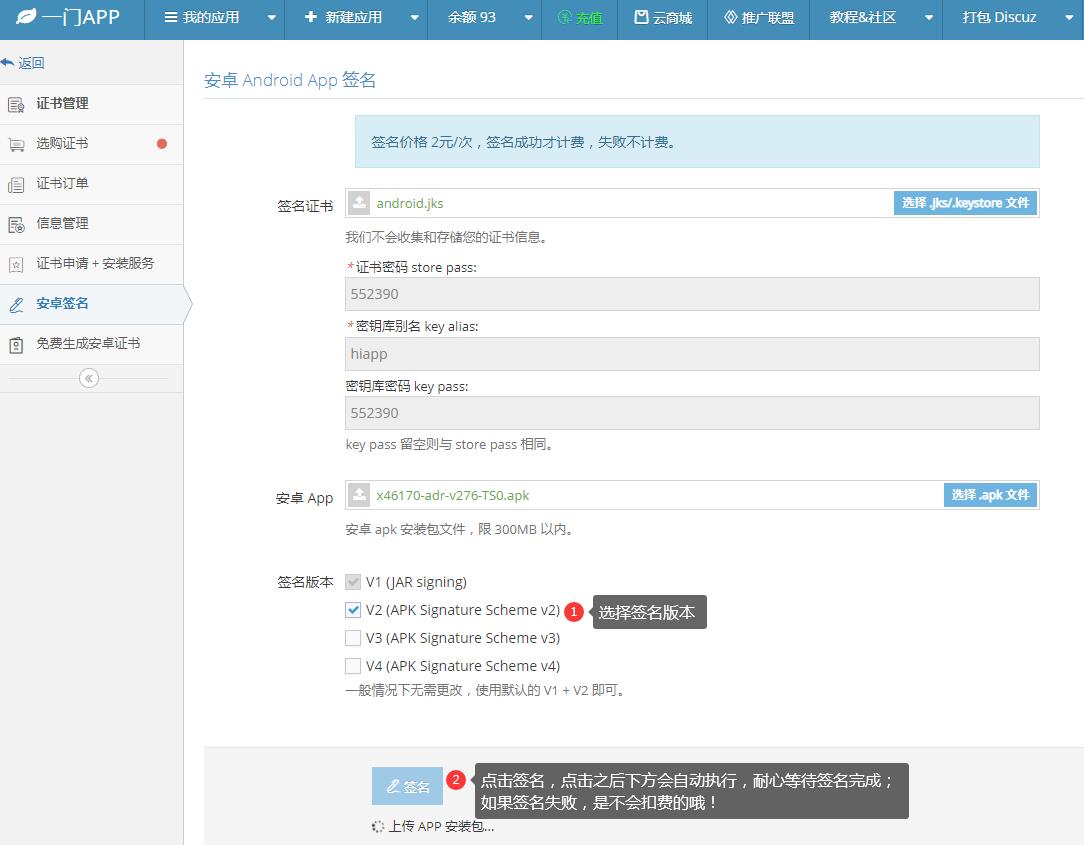
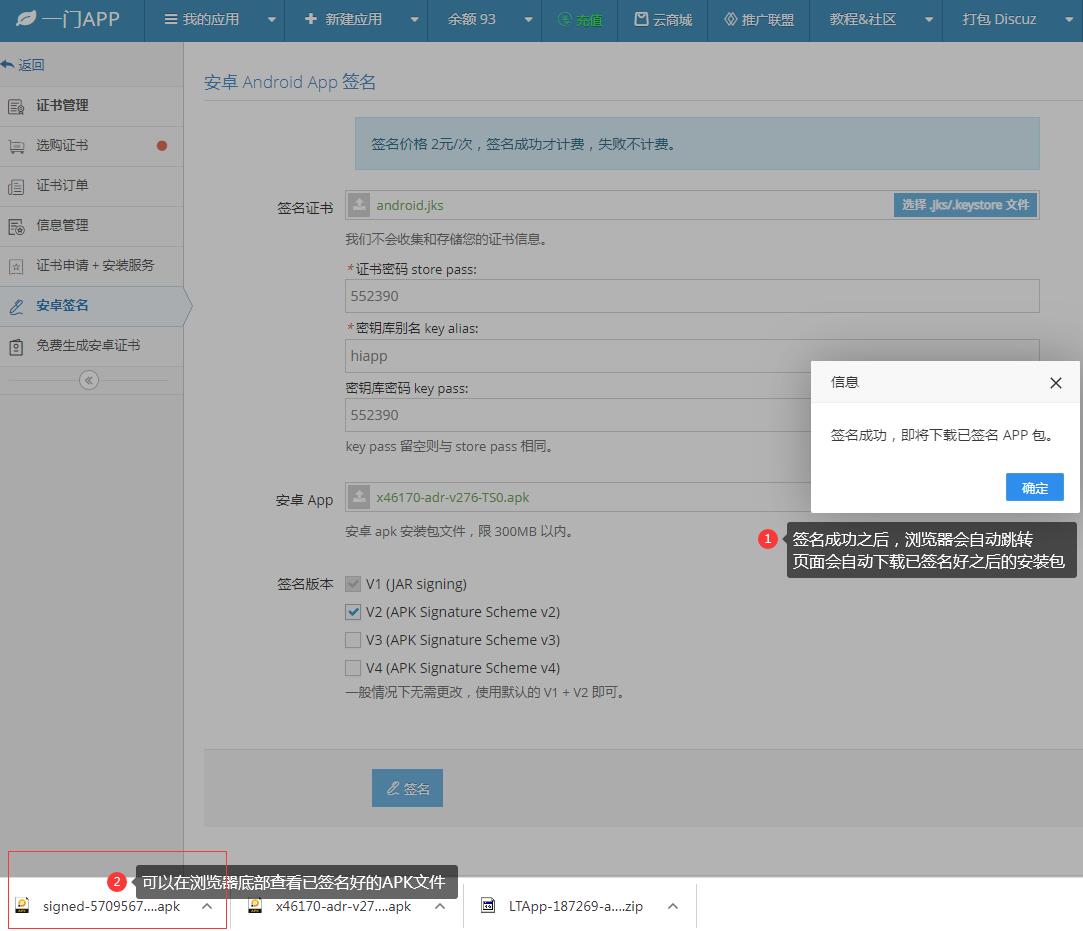
在线一键重签名APK文件