A:Android应用程序的签名功能是一种重要的安全机制,用于验证应用程序的真实性和完整性。本文将介绍Android用户签名的原理和详细介绍。Android应用程序的签名使用了公钥基础加密技术(Public Key Infrastructure, PKI)。每 详情
A:Kali Linux是一款专注于安全渗透测试的操作系统,它提供了丰富的工具集来帮助安全专业人员进行漏洞分析、网络攻防等操作。其中,apksigner是Kali Linux中用于对Android应用进行签名和验证的命令行工具。本篇文章将详细介绍apksign 详情
A:安卓应用程序的安装包签名是Android系统用来验证应用程序的身份和完整性的重要机制之一。如果安装包签名不一致,系统将无法验证应用程序的真实性,从而可能导致应用程序无法安装或运行。在本文中,我将详细介绍安卓系统安装包签名不一致的原理及其可能的原因。安卓系统 详情
A:在安卓系统中,签名冲突是指两个或多个应用程序使用相同的包名但却具有不同的签名。由于应用程序的签名在安卓系统中具有独特性,当存在签名冲突时,系统会认为这些应用程序并非由同一开发者发布,从而引发冲突和错误。解决签名冲突的一种方法是关闭手机号。关闭手机号的原理是 详情
A:安卓APK签名是一种安全机制,用于验证应用程序是由合法开发者进行签名的。签名可以防止未经授权的人篡改应用程序,并确保用户下载并安装的应用程序是来自可信任的来源。APK签名的原理是通过在应用程序的数字证书中包含开发者的身份信息,并使用私钥对证书进行数字签名。 详情
A:APK签名是指对Android应用打包文件(.apk文件)进行数字签名的过程,用于验证应用包的真实性和完整性。在Android系统中,要想安装和运行一个应用,必须确保该应用的APK文件已经被正确签名。APK签名的原理是使用私钥对APK进行数字签名,然后使用 详情
注册成为一门APP开发者
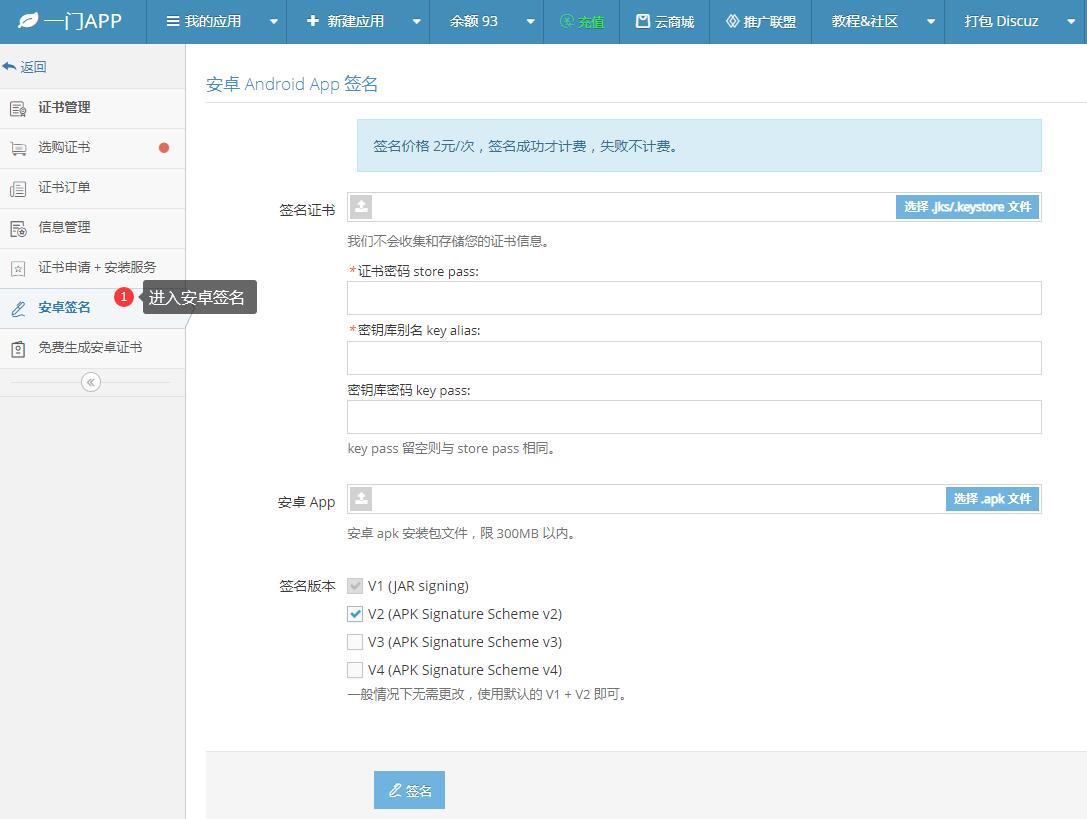
进入安卓重签名工具
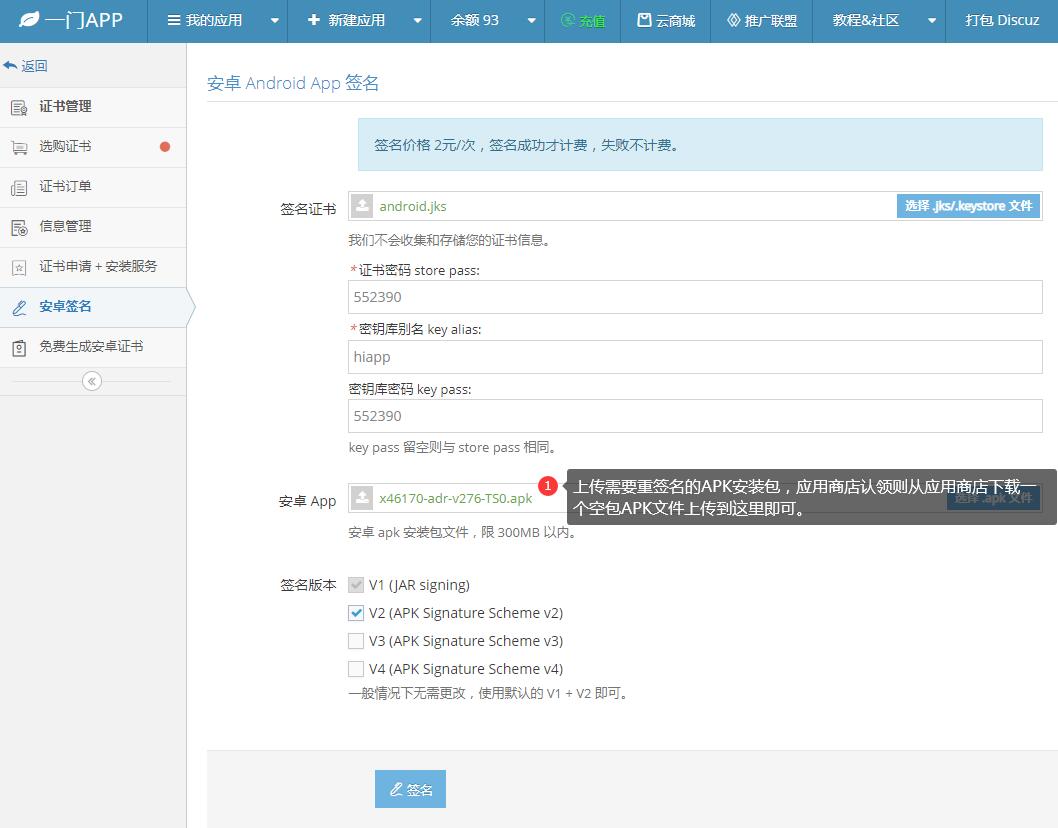
上传安卓证书、APK文件
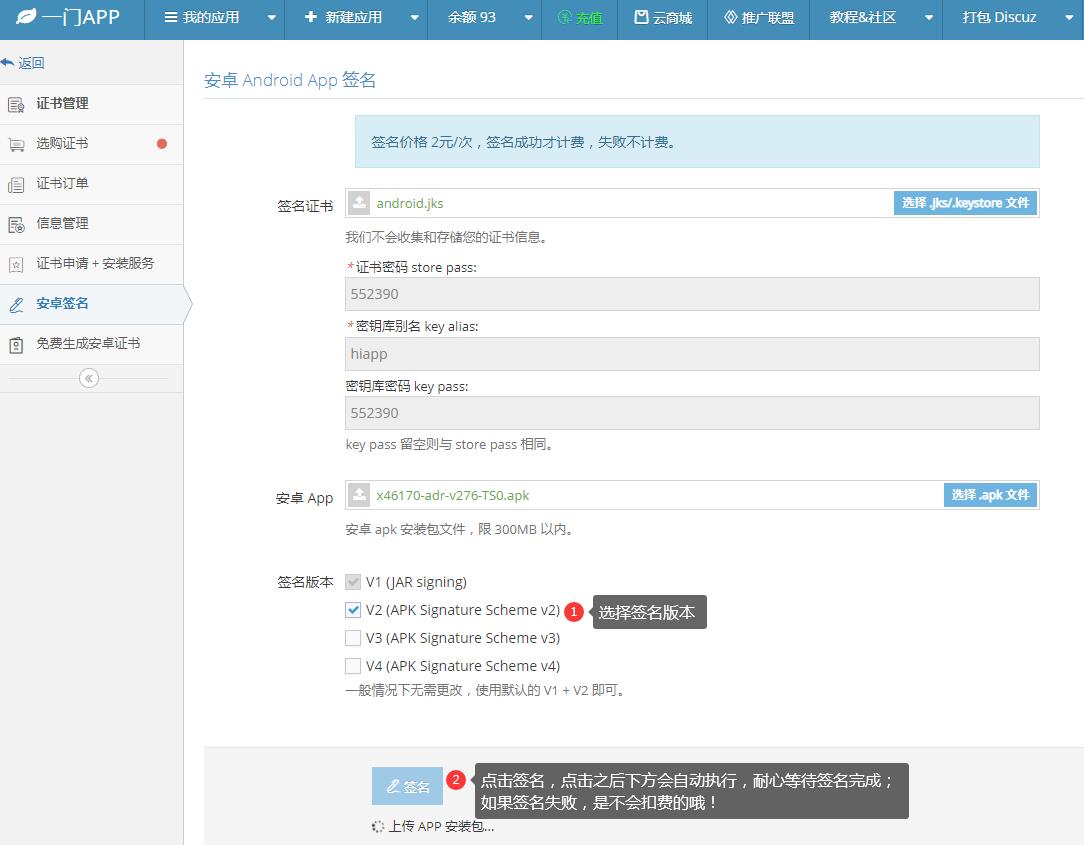
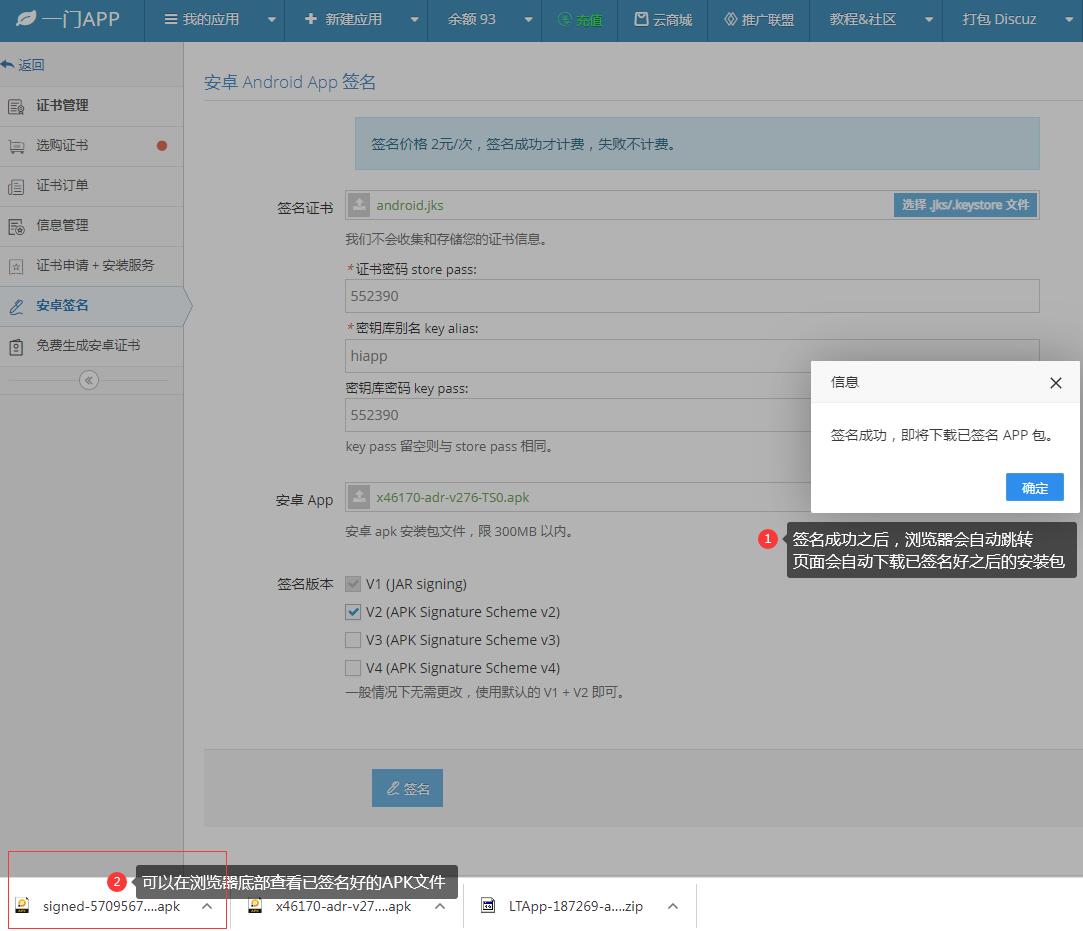
在线一键重签名APK文件