A:Android小米签名是指在使用小米设备时,通过对应的签名机制来保证手机应用或系统的安全性。签名是一种数字证书,用于验证软件或应用的来源和完整性。在Android系统中,每个应用或系统都有一个对应的数字证书进行签名。Android系统中的数字证书主要有两种 详情
A:APK签名是Android应用程序打包文件(APK)的一部分,用于验证应用程序的完整性和来源。在开发和发布Android应用程序时,APK签名起到了重要作用,确保了应用程序的安全性和可信度。APK签名具体的原理是使用非对称密钥加密算法,通常使用RSA算法。 详情
A:在Android开发中,生成签名文件是为了向Google Play商店发布应用程序的必要步骤之一。签名文件用于验证应用程序的真实性和完整性,以确保应用程序未被篡改或损坏。签名文件是一个包含开发者的数字证书的文件,其中包含了与开发者的密钥对相关的公钥和私钥。 详情
A:在Android开发中,签名文件是保证应用程序的安全性和完整性的重要手段之一。每个Android应用程序都必须使用签名文件进行签名,以便能够在设备上安装和执行。签名文件是由密钥库(KeyStore)生成的,包含了应用程序的证书和私钥信息。默认情况下,And 详情
A:在Android开发中,生成签名文件是为了向Google Play商店发布应用程序的必要步骤之一。签名文件用于验证应用程序的真实性和完整性,以确保应用程序未被篡改或损坏。签名文件是一个包含开发者的数字证书的文件,其中包含了与开发者的密钥对相关的公钥和私钥。 详情
A:在Android开发中,签名文件是保证应用程序的安全性和完整性的重要手段之一。每个Android应用程序都必须使用签名文件进行签名,以便能够在设备上安装和执行。签名文件是由密钥库(KeyStore)生成的,包含了应用程序的证书和私钥信息。默认情况下,And 详情
注册成为一门APP开发者
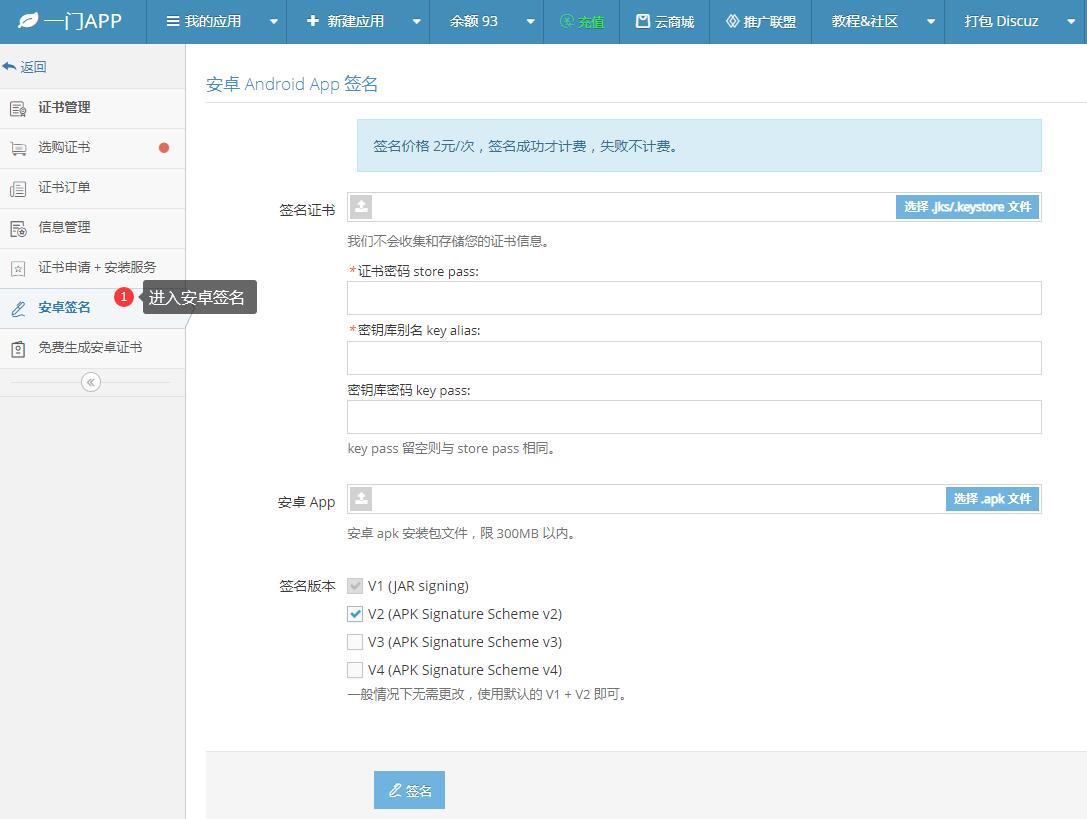
进入安卓重签名工具
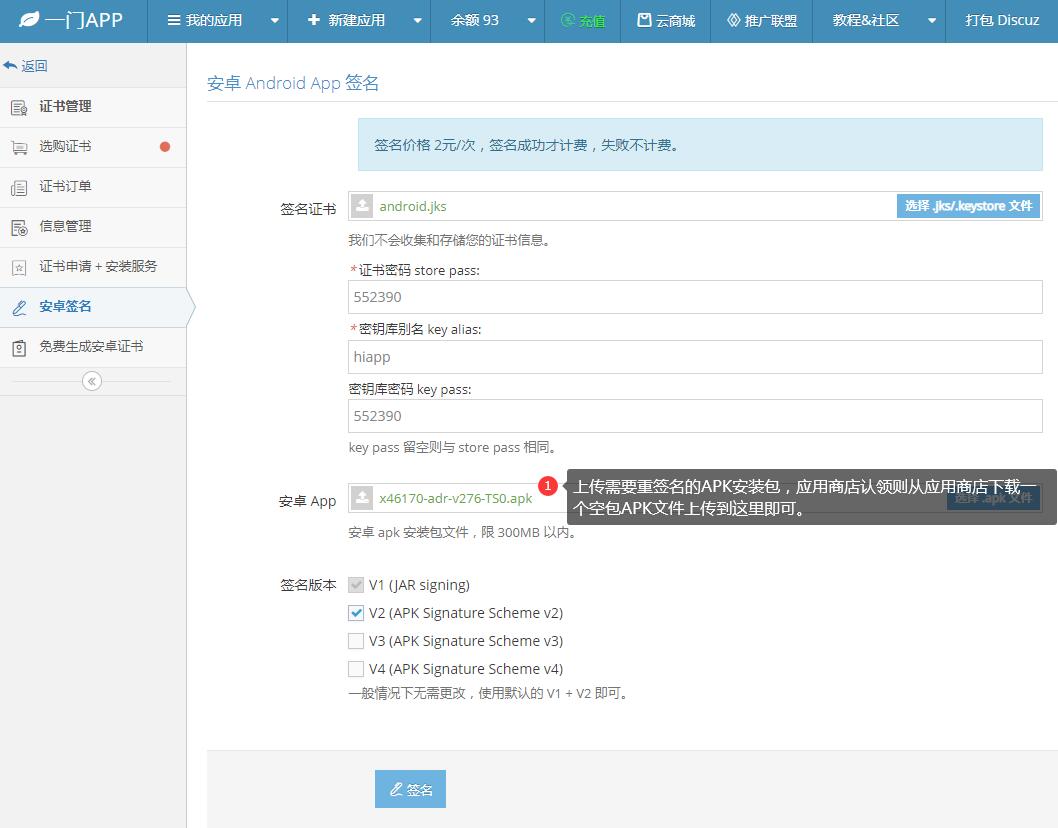
上传安卓证书、APK文件
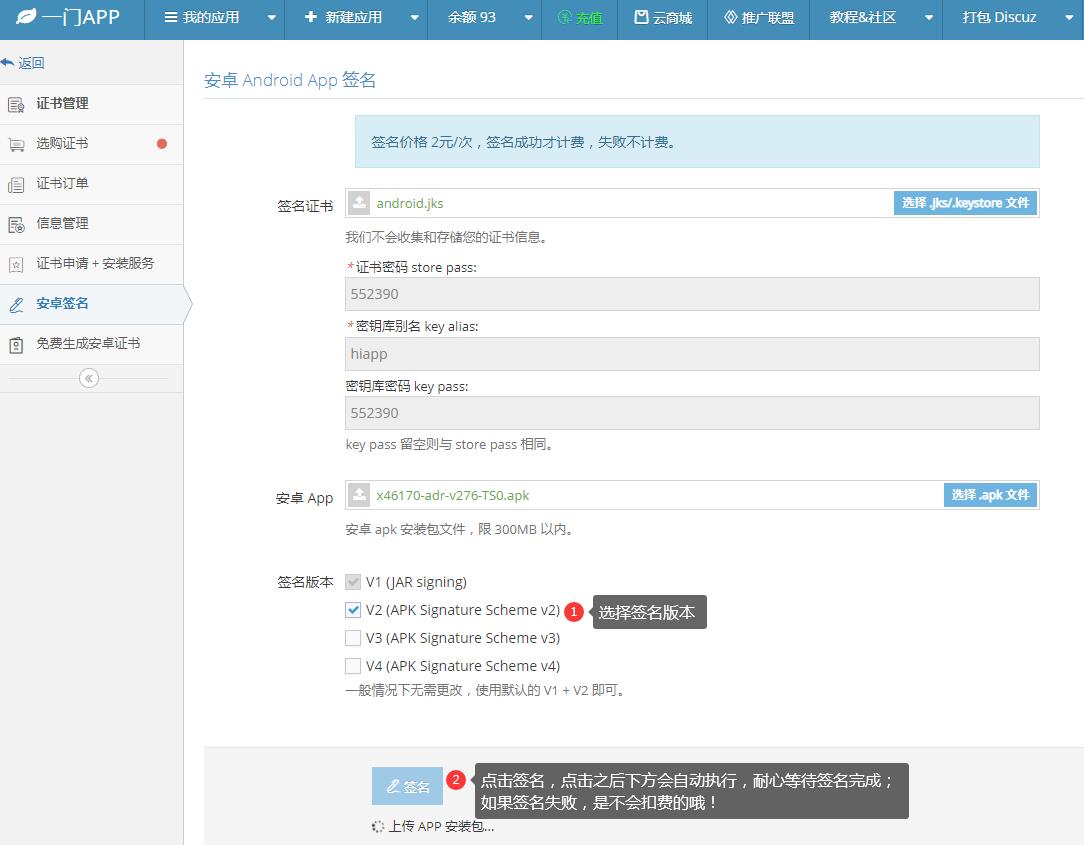
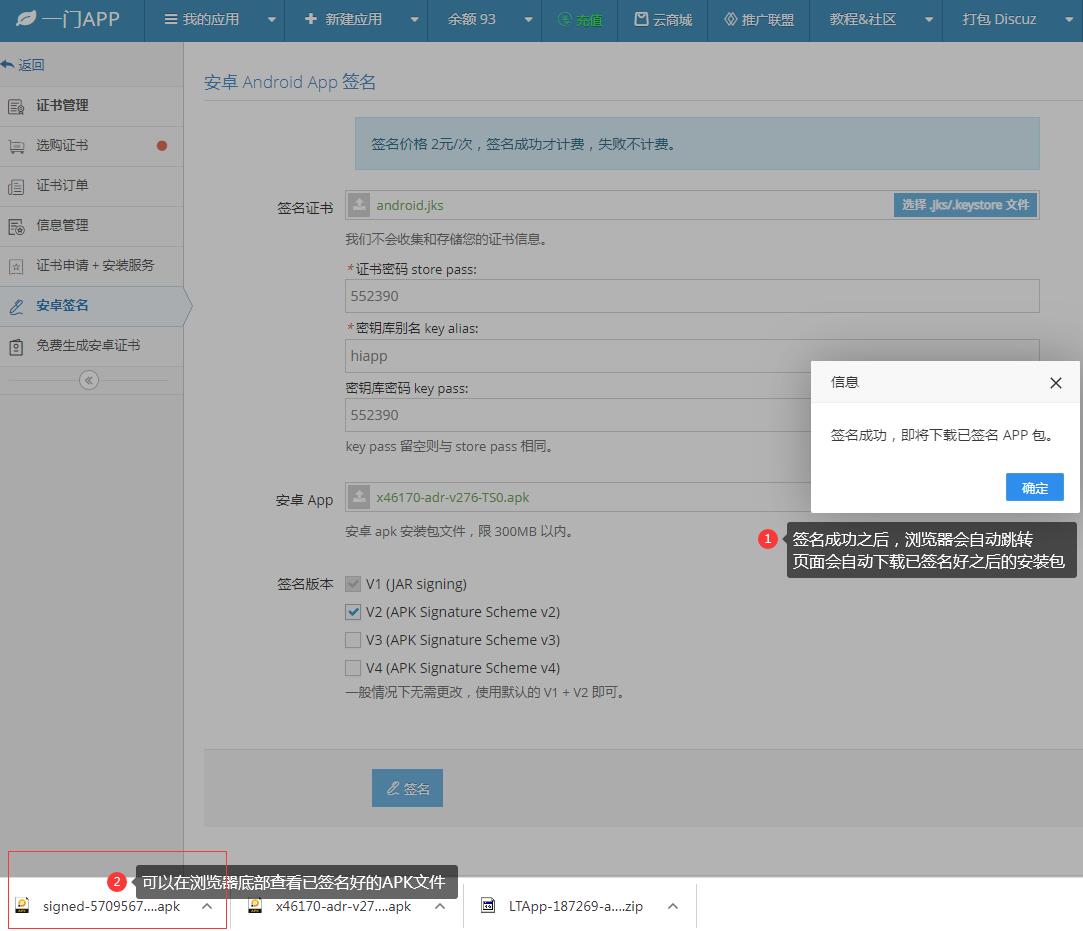
在线一键重签名APK文件