A:在安卓系统中,应用程序会使用数字签名来验证应用的来源和完整性。每个应用程序在发布之前,都需要进行数字签名处理。而当用户试图安装一个已经被签名的应用程序时,系统会检查该应用程序的签名是否与之前安装的版本相匹配,如果签名不一致,则会出现安装失败的情况。下面我将 详情
A:在Android开发中,签名是一种验证机制,用于确认应用APK文件的来源和完整性。APK签名可以确保用户在下载应用时,能够获得来源可信、未被篡改的应用。APK签名是通过使用私钥对应用进行数字签名,并将签名信息添加到APK文件中的META-INF目录下的CE 详情
A:在安卓系统中,应用程序会使用数字签名来验证应用的来源和完整性。每个应用程序在发布之前,都需要进行数字签名处理。而当用户试图安装一个已经被签名的应用程序时,系统会检查该应用程序的签名是否与之前安装的版本相匹配,如果签名不一致,则会出现安装失败的情况。下面我将 详情
A:在Android开发中,签名是一种验证机制,用于确认应用APK文件的来源和完整性。APK签名可以确保用户在下载应用时,能够获得来源可信、未被篡改的应用。APK签名是通过使用私钥对应用进行数字签名,并将签名信息添加到APK文件中的META-INF目录下的CE 详情
A:apk重签名(re-signing)是指将一个已经签名过的apk文件重新签名,以更改apk的身份验证。这种技术常用于某些情况下,比如在开发过程中更换签名证书、合并多个apk文件、修改apk的包名等。重签名的原理相对简单,大致分为以下几个步骤:1. 获取原始 详情
A:APK文件是Android应用程序的安装文件,由编译后的Java代码、资源文件和META-INF目录下的签名信息组成。APK文件的签名是为了保证应用程序的完整性和安全性。而APK修改签名则是指在已有的APK文件上重新生成签名信息,以实现对其的定制化处理。A 详情
注册成为一门APP开发者
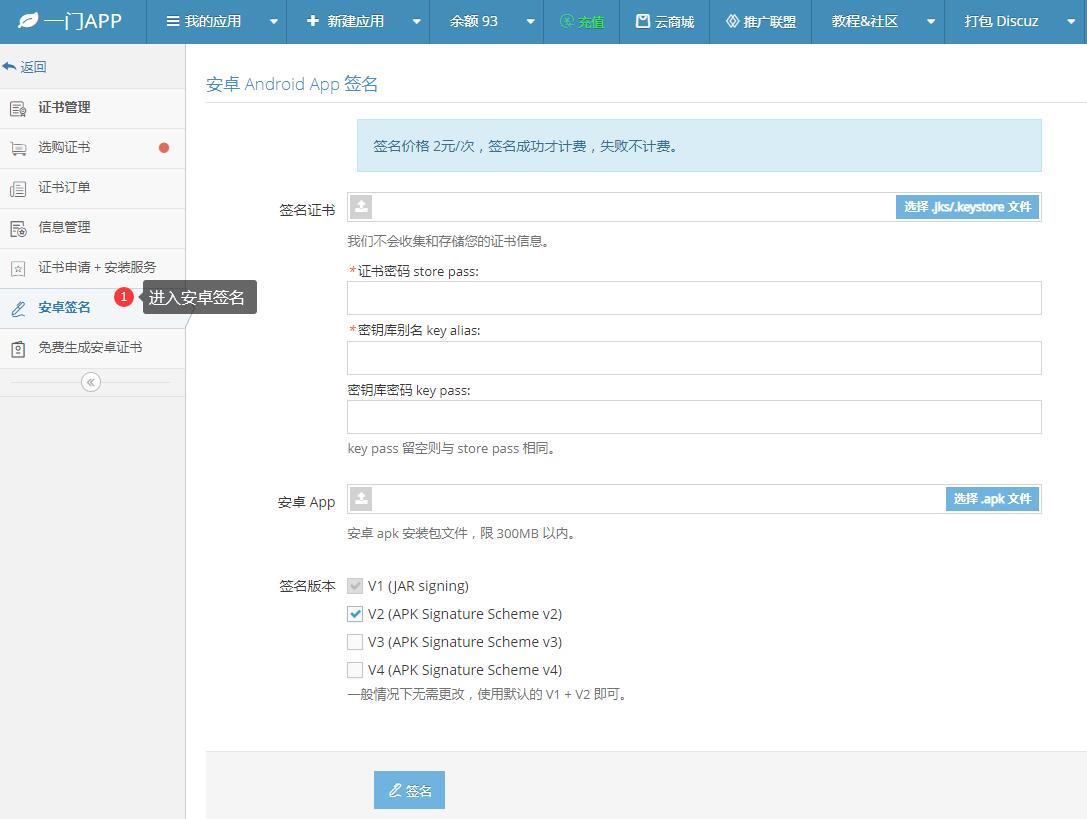
进入安卓重签名工具
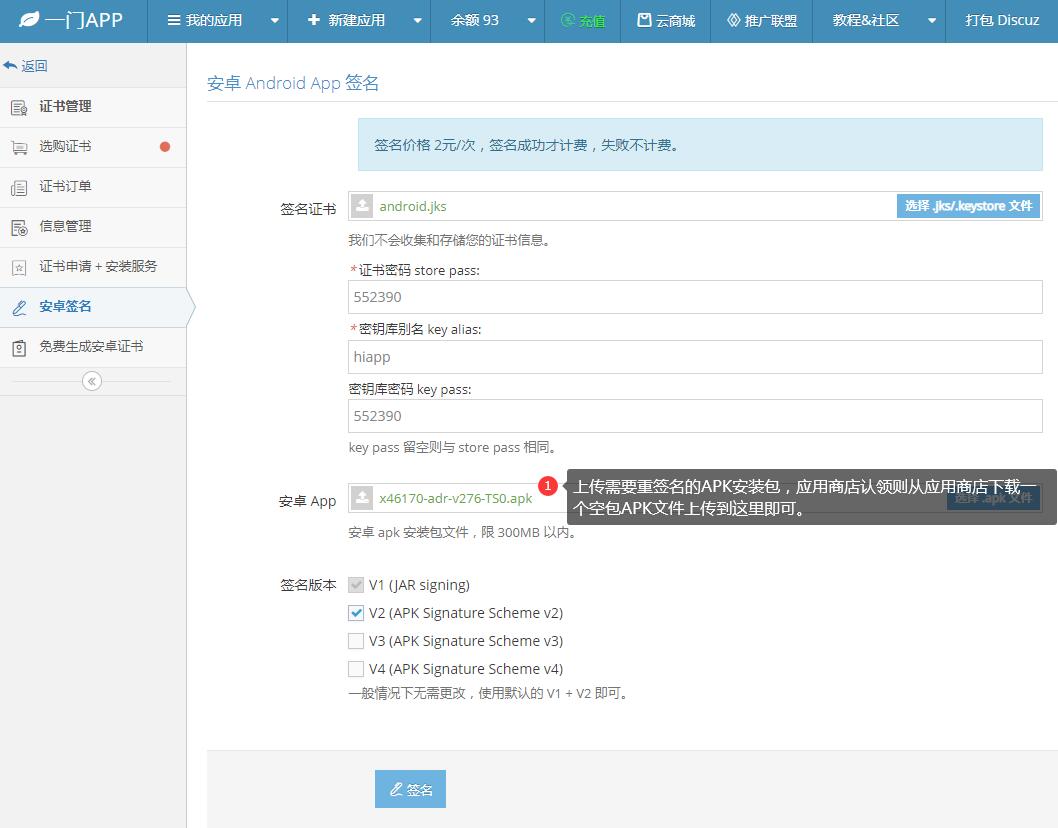
上传安卓证书、APK文件
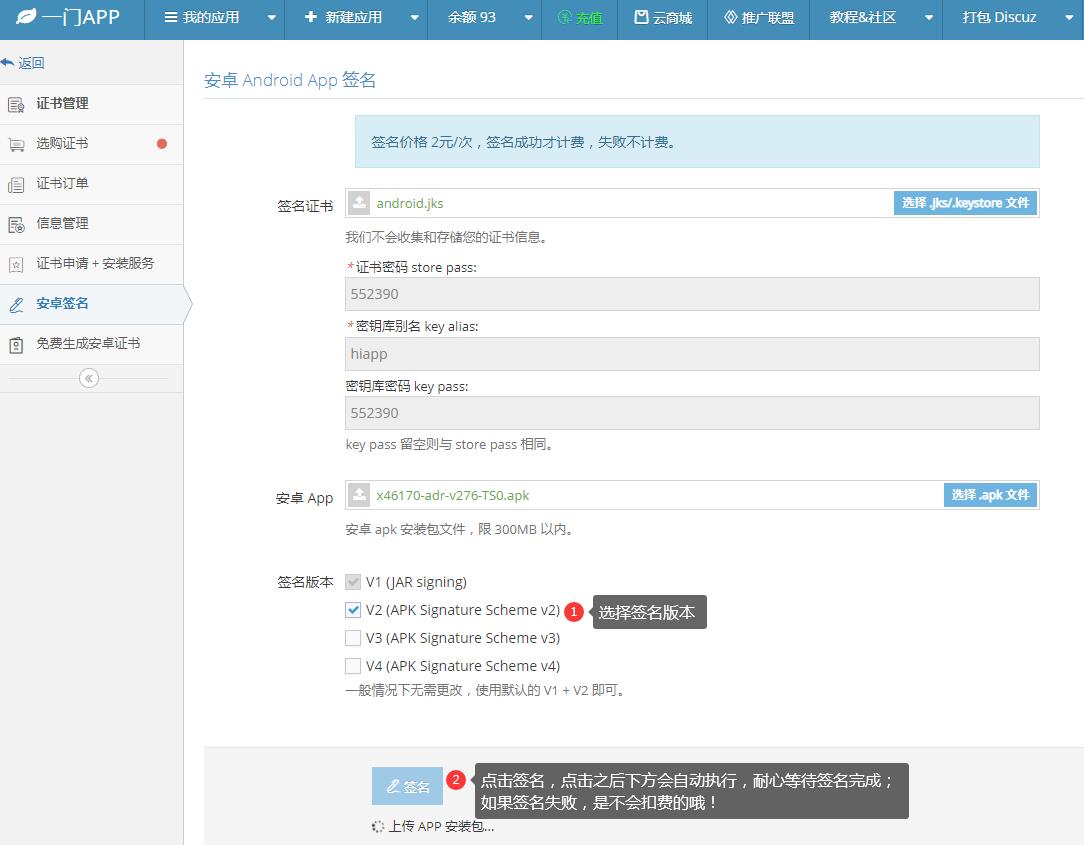
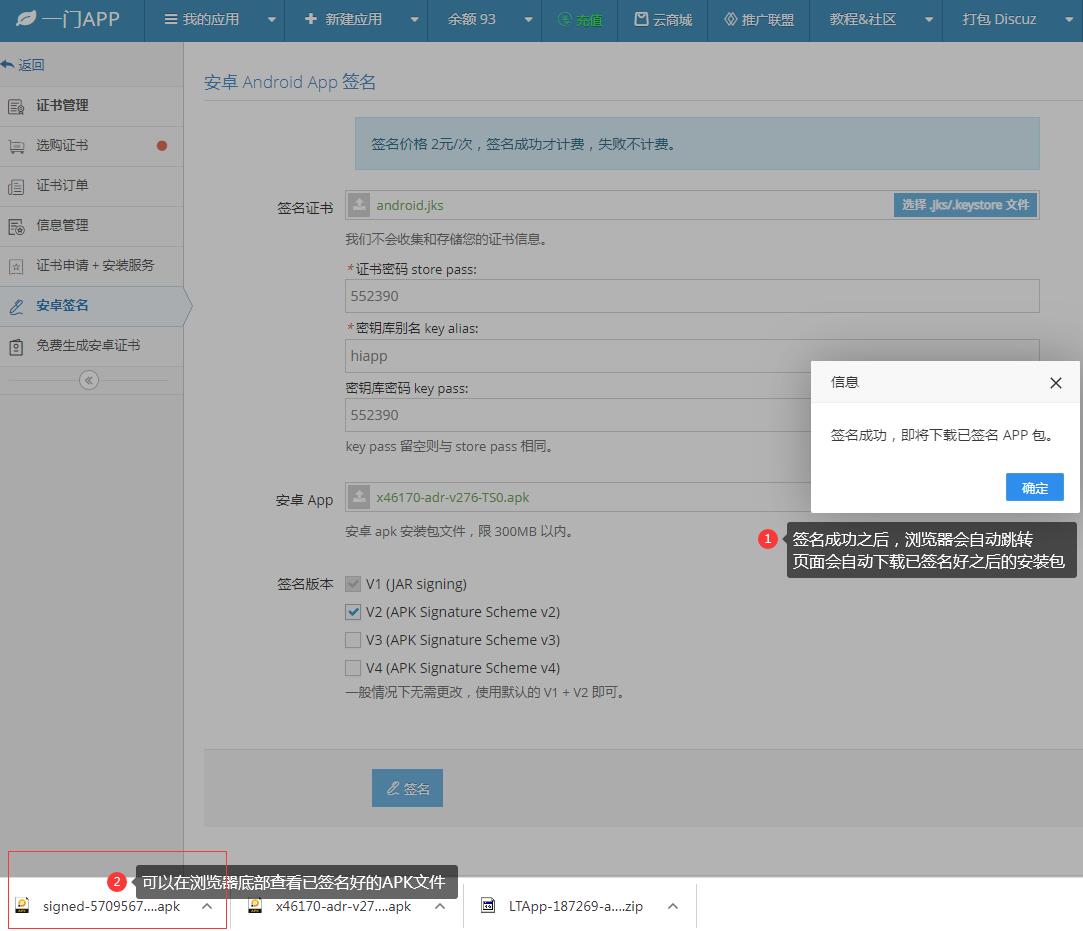
在线一键重签名APK文件