A:安卓客户端签名机制是安全保证和验证应用程序来源的一种重要机制。它通过数字签名的方式,确保应用程序的完整性和可信度,防止应用程序被篡改或恶意替换。安卓客户端签名机制主要涉及以下几个方面:1. 数字证书:在安卓签名机制中,开发者需要使用数字证书来对应用程序进行 详情
A:APK签名是Android应用开发中非常重要的一环,它用于验证应用的真实性和完整性,保证应用在发布和安装过程中不被篡改。一个经过签名的APK文件可以被安全地在Android设备上运行。APK签名的过程如下:1. 生成密钥库(Keystore):首先,开发者 详情
A:安卓APK签名是指在安卓应用程序打包成APK文件后,通过使用密钥对APK文件进行签名,以确保应用的完整性和安全性。签名是通过使用开发者的私钥生成的,只有持有对应公钥的人才能验证该应用程序的签名,并确定它是否被篡改过。在安卓系统中,APK签名主要用于两个目的 详情
A:在Android应用开发中,每个APK文件都有一个数字签名,用于验证该APK文件的来源和完整性。获取APK原签名可以帮助开发者确认APK文件的真实性,并在需要时进行验证。获取APK原签名的方法有多种,下面将详细介绍其中的两种方法:方法一:使用Android 详情
A:安卓APK签名是指在安卓应用程序打包成APK文件后,通过使用密钥对APK文件进行签名,以确保应用的完整性和安全性。签名是通过使用开发者的私钥生成的,只有持有对应公钥的人才能验证该应用程序的签名,并确定它是否被篡改过。在安卓系统中,APK签名主要用于两个目的 详情
A:在Android应用开发中,每个APK文件都有一个数字签名,用于验证该APK文件的来源和完整性。获取APK原签名可以帮助开发者确认APK文件的真实性,并在需要时进行验证。获取APK原签名的方法有多种,下面将详细介绍其中的两种方法:方法一:使用Android 详情
注册成为一门APP开发者
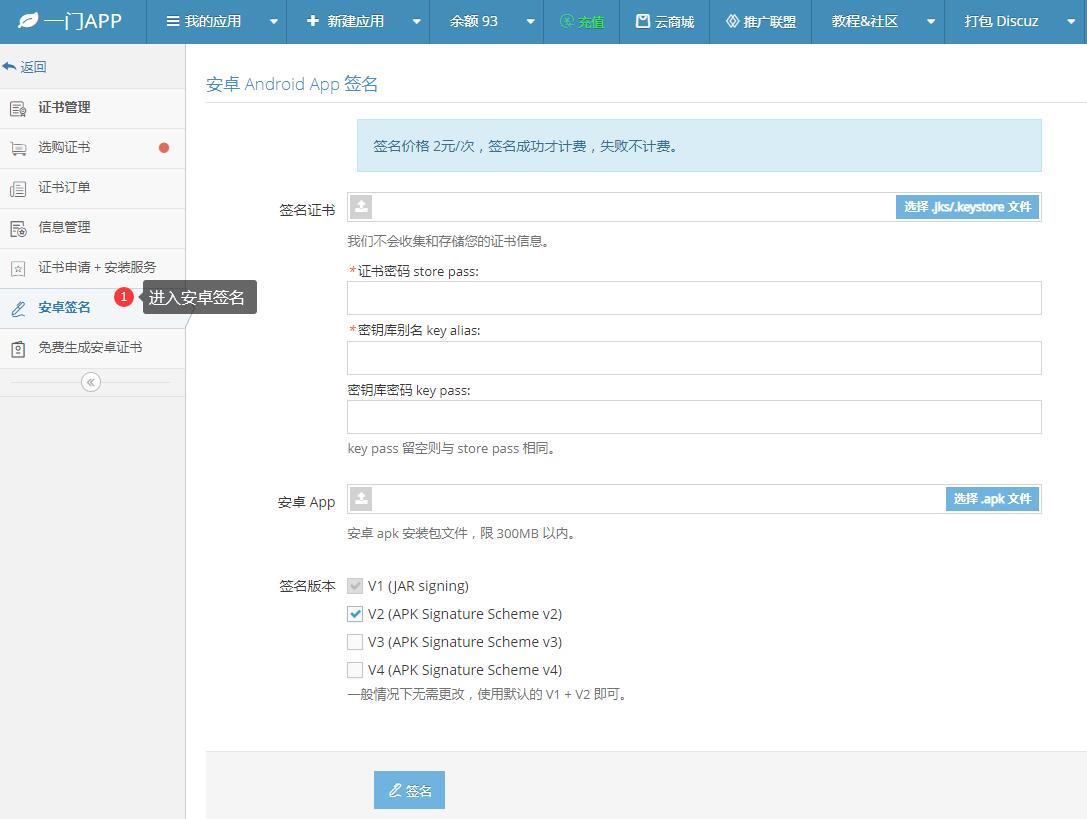
进入安卓重签名工具
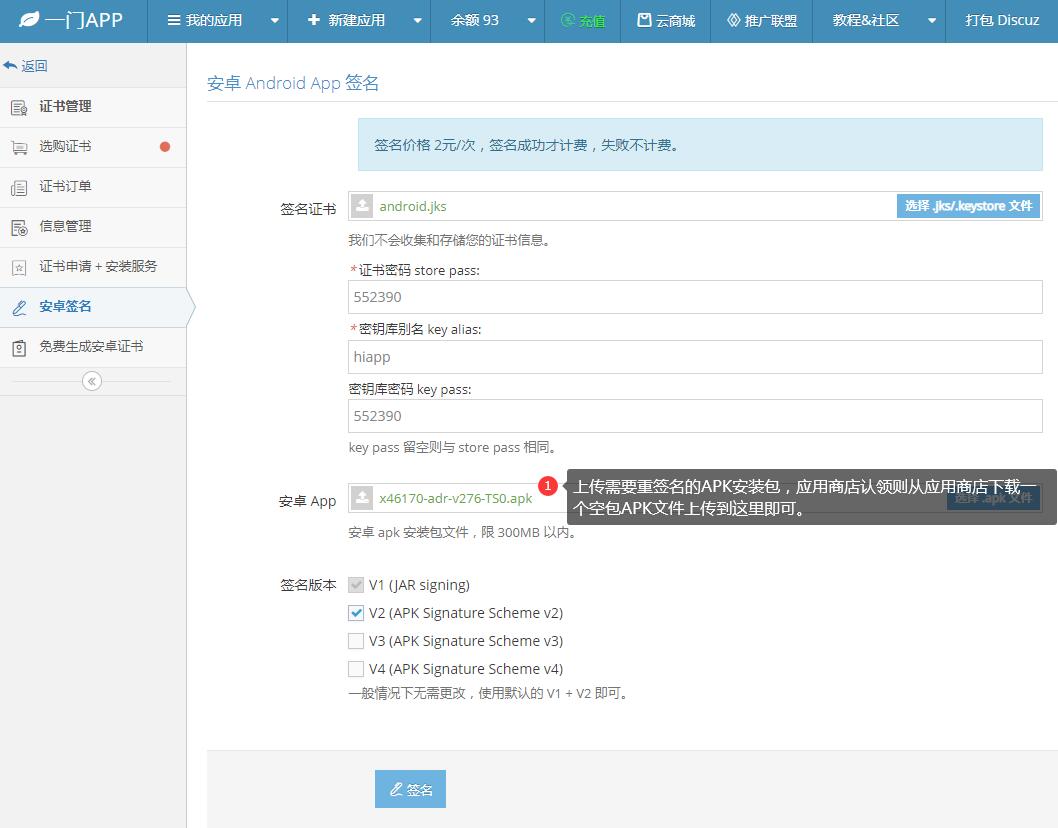
上传安卓证书、APK文件
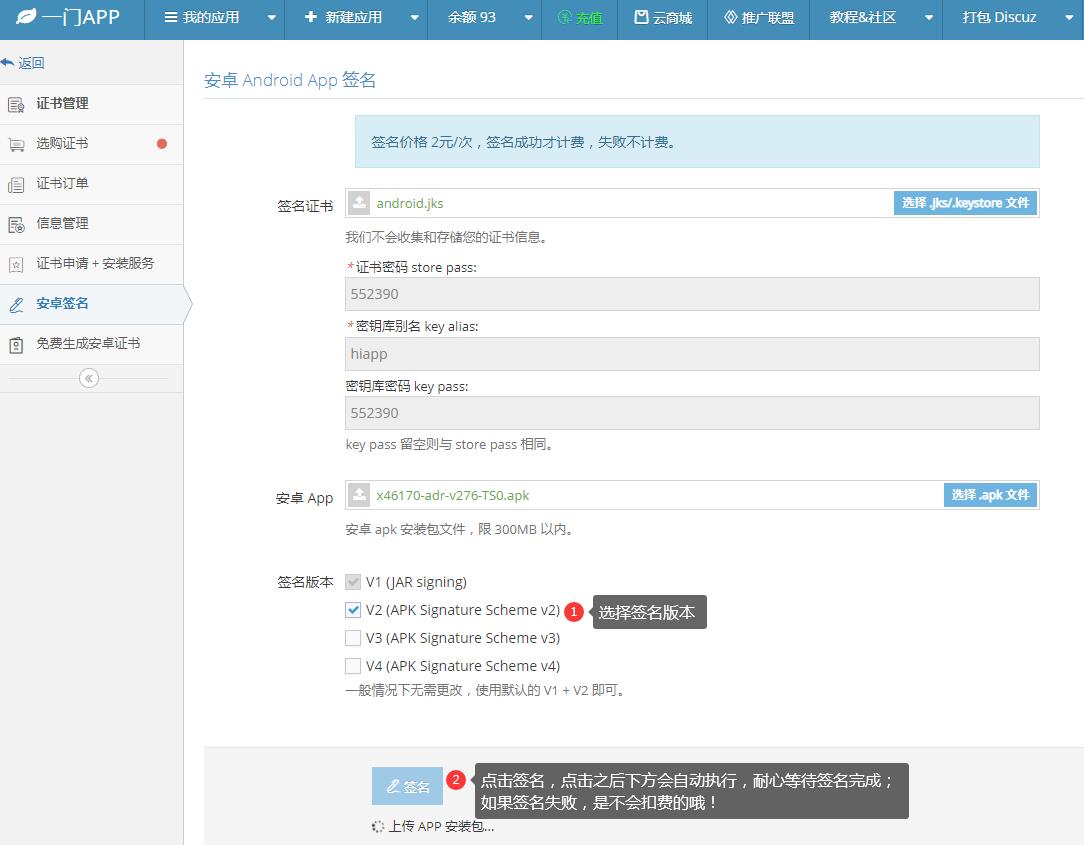
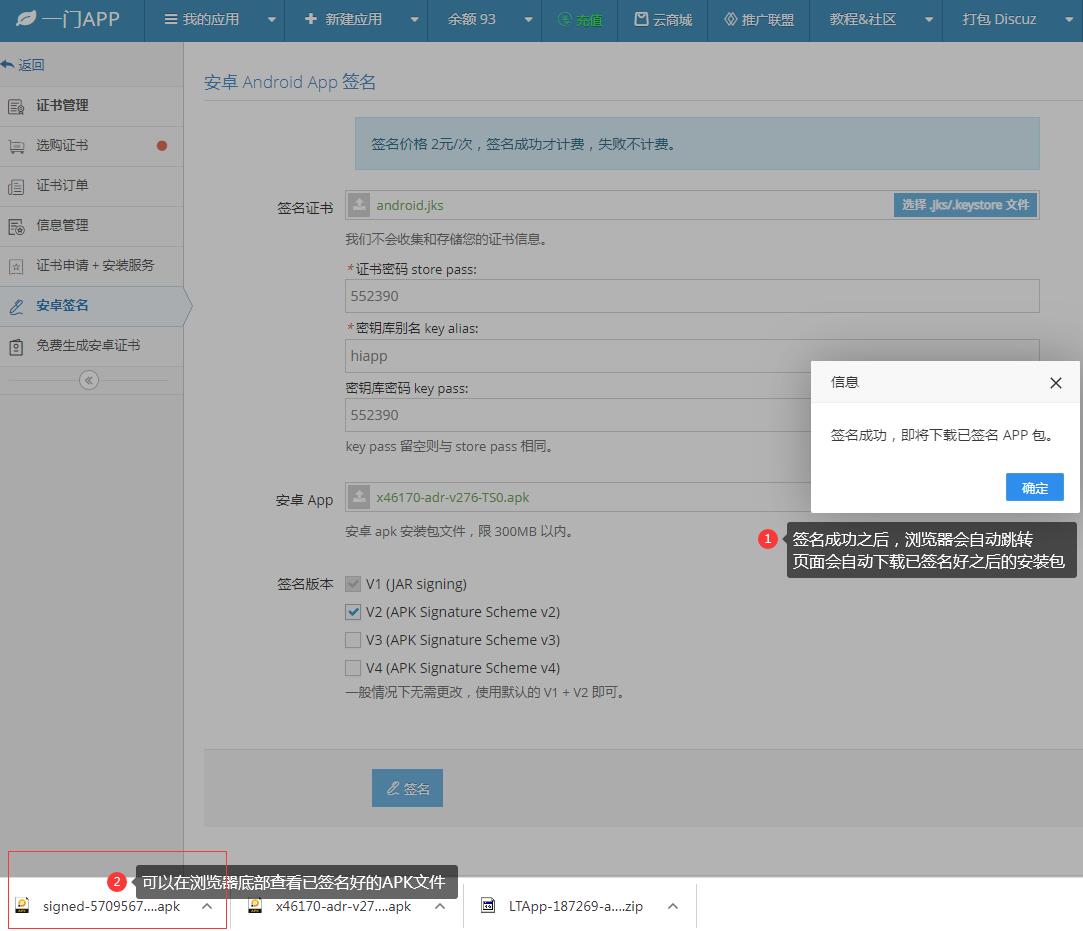
在线一键重签名APK文件