A:安卓验证重新签名是指将已经签名过的APK文件进行更改,并重新签名,以将修改后的APK文件伪装成原始APK文件。这项技术通常被黑客用来篡改或植入恶意代码,以窃取用户的个人信息或进行其他恶意活动。为了理解安卓验证重新签名的原理,我们首先需要了解APK文件的结构 详情
A:在Android开发中,签名APK是为了确保应用的完整性和安全性。签名APK后,可以保证应用在安装过程中不会被篡改,并且只有具有相同签名的APK才能升级和替换。此外,签名APK还可以为应用赋予特定的权限,以提供更好的用户体验和功能。下面是给安卓APK签名设 详情
A:防止别人对APK进行二次签名是保护应用程序安全的重要措施之一。一旦别人获取了应用程序的私钥,他们可以重新签名APK,并在用户设备上分发恶意软件或篡改应用程序的行为。为了防止这种情况发生,可以采取以下措施。1. 保护私钥:私钥是用来对APK进行签名的关键文件 详情
A:标题:360加固APK重签名的原理与详细介绍介绍:在移动应用开发的过程中,为了提高应用的安全性,开发者一般会对APK进行加固操作。而360加固是目前比较常用的一种加固方式之一,它可以有效地对APK进行保护,增加破解的难度。然而,由于加固会改变APK的签名信 详情
A:防止别人对APK进行二次签名是保护应用程序安全的重要措施之一。一旦别人获取了应用程序的私钥,他们可以重新签名APK,并在用户设备上分发恶意软件或篡改应用程序的行为。为了防止这种情况发生,可以采取以下措施。1. 保护私钥:私钥是用来对APK进行签名的关键文件 详情
A:标题:360加固APK重签名的原理与详细介绍介绍:在移动应用开发的过程中,为了提高应用的安全性,开发者一般会对APK进行加固操作。而360加固是目前比较常用的一种加固方式之一,它可以有效地对APK进行保护,增加破解的难度。然而,由于加固会改变APK的签名信 详情
注册成为一门APP开发者
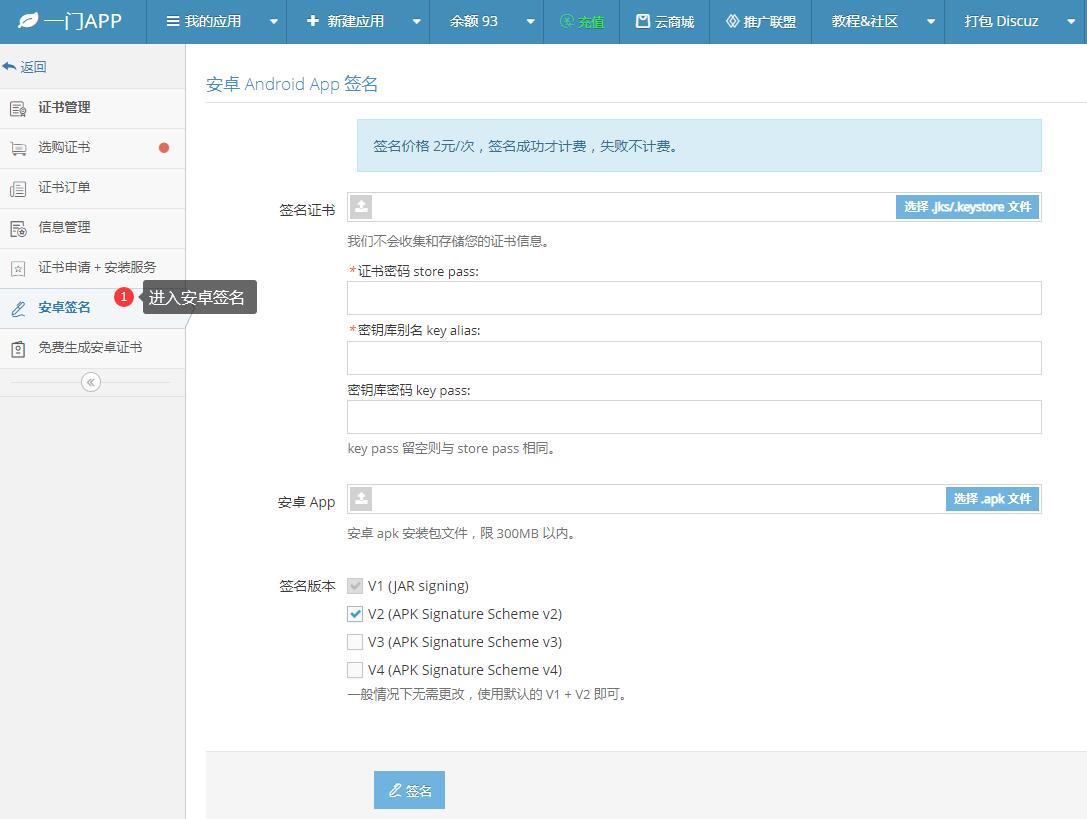
进入安卓重签名工具
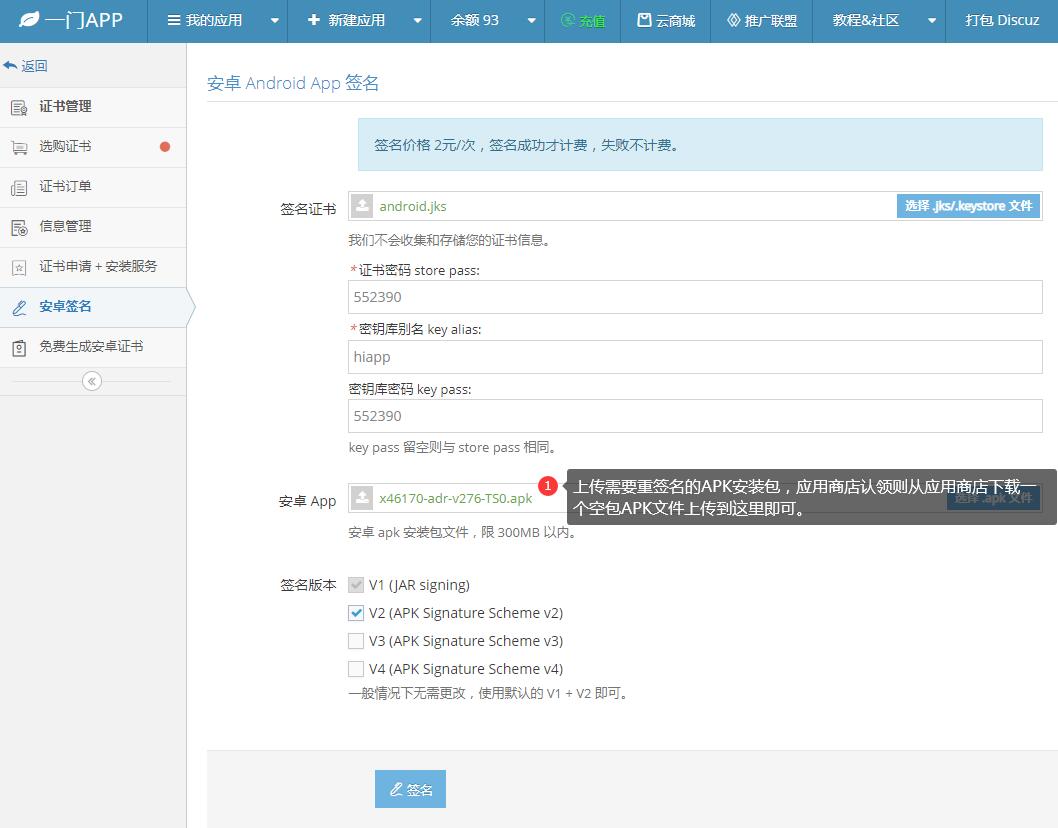
上传安卓证书、APK文件
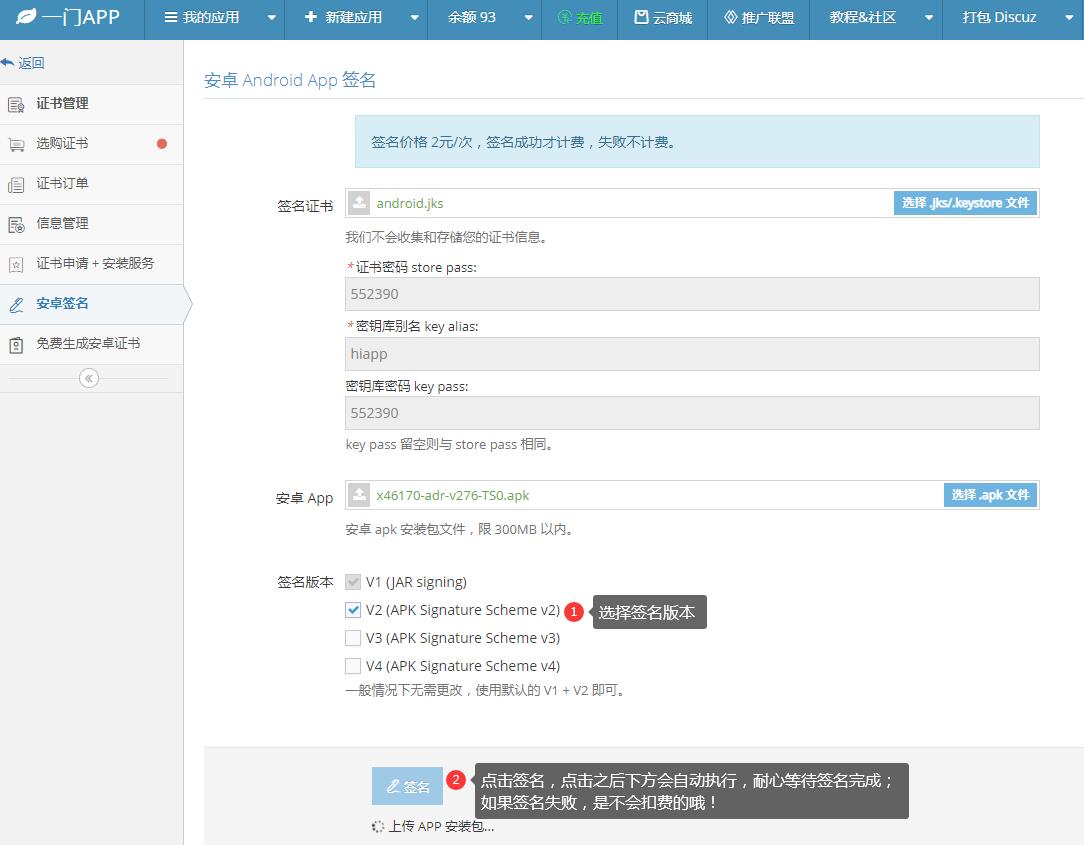
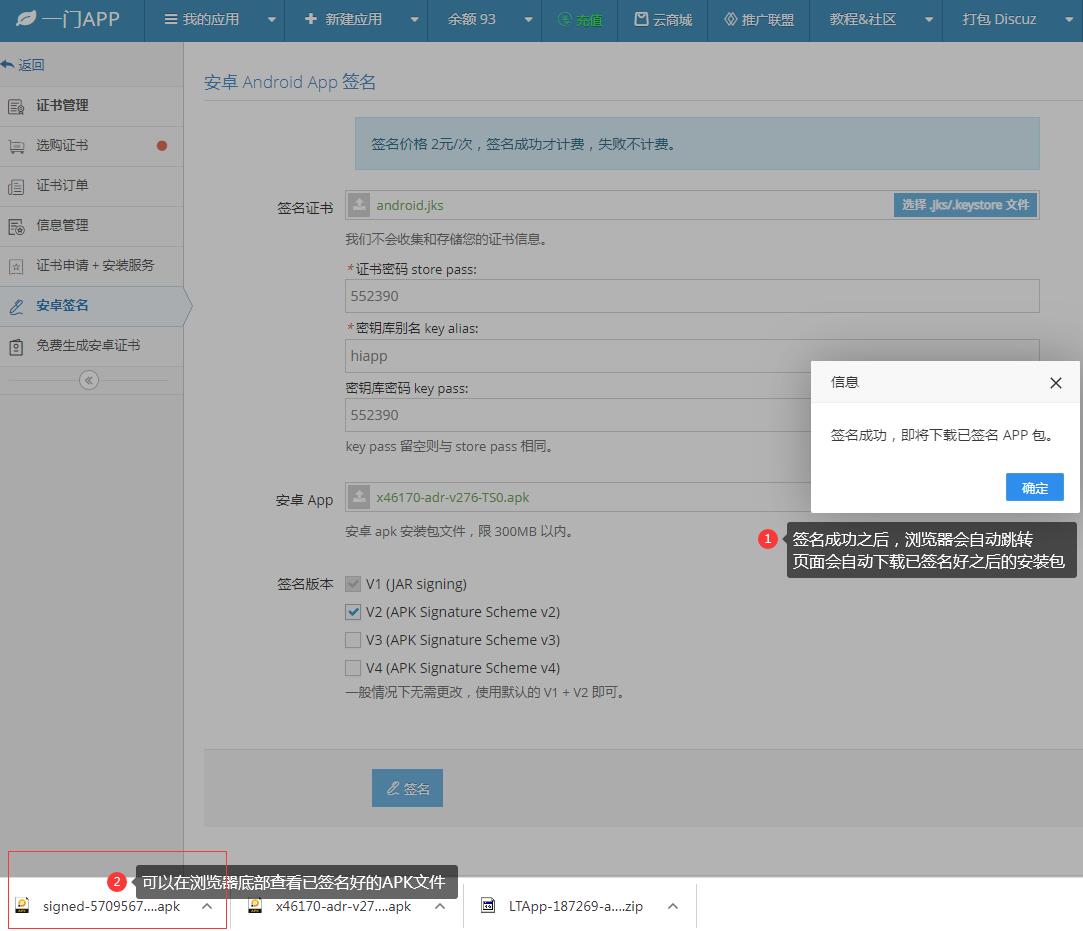
在线一键重签名APK文件