A:Android应用的二次签名是指攻击者通过修改APK文件并重新签名,将恶意代码注入到合法应用中,以绕过应用商店的安全检测,并将恶意应用传播给用户。为了防止二次签名,开发者可以采取一些安全措施。首先,了解二次签名的原理是很重要的。正常情况下,Android应 详情
A:在 Android 应用开发中,每个应用都需要签名才能被发布到 Google Play 商店或者其他渠道平台上。签名是用来保证应用的完整性和作者身份的验证机制,确保用户安装的应用是经过认证的。要知道自己导出的 APK 的签名,可以通过以下步骤进行检查:1. 详情
A:Android应用的二次签名是指攻击者通过修改APK文件并重新签名,将恶意代码注入到合法应用中,以绕过应用商店的安全检测,并将恶意应用传播给用户。为了防止二次签名,开发者可以采取一些安全措施。首先,了解二次签名的原理是很重要的。正常情况下,Android应 详情
A:在 Android 应用开发中,每个应用都需要签名才能被发布到 Google Play 商店或者其他渠道平台上。签名是用来保证应用的完整性和作者身份的验证机制,确保用户安装的应用是经过认证的。要知道自己导出的 APK 的签名,可以通过以下步骤进行检查:1. 详情
A:Android应用的二次签名是指攻击者通过修改APK文件并重新签名,将恶意代码注入到合法应用中,以绕过应用商店的安全检测,并将恶意应用传播给用户。为了防止二次签名,开发者可以采取一些安全措施。首先,了解二次签名的原理是很重要的。正常情况下,Android应 详情
A:在 Android 应用开发中,每个应用都需要签名才能被发布到 Google Play 商店或者其他渠道平台上。签名是用来保证应用的完整性和作者身份的验证机制,确保用户安装的应用是经过认证的。要知道自己导出的 APK 的签名,可以通过以下步骤进行检查:1. 详情
注册成为一门APP开发者
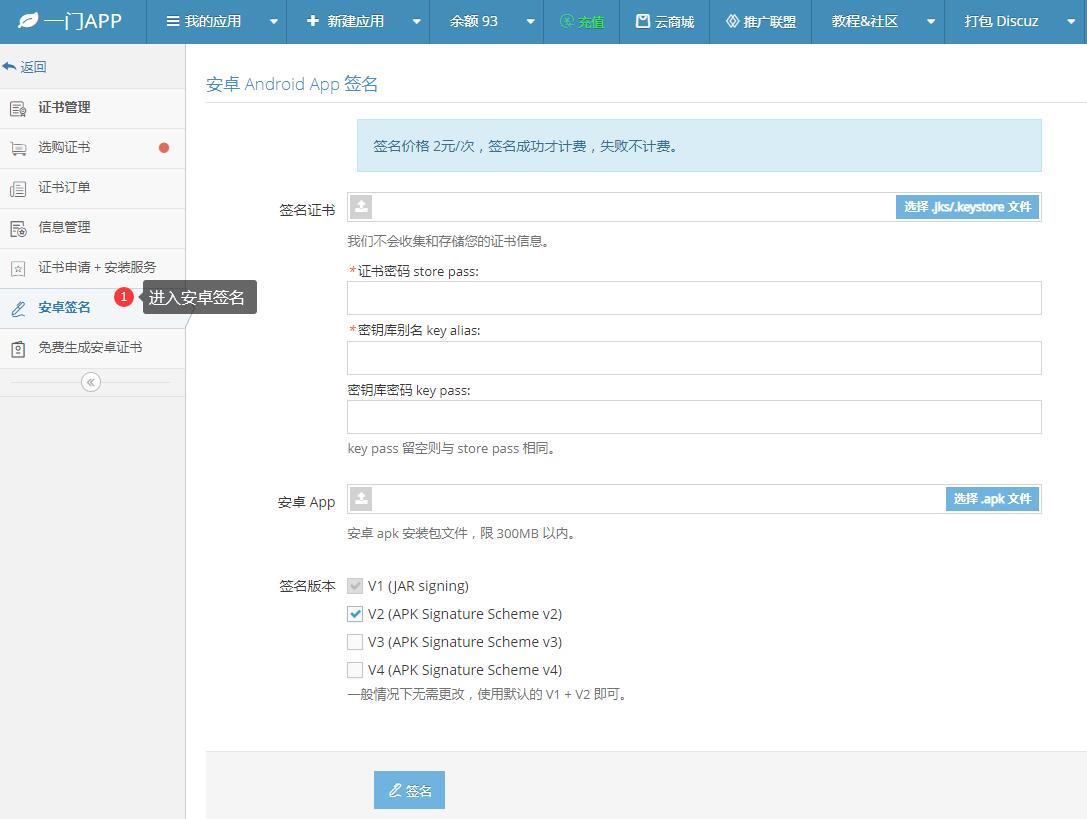
进入安卓重签名工具
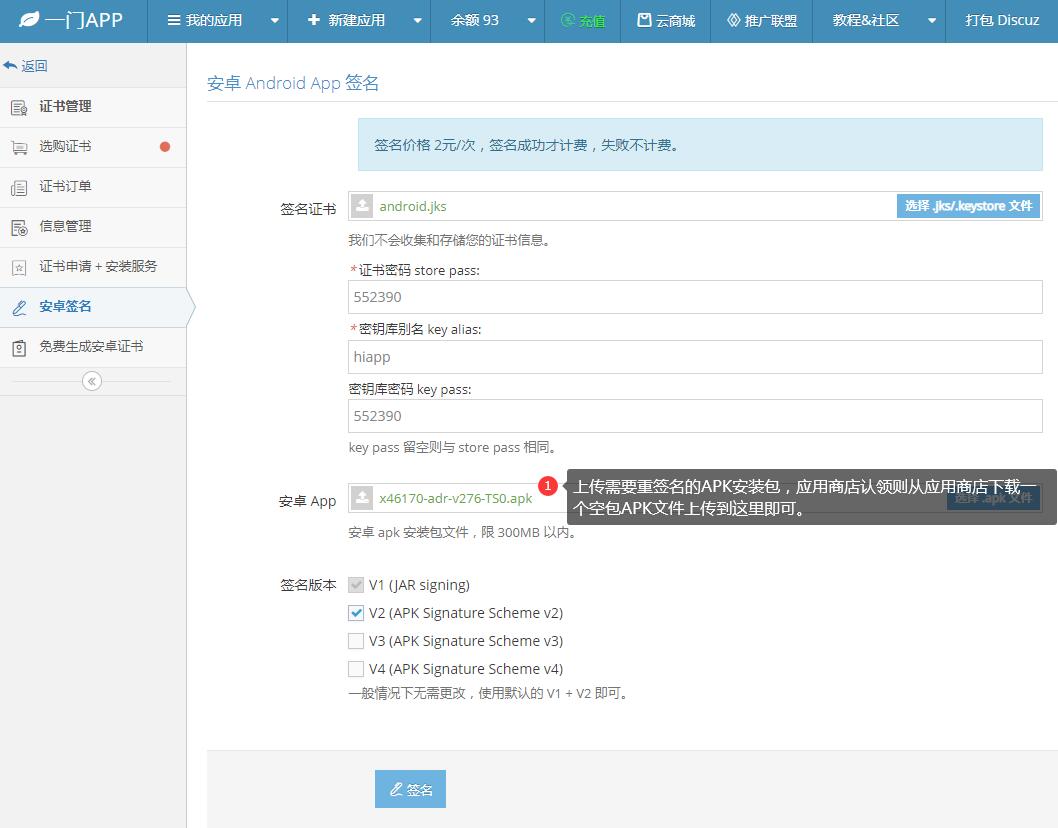
上传安卓证书、APK文件
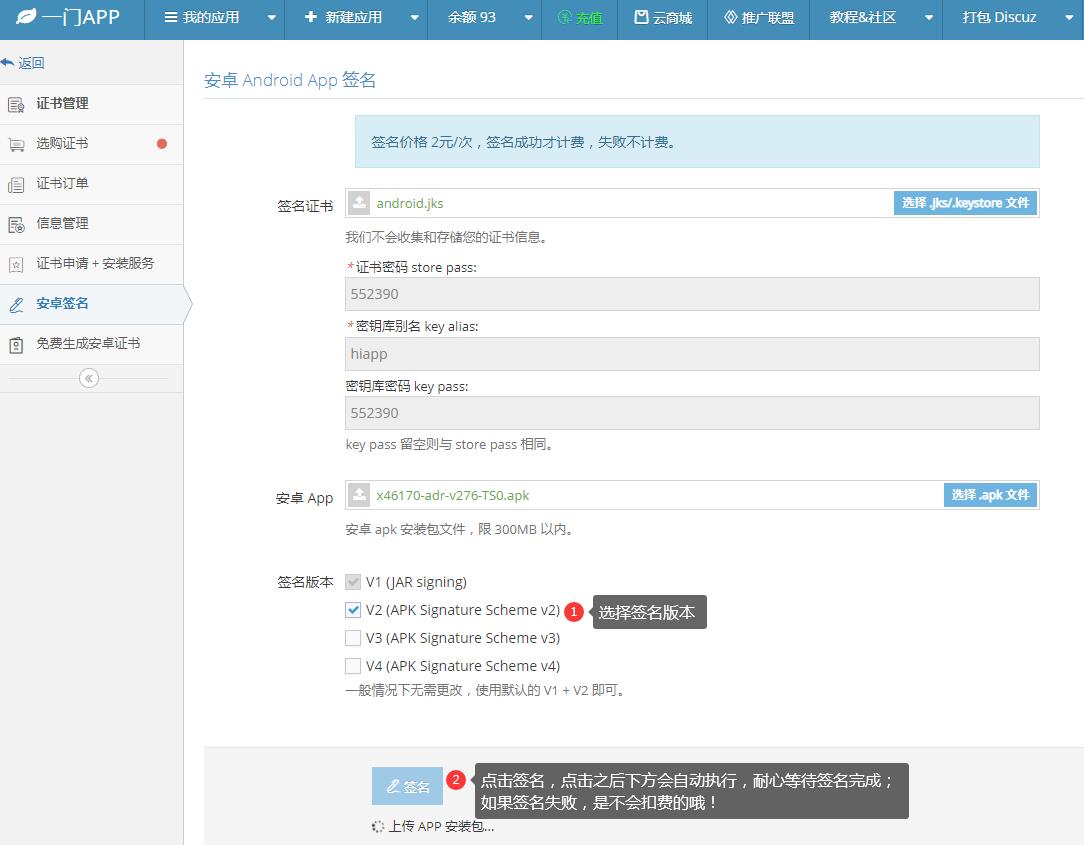
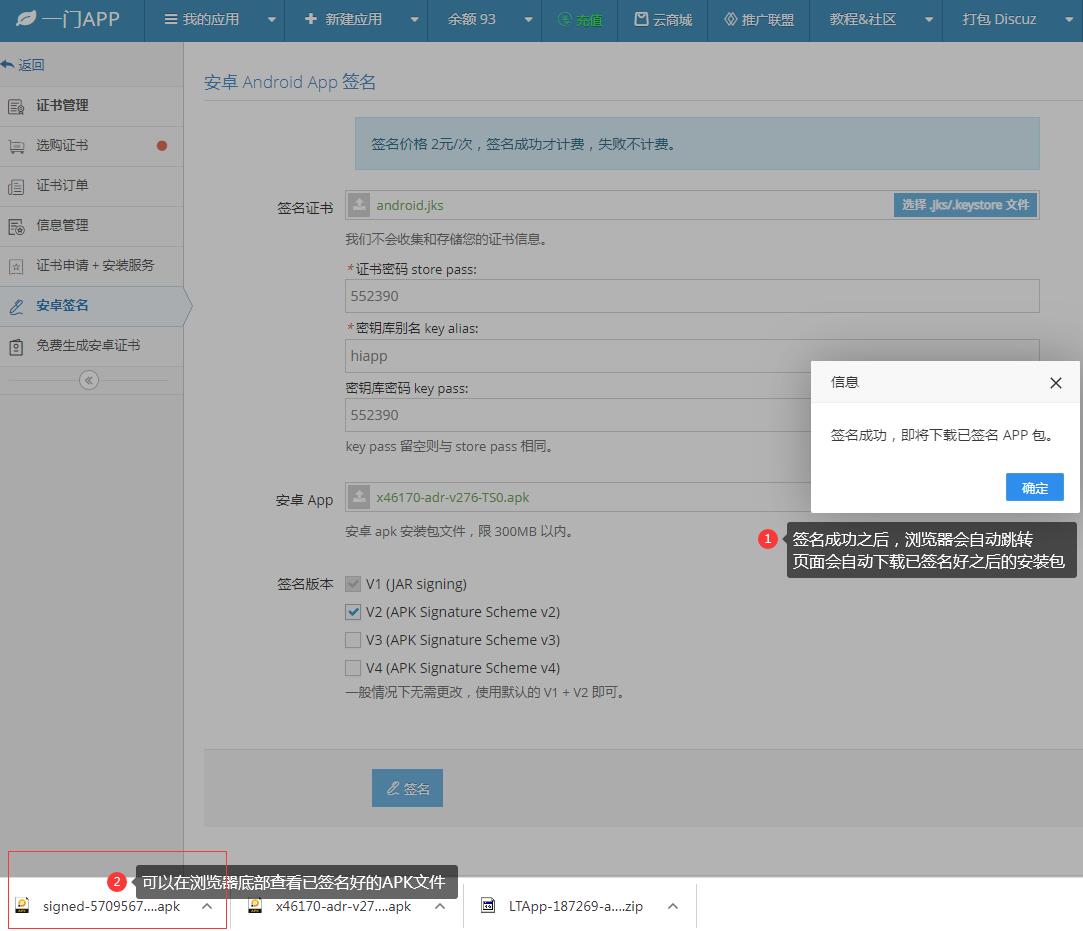
在线一键重签名APK文件