A:在安卓开发中,签名文件(keystore)用于对应用进行数字签名,以确保应用的身份和完整性。签名文件中包含一个或多个密钥对,每个密钥对对应一个证书,用于将应用和开发者关联起来。当用户在设备上安装应用时,系统会检查应用的签名文件,以校验应用的完整性和来源可信 详情
A:签名是Android开发中非常重要的一个步骤,它确保了应用程序的安全性和完整性。在发布一个应用程序之前,我们需要对它进行签名,并将签名后的文件打包成一个APK(Android Package)文件。在安装APK文件时,系统会验证该文件的签名,确保文件没有被 详情
A:给APK签名是为了验证APK的完整性和真实性,确保APK在传输和安装过程中没有被篡改。下面是详细介绍安卓给APK签名的原理和步骤:1. 签名原理:在开发阶段,开发者使用自己的私钥对APK文件进行签名,生成签名文件。当用户在下载和安装应用时,系统使用开发者预 详情
A:查看APK的V1签名可以通过以下步骤完成:1.打开命令提示符或终端窗口,进入到存放APK文件的目录。2.使用以下命令来查看APK的信息: ``` keytool -printcert -jarfile yourapkfile.apk ``` 详情
A:给APK签名是为了验证APK的完整性和真实性,确保APK在传输和安装过程中没有被篡改。下面是详细介绍安卓给APK签名的原理和步骤:1. 签名原理:在开发阶段,开发者使用自己的私钥对APK文件进行签名,生成签名文件。当用户在下载和安装应用时,系统使用开发者预 详情
A:查看APK的V1签名可以通过以下步骤完成:1.打开命令提示符或终端窗口,进入到存放APK文件的目录。2.使用以下命令来查看APK的信息: ``` keytool -printcert -jarfile yourapkfile.apk ``` 详情
注册成为一门APP开发者
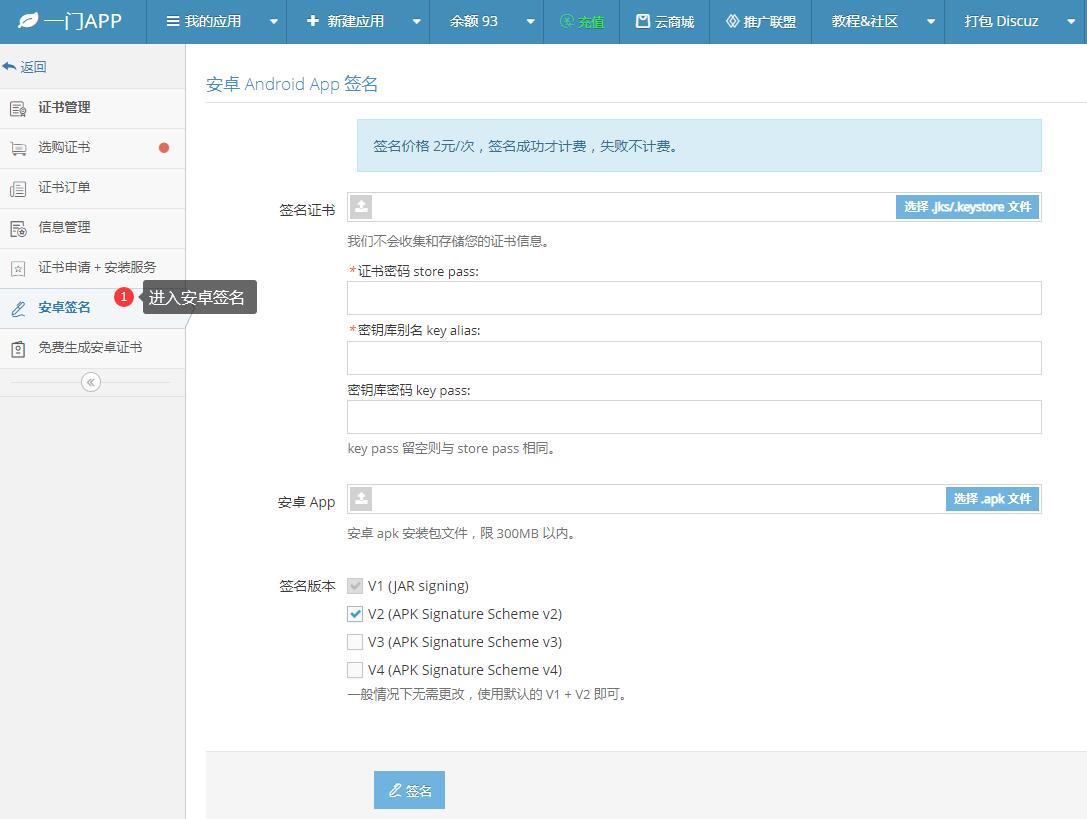
进入安卓重签名工具
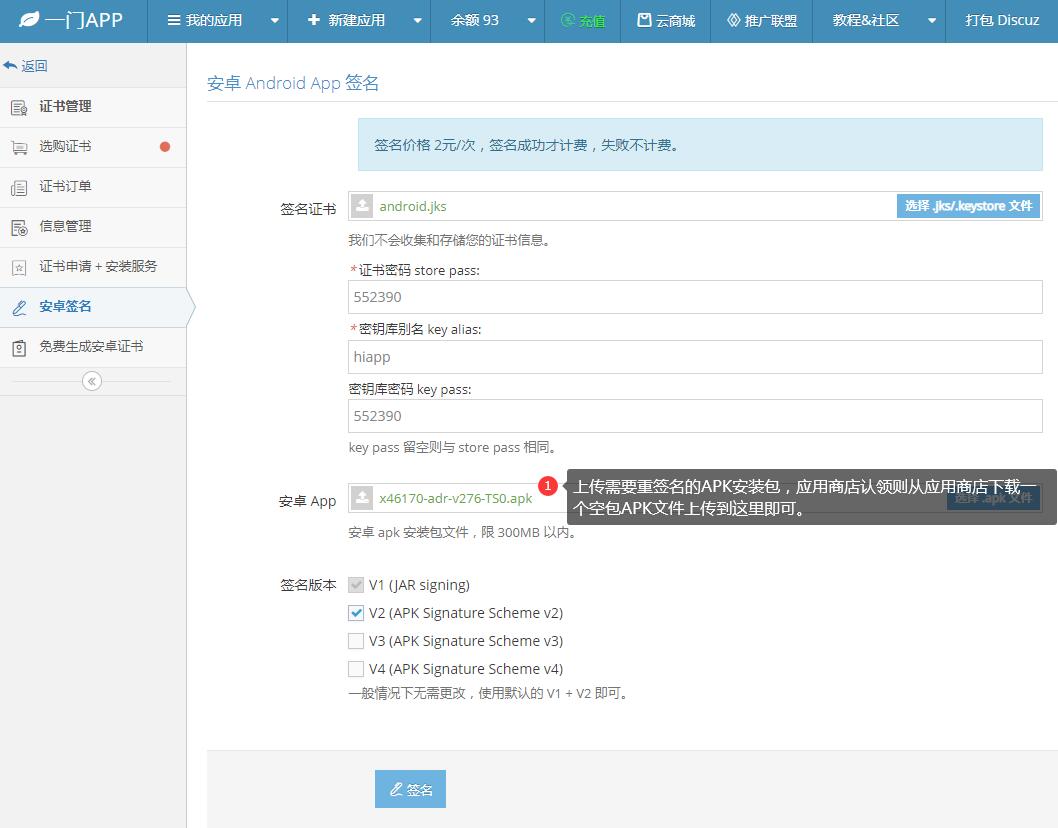
上传安卓证书、APK文件
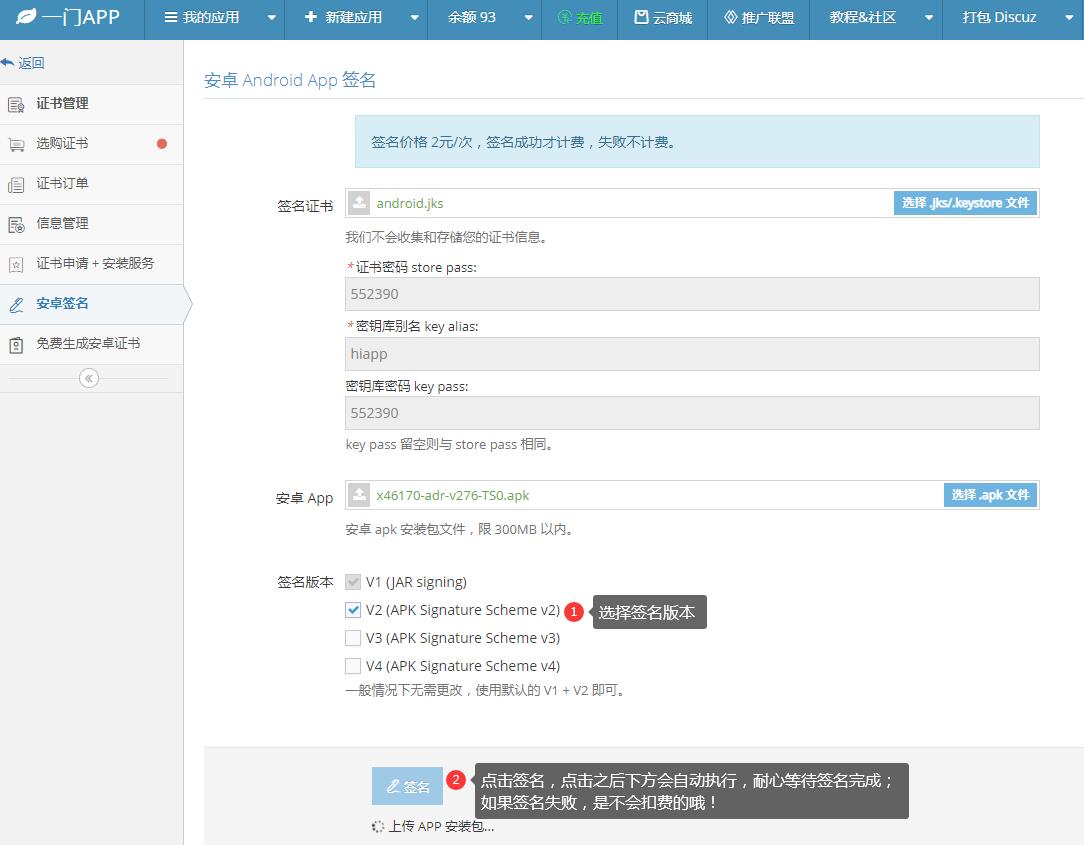
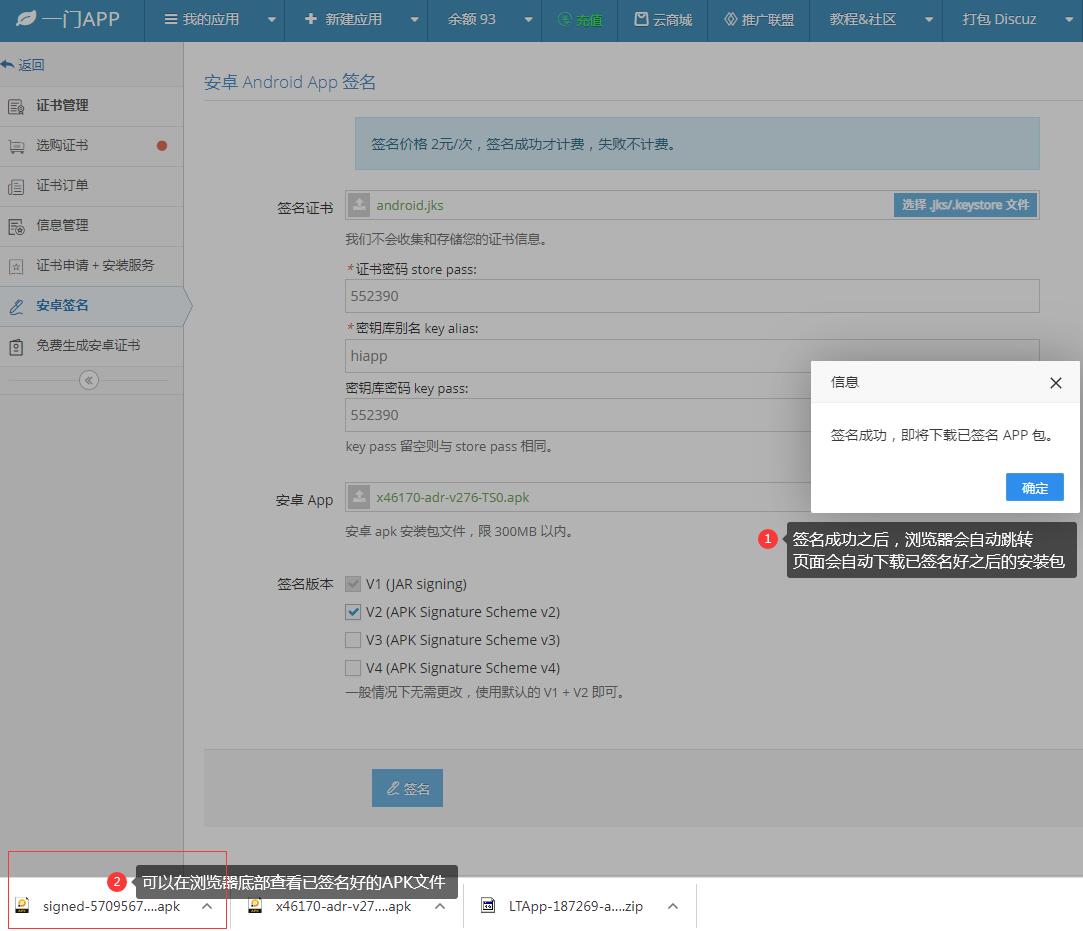
在线一键重签名APK文件