A:Android应用程序签名是一个重要的安全措施,用于确保应用程序未被篡改或未被未经授权的第三方使用。在Android系统中,应用程序签名被用于证明应用程序来源的可靠性,并保证应用程序不被篡改或替换。Android应用程序签名是通过使用Java签名工具完成的 详情
A:APK签名是Android应用程序打包后的一个重要步骤,用于确认应用程序的来源和完整性。而多渠道打包则是在APK签名的基础上,为了适应不同的渠道需求,通过修改APK的一些特定信息来实现。首先,我们来了解一下APK签名的原理。APK签名使用的是非对称加密算法 详情
A:Android应用程序签名是一个重要的安全措施,用于确保应用程序未被篡改或未被未经授权的第三方使用。在Android系统中,应用程序签名被用于证明应用程序来源的可靠性,并保证应用程序不被篡改或替换。Android应用程序签名是通过使用Java签名工具完成的 详情
A:APK签名是Android应用程序打包后的一个重要步骤,用于确认应用程序的来源和完整性。而多渠道打包则是在APK签名的基础上,为了适应不同的渠道需求,通过修改APK的一些特定信息来实现。首先,我们来了解一下APK签名的原理。APK签名使用的是非对称加密算法 详情
A:当我们开发Android应用时,我们需要对应用进行打包,并为其签名。签名是一种安全机制,用于验证应用的来源和完整性。在Android开发中,我们使用签名文件来对应用进行签名。签名文件通常具有以下特点:1. 私钥:签名文件包含一个私钥,它用于对应用进行签名。 详情
A:APK二次签名是指在原始APK文件基础上进行修改后再进行签名的过程。通常情况下,APK文件在开发完成后会经过开发者的签名以保证文件的完整性和真实性,然而有时候我们可能需要对APK文件进行修改,例如添加一些额外的功能或者进行自定义设置。这时就需要进行APK的 详情
注册成为一门APP开发者
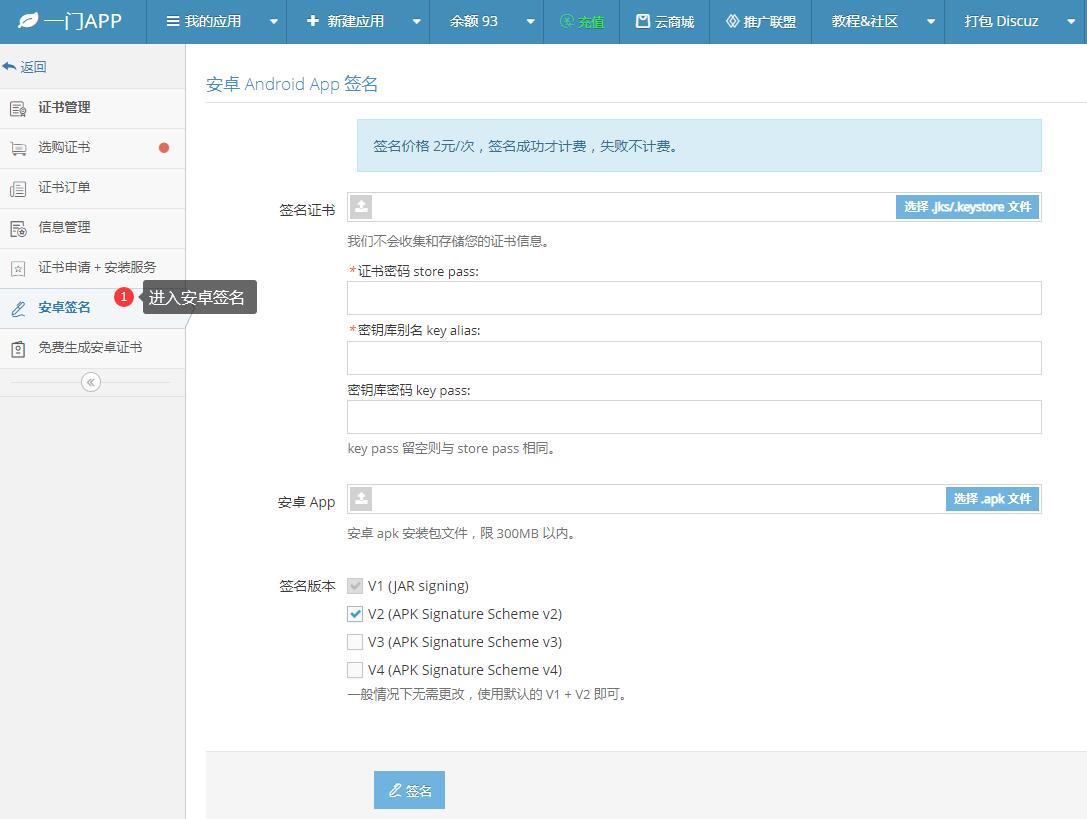
进入安卓重签名工具
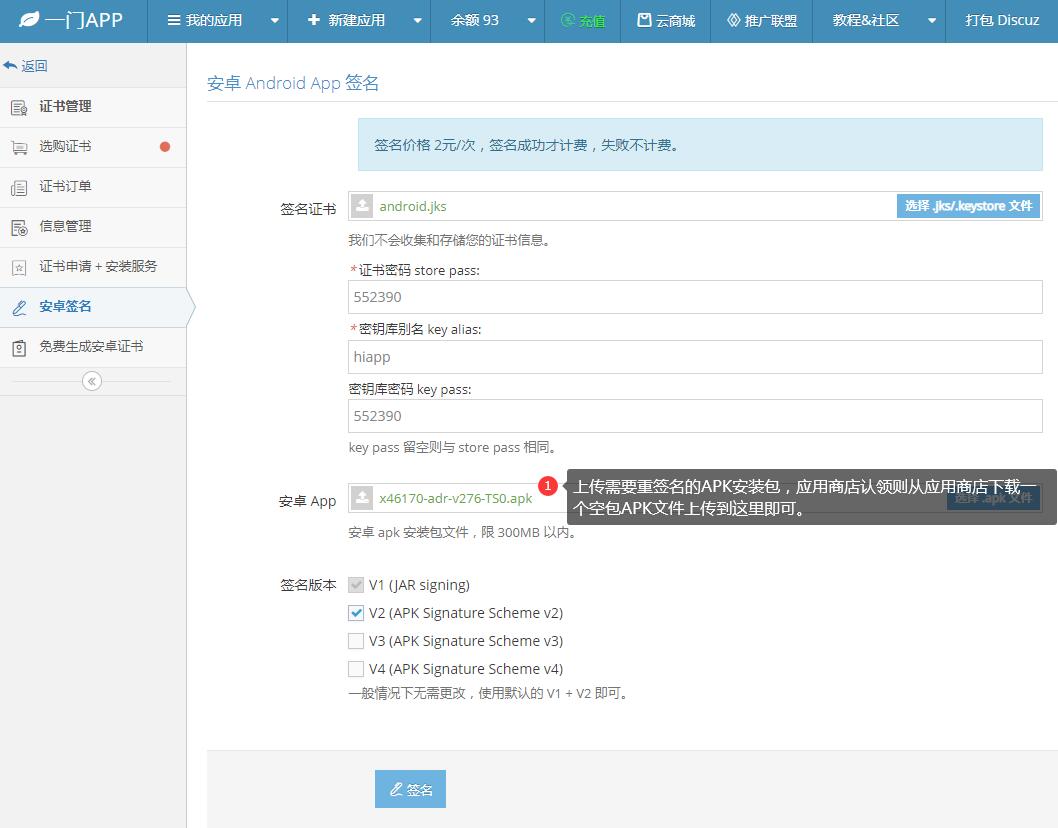
上传安卓证书、APK文件
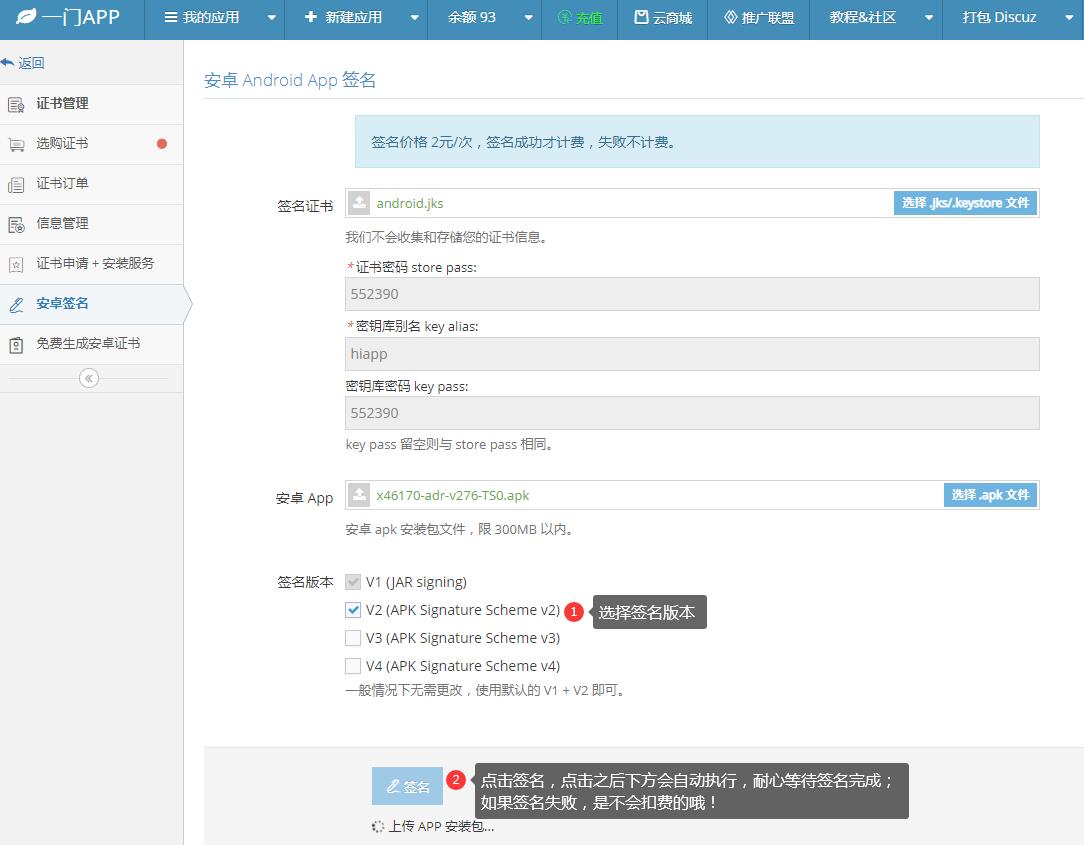
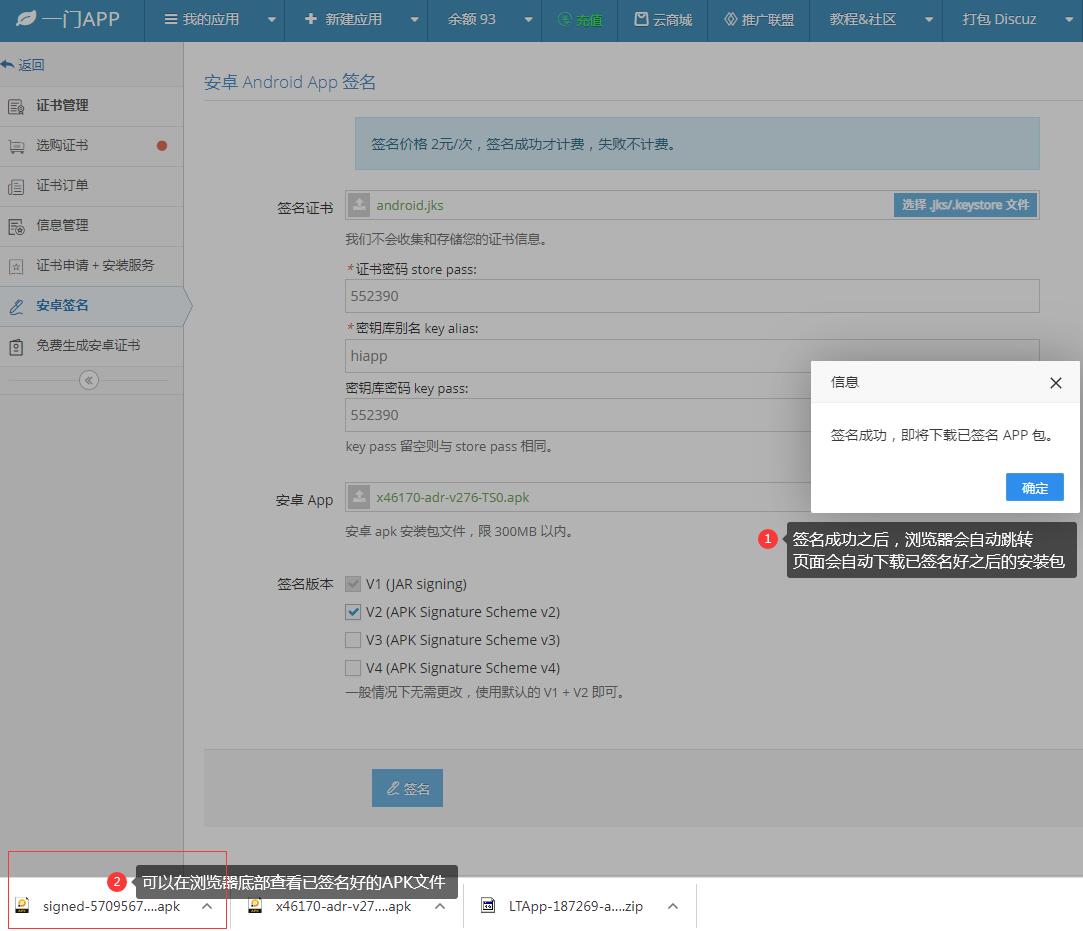
在线一键重签名APK文件