A:安卓签名机制是用于确保应用程序的完整性和身份验证的重要机制。每个在安卓平台运行的应用程序都必须经过签名验证,以确保应用程序未被篡改且由可信的开发者发布。安卓签名机制的基本原理是使用数字证书和私钥对应用程序进行签名,然后在应用程序安装时使用公钥进行验证。下面 详情
A:Android APK文件的签名是保证应用程序的完整性和安全性的重要组成部分。APK签名包括公钥签名和私钥签名两部分。公钥签名用于验证APK文件是否经过篡改,私钥签名用于确认APK文件的来源。改变APK文件的签名需要以下步骤:1.生成新的密钥对:使用Jav 详情
A:在安卓开发中,应用软件签名是一项重要的步骤,它用于确保应用的安全性和完整性。应用软件签名生成文件包括私钥(private key)和公钥(public key),私钥用于生成数字签名,公钥用于验证数字签名。安卓应用软件签名的生成文件通常是一个.keysto 详情
A:签名是Android应用程序安全的重要环节之一,通过签名可以验证应用程序的真实性和完整性。在Android应用的开发和发布过程中,签名策略扮演着至关重要的角色。下面将介绍几种常见的Android应用签名策略。1. DEBUG签名DEBUG签名是在开发过程中 详情
A:在安卓开发中,应用软件签名是一项重要的步骤,它用于确保应用的安全性和完整性。应用软件签名生成文件包括私钥(private key)和公钥(public key),私钥用于生成数字签名,公钥用于验证数字签名。安卓应用软件签名的生成文件通常是一个.keysto 详情
A:签名是Android应用程序安全的重要环节之一,通过签名可以验证应用程序的真实性和完整性。在Android应用的开发和发布过程中,签名策略扮演着至关重要的角色。下面将介绍几种常见的Android应用签名策略。1. DEBUG签名DEBUG签名是在开发过程中 详情
注册成为一门APP开发者
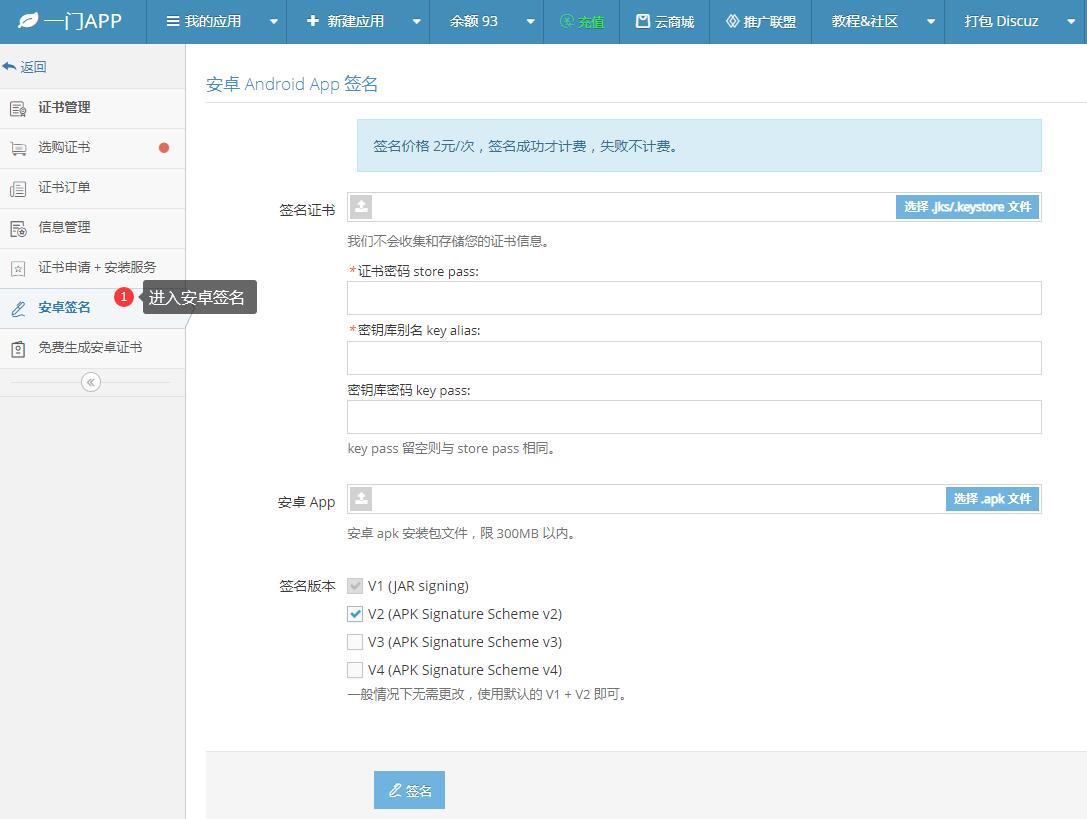
进入安卓重签名工具
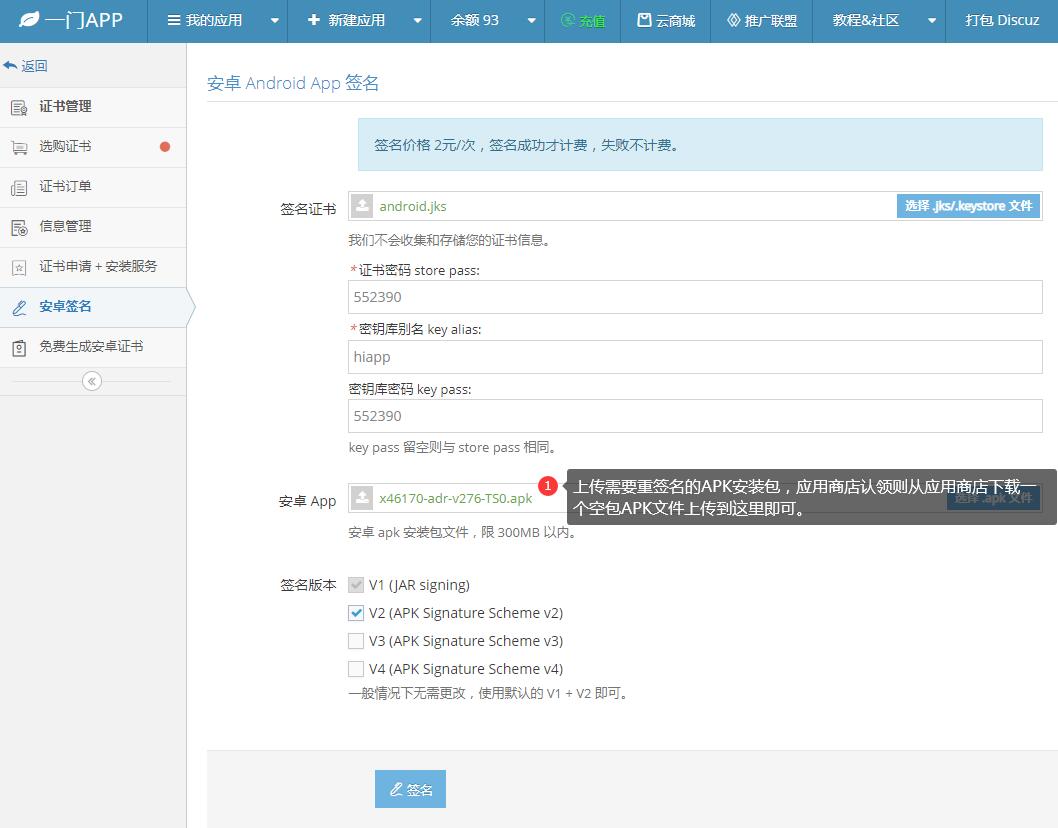
上传安卓证书、APK文件
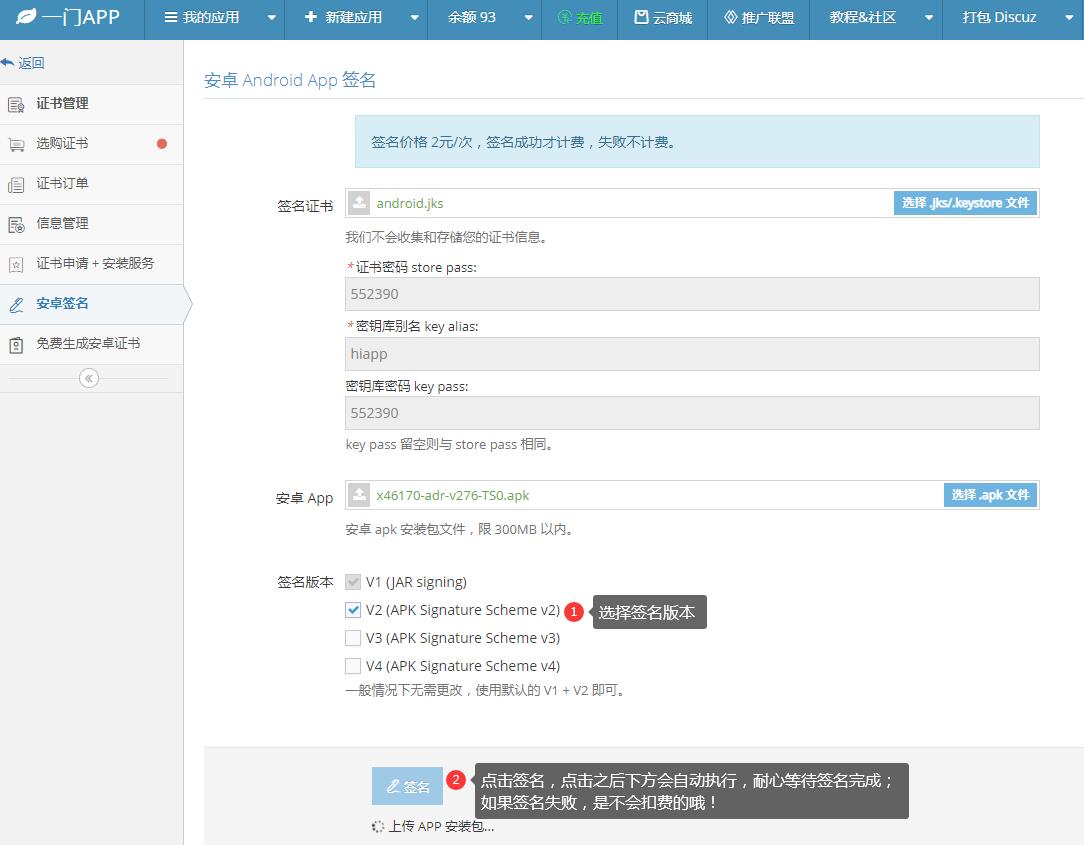
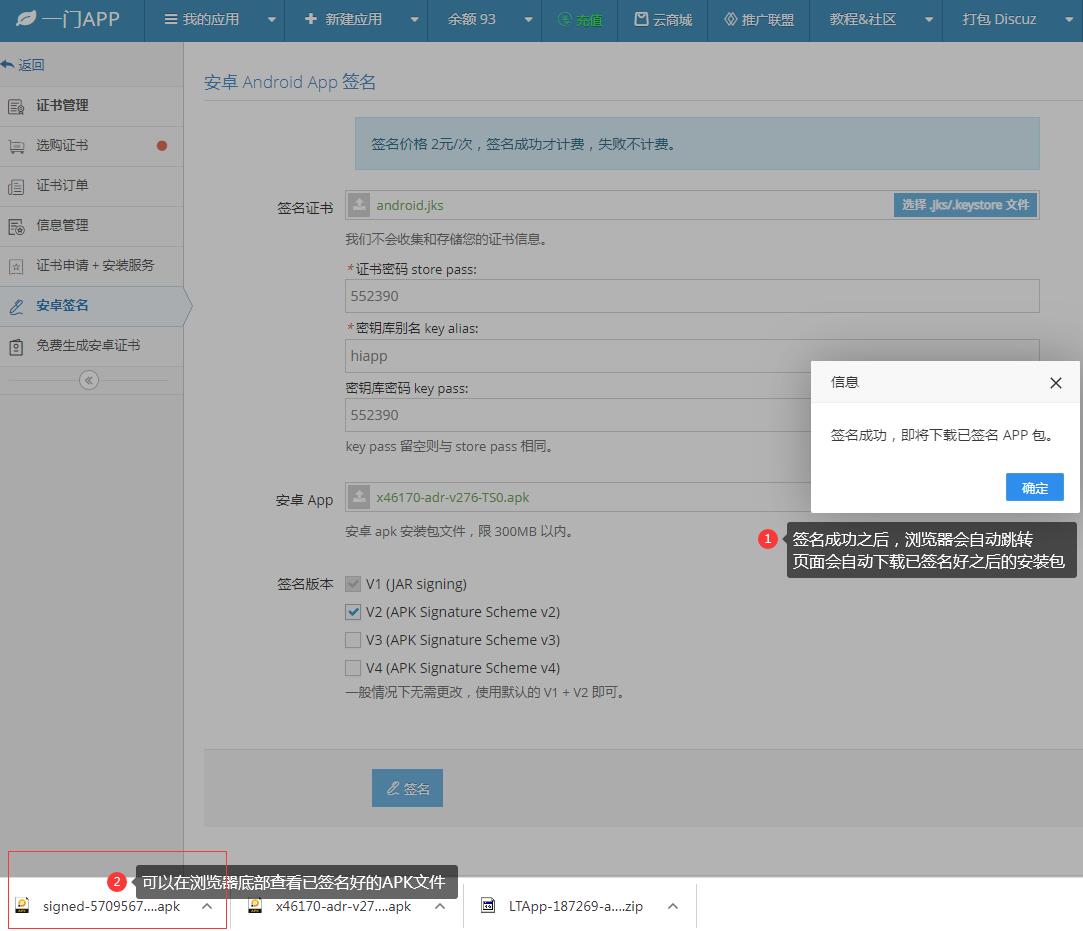
在线一键重签名APK文件