Android签名文件是用于对应用程序进行数字签名的文件,主要用于保证应用的安全性和完整性。本文将介绍Android签名文件的获取原理和详细操作步骤。
一、签名文件的原理
当我们开发完一个应用程序并准备发布到Google Play或其他应用市场时,我们需要对应用程序进行签名。签名的目的是为了确认应用程序的发布者身份和保证应用程序的完整性。
Android应用程序的签名基于公钥密码学的原理:我们首先生成一对密钥,包括私钥和公钥。私钥是我们保密的,用于对应用程序进行签名;公钥是公开的,用于验证应用程序的签名。当我们对应用程序进行签名时,我们使用私钥对应用程序进行加密,并生成一个数字签名。其他人安装应用程序时,系统会使用应用程序中的公钥对签名进行解密并进行验证,从而确认应用程序的发布者身份和完整性。
二、获取签名文件的详细操作步骤
1. 生成密钥库文件
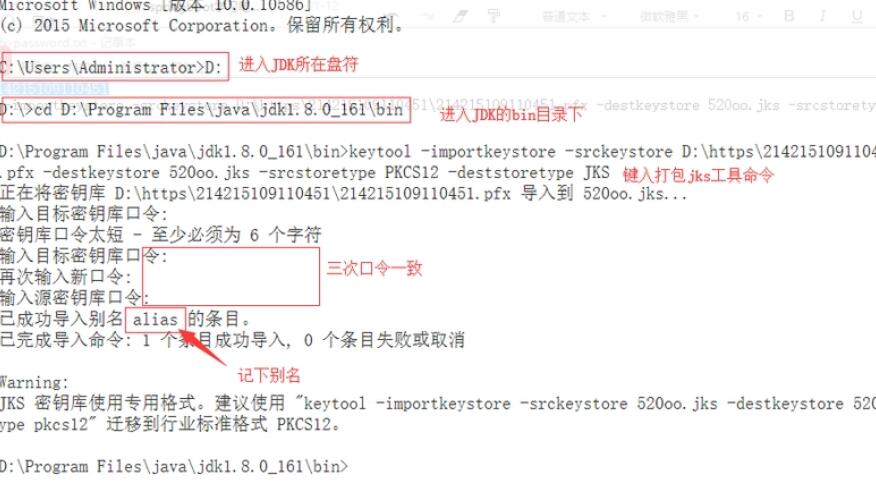
在命令行中输入以下命令,生成一个密钥库文件:
```
keytool -genkey -alias myandroidkey -keyalg RSA -keystore myandroidkey.keystore -validity 10000
```
在执行命令时,会要求输入密钥库密码、密钥密码、姓名等信息。
2. 获取签名文件
在命令行中输入以下命令,获取签名文件:
```
keytool -exportcert -alias myandroidkey -keystore myandroidkey.keystore -list -v
```
执行命令后,会要求输入密钥库密码。
执行完命令后,会在命令行中输出一串字符,这就是签名文件的SHA1、MD5和SHA-256等指纹信息。
3. 使用签名文件
将获取到的签名文件信息应用到我们的应用程序中,可以通过以下方式:
- 在Android Studio中,在app目录下的build.gradle文件中添加如下代码:
```
android {
...
signingConfigs {
release {
storeFile file("myandroidkey.keystore")
storePassword "密钥库密码"
keyAlias "myandroidkey"
keyPassword "密钥密码"
}
}
buildTypes {
release {
...
signingConfig signingConfigs.release
}
}
}
```
- 在Eclipse中,在项目的 build.properties 文件中添加如下代码:
```
key.store=myandroidkey.keystore
key.store.password=密钥库密码
key.alias=myandroidkey
key.alias.password=密钥密码
```
注意,密钥库文件和签名文件应妥善保存,避免泄露或丢失。
三、总结
Android签名文件是保证应用程序安全性和完整性的重要组成部分。通过生成密钥库文件,并使用密钥库文件获取签名文件,我们可以在发布应用程序前对应用程序进行签名。签名后的应用程序能够确保发布者的身份,并能够防止应用程序被破坏或篡改。通过本文介绍的详细操作步骤,我们可以方便地获取和使用签名文件。