在安卓开发过程中,签名是非常重要的一部分。签名是为了保证应用程序的安全性,防止应用被篡改或伪装。本文将详细介绍安卓项目签名的原理和具体操作步骤。
1. 签名原理:
在安卓系统中,每个应用都要使用数字证书进行签名。数字证书由开发者生成,并由私钥进行数字签名,然后在应用分发时使用公钥进行验证。这样可以确保应用的真实性和完整性。
2. 签名类型:
在安卓开发中,主要有两种签名类型:Debug签名和Release签名。
- Debug签名:在开发和测试阶段使用的签名。它使用的是由安卓开发者工具自动生成的debug.keystore文件中的证书,该证书的有效期为365天。
- Release签名:在发布应用到应用商店或分发给最终用户时使用的签名。开发者需要自己生成一个Keystore文件,并使用该文件中的证书进行签名。Release签名的证书通常具有较长的有效期。
3. 签名步骤:
下面是签名一个安卓项目的具体操作步骤:
- 准备签名所需的文件:首先,需要有一个Keystores文件来存储签名所需的证书和私钥。如果没有Keystores文件,可以使用Java的keytool命令生成一个。可以使用以下命令生成一个Keystores文件:
keytool -genkey -alias MyAlias -keyalg RSA -keystore my.keystore
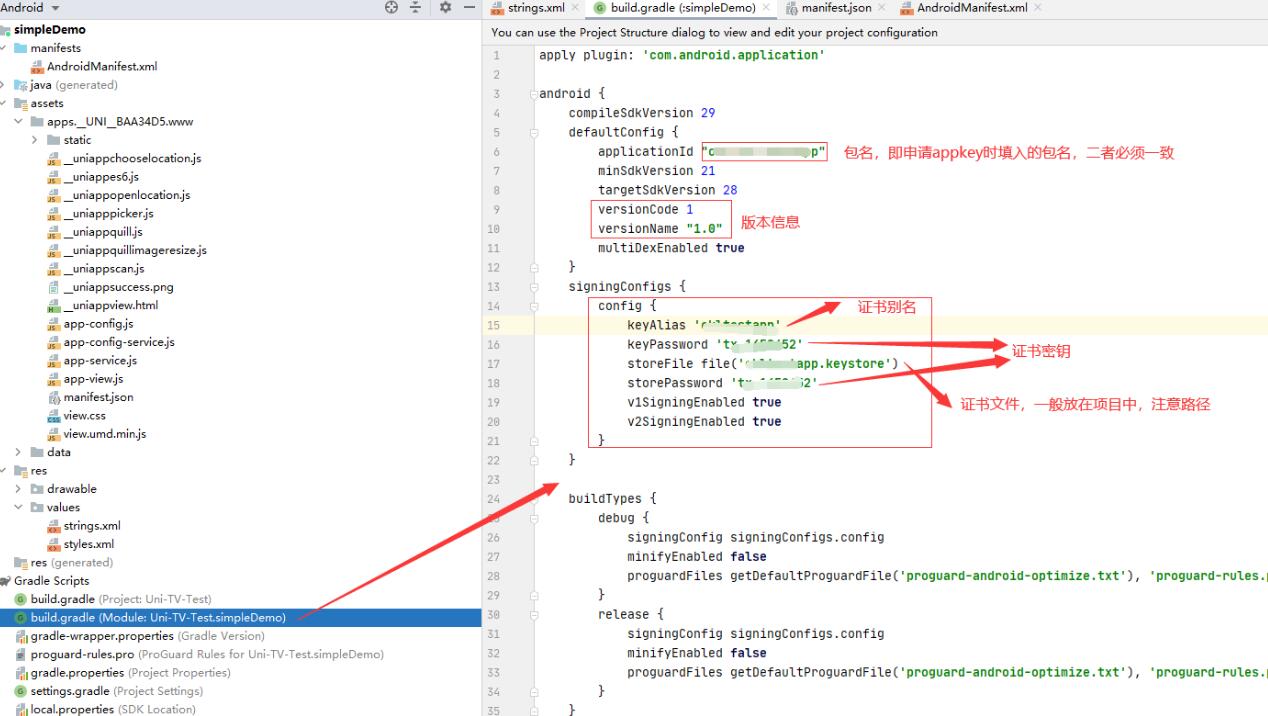
- 配置项目的gradle文件:在项目的build.gradle文件中,找到android节点下的signingConfigs节点,并添加以下代码:
signingConfigs {
release {
storeFile file("my.keystore") // keystore文件的路径
storePassword "your_password" // keystore文件的密码
keyAlias "MyAlias" // key的别名
keyPassword "your_password" // key的密码
}
}
buildTypes {
release {
signingConfig signingConfigs.release
}
}
- 进行Release签名:在Android Studio的工具栏中选择Build -> Generate Signed Bundle/Apk。选择“APK”并点击“Next”。在弹出的窗口中选择“Create new...”并填写相关信息,包括Keystores文件的路径、密码、别名和密码等。点击“Finish”开始生成签名APK。
- 验证签名:可以使用命令行工具或Keytool工具验证签名APK的签名信息。使用以下命令:
jarsigner -verify -verbose -certs myapp.apk
以上就是签名一个安卓项目的详细步骤。记住,在发布应用之前一定要进行签名操作,以确保应用的安全性和完整性。
总结:
本文介绍了安卓项目签名的原理和操作步骤。签名在应用开发中至关重要,可以保证应用的真实性和完整性。在开发阶段需要使用Debug签名,而在发布阶段要使用Release签名。签名操作需要一个Keystores文件来存储证书和私钥,开发者需要使用keytool工具生成一个Keystores文件,并在gradle文件中配置签名信息。签名完成后,可以使用命令行工具或者Keytool工具验证签名APK的签名信息。签名操作是确保应用安全的重要环节,在应用发布前一定要进行。