安卓应用程序签名证书是开发者必备的工具之一,它用于验证应用程序的身份和完整性。在安卓系统中,每个应用程序都必须使用签名证书进行签名,以确保应用程序未经篡改,并且可以与其他应用程序进行安全通信。在本文中,我将详细介绍安卓软件签名证书的原理和制作过程。
一、签名证书的原理
安卓应用程序签名证书使用了非对称加密算法,通常采用RSA算法。该算法使用了两个密钥:一个私钥用于签名,一个公钥用于验证签名。开发者使用私钥对应用程序进行签名,而手机或者其他应用程序使用公钥验证签名,确保应用程序的完整性和安全性。
签名过程如下:
1.开发者使用私钥对应用程序进行哈希计算,生成应用程序的摘要信息。
2.开发者使用私钥对摘要信息进行加密,生成签名信息。
3.开发者将签名信息和应用程序一同发布。
4.手机或者其他应用程序使用公钥对签名信息进行解密,得到摘要信息。
5.手机或者其他应用程序对应用程序进行哈希计算,生成新的摘要信息。
6.手机或者其他应用程序将新的摘要信息与解密得到的摘要信息进行比较,如果一致,则应用程序未经篡改。
二、制作安卓软件签名证书
制作安卓软件签名证书的过程如下:
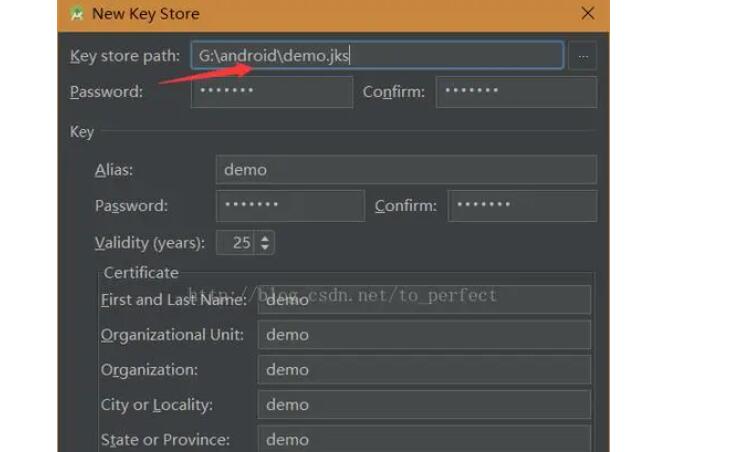
1.生成密钥库(KeyStore)文件
使用Java的keytool工具生成密钥库文件,命令如下:
keytool -genkey -v -keystore mykeystore.keystore -alias myalias -keyalg RSA -keysize 2048 -validity 10000
其中,mykeystore.keystore是生成的密钥库文件名,myalias是密钥库别名,可以自行设置。
2.生成签名证书
使用keytool工具生成签名证书,命令如下:
keytool -export -alias myalias -keystore mykeystore.keystore -file mycertificate.cer
其中,myalias是密钥库别名,mykeystore.keystore是密钥库文件名,mycertificate.cer是生成的签名证书文件名。
3.导入签名证书
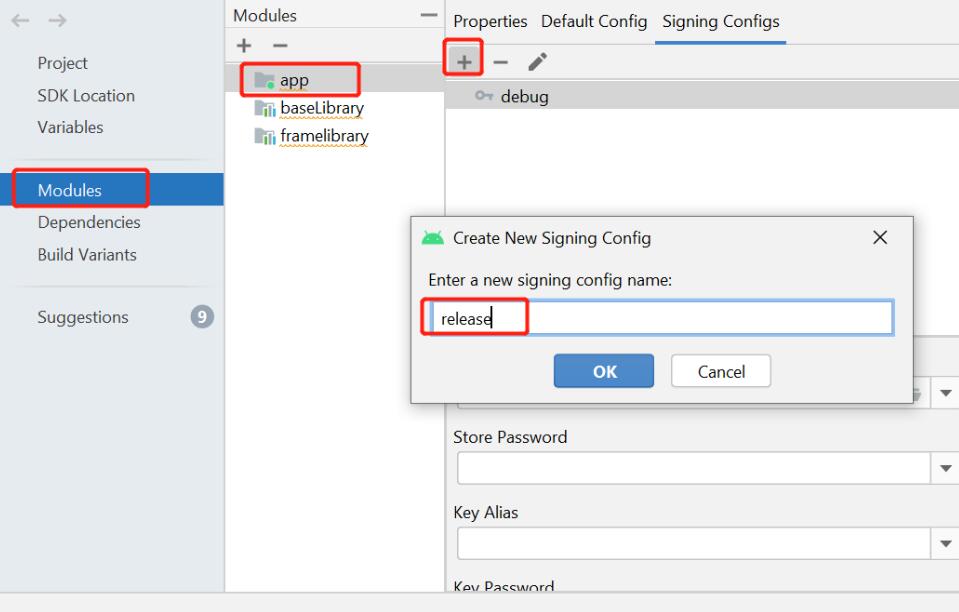
将生成的签名证书导入到Android Studio或者Eclipse的项目中,在构建发布版本的时候使用。
4.签名应用程序
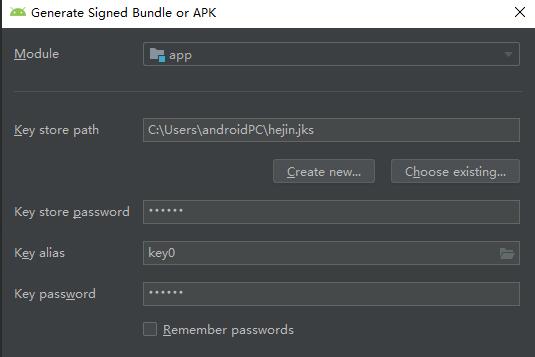
使用Android Studio或者Eclipse的签名工具,选择生成的签名证书进行应用程序的签名。
Android Studio 中可在 “Build” -> “Generate Signed APK” 中选择生成签名证书,然后进行签名。
Eclipse 中可在 “导出” -> “Android Application” 中选择生成的签名证书进行签名。
5.验证签名
使用如下命令验证应用程序的签名:
jarsigner -verify -verbose -certs myapp.apk
其中,myapp.apk是应用程序名称,根据实际情况进行替换。
以上就是制作安卓软件签名证书的详细介绍。通过了解签名证书的原理并按照上述步骤进行制作,开发者可以确保应用程序的安全性和完整性,避免应用程序被篡改。希望本文能对互联网领域的网站博主提供实用的帮助。