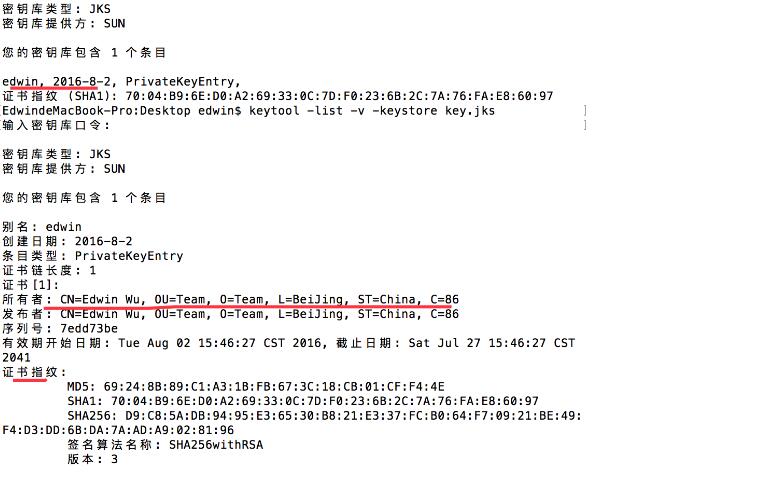
在Android开发过程中,APK的签名是一个重要的安全机制。签名能够确保APK的完整性和可信度,并防止恶意篡改和篡改。验证两个APK的签名是否一致是一种常见的需求,可以通过以下步骤进行验证。
首先,我们需要了解APK签名的原理。在应用发布时,开发者会使用私钥对APK进行签名,生成签名文件(通常为-RELEASE)并存储在APK文件中的META-INF目录下。签名文件包含了应用的信息和公钥证书。当用户安装APK时,系统会验证APK的签名文件与公钥证书是否匹配,从而确保APK的完整性和来源的可信度。
接下来,我们可以使用Java的KeyStore类和Android的PackageManager类来验证两个APK的签名是否一致。
步骤如下:
1. 获取第一个APK的签名信息:
```java
public static byte[] getCertificate(String apkPath) throws Exception {
JarFile jarFile = new JarFile(apkPath);
JarEntry jarEntry = jarFile.getJarEntry("META-INF/CERT.RSA");
InputStream inputStream = jarFile.getInputStream(jarEntry);
CertificateFactory cf = CertificateFactory.getInstance("X.509");
byte[] buffer = new byte[4096];
ByteArrayOutputStream outStream = new ByteArrayOutputStream();
int length;
while ((length = inputStream.read(buffer)) != -1) {
outStream.write(buffer, 0, length);
}
inputStream.close();
byte[] certificateBytes = outStream.toByteArray();
return certificateBytes;
}
```
其中,`apkPath`为第一个APK的文件路径,函数返回的`certificateBytes`为第一个APK的签名文件。
2. 获取第二个APK的签名信息:
```java
PackageManager pm = context.getPackageManager();
String packageName = "com.example.app";
PackageInfo packageInfo = pm.getPackageInfo(packageName, PackageManager.GET_SIGNATURES);
Signature[] signatures = packageInfo.signatures;
byte[] certificateBytes = signatures[0].toByteArray();
```
其中,`packageName`为第二个APK的包名,`signatures`为第二个APK的签名信息,函数返回的`certificateBytes`为第二个APK的签名文件。
3. 将获取到的签名文件进行MD5或SHA1等哈希算法计算,得到签名的哈希值。
```java
public static String getCertificateHash(byte[] certificateBytes, String algorithm) throws NoSuchAlgorithmException {
MessageDigest md = MessageDigest.getInstance(algorithm);
byte[] hashBytes = md.digest(certificateBytes);
StringBuilder builder = new StringBuilder();
for (byte b : hashBytes) {
builder.append(Integer.toHexString((b & 0xFF) | 0x100).substring(1, 3));
}
return builder.toString();
}
```
其中,`certificateBytes`为签名文件的字节数组,`algorithm`为哈希算法(如“MD5”或“SHA1”)。
4. 对比两个APK的签名哈希值,判断签名是否一致。
```java
String certificateHash1 = getCertificateHash(certificateBytes1, "MD5");
String certificateHash2 = getCertificateHash(certificateBytes2, "MD5");
boolean isSameSignature = certificateHash1.equals(certificateHash2);
```
其中,`certificateHash1`和`certificateHash2`分别为第一个APK和第二个APK的签名哈希值。
以上就是验证两个APK的签名是否一致的步骤和代码实现。通过比较签名哈希值,我们可以判断两个APK的签名是否一致。如果哈希值相同,则表示两个APK的签名一致;如果哈希值不同,则表示两个APK的签名不一致,可能存在被篡改的风险。这种验证方法可以用于确保APK的完整性和来源的可信度。