在手机端,APK签名是确保应用程序的数据完整性和来源认证的重要步骤。通过对应用程序进行数字签名,可以确保应用程序未被篡改,并且可以验证应用程序的开发者身份。本文将介绍手机端APK签名的原理和详细步骤。
1. APK签名原理
APK签名是使用数字证书对应用程序进行加密的过程。数字证书是由一个权威的证书颁发机构(CA)颁发的,包含了开发者的公钥和数字签名。当应用程序被签名后,数字签名将被嵌入到APK包的META-INF目录下的CERT.RSA文件中。
在安装应用程序时,Android系统会验证APK的数字签名。它会使用应用程序的签名密钥的公钥对数字签名进行解密,然后比对签名是否与应用程序的内容一致。如果验证通过,则意味着应用程序未被篡改,并且开发者身份可以被信任。
2. APK签名步骤
下面是在手机端进行APK签名的详细步骤:
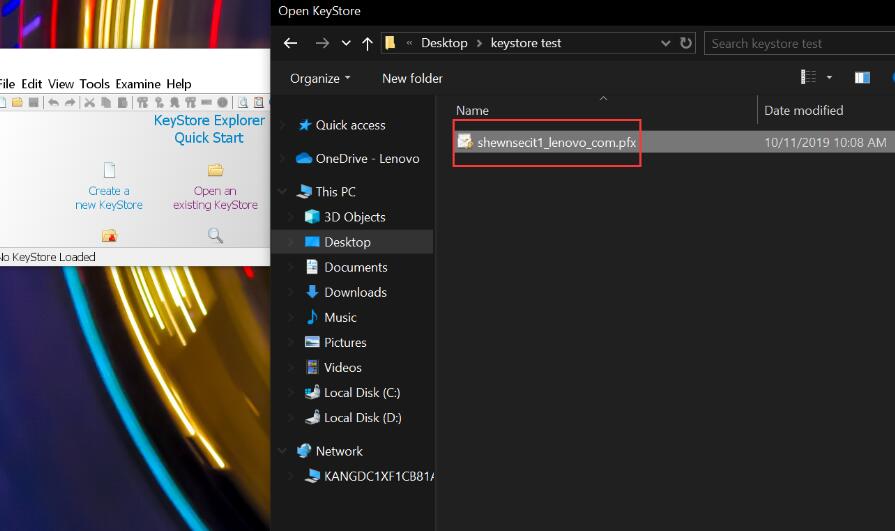
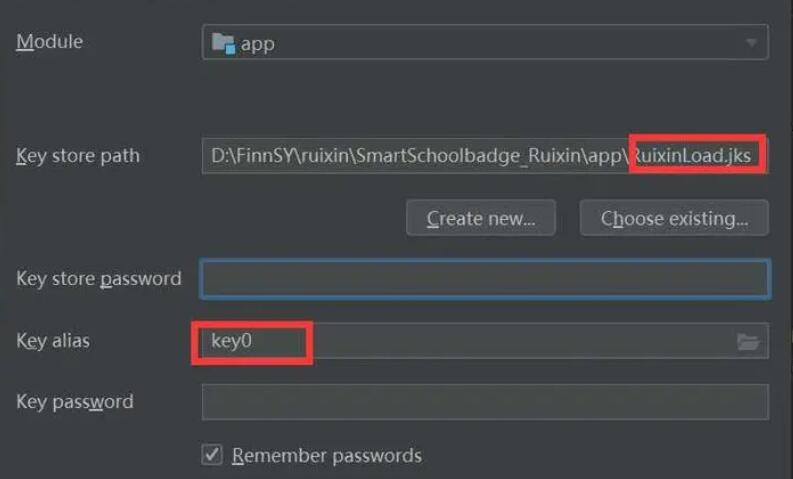
步骤1:生成密钥库(KeyStore)
首先,需要生成一个密钥库文件(.jks或.keystore格式)。可以使用Java开发工具包(JDK)提供的keytool工具来生成密钥库文件。
命令示例:
```
keytool -genkey -v -keystore my-release-key.keystore -alias alias_name -keyalg RSA -keysize 2048 -validity 10000
```
该命令将生成一个密钥库文件(my-release-key.keystore),并在密钥库中创建一个别名(alias_name)。
步骤2:配置构建文件
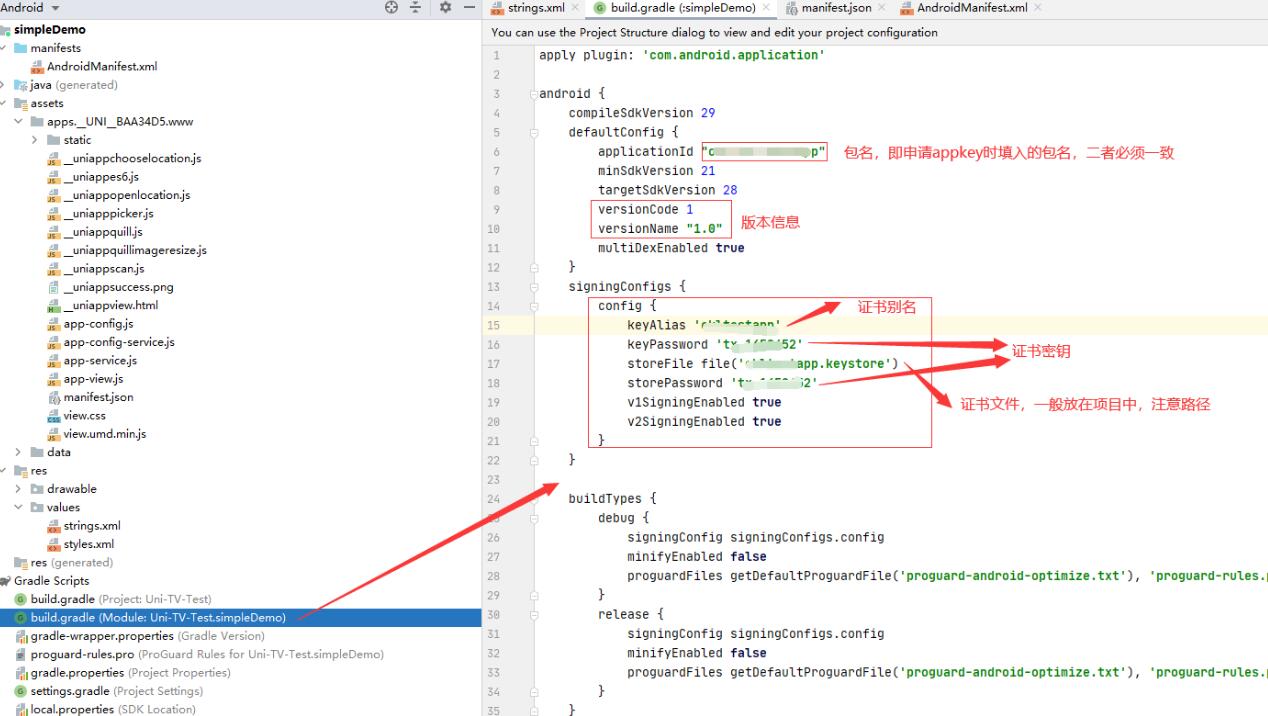
在应用程序的构建文件(build.gradle)中配置签名信息。将密钥库文件路径、别名和密码等信息添加到构建文件中。
示例代码:
```
android {
...
signingConfigs {
release {
storeFile file("my-release-key.keystore")
storePassword "password"
keyAlias "alias_name"
keyPassword "password"
}
}
buildTypes {
release {
...
signingConfig signingConfigs.release
}
}
}
```
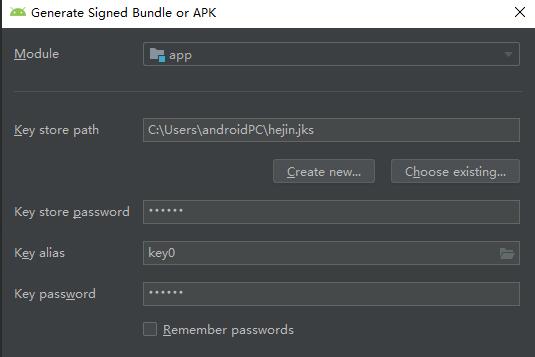
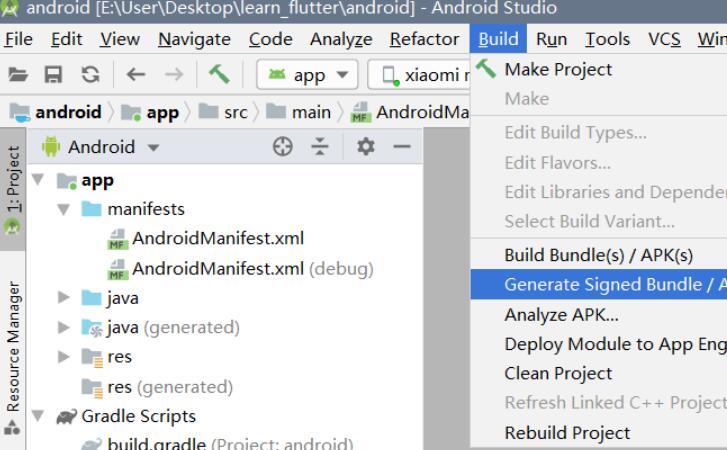
步骤3:生成已签名的APK
使用构建工具(如Android Studio)生成已签名的APK。在构建过程中,构建工具会自动应用配置文件中指定的签名信息。
步骤4:验证签名
验证APK签名可以通过以下方式进行:
- 在命令行中使用jarsigner工具进行验证:
```
jarsigner -verify -verbose -certs my_application.apk
```
- 在Android Studio中,选择Build -> Analyze APK,然后选择APK文件。在展开的文件目录中,您可以找到META-INF文件夹下的CERT.RSA文件,并验证签名。
如果验证通过,即表示APK未被篡改且为可信的应用程序。
总结
APK签名是保证应用程序数据完整性和来源认证的重要步骤。通过数字签名,用户可以信任应用程序的来源,并确保其未被篡改。通过生成密钥库、配置构建文件以及生成已签名的APK等步骤,可以在手机端进行APK签名。签名后的APK可以通过验证签名来检查其完整性和可信性。