Kali Linux是一款广受欢迎的渗透测试和安全审计工具集,它提供了丰富的功能和工具,方便安全专业人员进行各种安全测试和攻击模拟。在Kali Linux中,我们可以使用一些工具来签名和修改apk文件,以达到绕过应用程序的验证机制或者在应用程序上注入恶意代码的目的。本文将详细介绍如何在Kali Linux中签名apk文件。
1. 准备工作
首先,我们需要在Kali Linux中安装Java Development Kit(JDK)和Android SDK。可以使用以下命令来安装JDK:
```
sudo apt-get install default-jdk
```
接下来,我们需要下载并设置Android SDK。可以从Android官方网站下载最新的SDK。下载完成后,解压缩并将其路径添加到环境变量中。打开终端并执行以下命令:
```
export ANDROID_HOME=/path/to/android-sdk
export PATH=$PATH:$ANDROID_HOME/tools:$ANDROID_HOME/platform-tools
```
确保上述命令中的`/path/to/android-sdk`是你实际安装SDK的路径。
2. 生成密钥存储文件
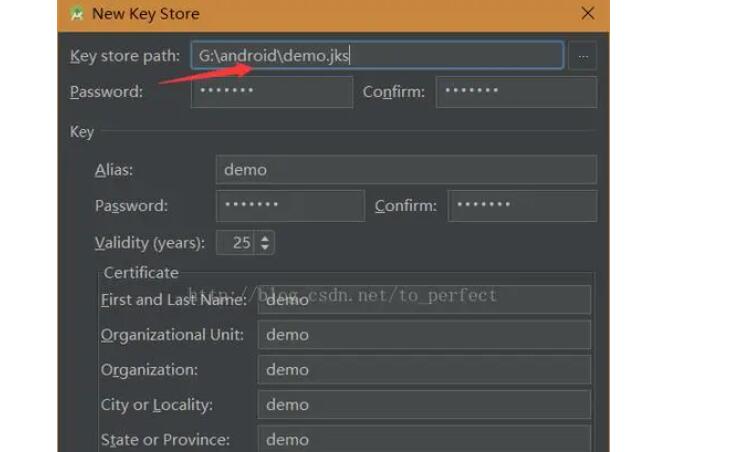
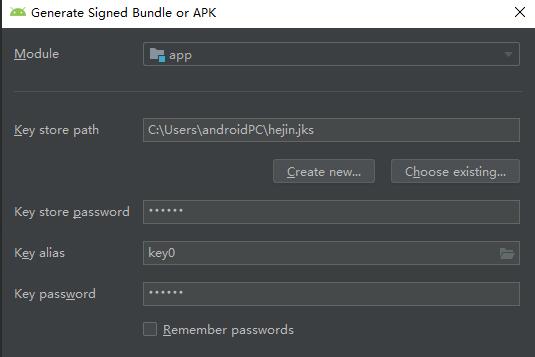
在签名apk文件之前,我们需要生成一个密钥存储文件(KeyStore),用于存储签名所需的私钥和证书。可以使用以下命令生成KeyStore:
```
keytool -genkey -v -keystore my.keystore -alias myalias -keyalg RSA -keysize 2048 -validity 10000
```
执行上述命令后,系统将提示你输入一些相关信息,比如密码、姓名等。请根据需要进行填写,并记住所设置的密码。
3. 签名apk文件
现在,我们可以使用Android SDK中的`jarsigner`工具来签名apk文件了。打开终端并执行以下命令:
```
jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore /path/to/my.keystore /path/to/app.apk myalias
```
上述命令中的`/path/to/my.keystore`是你生成的KeyStore文件的路径,`/path/to/app.apk`是要签名的apk文件路径,`myalias`是KeyStore中所存储的别名,可以根据自己实际情况修改。
执行完上述命令后,系统将要求输入KeyStore密码。输入正确的密码后,签名过程将开始,并在终端中显示详细信息。
4. 验证签名
签名完成后,我们可以使用Android SDK中的`jarsigner`工具来验证apk文件的签名是否成功。打开终端并执行以下命令:
```
jarsigner -verify -verbose -certs /path/to/app.apk
```
上述命令中的`/path/to/app.apk`是待验证的apk文件路径。
执行完上述命令后,系统将显示签名验证结果和其他相关信息。如果验证通过,将输出"jar verified"的提示。
至此,我们已经成功地在Kali Linux中签名了apk文件。通过签名apk文件,我们可以在一定程度上绕过应用程序对签名验证的限制,或者在应用程序上注入我们自己的代码。然而,请注意签名和修改apk文件可能涉及违法行为,请严格遵守法律法规,并尊重他人的合法权益。